

Na Humbre už existuje niekoľko článkov o technológiach Honeypot a Deception (, ). Napriek tomu sa stále stretávame s neporozumením rozdielu medzi týmito triedami ochranných prostriedkov. Na tento účel naši kolegovia z (prvý ruský vývojár ) sa rozhodli podrobne opísať rozdiely, výhody a architektonické znaky týchto riešení.
Pozrime sa, čo sú to „hanipoty“ a „desepšeny“:
„Technológie klamania“ (angl., Deception technology) sa na trhu informačnej bezpečnosti objavili relatívne nedávno. Napriek tomu niektorí odborníci stále považujú Security Deception iba za pokročilejšie „hanipoty“ (angl., honeypot).
V tomto článku sa pokúsime objasniť ako podobnosti, tak aj základné rozdiely týchto dvoch riešení. V prvej časti budeme hovoriť o „hanipotoch“, ako sa táto technológia vyvíjala a aké sú jej výhody a nevýhody. A v druhej časti sa podrobne zameriame na princípy fungovania platforiem na vytváranie distribuovanej infraštruktúry falošných cieľov (angl., Distributed Deception Platform — DDP).
Základný princíp, na ktorom sú postavené honeypoty, spočíva v vytváraní pascí pre hackerov. Na rovnakom princípe boli vyvinuté aj prvé riešenia Deception. Avšak moderné DDP výrazne prevyšujú hanipoty, pokiaľ ide o ich funkcie a efektívnosť. Deception platformy zahŕňajú: pasce (angl., decoys, traps), návnady (angl., lures), aplikácie, údaje, databázy, Active Directory. Moderné DDP môžu poskytnúť široké možnosti na odhaľovanie hrozieb, analýzu útokov a automatizáciu reakčných opatrení.
Takže Deception predstavujú techniky imitácie IT-infrastruktúry podniku a zavádzania hackerov. V dôsledku toho tieto platformy umožňujú zastaviť útoky pred tým, ako spôsobia významné škody na aktívach spoločnosti. Hanipoty nemajú samozrejme taký široký funkčný rozsah a úroveň automatizácie, a preto ich použitie vyžaduje väčšiu kvalifikáciu zamestnancov oddelení IB.
1. Honeypots, Honeynets a Sandboxing: čo to je a ako sa aplikuje
Po prvýkrát bol termín „honeypots“ použitý v roku 1989 v knihe Clifforda Stolla „The Cuckoo’s Egg“, ktorá opisuje udalosti sledovania hackera v Národnej laboratórii Lawrence Berkeley (USA). V praxi bola táto myšlienka zrealizovaná v roku 1999 Lanceom Spitznerom, odborníkom na bezpečnosť spoločnosti Sun Microsystems, ktorý založil výskumný projekt „Honeynet Project“. Prvé honeypoty boli veľmi náročné na zdroje, zložité na nastavenie a údržbu.
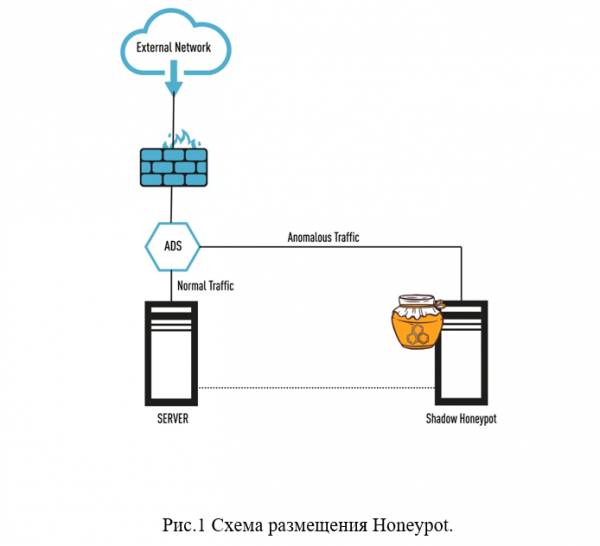
Pozrime sa bližšie na to, čo je honeypots a honeynets. Honeypoty sú jednotlivé hostiteľské systémy, ktorých úlohou je prilákať útočníkov, aby sa pokúsili preniknúť do siete spoločnosti a pokúsiť sa ukradnúť cenné údaje, ako aj rozšíriť rozsah pôsobenia siete. Honeypot (doslovný preklad je „základňa s medom“) predstavuje špeciálny server so sadou rôznych sieťových služieb a protokolov, ako sú HTTP, FTP atď. (pozri obr. 1).
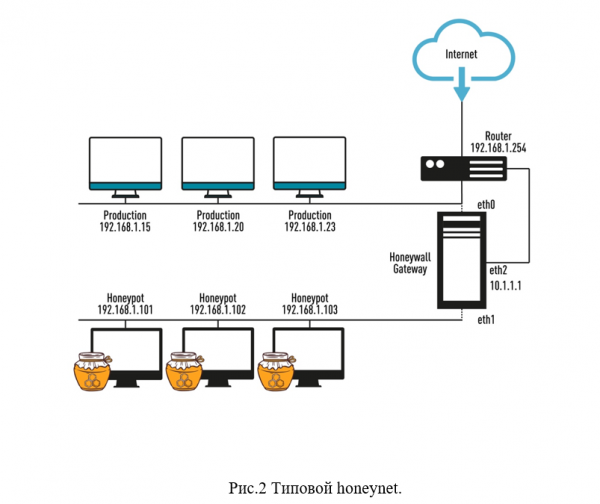
Ak spojíme niekoľko honeypots do siete, získame oveľa efektívnejší systém honeynet, ktorý predstavuje emuláciu firemnej siete spoločnosti (webový server, súborový server a ďalšie komponenty siete). Toto riešenie umožňuje pochopiť stratégiu konania útočníkov a zaviesť ich do omylu. Typický honeynet zvyčajne funguje paralelne s pracovnou sieťou a je od nej úplne nezávislý. Takúto „sieť“ je možné zverejniť na Internete cez samostatný kanál, pre ňu je možné vyhradiť aj samostatný rozsah IP adries (pozri obr. 2).
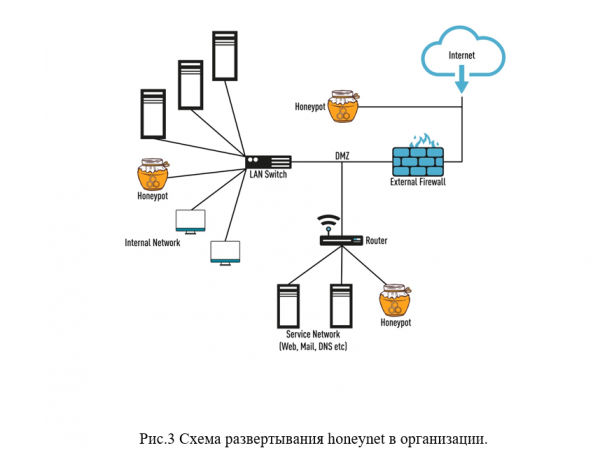
Zmysel použitia honeynet je ukázať hackerovi, že sa údajne dostal do firemnej siete organizácie, v skutočnosti sa útočník nachádza v „izolovanom prostredí“ a pod prísnym dohľadom odborníkov na bezpečnosť (pozri obr. 3).
Tu je tiež potrebné zmieniť prostriedok, ako je „sandbox“ (angl., sandbox), ktorý umožňuje útočníkom inštalovať a spúšťať škodlivé programy v izolovanom prostredí, kde IT odborníci môžu sledovať ich činnosť s cieľom identifikovať potenciálne riziká a prijať potrebné protiopatrenia. V súčasnosti sa sandboxing zvyčajne realizuje na vyhradených virtuálnych strojoch na virtuálnom hoste. Je však potrebné poznamenať, že sandboxing ukazuje iba to, ako sa správajú nebezpečné a škodlivé programy, zatiaľ čo honeynet pomáha odborníkovi analyzovať správanie „nebezpečných hráčov“.
Jasná výhoda honeynetov spočíva v tom, že uvádzajú narušiteľov do omylu, míňajúc ich sily, zdroje a čas. V dôsledku toho, namiesto skutočných cieľov, útočia na falošné a môžu prerušiť útok na sieť, bez toho, aby niečo dosiahli. Najčastejšie sa technológie honeynetov využívajú v štátnych inštitúciách a veľkých korporáciách, ako aj vo finančných organizáciách, pretože práve tieto štruktúry sa stávajú obeťami veľkých kybernetických útokov. Avšak, malé a stredné podniky (SMB) tiež potrebujú efektívne nástroje na prevenciu incidentov v oblasti informačnej bezpečnosti, no používanie honeynetov v sektore SMB nie je také jednoduché kvôli nedostatku kvalifikovaných odborníkov na takú zložitú prácu.
Obmedzenia riešení Honeypots a Honeynets
Prečo nie sú honeypots a honeynets najlepšie riešenia na ochranu pred útokmi v súčasnosti? Je potrebné poznamenať, že útoky sa stávajú čoraz masívnejšími, technicky zložitými a môžu spôsobiť vážne škody na IT infraštruktúre organizácie, pričom kybernetická kriminalita sa dostala na úplne inú úroveň a predstavuje vysoko organizované tieňové obchodné štruktúry, vybavené všetkými potrebnými zdrojmi. K tomu je potrebné pridať aj „ľudský faktor“ (chyby v nastavení softvéru a hardvéru, činnosti insiderov atď.), pretože samotné technológie na prevenciu útokov už v súčasnosti nestačia.
Nižšie uvádzame hlavné obmedzenia a nevýhody honeypots (honeynets):
Honeypoty boli pôvodne navrhnuté na identifikáciu hrozieb, ktoré sú mimo podnikovej siete, sú skôr určené na analýzu správania útočníkov a nie sú určené na rýchlu reakciu na hrozby.
Útočníci sa vo všeobecnosti už naučili rozpoznávať emulované systémy a vyhýbať sa honeypotům.
Honeynets (honeypots) majú extrémne nízku úroveň interaktivity a spolupráce s inými bezpečnostnými systémami, v dôsledku čoho je ťažké získať podrobné informácie o útokoch a útočníkoch, a teda účinne a rýchlo reagovať na incidenty v oblasti informačnej bezpečnosti. Nie je to len tak, že odborníci na informačnú bezpečnosť dostávajú množstvo falošných upozornení na hrozby.
V niektorých prípadoch môžu hackeri využiť skompromitovaný honeypot ako východzí bod pre pokračovanie útoku na sieť organizácie.
Často sa vyskytujú problémy so škálovateľnosťou honeypotov, vysokou prevádzkovou záťažou a konfiguráciou takýchto systémov (vyžadujú vysoko kvalifikovaných odborníkov, nemajú intuitívne rozhranie a pod.). Existujú veľké ťažkosti s nasadením honeypotov v špecializovaných prostrediach, ako sú IoT, POS, cloudové systémy a pod.
2. Technológia klamania: výhody a základné princípy fungovania
Po preskúmaní všetkých výhod a nevýhod honeypotov dospievame k záveru, že je potrebný úplne nový prístup k reakcii na kybernetické incidenty s cieľom vypracovať rýchlu a adekvátnu odpoveď na činnosti útočníkov. A takéto riešenie sú technológie Kybernetické klamanie (Security deception).
Terminológia „Kybernetické klamanie“, „Security deception“, „Technológia klamania“, „Distribuovaná platforma klamania“ (DDP) je relatívne nová a vznikla nedávno. V skutočnosti všetky tieto termíny znamenajú využitie „technológií klamania“ alebo „techník imitácie IT-infrastruktúry a dezinformácie pre zločincov“. Najjednoduchšie riešenia klamania sú rozvoj myšlienok honeypotov, len na technologicky pokročilejšej úrovni, ktorá predpokladá vyššiu automatizáciu detekcie hrozieb a reakcie na ne. Na trhu však už existujú vážne riešenia triedy DDP, ktoré predpokladajú jednoduché nasadenie a škálovanie, ako aj disponujú vážnym arsenálom „pascí“ a „návnad“ pre útočníkov. Napríklad, klamanie umožňuje emulovať také objekty IT-infrastruktúry, ako sú databázy, pracovné stanice, smerovače, prepínače, bankomaty, servery a SCADA, zdravotnícke zariadenia a IoT.
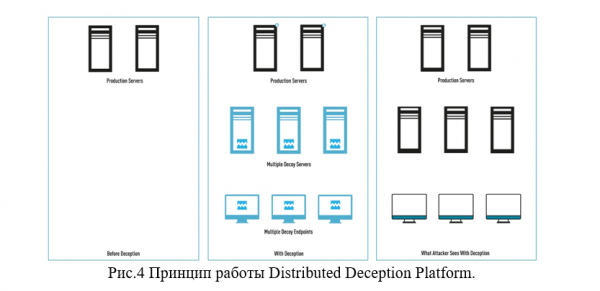
Ako funguje „Distribuovaná platforma klamania“? Po nasadení DDP bude IT-infrastruktúra organizácie vybudovaná akoby z dvoch vrstiev: prvá vrstva je skutočná infraštruktúra spoločnosti a druhá je „emulovaná“ prostredie, pozostávajúce z pascí (angl., decoys, traps) a návnad (angl., lures), ktoré sú umiestnené na skutočných fyzických zariadeniach siete (pozri obr. 4).
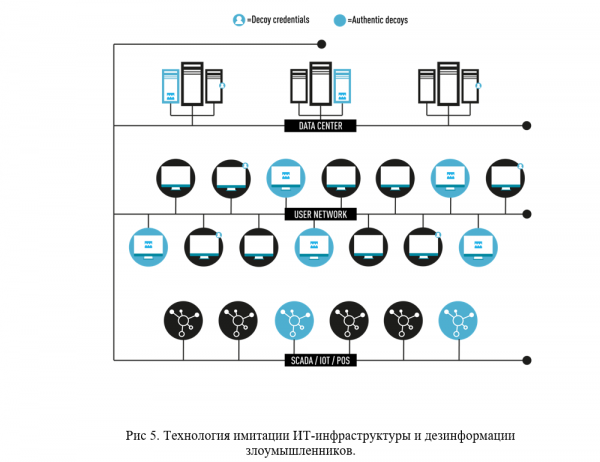
Napríklad, útočník môže objaviť falošné databázy s „dôvernými dokumentmi“, falošné prihlasovacie údaje údajne „privilegovaných používateľov“ — všetko sú to falošné ciele, ktoré môžu zaujať narušiteľov, čím ich odvrátia od skutočných informačných aktív spoločnosti (pozri obr. 5).
DDP je novinkou na trhu produktov kybernetickej bezpečnosti, tieto riešenia existujú len pár rokov a zatiaľ si ich môžu dovoliť len korporácie. Avšak malý a stredný podnik čoskoro tiež využije Deception, prenájom DDP od špecializovaných poskytovateľov ako „službu“. Tento variant je ešte pohodlnejší, pretože nie je potrebné mať vlastných vysoko kvalifikovaných pracovníkov.
Nižšie sú uvedené hlavné výhody technológie Deception:
Autenticita. Technológia Deception je schopná reprodukovať úplne autentické IT prostredie spoločnosti, kvalitne emulujúc operačné systémy, IoT, POS, špecializované systémy (lekárske, priemyselné atď.), služby, aplikácie, prihlasovacie údaje atď. Pasce (decoys) sú starostlivo zamiešané s pracovným prostredím, a útočník ich nebude schopný identifikovať ako honeypots.
Implementácia. DDP využíva strojové učenie (angl. machine learning, ML) vo svojej činnosti. Vďaka ML sa zabezpečuje jednoduchosť, flexibilita nastavení a efektívnosť zavádzania Deception. „Pasce“ a „návnady“ sa veľmi rýchlo aktualizujú, zapájajúc útočníka do „falošnej“ IT infraštruktúry spoločnosti, pričom pokročilé analytické systémy založené na umelej inteligencii môžu odhaliť aktívne činnosti hackerov a predchádzať im (napríklad pokusy o prístup do Active Directory na základe falošných prihlasovacích údajov).
Jednoduchosť prevádzky. Moderné „Distributed Deception Platforms“ sú jednoduché na údržbu a správu. Zvyčajne sú spravované cez lokálnu alebo cloudovú konzolu, existujú možnosti integrácie s firemným SOC (Security Operations Center) cez API a s mnohými existujúcimi prostriedkami bezpečnosti. Na prevádzku a fungovanie DDP nie sú potrebné služby vysoko kvalifikovaných odborníkov na kybernetickú bezpečnosť.
Škálovateľnosť. Deception bezpečnost može být nasazena v fyzických, virtuálních a cloudových prostředích. Úspěšně DDP funguje i ve specializovaných prostředích, jako jsou IoT, ICS, POS, SWIFT atd. Pokročilé platformy Deception mohou propojovat „deceptivní technologie“ i do vzdálených kanceláří a izolovaných prostředí, přičemž není potřeba žádné dodatečné úplné nasazení platformy.
Interakcia. Využitím účinných a atraktivních léček (decoys), které jsou založeny na skutečných operačních systémech a chytře rozmístěny v rámci skutečné IT infrastruktury, platforma Deception shromažďuje rozsáhlé informace o útočníkovi. Následně DDP zajišťuje oznámení o hrozbách, generují se zprávy a dochází k automatickému reagování na bezpečnostní incidenty.
Bod zahájení útoku. V moderních Deception jsou léčky a návnady umisťovány uvnitř rozsahu sítě, nikoli mimo ni (jak je tomu u honeypotů). Tento model nasazení léček nedovoluje útočníkovi je využít jako opěrný bod pro útok na skutečnou IT infrastrukturu společnosti. V pokročilejších řešeních kategorie Deception existují možnosti směrování provozu, takže lze veškerý provoz útočníků směrovat přes speciálně vyhrazené připojení. To umožní analyzovat činnost útočníků bez rizika pro cenné aktivum společnosti.
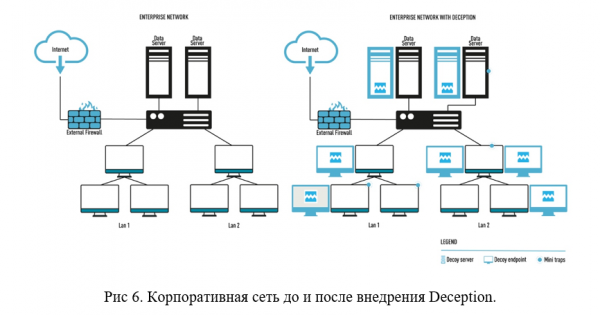
Přesvědčivost „deceptivních technologií“. V počáteční fázi útoku útočníci shromažďují a analyzují data o IT infrastruktuře, poté je používají k horizontálnímu postupu v rámci podnikové sítě. S pomocí „deceptivních technologií“ útočník nutně narazí na „léčky“, které ho odvedou od skutečných aktiv organizace. DDP analyzuje potenciální cesty k přístupu k podnikovým údajům a poskytne útočníkovi „falešné cíle“ místo skutečných údajů. Těchto schopností bylo technologiím honeypot velmi zapotřebí. (Viz obr. 6).
Deception VS Honeypot
A konečně, dostáváme se k nejzajímavějšímu bodu našeho výzkumu. Pokusíme se vyzdvihnout hlavní rozdíly mezi technologiemi Deception a Honeypot. I přes určitou podobnost se tyto dvě technologie výrazně liší, počínaje základní myšlenkou a konče efektivitou práce.
Různé základní myšlenky. Ako sme už spomínali, honeypoty sa vytvárajú ako "lákadlá" okolo cenných aktív spoločnosti (mimo korporátnej siete), čím sa snažia odvrátiť útočníkov. Technológia honeypot sa zakladá na predstave o infraštruktúre organizácie, avšak honeypoty sa môžu stať základným bodom pre začatie útoku na sieť spoločnosti. Technológia Deception bola vyvinutá so zreteľom na pohľad útočníka a umožňuje identifikovať útok v ranných fázach, čím odborníci na ochranu získavajú významnú výhodu nad útočníkmi a získavajú čas.
"Lákanie" VS "Zavádzanie". Pri používaní honeypotov úspech závisí od prilákania pozornosti útočníkov a ich motivácie prejsť k cieľu v honeypote. To znamená, že útočník sa musí najprv dostať k honeypotu, a až potom ho môžete zastaviť. Týmto spôsobom môže prítomnosť útočníkov v sieti trvať niekoľko mesiacov a viac, čo môže viesť k úniku dát a spôsobeniu škôd. DDP kvalitne imituje reálnu IT infraštruktúru spoločnosti, ich cieľom je nielen prilákať pozornosť útočníka, ale aj zmiatnuť ho, aby zbytočne strácal čas a zdroje, ale nezískal prístup k skutočným aktívam spoločnosti.
"Obmedzená škálovateľnosť" VS "automatická škálovateľnosť". Ako bolo už skôr uvedené, honeypoty a honeynety majú problémy so škálovaním. Je to zložité a nákladné, a na zvýšenie počtu honeypotov v korporátnom systéme bude potrebné pridať nové počítače, operačné systémy, zakúpiť licencie a prideliť IP adresy. Okrem toho je potrebné mať aj kvalifikovaný personál na správu takýchto systémov. Platformy Deception sa automaticky nasadzujú pri škálovaní infraštruktúry, bez významných nákladov.
"Vysoké množstvo falošných poplachov" VS "žiadne falošné poplachy"Podstata problému spočíva v tom, že aj obyčajný používateľ sa môže stretnúť s honeypotom, a preto je "nežiaducou stránkou" tejto technológie veľa falošných poplachov, čo odvádza odborníkov na kybernetickú bezpečnosť od ich práce. "Návnady" a "pasce" v DDP sú starostlivo skryté pred obyčajným používateľom a sú navrhnuté iba pre útočníkov, takže každý signál z takejto systému — to je oznámenie o skutočnej hrozbe, nie falošné upozornenie.
Záver
Podľa nášho názoru je technológia Deception obrovským krokom vpred v porovnaní so staršou technológiou honeypotov. V podstate sa DDP stala komplexnou bezpečnostnou platformou, ktorá je jednoduchá na nasadenie a správu.
Moderné platformy tejto triedy hrajú dôležitú úlohu pri presnom zisťovaní a efektívnom reagovaní na sieťové hrozby, a ich integrácia s ďalšími komponentmi bezpečnostného stacku zvyšuje úroveň automatizácie, zlepšuje efektivitu a účinnosť reakcie na incidenty. Platformy Deception sú založené na autenticite, škálovateľnosti, jednoduchosti správy a integrácii s inými systémami. To všetko poskytuje výraznú výhodu v rýchlosti reakcie na incidenty kybernetickej bezpečnosti.
Tiež na základe pozorovaní z pentestov spoločností, kde bola implementovaná alebo testovaná platforma Xello Deception, môžeme vyvodiť závery, že aj skúsení pentesteri často nedokážu rozpoznať návnady v korporátnej sieti a zlyhávajú, keď sa chytia do pascí. Tento fakt opäť potvrdzuje efektivitu Deception a veľké perspektívy, ktoré sa tejto technológii otvárajú v budúcnosti.
Testovanie produktu
Ak vás zaujali platformy Deception, sme pripravení .
Sledujte aktualizácie na našich kanáloch (, , , )!
Zdroj: habr.com
