

Mnohé podniky, najmä na území SNŠ, už majú vybudovanú IT infraštruktúru, v ktorej sa na správu a autentifikáciu používateľov často používa nástroj ako Active Directory od Microsoftu. A mnohé z týchto podnikov, keď začnú plánovať implementáciu Zimbra Collaboration Suite, sa pýtajú, či sa ZCS dokáže dobre integrovať do ich infraštruktúry a využiť Microsoft AD na autentifikáciu používateľov. Nuž, Zimbra je schopná pracovať v súčinnosti s Active Directory a teraz vám predvedieme, ako to dosiahnuť.
Predpokladajme, že v infraštruktúre vášho podniku je Active Directory na doméne domain.local, a Zimbra sa plánuje nainštalovať na doménu mail.domain.com. Počas integrácie Zimbra a Active Directory pripojíme AD ako externý LDAP pre ZCS, a preto odporúčame okamžite zakázať používateľom samostatnú zmenu hesla. Taktiež si poznačte, že na overenie úspešnosti integrácie Zimbra a Active Directory by ste mali mať na serveri s AD aspoň jeden účet s známou kombináciou prihlasovacieho mena/hesla na overenie úspešného pripojenia dvoch informačných systémov.
Pripojenie AD k ZCS sa vykonáva v administrátorskej konzole Zimbra na adrese mail.domain.com. Tu na ľavej bočnej lište vyberieme položku Configure a potom podpoložku Domains. V zozname domén teraz vyberieme tú, ktorú budeme používať v spojení s AD a po kliknutí pravým tlačidlom myši na vybranú doménu zvolíme položku „Configure Authentification“. Potom sa na obrazovke objaví dialóg nastavenia externého LDAP, v ktorom „zoznámime“ Zimbra s AD.
Na stránke Authentification Mode vyberte položku „External Active Directory“, po čom na stránke Authentification Settings zadajte údaje o serveri s AD. Od vás sa vyžaduje zadať názov domény, IP adresu servera a port, ktorý sa používa na prístup k AD, a nasledujúcu stránku s názvom LDAP Bind odporúčame nechať nezaťaženú.
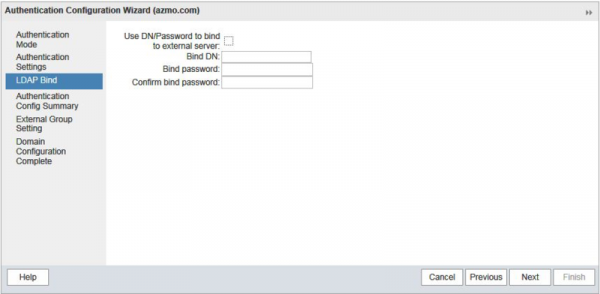
V okne Zhrnutie nastavení autentifikácie môžete overiť úspešnosť pripojenia Zimbry k AD zadaním správnej dvojice prihlásenie/heslo akéhokoľvek používateľa. V prípade, že pripojenie bude úspešné, Zimbra sama vypočíta Bind DN pre daného používateľa. Potom môžete nechať stránky Nastavenia externých skupín a Dokončenie konfigurácie domény bez zmien. Na tomto mieste je integrácia Zimbry s AD ukončená a zostáva nám už len vytvoriť v Zimbre existujúcich používateľov z AD pre úspešnú synchronizáciu medzi informačnými systémami.
Pri malom počte účtov je možné to vykonať ručne, ale ak je účtov naozaj veľa, bude najlepšie automatizovať tento proces pomocou funkcie automatického poskytovania. Na to sa potrebujeme prihlásiť na server Zimbra a vykonať tam niekoľko manipulácií v príkazovom riadku:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "S radosťou Vás vítame na palube nášho poštového servera"
zmprov md domain.com zimbraAutoProvNotificationBody "Váš účet bol automaticky vytvorený. Prečítajte si pokyny na používanie e-mailu kliknutím na tento odkaz"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Pri takejto konfigurácii sa účet používateľa vytvorí automaticky na serveri Zimbra pri prvom pokuse o prihlásenie do webového klienta s existujúcou dvojicou prihlásenie/heslo. Upozorňujeme, že v niektorých prípadoch môže byť potrebné zmeniť číslo portu z 389 na 3268 pre správnu funkciu automatického nastavenia.
Po vykonaní všetkých týchto akcií budú vaši používatelia môcť pristupovať k svojej e-mailovej pošte na serveri so Zimbrou s použitím dvojice prihlásenie/heslo z AD, čo výrazne zjednoduší správu IT infraštruktúry podniku.
Zdroj: habr.com
