

Ahoj! V predchádzajúcom príspevku Opísal som fungovanie našich služieb MultiSIM v oblasti rezervácie a vyrovnávania kanálov. Ako bolo spomenuté, klientov k sieti pripájame cez VPN, a dnes vám poviem trochu viac o VPN a našich možnostiach v tejto oblasti.
Začneme tým, že ako operátor telekomunikácií máme vlastnú obrovskú MPLS sieť, ktorá je pre klientov s pevnou linkou rozdelená na dve hlavné segmenty — ten, ktorý sa používa priamo na prístup do siete Internet, a ten, ktorý sa používa na vytváranie izolovaných sietí — a práve cez tento segment MPLS prechádza prevádzka IPVPN (L3 OSI) a VPLAN (L2 OSI) pre našich firemných klientov.
Obvykle sa pripojenie klienta realizuje nasledovne.
Kancelárii klienta je vybudovaná prístupová linka od najbližšieho Bodu Prítomnosti siete (uzla MEN, PPL, BSSS, FTTB atď.) a následne sa kanál zapisuje cez prenosovú sieť až k príslušnému RE-MPLS smerovaču, kde ho odovzdávame do špeciálne vytvoreného pre klienta VRF s ohľadom na profil prevádzky, ktorý klient potrebuje (značky profilu sú vyberané pre každý prístupový port na základe hodnôt ip precedence 0,1,3,5).
Ak z nejakých dôvodov nedokážeme plne zabezpečiť poslednú míľu pre klienta, napríklad ak je kancelária klienta v biznis centre, kde je prioritný iný poskytovateľ, alebo ak v blízkosti nie je naša prítomnosť, klienti predtým museli vytvárať niekoľko IPVPN sietí u rôznych poskytovateľov (nehospodárna architektúra) alebo sa sami zaoberať otázkami organizovania prístupu k svojmu VRF cez sieť Internet.
Mnohí to robili pomocou inštalácie IPVPN-internet brány — inštalovali hraničný smerovač (hardvérový alebo nejaké riešenie na báze Linuxu), pripojili k nemu jedným portom IPVPN kanál a druhým — internetový kanál, spúšťali na ňom svoj VPN server a pripájali používateľov cez svoju vlastnú VPN bránu. Samozrejme, takéto schémy prinášajú aj zaťaženia: takúto infraštruktúru je potrebné vedieť budovať a, čo je najnepohodlnejšie — prevádzkovať a rozvíjať.
Aby sme našim klientom uľahčili život, zriadili sme centralizovaný VPN hub a zabezpečili podporu pripojení cez internet pomocou IPSec. Teraz klienti potrebujú len nastaviť svoj router na prácu s naším VPN hubom cez IPSec tunel cez akýkoľvek verejný internet, a my vyvedieme tento traffic klienta do jeho VRF.
Pre koho je to užitočné
- Pre tých, ktorí už majú veľkú IPVPN sieť a potrebujú nové pripojenia v krátkych časových obdobiach.
- Pre každého, kto z akýchkoľvek dôvodov chce preniesť časť trafficu z verejného internetu do IPVPN, ale predtým sa stretol s technickými obmedzeniami spojenými s viacerými poskytovateľmi služieb.
- Pre tých, ktorí momentálne majú niekoľko roztrhnutých VPN sietí od rôznych operátorov. Existujú klienti, ktorí úspešne organizovali IPVPN od Beeline, Megafon, Rostelecom atď. Pre jednoduchšie riešenie môžeme prejsť len na našu jedinú VPN, ostatné kanály od iných operátorov presunúť na internet, po čom sa pripojiť k IPVPN Beeline cez IPSec a internet týchto operátorov.
- Pre tých, ktorí už majú IPVPN sieť, ktorá je aplikovaná na internet.
Ak všetko rozviniete u nás, získate plnú podporu pre VPN, vážne rezervovanie infraštruktúry a štandardné nastavenia, ktoré budú fungovať na akomkoľvek jemu známom routeri (či už Cisco, alebo Mikrotik, hlavne, aby správne podporoval IPSec/IKEv2 so štandardizovanými autentifikačnými metódami). Mimochodom, pokiaľ ide o IPSec — momentálne podporujeme len tento, ale v pláne je spustiť plnohodnotnú prácu aj na OpenVPN a Wireguard, aby klienti nemali závislosť od protokolu a mohli oveľa jednoduchšie presunúť všetko k nám, a tiež plánujeme začať pripojiť klientov z počítačov a mobilných zariadení (vstavané riešenia v OS, Cisco AnyConnect a strongSwan a podobne). Pri takomto prístupe môže infraštruktúru de facto prevziať operátor, pričom nastavenie SRV alebo hosta zostane len na klientovi.
Ako prebieha proces pripojenia pre režim IPSec:
- Klient zanecháva žiadosť svojmu manažérovi, v ktorej uvádza požadovanú rýchlosť pripojenia, profil prenosu a parametre adresovania IP pre tunel (predvolene podsiet s maskou /30) a typ smerovania (statické alebo BGP). Na prenos trás do lokálnych sietí klienta pripojených k kancelárii sa používajú mechanizmy IKEv2 fázy protokolu IPSec s príslušnými nastaveniami na klientskom smerovači, alebo sa inzerujú pomocou BGP v MPLS z určeného súkromného BGP AS, ktoré klient uviedol v žiadosti. Takže informácie o trasách klientských sietí sú plne kontrolované klientom prostredníctvom nastavení klientského smerovača.
- Na odpoveď od svojho manažéra klient dostáva údaje pre účtovanie na zaradenie do svojho VRF vo forme:
- IP adresa VPN-HUB
- Prihlásenie
- Heslo pre autentifikáciu
- Nastavuje CPE, nižšie sú uvedené dve varianty základnej konfigurácie:Varianta pre Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 –VPN koncentrátor Bilein
pre-shared-key
!
Pre variant so statickým smerovaním môžu byť trasy do sietí dostupných cez VPN-hub stanovené v nastavení IKEv2 a automaticky sa objavia ako statické trasy v smerovacej tabuľke CPE. Tieto nastavenia je možné vykonať aj štandardným spôsobom pomocou statických trás (pozri nižšie).crypto ikev2 authorization policy FlexClient-author
Trasa do sietí za CPE smerovačom – povinné nastavenie pri statickom smerovaní medzi CPE a PE. Prenos údajov trás na PE sa vykonáva automaticky pri nadviazaní tunela prostredníctvom IKEv2 konfigurácie.
route set remote ipv4 10.1.1.0 255.255.255.0 –Lokálna sieť kancelárie
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 –Adresa tunela
tunnel source GigabitEthernet0/2 –Prístupový rozhranie na Internet
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Trasy do súkromných sietí klienta, dostupných cez VPN koncentrátor Bilein, môžu byť nastavené staticky.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Varianta pre Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
pravidlo 1 povoliť ip zdroj 10.1.1.0 0.0.0.255 –Lokálna sieť kancelárie
#
aaa
schéma služby IPSEC
nastavenie trasy acl 3999
#
ipsec návrh ipsec
esp autentifikačný algoritmus sha2-256
esp šifrovací algoritmus aes-256
#
ike návrh predvolený
šifrovací algoritmus aes-256
dh skupina2
autentifikačný algoritmus sha2-256
metóda autentifikácie pre-shared
algoritmus integrity hmac-sha2-256
prf hmac-sha2-256
#
ike partner ipsec
pre-shared-key jednoduché
typ lokálneho id fqdn
typ vzdialeného id ip
vzdialená adresa 62.141.99.183 –VPN koncentrátor Bilein
schéma služby IPSEC
config-exchange požiadavka
config-exchange nastaviť akceptovať
config-exchange nastaviť odosielať
#
ipsec profil ipsecprof
ike-partner ipsec
návrh ipsec
#
rozhranie Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 –Adresa tunela
tunelový protokol ipsec
zdroj GigabitEthernet0/0/1 –Prístupový rozhranie na Internet
ipsec profil ipsecprof
#
Trasy do súkromných sietí klienta, dostupné cez VPN koncentrátor Beeline, môžu byť stanovené statickyip statická trasa 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip statická trasa 172.16.0.0 255.255.0.0 Tunnel0/0/0
Výsledná schéma komunikácie vyzerá približne takto:
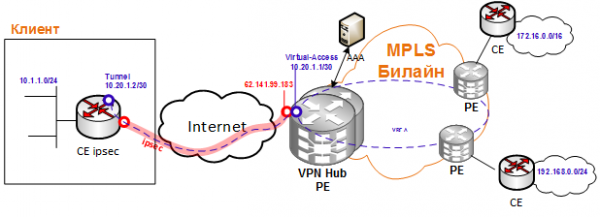
Ak klient nemá nejaké príklady základnej konfigurácie, zvyčajne mu pomáhame s ich vytvorením a robíme ich dostupnými pre ostatných.
Zostáva pripojiť CPE k internetu, spraviť ping na odpovedajúcu časť VPN tunela a niektorý hostiteľ vo vnútri VPN a všetko, môžeme považovať za pripojenie úspešné.
V nasledujúcom článku sa podelíme o to, ako sme skombinovali túto schému s IPSec a MultiSIM zálohovaním pomocou CPE Huawei: inštalujeme našim klientom naše CPE Huawei, v ktorom môže byť použitý nielen káblový internetový kanál, ale aj 2 rôzne SIM karty a CPE automaticky prestavuje IPSec tunel buď cez káblový WAN alebo cez rádio (LTE#1/LTE#2), čím realizuje vysokú dostupnosť konečnej služby.
Osobitné poďakovanie za prípravu tohto článku (a, vlastne, autorom týchto technických riešení) kolegom z nášho RnD!
Zdroj: habr.com
