

, väčšina (87%) incidentov v oblasti kybernetickej bezpečnosti sa udeje v priebehu niekoľkých minút, zatiaľ čo 68% spoločností si na ich odhalenie vyžaduje mesiace. To potvrdzuje aj , podľa ktorej väčšina organizácií potrebuje v priemere 206 dní na odhalenie incidentu. Na základe našich vyšetrovaní môžu hackeri kontrolovať infraštruktúru spoločnosti roky a nikdy byť neodhalení. V jednej z organizácií, kde naši odborníci vykonávali vyšetrovanie incidentu kybernetickej bezpečnosti, sa zistilo, že hackeri mali úplnú kontrolu nad celou infraštruktúrou organizácie a pravidelne ukradli dôležité informácie .
Predpokladajme, že už máte fungujúce SIEM, ktoré zbiera protokoly a analyzuje udalosti, a na koncových bodoch sú nainštalované antivírusové programy. Napriek tomu , rovnako ako nie je možné nainštalovať systémy EDR na celú sieť, a preto sa "slepým" zónam nedá vyhnúť. S týmito problémami pomáhajú systémy analýzy sieťovej prevádzky (network traffic analysis, NTA). Tieto riešenia odhaľujú aktivitu útočníkov v najskorších fázach prenikania do siete, ako aj počas pokusov o etablovanie a rozvoj útoku vnútri siete.
NTA sú dvoch typov: niektoré pracujú s NetFlow, iné analyzujú surovú prevádzku. Výhodou druhých systémov je, že dokážu uchovávať záznamy surovej prevádzky. Vďaka tomu môže odborník na kybernetickú bezpečnosť skontrolovať úspešnosť útoku, lokalizovať hrozbu, pochopiť, ako k útoku došlo a ako predchádzať podobným útokom v budúcnosti.
Ukážeme, ako pomocou NTA možno podľa priamych alebo nepriamych znakov odhaliť všetky známé taktiky útokov popísané v databáze znalostí . Rozprávame o každej z 12 taktík, preskúmame techniky, ktoré sú detekovateľné podľa prevádzky, a predvedieme ich odhalenie pomocou nášho NTA systému.
O databáze znalostí ATT&CK
MITRE ATT&CK je verejná databáza znalostí, vyvinutá a spravovaná spoločnosťou MITRE na základe analýzy reálnych APT. Predstavuje štruktúrovaný súbor taktík a techník, ktoré používajú útočníci. To umožňuje odborníkom na informačnú bezpečnosť z celého sveta komunikovať v jednom jazyku. Databáza sa neustále rozširuje a dopĺňa novými vedomosťami.
V databáze sa vyčleňuje 12 taktík, ktoré sú rozdelené podľa fáz kybernetického útoku:
- počiatočný prístup (initial access);
- vykonávanie (execution);
- zotrvávanie (persistence);
- zvýšenie oprávnení (privilege escalation);
- predchádzanie odhaleniu (defense evasion);
- prístup k povereniam (credential access);
- prieskum (discovery);
- presun v rámci perimetra (lateral movement);
- zhromažďovanie údajov (collection);
- riadenie a kontrola (command and control);
- exfiltrácia údajov (exfiltration);
- dopad (impact).
Pre každú taktiku v databáze ATT&CK je uvedený zoznam techník, ktoré pomáhajú útočníkom dosiahnuť cieľ v aktuálnej fáze útoku. Keďže tá istá technika môže byť použitá v rôznych fázach, môže sa vzťahovať na viacero taktík.
Popis každej techniky obsahuje:
- identifikátor;
- zoznam taktík, v ktorých je používaná;
- príklady použitia APT skupinami;
- opatrenia na zníženie škôd z jej použitia;
- odporúčania na detekciu.
IB odborníci môžu využiť znalosti z databázy na štruktúrovanie informácií o aktuálnych metodách útokov a na tejto báze vybudovať efektívny bezpečnostný systém. Porozumenie, ako skutočné APT skupiny fungujú, môže tiež slúžiť ako zdroj hypotéz pre proaktívne vyhľadávanie hrozieb v rámci .
O PT Network Attack Discovery
Identifikujeme použitie techník z matice ATT&CK pomocou systému — NTA systém Positive Technologies, určený na odhaľovanie útokov na perimetri a vo vnútri siete. PT NAD pokrýva v rôznej miere všetkých 12 taktík matice MITRE ATT&CK. Najsilnejší je v odhaľovaní techník počiatočného prístupu (initial access), presunu v rámci perimetra (lateral movement) a riadenia a kontroly (command and control). V tomto pokrýva PT NAD viac ako polovicu známych techník, pričom ich odhaľuje na základe priameho alebo nepriameho znaku.
Systém identifikuje útoky s použitím techník ATT&CK pomocou detekčných pravidiel vytvorených tímom (PT ESC), strojového učenia, indikátorov kompromitácie, hĺbkovej analytiky a retrospektívnej analýzy. Analyzovanie prevádzky v reálnom čase spolu s retrospektívou umožňuje identifikovať aktuálnu skrytú škodlivú činnosť a sledovať vývojové vektory a chronológiu útokov.
úplné mapovanie PT NAD na maticu MITRE ATT&CK. Obraz je veľký, takže vám ho ponúkame na preskúmanie v samostatnom okne.
Počiatočný prístup (initial access)
Taktika získania prvotného prístupu zahŕňa techniky na prenikanie do siete spoločnosti. Cieľ útočníkov v tejto fáze je doručiť do napadnutej systému škodlivý kód a zabezpečiť možnosť jeho ďalšieho vykonania.
Analýza prevádzky s PT NAD umožňuje identifikovať sedem techník získania prvotného prístupu:
1. : kompromitácia cez web
Technika, pri ktorej obet otvorí webovú stránku, ktorú útočníci používajú na využitie webového prehliadača a získanie prístupových tokenov k aplikácii.
Čo robí PT NAD: ak je webový prenos nešifrovaný, PT NAD skúma obsah odpovedí HTTP serverov. Práve v týchto odpovediach sú exploity, ktoré umožňujú útočníkom vykonať ľubovoľný kód v rámci prehliadača. PT NAD automaticky identifikuje také exploity pomocou detekčných pravidiel.
Okrem toho PT NAD odhaľuje hrozbu v predchádzajúcom kroku. Pravidlá a indikátory kompromitácie sa spúšťajú, ak používateľ navštívil stránku, ktorá ho preposlala na stránku so sadou exploitov.
2. : exploit verejne prístupnej aplikácie
Využitie zraniteľností v službách, ktoré sú prístupné z internetu.
Čo robí PT NAD: vykonáva hlbokú kontrolu obsahu sieťových paketov, odhaľujúc v ňom znaky anomálnej aktivity. V частности, existujú pravidlá, ktoré umožňujú odhaľovať útoky na hlavné systémy správy obsahu (CMS), webové rozhrania sieťových zariadení, útoky na poštové a FTP servery.
3. : externé vzdialené služby
Využívanie útočníkmi služieb vzdialeného prístupu na pripojenie k prostriedkom vnútornej siete z vonku.
Čo robí PT NAD: pretože systém rozpoznáva protokoly nie podľa čísel portov, ale podľa obsahu paketov, používatelia systému môžu filtrovať prevádzku tak, aby našli všetky session protokolov vzdialeného prístupu a skontrolovali ich legitimitu.
4. : phishingový príloha
Ide o preslávené zasielanie phishingových príloh.
Čo robí PT NAD: automaticky extrahuje súbory z prevádzky a overuje ich podľa indikátorov kompromitácie. Spustiteľné súbory v prílohách sú identifikované pravidlami, ktoré analyzujú obsah poštovej prevádzky. V korporátnom prostredí sa takáto príloha považuje za anomálnu.
5. : phishingový odkaz
Použitie phishingových odkazov. Technika spočíva v zasielaní phishingového e-mailu so zlými odkazmi, na ktoré kliknutím sa stiahne škodlivý program. Zvyčajne je odkaz sprevádzaný textom, ktorý je zostavený podľa všetkých pravidiel sociálneho inžinierstva.
Čo robí PT NAD: odhaľuje phishingové odkazy pomocou indikátorov kompromitácie. Napríklad v rozhraní PT NAD vidíme reláciu, v ktorej bolo HTTP pripojenie na odkaz, ktorý bol zaradený do zoznamu phishingových adries (phishing-urls).
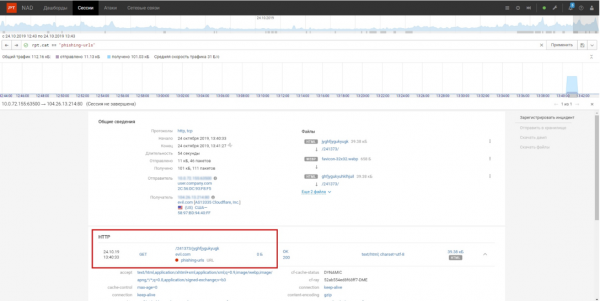
Pripojenie na odkaz zo zoznamu indikátorov kompromitácie phishing-urls
6. : dôveryhodný vzťah
Prístup do siete obete prostredníctvom tretích strán, s ktorými má obeť vytvorené dôveryhodné vzťahy. Útočníci môžu hacknúť dôveryhodnú organizáciu a pripojiť sa cez ňu k cieľovej sieti. Na to používajú VPN pripojenia alebo vzťahy dôvery domén, čo je možné odhaliť pomocou analýzy prevádzky.
Čo robí PT NAD: rozoberá aplikačné protokoly a ukladá rozobraté polia do databázy, vďaka čomu môže analytik IKT pomocou filtrov nájsť v databáze všetky podozrivé VPN pripojenia alebo medzi-doménové pripojenia.
7. : platné účty
Použitie štandardných, lokálnych alebo doménových prihlasovacích údajov na autorizáciu na externých a interných službách.
Čo robí PT NAD: automaticky extrahuje prihlasovacie údaje z protokolov HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. Všeobecne ide o prihlásenie, heslo a znak úspešnosti autentifikácie. Ak boli použité, zobrazujú sa v príslušnej karte relácie.
Vykonanie (execution)
Do taktiky Vykonanie patrí technika, ktorú útočníci používajú na vykonávanie kódu v skompromitovaných systémoch. Spustenie škodlivého kódu pomáha útočníkom udržať si prítomnosť (taktika persistence) a rozšíriť prístup k vzdialeným systémom v sieti, pohybujúc sa vo vnútri perimetra.
PT NAD umožňuje odhaliť použitie 14 techník útočníkmi, ktoré sa používajú na vykonávanie škodlivého kódu.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
Taktika, pri ktorej útočníci pripravujú špeciálny škodlivý inštalačný INF súbor pre integrovaný nástroj CMSTP.exe vo Windows (inštalátor profilov správcu pripojení). CMSTP.exe prijíma súbor ako parameter a inštaluje profil služby pre vzdialené pripojenie. V dôsledku toho môže byť CMSTP.exe využitý na načítanie a vykonávanie dynamicky pripojených knižníc (*.dll) alebo skriptov (*.sct) zo vzdialených serverov.
Čo robí PT NAD: automaticky zisťuje v HTTP prenosoch prenos INF súborov špeciálneho typu. Okrem toho zisťuje prenos škodlivých skriptov a dynamicky pripojených knižníc cez protokol HTTP zo vzdialeného servera.
2. : rozhranie príkazového riadku
Interakcia s rozhraním príkazového riadku. S rozhraním príkazového riadku je možné interagovať lokálne alebo vzdialene, napríklad pomocou nástrojov na vzdialený prístup.
Čo robí PT NAD: automaticky detekuje prítomnosť shell-ov na odpovediach na príkazy spúšťania rôznych nástrojov príkazového riadku, ako sú ping, ifconfig.
3. : komponentový objektový model a distribuované COM
Používanie technológie COM alebo DCOM na vykonávanie kódu na lokálnych alebo vzdialených systémoch pri pohybe v sieti.
Čo robí PT NAD: detekuje podozrivé DCOM volania, ktoré útočníci zvyčajne používajú na spúšťanie programov.
4. : zneužívanie na vykonávanie na klientovi
Zneužívanie zraniteľností na vykonávanie ľubovoľného kódu na pracovnej stanici. Najužitočnejšie exploit-y pre útočníkov sú tie, ktoré umožňujú vykonávať kód na vzdialenom systéme, pretože s ich pomocou môžu útočníci získať prístup k takejto sústave. Technika môže byť realizovaná nasledujúcimi metódami: škodlivá poštová distribúcia, webová stránka s exploitmi pre prehliadače a vzdialené zneužívanie zraniteľností aplikácií.
Čo robí PT NAD: počas analýzy poštovej premávky PT NAD kontroluje, či sú v prílohách vykonateľné súbory. Automaticky extrahuje kancelárske dokumenty z e-mailov, v ktorých môžu byť exploity. Pokusy o zneužívanie zraniteľností sú viditeľné v premávke, čo PT NAD deteguje automaticky.
5. : mshta
Použitie nástroja mshta.exe, ktorý vykonáva aplikácie Microsoft HTML (HTA) s príponou .hta. Keďže mshta spracováva súbory obchádzajúc nastavenia zabezpečenia prehliadača, útočníci môžu využiť mshta.exe na vykonávanie škodlivých súborov HTA, JavaScript alebo VBScript.
Čo robí PT NAD: súbory .hta na vykonávanie cez mshta sa prenášajú aj cez sieť — to je viditeľné v prenosoch. PT NAD automaticky identifikuje prenos takýchto škodlivých súborov. Zaznamenáva súbory a informácie o nich sú dostupné v karte relácie.
6. : PowerShell
Použitie PowerShellu na vyhľadávanie informácií a vykonávanie škodlivého kódu.
Čo robí PT NAD: keď sa PowerShell používa útočníkmi na diaľku, PT NAD to detekuje pomocou pravidiel. Zistí kľúčové slová jazyka PowerShell, ktoré sú najčastejšie používané v škodlivých skriptoch, a prenos PowerShell skriptov cez protokol SMB.
7. : plánovaná úloha
Použitie plánovača úloh Windows a iných nástrojov na automatické spúšťanie programov alebo skriptov v určitom čase.
Čo robí PT NAD: útočníci vytvárajú takéto úlohy zvyčajne na diaľku, čo znamená, že takéto relácie sú viditeľné v prenosoch. PT NAD automaticky identifikuje podozrivé operácie pri vytváraní a zmene úloh používaním RPC rozhraní ATSVC a ITaskSchedulerService.
8. : skriptovanie
Vykonávanie skriptov na automatizáciu rôznych akcií útočníkov.
Čo robí PT NAD: identifikuje skutočnosti prenosu skriptov cez sieť, teda ešte pred ich spustením. Zistí obsah skriptov v surových prenosoch a detekuje prenášanie súborov so príponami, ktoré zodpovedajú populárnym skriptovacím jazykom.
9. : vykonávanie služieb
Spustenie spustiteľného súboru, príkazov rozhrania príkazového riadku alebo skriptu pomocou interakcie so službami Windows, napríklad pomocou správcu služieb (Service Control Manager, SCM).
Čo robí PT NAD: kontroluje SMB prenosy a identifikuje prístup k SCM podľa pravidiel na vytváranie, zmenu a spúšťanie služieb.
Technika spustenia služieb môže byť implementovaná pomocou nástroja na vzdialené vykonávanie príkazov PSExec. PT NAD analyzuje protokol SMB a deteguje použitie PSExec, keď používa súbor PSEXESVC.exe alebo štandardný názov služby PSEXECSVC na vykonanie kódu na vzdialenom počítači. Používateľ by mal skontrolovať zoznam vykonaných príkazov a legitímnosť vzdialeného vykonávania príkazov z uzla.
Na karte útoku v PT NAD sú zobrazené údaje o použitých taktikách a technikách podľa matice ATT&CK, aby používateľ mohol pochopiť, v ktorej fáze útoku sa nachádzajú útočníci, aké ciele sledujú a aké protiopatrenia prijať.
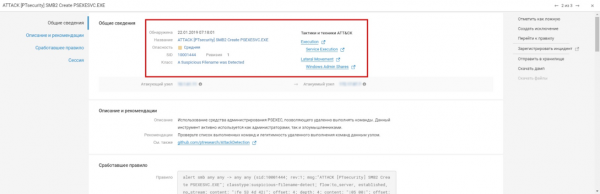
Uplatnenie pravidla o použití nástroja PSExec, čo môže naznačovať pokus o vykonanie príkazov na vzdialenom počítači.
10. : tretie strany
Technika, pri ktorej sa útočníci dostávajú k softvéru na vzdialené spravovanie alebo podnikovej distribučnej systéme softvéru a s pomocou neho spúšťajú škodlivý kód. Príklady takého softvéru: SCCM, VNC, TeamViewer, HBSS, Altiris.
Mimochodom, táto technika je obzvlášť relevantná kvôli masovému prechodu na prácu na diaľku a, ako následok, pripojeniu mnohých domácich nezabezpečených zariadení cez pochybné kanály vzdialeného prístupu.
Čo robí PT NAD: automaticky zistí v sieti fungovanie takého softvéru. Napríklad pravidlá reagujú na pripojenia cez protokol VNC a aktivitu trójskeho koňa EvilVNC, ktorý potichu inštaluje VNC server na hostiteľovi obete a automaticky ho spúšťa. Taktiež PT NAD automaticky rozpoznáva protokol TeamViewer, čo pomáha analytikovi nájsť všetky takéto relácie pomocou filtra a overiť ich legitímnosť.
11. : vykonanie používateľom
Technika, pri ktorej používateľ spúšťa súbory, ktoré môžu viesť k vykonaniu kódu. Môže to byť napríklad, ak otvorí spustiteľný súbor alebo spustí kancelársky dokument s makrom.
Čo robí PT NAD: vidí takéto súbory už v štádiu prenosu, pred ich spustením. Informácie o nich je možné preskúmať na karte relácií, v ktorých boli prenášané.
12. : Windows Management Instrumentation
Použitie nástroja WMI, ktorý zabezpečuje možnosť lokálneho a vzdialeného prístupu k systémovým komponentom systému Windows. Pomocou WMI môžu útočníci interagovať s lokálnymi a vzdialenými systémami a vykonávať množstvo úloh, napríklad zhromažďovať informácie na účely prieskumu a vzdialene spúšťať procesy počas horizontálneho pohybu.
Čo robí PT NAD: keďže interakcie so vzdialenými systémami cez WMI sú viditeľné v prevádzke, PT NAD automaticky deteguje sieťové požiadavky na vytvorenie WMI relácií a kontroluje prevádzku na prítomnosť prenášaných skriptov, ktoré používajú WMI.
13. : Windows Remote Management
Použitie služby a protokolu Windows, ktorý umožňuje používateľovi interagovať s vzdialenými systémami.
Čo robí PT NAD: vidí sieťové pripojenia vytvorené pomocou Windows Remote Management. Takéto relácie sa automaticky detekujú pravidlami.
14. : spracovanie skriptov XSL (Extensible Stylesheet Language)
Jazyk štýlov XSL sa používa na popis spracovania a vizualizácie údajov v XML súboroch. Na podporu zložitých operácií štandard XSL zahŕňa podporu vložených skriptov v rôznych jazykoch. Tieto jazyky umožňujú vykonávať ľubovoľný kód, čo vedie k obchádzaniu politík zabezpečenia založených na bielych zoznamoch.
Čo robí PT NAD: odhaľuje skutočnosti o prenose takýchto súborov po sieti, to znamená ešte pred ich spustením. Automaticky zistí prenos po sieti XSL súborov a súborov s anomálnou XSL štruktúrou.
V nasledujúcich materiáloch sa pozrieme na to, ako systém NTA PT Network Attack Discovery nachádza ďalšie taktiky a techniky útočníkov podľa MITRE ATT&CK. Sledujte nás!
Autori:
- Anton Kute pov, odborník z expertnej skupiny bezpečnosti (PT Expert Security Center) Positive Technologies
- Natalia Kazankova, produktový marketingový špecialista Positive Technologies
Zdroj: habr.com
