

Situácia
Odchodím. Pijem kávu. Študent nastavil VPN pripojenie medzi dvoma bodmi a zmizol. Kontrolujem: tunel naozaj existuje, ale v tuneli nie je žiadny prenos. Na telefonáty študent neodpovedá.
Zapaľujem kanvicu a zaoberám sa troubleshootingom C-Terra Gateway. Zdieľam svoje skúsenosti a metodológiu.
Vstupné dáta
Dve geograficky oddelené lokality sú prepojené GRE tunelom. GRE je potrebné zašifrovať:
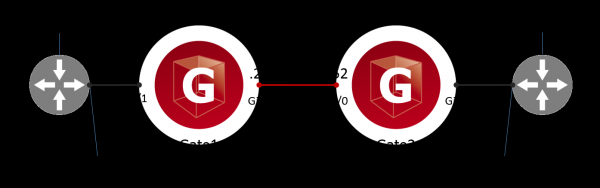
Kontrolujem funkčnosť GRE tunela. Za týmto účelom spúšťam ping z zariadenia R1 na GRE rozhranie zariadenia R2. Toto je cieľový prenos na zašifrovanie. Odpoveď nie je:
root@R1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.

--- 1.1.1.2 ping statistics ---
4 packets transmitted, 0 received, 100% packet loss, time 3057ms
Pozerám logy na Gate1 a Gate2. Log s radosťou oznamuje, že IPsec tunel bol úspešne nadviazaný, žiadne problémy:
root@Gate1:~# cat /var/log/cspvpngate.log
Aug  5 16:14:23 localhost  vpnsvc: 00100119  IPSec connection 5 established, traffic selector 172.17.0.1->172.16.0.1, proto 47, peer 10.10.10.251, id "10.10.10.251", Filter
IPsec:Protect:CMAP:1:LIST, IPsecAction IPsecAction:CMAP:1, IKERule IKERule:CMAP:1
V štatistikách IPsec tunela na Gate1 vidím, že tunel naozaj existuje, ale čítač Rcvd je nulovaný:
root@Gate1:~# sa_mgr show
ISAKMP sessions: 0 initiated, 0 responded

ISAKMP connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) State Sent Rcvd
1 3 (10.10.10.251,500)-(10.10.10.252,500) active 1070 1014

IPsec connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) Protocol Action Type Sent Rcvd
1 3 (172.16.0.1,*)-(172.17.0.1,*) 47 ESP tunn 480 0
Tráblem s C-Terra takto: hľadám, kde sa strácajú cieľové pakety na ceste od R1 do R2. Počas procesu (spojler) objavím chybu.
Troubleshooting
Krok 1. Čo dostáva Gate1 od R1
Používam vstavaný paketový sniffer – tcpdump. Spúšťam sniffer na vnútornom (Gi0/1 v Cisco-like notácii alebo eth1 v Debian OS notácii) rozhraní:
root@Gate1:~# tcpdump -i eth1

tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on eth1, link-type EN10MB (Ethernet), capture size 262144 bytes
14:53:38.879525 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 1, length 64
14:53:39.896869 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 2, length 64
14:53:40.921121 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 3, length 64
14:53:41.944958 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 4, length 64
Vidím, že Gate1 dostáva od R1 GRE pakety. Pokračujem ďalej.
Krok 2. Čo Gate1 robí s GRE paketami
Súčasťou klogview sa pozerám, čo sa deje s GRE paketami vo vnútri VPN C-Terra ovládača:
root Gate1:~# klogview -f 0xffffffff

filtration result for out packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: chain 4 "IPsecPolicy:CMAP", filter 8, event id IPsec:Protect:CMAP:1:LIST, status PASS
encapsulating with SA 31: 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0
passed out packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: encapsulated
Vidím, že cieľový GRE prenos (proto 47) 172.16.0.1 -> 172.17.0.1 prešiel (PASS) pod pravidlo šifrovania LIST v kryptoplete CMAP a bol zašifrovaný (encapsulated). Následne bol paket smerovaný (passed out). Odpovedajúci prenos nie je vo výstupe klogview.
Kontrolujem prístupové zoznamy na zariadení Gate1. Vidím jeden prístupový zoznam LIST, ktorý definuje cieľový prenos na šifrovanie, to znamená, že pravidlá MÉ nie sú nastavené:
Gate1#show access-lists
Extended IP access list LIST
    10 permit gre host 172.16.0.1 host 172.17.0.1
Výstup: problém nie je na zariadení Gate1.
Ďalšie informácie o klogview
VPN ovládač spracováva všetok sieťový prenos, nielen ten, ktorý by sa mal šifrovať. Tieto správy sú viditeľné v klogview, ak VPN ovládač spracoval sieťový prenos a odovzdal ho v nezašifrovanom stave:
root@R1:~# ping 172.17.0.1 -c 4root@Gate1:~# klogview -f 0xffffffff
filtration result for out packet 172.16.0.1->172.17.0.1, proto 1, len 84, if eth0: chain 4 "IPsecPolicy:CMAP": no match
passed out packet 172.16.0.1->172.17.0.1, proto 1, len 84, if eth0: filteredVidím, že ICMP prenos (proto 1) 172.16.0.1->172.17.0.1 neprešiel (no match) do pravidiel šifrovania kryptopletu CMAP. Paket bol smerovaný (passed out) v otvorenom stave.
Krok 3. Čo dostáva Gate2 od Gate1
Spúšťam sniffer na WAN (eth0) rozhraní Gate2:
root@Gate2:~# tcpdump -i eth0
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on eth0, link-type EN10MB (Ethernet), capture size 262144 bytes
16:05:45.104195 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x1), length 140
16:05:46.093918 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x2), length 140
16:05:47.117078 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x3), length 140
16:05:48.141785 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x4), length 140
Vidím, že Gate2 dostáva ESP pakety od Gate1.
Krok 4. Čo robí Gate2 s ESP paketmi
Spúšťam utilitu klogview na Gate2:
root@Gate2:~# klogview -f 0xffffffff
filtration result for in packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: chain 17 "FilterChain:L3VPN", filter 21, status DROP
dropped in packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: firewall
Vidím, že ESP pakety (proto 50) boli odhodené (DROP) pravidlom (L3VPN) firewalla. Uisťujem sa, že k Gi0/0 je naozaj priradený prístupový zoznam L3VPN:
Gate2#show ip interface gi0/0
GigabitEthernet0/0 is up, line protocol is up
  Internet address is 10.10.10.252/24
  MTU is 1500 bytes
  Outgoing access list is not set
  Inbound  access list is L3VPN
Problém som odhalil.
Krok 5. Čo nie je v poriadku so zoznamom prístupu
Pozerám sa, čo predstavuje prístupový zoznam L3VPN:
Gate2#show access-list L3VPN
Extended IP access list L3VPN
    10 permit udp host 10.10.10.251 any eq isakmp
    20 permit udp host 10.10.10.251 any eq non500-isakmp
    30 permit icmp host 10.10.10.251 any
Vidím, že ISAKMP pakety sú povolené, takže sa vytvára IPsec tunel. Ale pravidlo povolenia pre ESP chýba. Zjavne si študent pomýlil icmp a esp.
Opravenie prístupového zoznamu:
Gate2(config)#
ip access-list extended L3VPN
no 30
30 permit esp host 10.10.10.251 any
Krok 6. Kontrola funkčnosti
Najprv sa ubezpečím, že prístupový zoznam L3VPN je správny:
Gate2#show access-list L3VPN
Extended IP access list L3VPN
    10 permit udp host 10.10.10.251 any eq isakmp
    20 permit udp host 10.10.10.251 any eq non500-isakmp
    30 permit esp host 10.10.10.251 any
Teraz spúšťam cieľový traffic z zariadenia R1:
root@R1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=35.3 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=3.01 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=2.65 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=2.87 ms

--- 1.1.1.2 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3006ms
rtt min/avg/max/mdev = 2.650/10.970/35.338/14.069 ms
Víťazstvo. GRE tunel sa vytvoril. Číslo prichádzajúceho trafficu v štatistike IPsec nie je nulové:
root@Gate1:~# sa_mgr show
ISAKMP sessions: 0 initiated, 0 responded

ISAKMP connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) State Sent Rcvd
1 3 (10.10.10.251,500)-(10.10.10.252,500) active 1474 1350

IPsec connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) Protocol Action Type Sent Rcvd
1 4 (172.16.0.1,*)-(172.17.0.1,*) 47 ESP tunn 1920 480
Na bráne Gate2 sa vo výstupe klogview objavili správy, že cieľový traffic 172.16.0.1->172.17.0.1 bol úspešne (PASS) dešifrovaný (decapsulated) pravidlom LIST v kryptokarte CMAP:
root@Gate2:~# klogview -f 0xffffffff
filtration result for in packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: chain 18 "IPsecPolicy:CMAP", filter 25, event id IPsec:Protect:CMAP:1:LIST, status PASS
passed in packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: decapsulated
Zhrnutie
Študent narušil výstup.
Dávajte pozor na pravidlá MÉ.
Anonymný inžinier
t.me/anonimous_engineer
Zdroj: habr.com
