

V súčasnosti je otázka informačnej bezpečnosti (ďalej – IB) firiem jednou z najaktuálnejších na svete. A nie je to prekvapujúce, veď v mnohých krajinách sa sprísňujú požiadavky na organizácie, ktoré ukladajú a spracovávajú osobné údaje. V súčasnosti ruská legislatíva vyžaduje uchovávanie podstatnej časti dokumentácie v papierovej forme. Zároveň však pozorujeme výrazný trend digitalizácie: mnohé firmy už ukladajú veľké množstvo dôverných informácií ako v digitálnom formáte, tak aj vo forme papierových dokumentov.
Na základe analytického centra Anti-Malware 86% respondentov uviedlo, že sa im aspoň raz za rok stalo, že museli riešiť incidenty po kybernetických útokoch alebo v dôsledku porušenia pravidiel, ktoré si sami stanovili. V súvislosti s tým sa prioritná pozornosť v podnikaní na informačnú bezpečnosť stala nevyhnutnosťou.
V súčasnosti je firemná informačná bezpečnosť nielen súborom technických prostriedkov, ako sú antivírusy alebo firewally, ale aj komplexným prístupom k správe aktív spoločnosti ako celku a informácií – konkrétne. Rôzne spoločnosti pristupujú k riešeniu týchto problémov odlišne. Dnes by sme chceli hovoriť o zavedení medzinárodného štandardu ISO 27001 ako riešenia tohto problému. Pre spoločnosti na ruskom trhu prítomnosť takéhoto certifikátu uľahčuje interakciu so zahraničnými klientmi a partnermi, ktorí majú v tejto oblasti vysoké požiadavky. ISO 27001 sa široko používa na Západe a pokrýva požiadavky v oblasti IB, ktoré by mali byť zohľadnené technickými riešeniami, a tiež prispieť k vytváraniu obchodných procesov. Týmto spôsobom sa tento štandard môže stať vašou konkurenčnou výhodou a kontaktným bodom so zahraničnými spoločnosťami.
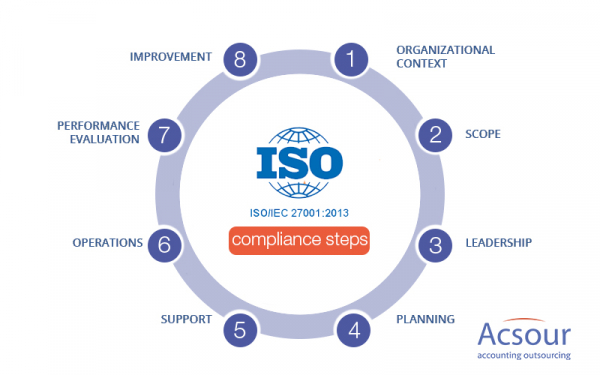
Táto certifikácia Systému riadenia informačnej bezpečnosti (ďalej len - SRIBez) zhromaždila najlepšie praktiky návrhu SRIBez a, čo je dôležité, zohľadnila možnosť výberu prostriedkov riadenia na zabezpečenie fungovania systému, požiadavky na technologické zabezpečenie bezpečnosti a dokonca aj na proces riadenia personálu v spoločnosti. Je potrebné chápať, že technické poruchy sú len časťou problému. V otázkach IB zohráva veľkú úlohu ľudský faktor, ktorý je oveľa ťažšie vylúčiť alebo minimalizovať.
Ak sa vaša spoločnosť chystá prejsť certifikáciou podľa normy ISO 27001, možno ste sa už pokúsili nájsť jednoduchý spôsob, ako to dosiahnuť. Musíme vás sklamať: jednoduché cesty tu nie sú. Existujú však určité kroky, ktoré pomôžu pripraviť organizáciu na medzinárodné požiadavky v oblasti informačnej bezpečnosti:
1. Získajte podporu zo strany vedenia
Môžete to považovať za samozrejmé, ale v praxi sa tento faktor často prehliada. Navyše, je to jedna z hlavných príčin, prečo často projekty zavádzania ISO 27001 zlyhávajú. Bez pochopenia významu projektu zavádzania normy vedenie neposkytne dostatočné množstvo ľudských zdrojov ani dostatočný rozpočet na certifikáciu.
2. Vypracujte plán prípravy na certifikáciu
Príprava na certifikáciu podľa normy ISO 27001 je komplexná úloha, ktorá zahŕňa rôzne druhy prác, vyžaduje zapojenie mnohých ľudí a môže trvať dlhé mesiace (alebo dokonca roky). Preto je veľmi dôležité vypracovať podrobný plán projektu: rozdeliť zdroje, čas a zapojenie ľudí na presne určené úlohy a sledovať dodržiavanie termínov - inak môžete nikdy neskončiť prácu.
3. Určte oblasť certifikácie
Ak máte veľkú organizáciu s rozmanitou činnosťou, možno má zmysel certifikovať podľa normy ISO 27001 iba časť podnikania spoločnosti, čo výrazne zníži riziká vášho projektu, ako aj jeho čas a náklady.
4. Vypracujte politiku informačnej bezpečnosti
Jedným z najdôležitejších dokumentov je Politika informačnej bezpečnosti spoločnosti. Mal by odrážať ciele vašej spoločnosti v oblasti informačnej bezpečnosti a základné princípy riadenia IB, ktoré musia dodržiavať všetci zamestnanci. Úlohou tohto dokumentu je určiť, čo chce vedenie spoločnosti dosiahnuť v oblasti IB, ako aj spôsob, akým sa to bude realizovať a kontrolovať.
5. Určte metodológiu hodnotenia rizík
Jednou z najnáročnejších úloh je určenie pravidiel hodnotenia rizík a ich riadenia. Je dôležité pochopiť, ktoré riziká môže spoločnosť považovať za prijateľné, a ktoré si vyžadujú okamžité opatrenia na ich zníženie. Bez týchto pravidiel SÚIB nebude fungovať.
Pri tom je potrebné pamätať na primeranosť prijímaných opatrení, ktoré sú navrhnuté na zníženie rizík. Ale netreba sa príliš nechať uniesť procesom optimalizácie, pretože môže vyžadovať značné časové alebo finančné investície, alebo môže byť jednoducho neuskutočniteľné. Odporúčame vám pri navrhovaní opatrení na znižovanie rizík riadiť sa zásadou "minimálnej dostatočnosti".
6. Riadenie rizík v súlade s schválenou metodológiou
Ďalším krokom je systematické uplatňovanie metodológie riadenia rizík, teda ich hodnotenie a spracovanie. Tento proces by mal byť realizovaný pravidelne s veľkou dôkladnosťou. Udržiavaním registra rizík IB v aktuálnom stave budete schopní efektívne rozdeľovať zdroje spoločnosti a zabrániť vážnym incidentom.
7. Plánovanie spracovania rizík
Riziká, ktoré presahujú prijateľnú úroveň vašej spoločnosti, musia nevyhnutne byť zahrnuté do plánu spracovania rizík. V ňom by mali byť zaznamenané činnosti zamerané na zníženie rizík, ako aj zodpovedné osoby a termíny.
8. Vypracujte Poriadok o aplikovateľnosti
Toto je kľúčový dokument, ktorý budú skúmať odborníci z certifikačného orgánu pri audite. Mal by opisovať, aké kontrolné mechanizmy v oblasti informačnej bezpečnosti sú aplikovateľné na činnosť vašej spoločnosti.
9. Určte, ako bude meraná efektívnosť prostriedkov riadenia IB
Každá činnosť by mala mať výsledok, ktorý vedie k naplneniu stanovených cieľov. Preto je dôležité presne definovať, podľa akých parametrov bude merané dosiahnutie cieľov, ako pre celý systém riadenia informačnej bezpečnosti, tak aj pre každý vybraný kontrolný mechanizmus z Prílohy o aplikovateľnosti.
10. Implementujte prostriedky riadenia informačnej bezpečnosti
A až po vykonaní všetkých predchádzajúcich krokov by sa malo pristúpiť k implementácii aplikovateľných prostriedkov riadenia informačnej bezpečnosti z Prílohy o aplikovateľnosti. Najväčšou výzvou bude samozrejme implementácia úplne nového spôsobu konania v mnohých procesoch vašej organizácie. Ľudia obvykle odolávajú novým politikám a procedúram, preto venujte pozornosť nasledujúcemu bodu.
11. Implementujte vzdelávacie programy pre zamestnancov
Všetky vyššie uvedené body budú bezvýznamné, ak vaši zamestnanci nerozumejú dôležitosti projektu a nekonajú v súlade s politikami informačnej bezpečnosti. Ak chcete, aby váš personál dodržiaval všetky nové pravidlá, musíte najprv vysvetliť, prečo sú potrebné, a potom uskutočniť školenie o systéme riadenia informačnej bezpečnosti, pričom by sa mali zdôrazniť všetky dôležité politiky, ktoré by mali zamestnanci zohľadniť vo svojej každodennej práci. Chýbajúce vzdelávanie zamestnancov je bežnou príčinou zlyhania projektov podľa normy ISO 27001.
12. Udržujte procesy systému riadenia informačnej bezpečnosti
V tejto fáze sa ISO 27001 stáva každodennou rutinou vo vašej organizácii. Aby audítori mohli potvrdiť implementáciu prostriedkov riadenia informačnej bezpečnosti v súlade s normou, budú potrebovať záznamy – dôkazy o reálnom fungovaní kontrolných mechanizmov. Ale najprv musia záznamy pomôcť vám sledovať, či vaši zamestnanci (a dodávatelia) plnia svoje úlohy v súlade so schválenými pravidlami.
13. Podrobujte systém riadenia informačnej bezpečnosti monitorovaniu
Čo sa deje s vaším systémom riadenia informačnej bezpečnosti? Koľko incidentov máte a akého sú druhu? Sú všetky postupy riadne vykonávané? Týmito otázkami by ste mali zistiť, či spoločnosť dosahuje ciele v oblasti informačnej bezpečnosti. Ak nie, musíte vyvinúť plán na nápravu situácie.
14. Vykonajte interný audit systému riadenia informačnej bezpečnosti
Cieľom interného auditu je odhaliť nezrovnalosti medzi skutočnými procesmi v spoločnosti a schválenými politikami v oblasti informačnej bezpečnosti. Väčšinou ide o kontrolu toho, do akej miery vaši zamestnanci dodržiavajú etické normy. Je to veľmi dôležitý aspekt, pretože ak nekontrolujete prácu svojho personálu, môže vašej organizácii vzniknúť škoda (úmyselná alebo neúmyselná). Avšak úlohou nie je hľadať vinníkov a uvažiť na nich disciplinárne opatrenia za nedodržiavanie politík, ale skôr opraviť situáciu a predchádzať budúcim problémom.
15. Zorganizujte analýzu zo strany vedenia
Vedenie by nemalo nastavovať váš firewall, ale malo by vedieť, čo sa deje v systéme riadenia informačnej bezpečnosti: napríklad, či všetci plnia svoje povinnosti a dosahuje systém riadenia informačnej bezpečnosti cieľové výsledky. Na základe toho by vedenie malo prijímať kľúčové rozhodnutia na zlepšenie systému riadenia a vnútorných podnikových procesov.
16. Zaveďte systém opravných a preventívnych opatrení
Rovnako ako akýkoľvek štandard ISO 27001 vyžaduje "nepretržité zlepšovanie": systematické opravovanie a predchádzanie nezrovnalostiam v systéme riadenia informačnej bezpečnosti. S pomocou opravných a preventívnych opatrení je možné opraviť nezrovnalosť a predísť jej opakovaniu v budúcnosti.
Na záver by som rád povedal, že naozaj prejsť certifikáciou je omnoho zložitejšie, než je popísané v rôznych zdrojoch. Potvrdením je fakt, že v Rusku k dnešnému dňu len prešlo certifikáciou na súlad. Zatiaľ čo v zahraničí je to jeden z najpopulárnejších štandardov, ktorý vyhovuje rastúcim požiadavkám podnikania v oblasti informačnej bezpečnosti. Takáto dopyt po implementácii je spôsobený nielen rastom a zložitými typmi hrozieb, ale aj požiadavkami legislatívy, ako aj klientov, ktorým je potrebné zachovať úplnú dôvernosť ich údajov.
Napriek tomu, že certifikácia systému riadenia informačnej bezpečnosti je náročná úloha, samotný fakt splnenia požiadaviek medzinárodného štandardu ISO/IEC 27001 môže poskytnúť vážnu konkurenčnú výhodu na globálnom trhu. Dúfame, že náš článok poskytol základné pochopenie kľúčových etáp pri príprave spoločnosti na certifikáciu.
Zdroj: habr.com
