

Tento článok je piaty v sérii článkov „Ako získať kontrolu nad sieťovou infraštruktúrou“. Obsah všetkých článkov série a odkazy nájdete .
Táto časť bude venovaná segmentom Campus (Office) & Remote access VPN.
Môže sa zdať, že dizajn kancelárskej siete je jednoduchý.
Naozaj, vezmeme L2/L3 prepínače, spojíme ich medzi sebou. Potom vykonáme základné nastavenie VLAN, predvolených brán, nastavíme jednoduché routovanie, pripojíme WiFi kontroléry, prístupové body, nainštalujeme a nastavíme ASA pre vzdialený prístup a tešíme sa, že všetko funguje. V zásade, ako som už písal v jednej z predchádzajúcich týchto článkov, navrhnúť a nastaviť kancelársku sieť, aby „nejako fungovala“, môže takmer každý študent, ktorý absolvoval (a zvládol) dva semestry kurzu telekomunikácií.
Ale čím viac sa dozviete, tým menej jednoduchá sa táto úloha začne zdať. Osobne sa mi táto téma, téma dizajnu kancelárskej siete, vôbec nezdá jednoduchá a v tomto článku sa pokúsim vysvetliť, prečo.
Ak to zhrniem, je potrebné zohľadniť pomerne veľa faktorov. Tieto faktory sa často navzájom protirečia a je potrebné hľadať rozumný kompromis.
Táto neistota je základnou obtiažnosťou. Hovoriac o bezpečnosti, máme trojuholník s tromi vrcholmi: bezpečnosť, pohodlie pre zamestnancov, cena riešenia.
A zakaždým musíme hľadať kompromis medzi týmito tromi.
Architektúra
Ako príklad architektúry pre tieto dva segmenty odporúčam, ako aj v predchádzajúcich článkoch, model: , .
Toto sú trochu zastarané dokumenty. Uvádzam ich tu, pretože principiálne schémy a prístup sa nezmenili, ale toto vyjadrenie sa mi páči viac ako v .
Aj keď vás nenabádam, aby ste používali práve Cisco riešenia, stále považujem za užitočné dôkladne preskúmať tento dizajn.
Tento článok, ako obvykle, nijako nepretvára celý obsah a je skôr doplnkom k týmto informáciám.
Na konci článku analyzujeme dizajn Cisco SAFE pre kanceláriu z pohľadu hierarchií, ktoré sú tu uvedené.
Všeobecné princípy
Dizajn kancelárskej siete, samozrejme, musí spĺňať všeobecné požiadavky, ktoré boli preskúmané v kapitole „Kritériá hodnotenia kvality dizajnu“. Okrem ceny a bezpečnosti, ktoré chceme prediskutovať v tomto článku, zostávajú ešte tri kritériá, ktoré musíme zohľadniť pri návrhu (alebo pri vykonávaní zmien):
- škálovateľnosť (scalability)
- pohodlie v správe (managability)
- dostupnosť (availability)
Mnohé z toho, čo bolo prediskutované pre je tiež platné pre kanceláriu.
Ale kancelársky segment má svoj vlastný aspekt, ktorý je z pohľadu bezpečnosti kritický. Podstatou tohto aspektu je to, že tento segment je zriadený na poskytovanie sieťových služieb zamestnancom (aj partnerom a hosťom) spoločnosti a, v dôsledku toho, na najvyššej úrovni zváženia problému máme dve úlohy:
- ochrániť zdroje spoločnosti pred škodlivými činnosťami, ktoré môžu vychádzať od zamestnancov (hosťov, partnerov) a od softvéru, ktorý používajú. Sem patrí aj ochrana proti neoprávnenému pripojeniu do siete.
- ochrániť systémy a dáta samotných používateľov
A to je len jedna strana problému (presnejšie jedna vrcholová strana trojuholníka). Na druhej strane je pohodlie používateľa a cena používaných riešení.
Poďme začať preskúmaním toho, čo používateľ očakáva od modernej kancelárskej siete.
Pohodlie
Takto podľa môjho názoru vyzerajú „sieťové pohodlia“ pre používateľa kancelárie:
- Mobilita
- Možnosť používať celý rozsah obvyklých zariadení a operačných systémov
- Jednoduchý prístup ku všetkým potrebným zdrojom spoločnosti
- Dostupnosť internetových zdrojov, vrátane rôznych cloudových služieb
- „Rýchla práca“ siete
Toto všetko platí ako pre zamestnancov, tak aj pre hostí (alebo partnerov), a to je už úloha inžinierov spoločnosti na základe autorizácie rozlíšiť prístupy pre rôzne skupiny používateľov.
Poďme sa pozrieť podrobnejšie na každý z týchto aspektov.
Mobilita
Hovoríme o možnosti pracovať a používať všetky potrebné zdroje spoločnosti z akéhokoľvek miesta na svete (samozrejme, kde je internet dostupný).
Toto platí aj pre kanceláriu. Je pohodlné, keď z ktorejkoľvek časti kancelárie môžete pokračovať v práci, napríklad prijímať e-maily, komunikovať v firemných messengerách, byť dostupný na videohovore, ... Takto máte jednu stranu možnosť riešiť niektoré záležitosti cez 'živú' komunikáciu (napríklad sa zúčastniť na schôdzkach), a na druhej strane byť vždy online, mať prehľad a rýchlo riešiť niektoré urgentné prioritné úlohy. Je to veľmi pohodlné a naozaj zlepšuje kvalitu komunikácie.
To sa dosahuje správnym dizajnom WiFi siete.
Poznámka
Tu sa zvyčajne objavuje otázka, či stačí používať len WiFi? Znamená to, že sa môžeme vzdať používania Ethernet portov v kancelárii? Ak ide len o používateľov, a nie o servery, ktoré je rozumné pripojiť obyčajným Ethernet portom, tak vo všeobecnosti odpoveď znie áno, stačí sa obmedziť iba na WiFi. Ale sú tu nuansy.
Existujú dôležité skupiny používateľov, ku ktorým je potrebné pristupovať osobitne. To sú samozrejme správcovia. V zásade, WiFi pripojenie je menej spoľahlivé (z hľadiska straty dát) a menej rýchle ako obyčajný Ethernet port. To môže byť podstatné pre správcov. Navyše, systémoví administrátori môžu mať napríklad svoju vyhradenú Ethernet sieť pre out-of-band pripojenie.
Možno vo vašej spoločnosti existujú aj iné skupiny/oddelenia, pre ktoré sú tieto faktory rovnako dôležité.
Je tu ešte jeden dôležitý aspekt – telefonovanie. Možno z nejakých dôvodov nechcete používať bezdrôtový VoIP a chcete používať IP telefóny s obyčajným Ethernet pripojením.
Vo všeobecnosti, v tých spoločnostiach, v ktorých som pracoval, bola obvykle možnosť ako WiFi pripojenia, tak aj Ethernet portu.
Rád by som, aby mobilita nebola obmedzená len na kanceláriu.
Na zabezpečenie možnosti práce z domu (alebo z akéhokoľvek iného miesta s prístupom na internet) sa používa VPN pripojenie. Pri tom je žiaduce, aby zamestnanci necítili rozdiel medzi prácou z domu a prácou na diaľku, čo predpokladá prítomnosť rovnakých prístupov. Ako to usporiadať, budeme diskutovať neskôr v kapitole 'Jednotný centralizovaný systém autentifikácie a autorizácie'.
Poznámka
Pravdepodobne nebudete schopní poskytnúť rovnakú kvalitu služieb pre vzdialenú prácu, akú máte v kancelárii. Predpokladajme, že ako VPN bránu používate Cisco ASA 5520. V súlade s to zariadenie je schopné obslúžiť iba 225 Mbit VPN prevádzky. To znamená, že z hľadiska priepustnosti sa pripojenie cez VPN výrazne líši od práce z kancelárie. Ak sú z nejakých dôvodov oneskorenia, straty, jitter (napríklad ak chcete používať kancelársku IP telefóniu) významné pre vaše sieťové služby, takisto nedosiahnete rovnakú kvalitu ako keby ste boli v kancelárii. Preto, keď hovoríme o mobilite, musíme mať na pamäti možné obmedzenia.
Jednoduchý prístup ku všetkým zdrojom spoločnosti
Túto úlohu je potrebné riešiť spoločne s inými technickými oddeleniami.
Ideálna situácia je, keď sa používateľ musí autentifikovať len raz, a potom získa prístupy ku všetkým potrebným zdrojom.
Poskytovanie jednoduchého prístupu bez ohrozenia bezpečnosti môže výrazne zvýšiť efektivitu práce a znížiť úroveň stresu vašich kolegov.
Poznámka 1
Pohodlie prístupu nie je len o tom, koľkokrát musíte zadať heslo. Ak, podľa vašej bezpečnostnej politiky, musíte pred pripojením z kancelárie do dátového centra najprv pripojiť VPN bránu a pri tom strácate prístupy k kancelárskym zdrojom, je to tiež veľmi a veľmi nepríjemné.
Poznámka 2
Existujú služby (napríklad prístup k sieťovému vybaveniu), kde zvyčajne máme svoje vlastné dedikované AAA servery a je normou, keď sa v takomto prípade musíme autentifikovať niekoľkokrát.
Dostupnosť internetových zdrojov
Internet nie je len o zábave, ale tiež o súbore služieb, ktoré môžu byť veľmi užitočné pre prácu. Existujú aj čisto psychologické faktory. Moderný človek je cez internet spojený s inými ľuďmi mnohými virtuálnymi nitkami a podľa mňa není nič zlé na tom, ak si túto väzbu zachová aj počas práce.
Z hľadiska straty času nie je nič strašné, ak má zamestnanec napríklad spustený Skype a v prípade potreby venuje 5 minút komunikácii s blízkou osobou.
Znamená to, že internet by mal byť vždy prístupný, znamená to, že zamestnanci môžu mať prístup ku všetkým zdrojom bez akéhokoľvek dohľadu?
Nie, neznamená. Úroveň otvorenosti internetu sa môže líšiť medzi rôznymi spoločnosťami – od úplnej uzavretosti po úplnú otvorenosť. Spôsoby kontroly prístupu k údajom preberieme neskôr v sekciách zameraných na bezpečnostné opatrenia.
Možnosť využívať celý repertoár známych zariadení
Je pohodlné, keď napríklad môžete pokračovať v používaní všetkých známych komunikačných prostriedkov aj na pracovisku. Technicky to nie je zložitá úloha. Potrebujete iba WiFi a hosťujúcu VLAN.
Tiež je dobré mať možnosť používať ten operačný systém, ktorý poznáte. Ale podľa mojich pozorovaní, zvyčajne je to povolené iba manažérom, administrátorom a vývojárom.
Príklad
Samozrejme, je možné zvoliť aj cestu obmedzení, zakázať vzdialený prístup, zakázať pripojenie z mobilných zariadení, obmedziť prístup len na statické Ethernet pripojenia, obmedziť prístup na internet, povinne odoberať mobilné telefóny a zariadenia pri vstupe... a niektoré organizácie s vyššími bezpečnostnými požiadavkami sa touto cestou naozaj vyberajú, a možno v niektorých prípadoch je to aj odôvodnené, ale... súhlasíte, že to vyzerá ako snaha zastaviť pokrok v konkrétnej organizácii. Samozrejme, bolo by dobré skombinovať možnosti, ktoré moderné technológie ponúkajú, s dostatočnou úrovňou bezpečnosti.
„Rýchla práca“ siete
Rýchlosť prenosu dát technicky závisí od mnohých faktorov. A rýchlosť vášho pripojenia zvyčajne nie je tým najdôležitejším. Nie vždy sú pomalé výkony aplikácií spojené so sieťovými problémami, ale teraz nás zaujíma len sieťová časť. Najčastejším problémom ‚spomalenia‘ v lokálnej sieti je strata paketov. K tomu obvykle dochádza pri efektoch ‚úzkeho hrdla‘ alebo pri problémoch na úrovni L1 (OSI). Menej často, pri niektorých návrhoch, (napríklad, keď v subnets ako predvolené brány vystupuje firewall a teda celý traffic prechádza cez neho), výkon hardvéru nemusí byť dostatočný.
Pri výbere hardvéru a architektúry je potrebné zohľadniť rýchlosti koncových portov, trunkov a výkon hardvéru.
Príklad
Predpokladajme, že na prístupové prepínače používate prepínače s 1 gigabitovými portami. Medzi sebou sú prepojené prostredníctvom Etherchannel 2 x 10 gigabitov. Ako predvolenú bránu používate firewall s gigabitovými portami, na pripojenie ktorého k L2 sieti kancelárie používate 2 gigabitové porty zlúčené v Etherchannel.
Táto architektúra je pomerne výhodná z hľadiska funkčnosti, keďže celý prevádzkový tok prechádza cez firewall, a môžete pohodlne spravovať prístupové politiky a aplikovať zložité algoritmy na kontrolu prevádzky a prevenciu potenciálnych útokov (pozri nižšie), ale z hľadiska priepustnosti a výkonu má tento dizajn určité potenciálne problémy. Napríklad 2 hostitelia s rýchlosťou portu 1 gigabit môžu úplne vyťažiť 2 gigabitové pripojenie k firewallu, čo môže viesť k degradácii služieb pre celú kancelársku segmentáciu.
Pozreli sme sa na jednu vrcholovú časť trojuholníka, teraz sa pozrime, akými prostriedkami môžeme zabezpečiť bezpečnosť.
Prostriedky ochrany
Samozrejme, naším želaním (presnejšie, želaním nášho vedenia) je dosiahnuť nemožné, a to poskytnúť maximálne pohodlie pri maximálnej ochrane a minimálnej cene.
Pozrime sa, aké metódy máme na zabezpečenie ochrany.
Pre kanceláriu by som vyzdvihol nasledujúce:
- prístup založený na zero trust v dizajne
- vysoká úroveň ochrany
- viditeľnosť siete
- jednotný centralizovaný systém autentifikácie a autorizácie
- kontrola hostiteľa (host checking)
Ďalej sa podrobnejšie pozrieme na každý z týchto aspektov.
Zero Trust
IT svet sa mení veľmi rýchlo. Doslova za posledných 10 rokov vznik nových technológií a produktov viedol k vážnemu prehodnoteniu bezpečnostných konceptov. Ešte pred desiatimi rokmi sme z hľadiska bezpečnosti segmentovali sieť na dôveryhodné, DMZ a nedôveryhodné oblasti a používal sa takzvaný "ochrana na perímetri", kde boli dve obranné línie: nedôveryhodné -> DMZ a DMZ -> dôveryhodné. Ochrana bola zvyčajne obmedzená na prístupové zoznamy založené na hlavičkách L3/L4 (OSI) (IP, TCP/UDP porty, TCP flagy). Všetko, čo sa týkalo vyšších úrovní, vrátane L7, sa zverilo operačnému systému a produktom zabezpečenia nainštalovaným na koncových hosťoch.
Teraz sa situácia zásadne zmenila. Moderný koncept vychádza z toho, že už nie je možné považovať interné systémy, teda tie, ktoré sa nachádzajú v rámci perímetra, za dôveryhodné, a samotný koncept perímetra sa stal rozmazaným.
Okrem pripojenia na internet máme tiež
- remote access VPN používateľov
- rôzne osobné zariadenia, prinesené notebooky, pripojené cez kancelárske WiFi
- iné (branch) kancelárie
- integráciu s cloudovou infraštruktúrou
Ako vyzerá Zero Trust prístup v praxi?
Ideálne by mal byť povolený iba ten prechod, ktorý je potrebný a, ak už hovoríme o ideále, kontrola by mala prebiehať nielen na úrovni L3/L4, ale aj na úrovni aplikácie.
Ak napríklad máte možnosť nechať celý prenos prejsť cez firewall, môžete sa pokúsiť priblížiť k ideálu. Ale taký prístup môže výrazne znížiť celkovú prenosovú kapacitu vašej siete a navyše filtrácia na úrovni aplikácie nefunguje vždy dobre.
Pri kontrole prechodu na smerovači alebo L3 prepínači (použitie štandardných ACL) sa stretávate s inými problémami:
- je to len L3/L4 filtrácia. Nič nezabráni útočníkovi použiť povolené porty (napríklad TCP 80) pre svoju aplikáciu (nie http)
- komplexné spravovanie ACL (ťažko analyzovateľné ACL)
- to nie je stateful firewall, teda musíte výslovne povoliť reverzný prenos
- v prípade prepínačov ste zvyčajne dosť prísne obmedzení veľkosťou TCAM, čo môže rýchlo stať problémom pri použití prístupu „povoliť len to, čo je potrebné“
Poznámka
Pokiaľ ide o reverzný prenos, musíme pamätať, že máme nasledujúcu možnosť (Cisco)
permit tcp any any established
Ale treba rozumieť, že tento riadok je ekvivalentom dvoch riadkov:
permit tcp any any ack
permit tcp any any rstČo znamená, že aj keď nebol pôvodný TCP segment so SYN flagom (t.j. TCP relácia sa ani nezačala nadväzovať), tento ACL prepustí paket s flagom ACK, čo môže zneužiteľ zneužívať na prenos údajov.
To znamená, že tento riadok nijako neprevádza váš router alebo L3 prepínač na statefull firewall.
Vysoká úroveň ochrany
V v sekcii venovanej dátovým centrám sme sa zaoberali nasledujúcimi spôsobmi ochrany.
- stateful firewalling (podľa predvoleného nastavenia)
- ddos/dos ochrana
- aplikačné firewalling
- prevencia hrozieb (antivírus, anti-spyware a zraniteľnosti)
- URL filtrovanie
- filtrovanie dát (filtrovanie obsahu)
- blokovanie súborov (blokovanie typov súborov)
V prípade kancelárie je situácia podobná, ale priority sú trochu iné. Dostupnosť kancelárie (availability) zvyčajne nie je tak kritická, ako v prípade dátového centra, zatiaľ čo pravdepodobnosť "vnútorného" škodlivého prenosu je niekoľkonásobne vyššia.
Preto sa nasledujúce metódy ochrany pre tento segment stávajú kritickými:
- aplikačné firewalling
- prevencia hrozieb (antivírus, anti-spyware a zraniteľnosti)
- URL filtrovanie
- filtrovanie dát (filtrovanie obsahu)
- blokovanie súborov (blokovanie typov súborov)
Hoci všetky tieto metódy ochrany, okrem aplikačného firewallingu, sa tradične riešili a naďalej riešia na koncových hostiteľoch (napríklad inštaláciou antivírusového softvéru) a pomocou proxy, moderné NGFW poskytujú aj tieto služby.
Výrobcovia bezpečnostného vybavenia sa snažia vytvárať komplexnú ochranu, preto sa okrem ochrany na lokálnej krabici ponúkajú aj rôzne cloudové technológie a klientský softvér pre hostiteľov (end point protection/EPP). Tak napríklad z vidíme, že Palo Alto a Cisco majú svoje EPP (PA: Traps, Cisco: AMP), ale nie sú rozhodne lídrami.
Zaradenie týchto ochrán (zvyčajne pomocou nákupu licencií) na firewalle určite nie je povinné (môžete ísť tradičnou cestou), ale prináša niektoré výhody:
- v tomto prípade sa objavuje jediné miesto aplikácie metód ochrany, čo zlepšuje visibility (pozri nasledujúcu tému).
- ak sa vo vašej sieti nachádza nezaistené zariadenie, stále patrí pod "záštitu" ochrany firewalla.
- Použitím ochrany na firewallu spolu s ochranou na koncových hostoch zvyšujeme pravdepodobnosť odhalenia škodlivého provozu. Napríklad používanie prevencie hrozieb na lokálnych hostoch a na firewalle zvyšuje pravdepodobnosť odhalenia (za predpokladu, že na týchto riešeniach sú založené rôzne softvérové produkty).
Poznámka
Ak napríklad ako antivírus používate Kaspersky rovnako na firewalle ako aj na koncových hostoch, nie je prekvapujúce, že to veľmi nezvýši vaše šance na zabránenie vírusovému útoku vo vašej sieti.
Viditeľnosť siete
je jednoduchá – "vidieť", čo sa deje vo vašej sieti, a to ako v reálnom čase, tak aj historické údaje.
Rozdelil by som túto "viditeľnosť" do dvoch skupín:
Prvá skupina: to, čo vám obvykle poskytuje váš monitorovací systém.
- vyťaženosť zariadenia
- vyťaženosť kanálov
- využitie pamäte
- využitie diskov
- zmena smerovacej tabuľky
- stav liniek
- dostupnosť zariadení (alebo hostiteľov)
- …
Druhá skupina: informácie súvisiace s bezpečnosťou.
- rôzne štatistiky (napríklad podľa aplikácií, podľa návštevnosti URL, aké druhy údajov sa sťahovali, údaje o používateľoch)
- čo bolo zablokované bezpečnostnými politikami a aký bol dôvod, konkrétne
- zakázaná aplikácia
- zakázané na základe ip/protokolu/portu/flagov/zón
- prevencia hrozieb
- filterovanie URL
- filterovanie údajov
- blokovanie súborov
- …
- štatistiky o útokoch DOS/DDOS
- neúspešné pokusy o identifikáciu a autentifikáciu
- štatistiky o všetkých vyššie uvedených udalostiach porušenia bezpečnostných politík
- …
V tejto kapitole, venovanej bezpečnosti, nás zaujíma práve druhá časť.
Niektoré moderné firewally (z mojej praxe Palo Alto) poskytujú dobrú úroveň viditeľnosti. Ale samozrejme, prevádzka, ktorá vás zaujíma, musí ísť cez tento firewall (v takom prípade máte možnosť blokovania prevádzky) alebo byť zrkadlená na firewall (používa sa len na monitorovanie a analýzu), a musíte mať licencie, ktoré vám umožnia zapnúť všetky tieto služby.
Existuje, samozrejme, aj alternatívna cesta, vlastne tradičná cesta, napríklad,
- štatistiky o reláciách sa dajú zhromažďovať cez netflow a potom použiť špeciálne nástroje na analýzu informácií a vizualizáciu údajov.
- prevencia hrozieb – špeciálne programy (anti-virus, anti-spyware, firewall) na koncových hostoch.
- Filtrácia URL, filtrácia dát, blokovanie súborov – na proxy
- rovnako je možné analyzovať tcpdump napríklad pomocou
Tieto dva prístupy je možné skombinovať, doplniť chýbajúce funkcie alebo ich dupliciť na zvýšenie pravdepodobnosti detekcie útoku.
Aký prístup zvoliť?
Silne závisí od kvalifikácie a preferencií vášho tímu.
Vo oboch prístupoch sú výhody a nevýhody.
Jednotný centralizovaný systém autentifikácie a autorizácie
Pri dobrém dizajne mobilita, o ktorej sme hovorili v tomto článku, predpokladá, že máte rovnaké prístupy, pracujúc z kancelárie, doma, z letiska, z kaviarne alebo z akejkoľvek inej lokality (s obmedzeniami, ktoré sme predtým prediskutovali). Zdalo by sa, že aký je problém?
Aby sme lepšie pochopili zložitosti tejto úlohy, pozrime sa na typický dizajn.
Príklad
- Rozdelili ste všetkých zamestnancov do skupín. Rozhodli ste sa poskytovať prístupy podľa skupín
- V rámci kancelárie kontrolujete prístupy na kancelárskom firewallu
- Prevádzku z kancelárie do dátového centra kontrolujete na firewalle dátového centra
- Ako VPN bránu používate Cisco ASA a na kontrolu prevádzky prichádzajúcej do vašej siete od pridelených klientov používate lokálne (na ASA) ACL
Teraz predpokladajme, že vás požiadajú o prídavný prístup pre konkrétneho zamestnanca. Pri tom vás žiadajú o pridanie prístupu iba jemu a nikomu inému z jeho skupiny.
Aby sme to dosiahli, musíme vytvoriť samostatnú skupinu pre tohto zamestnanca, teda
- na ASA vytvoriť samostatný IP pool pre tohto zamestnanca
- pridať novú ACL na ASA a priradiť ju tomuto vzdialenému klientovi
- vytvoriť nové bezpečnostné politiky na kancelárskom a dátovom center firewalle
Je to v poriadku, ak ide o zriedkavú udalosť. Ale v mojej praxi bola situácia, keď zamestnanci sa zapájali do rôznych projektov a táto škála projektov sa pre niektorých z nich menila pomerne často, a nebolo to len 1-2 osoby, ale desať. Samozrejme, tu bolo potrebné niečo zmeniť.
Toto bolo vyriešené nasledujúcim spôsobom.
Rozhodli sme sa, že jediným zdrojom pravdy, ktorý určí všetky možné prístupy zamestnanca, bude LDAP. Vytvorili sme všetky možné skupiny, ktoré určujú sady prístupov a každého užívateľa sme priraďovali k jednej alebo viacerým skupinám.
Takže, napríklad, predpokladajme, že existovali skupiny
- hostia (prístup na internet)
- bežný prístup (prístupy k spoločným zdrojom: e-mail, znalostná báza, …)
- účetnictvo
- projekt 1
- projekt 2
- správca databázy
- správca systému Linux
- …
A ak bol niekto z pracovníkov zapojený do projektu 1 aj do projektu 2 a potreboval prístupy potrebné na prácu v týchto projektoch, bol tento pracovník priradený k zodpovedajúcim skupinám:
- návštevník
- bežný prístup
- projekt 1
- projekt 2
Ako premeniť tieto informácie na prístupy v sieťovom vybavení?
Cisco ASA Dynamic Access Policy (DAP) (pozri ) riešenie je presne pre túto úlohu.
Stručne povedané, pri identifikácii/autentifikácii ASA získava z LDAP súbor skupín, ktoré zodpovedajú danému užívateľovi a "zhromažďuje" z niekoľkých lokálnych ACL (každý zodpovedá skupine) dynamický ACL so všetkými potrebnými prístupmi, čo plne vyhovuje našim požiadavkám.
Ale to je iba pre pripojenia VPN. Aby bola situácia rovnaká pre pracovníkov pripojených cez VPN aj pre tých, ktorí sú v kancelárii, bol vykonaný nasledujúci krok.
Pri pripojení z kancelárie sa používatelia pomocou protokolu 802.1x dostali buď do hosťovského VLAN (pre hostí), alebo do VLAN s bežnými prístupmi (pre zamestnancov spoločnosti). Potom, pre získanie špecifických prístupov (napríklad k projektom v dátovom centre) sa museli zamestnanci pripojiť cez VPN.
Pre pripojenie z kancelárie a z domu sa používali rôzne tunelové skupiny na ASA. Je to potrebné na to, aby pre pripojených z kancelárie prechádzal prenos na spoločné zdroje (používané všetkými zamestnancami, ako sú e-mail, súborové servery, systém tiketov, dns, ...) nie cez ASA, ale cez lokálnu sieť. Týmto spôsobom sme nezaťažovali ASA zbytočným prenosom, vrátane vysokointenzívneho.
Týmto spôsobom bola úloha vyriešená.
Získali sme
- rovnaký súbor prístupov, ako pre pripojenia z kancelárie, tak aj pre vzdialené pripojenie
- absenciu degradácie služby pri práci z kancelárie, súvisiacej s prenosom vysokointenzívneho prenosu cez ASA
Aká je ďalšia výhoda tohoto prístupu?
V administrácii prístupov. Prístupy sa ľahko menia, na jednom mieste.
Napríklad, ak zamestnanec opustil spoločnosť, jednoducho ho odstránite z LDAP a automaticky stratí všetky prístupy.
Kontrola hostiteľa (host checking)
Pri možnosti diaľkového pripojenia sa nám zvyšuje riziko, že do siete sa dostane nielen zamestnanec spoločnosti, ale aj celý škodlivý softvér, ktorý môže byť prítomný na jeho počítači (napríklad na domácom) a navyše, prostredníctvom tohto softvéru, môžeme otvoriť prístup do našej siete útočníkovi, ktorý využíva tento hostiteľ ako proxy.
Je rozumné pre hostiteľa pripojeného diaľkovo uplatniť tie isté bezpečnostné požiadavky, ako pre hostiteľa nachádzajúceho sa v kancelárii.
To zahŕňa aj "správnu" verziu operačného systému, anti-vírus, anti-spyware a firewall softvér a aktualizácie. Zvyčajne je táto možnosť dostupná na VPN bráne (pre ASA pozri, napríklad, ).
Je tiež rozumné aplikovať tie isté metódy analýzy a blokovania prevádzky (pozri "Vysokú úroveň ochrany"), ktoré sú v súlade s vašou bezpečnostnou politikou aplikované na kancelársku prevádzku.
Je rozumné vychádzať z predpokladu, že teraz vaša kancelárska sieť nie je obmedzená na kancelársku budovu a hostiteľov, ktorí sa v nej nachádzajú.
Príklad
Dobrý prístup je vybaviť každého zamestnanca, ktorý potrebuje diaľkový prístup, dobrým, pohodlným notebookom a vyžadovať pracovať, ako v kancelárii, tak aj z domu, len s ním.
To nielen zvyšuje úroveň bezpečnosti vašej siete, ale je to aj naozaj pohodlné a zamestnanci to zvyčajne vnímajú pozitívne (ak je to naozaj dobrý a pohodlný notebook).
O pocite miery a rovnováhe
V zásade ide o rozhovor o tretej vrchole nášho trojuholníka — o cene.
Poďme si uviesť hypotetický príklad.
Príklad
Máte kanceláriu pre 200 ľudí. Rozhodli ste sa, že ju spravíte maximálne pohodlnou a maximálne bezpečnou.
Preto ste sa rozhodli, že všetku prevádzku budete púšťať cez firewall a tým pádom pre všetky podsiete kancelárie je firewall predvolené brána. Okrem bezpečnostného softvéru nainštalovaného na každom koncovom hostiteľovi (anti-vírus, anti-spyware a firewall softvér), ste sa tiež rozhodli uplatniť všetky možné metódy ochrany na firewalle.
Pre zabezpečenie vysokej rýchlosti pripojenia (všetko pre pohodlie) ste si ako prístupové prepínače vybrali prepínače s 10-gigabitovými prístupovými portami, ako firewall-y — vysoko výkonné NGFW firewally, napríklad Palo Alto série 7K (s 40-gigabitovými portami), samozrejme so všetkými zapnutými licenciami a, samozrejme, High Availability pár.
Samozrejme, na prácu s touto líniou zariadení potrebujeme aspoň niekoľkých vysoko kvalifikovaných bezpečnostných inžinierov.
Každému zamestnancovi ste sa rozhodli poskytnúť dobrý laptop.
Celkovo to predstavuje približne 10 miliónov dolárov na implementáciu, stovky tisíc dolárov (myslím, že bližšie k miliónu) na ročnú podporu a mzdy inžinierov.
Kancelária, 200 ľudí…
Je to pohodlné? Určite, áno.Prichádzate s týmto návrhom k vášmu vedeniu…
Možno na svete existuje nejaké množstvo spoločností, pre ktoré je to prijateľné a správne riešenie. Ak ste zamestnancom tejto spoločnosti — gratulujem, ale vo väčšine prípadov som si istý, že vaše zručnosti nebudú ocenené vedením.
Je tento príklad prehnaný? Nasledujúca kapitola dá odpoveď na túto otázku.
Ak vo vašej sieti nevidíte niečo z vyššie uvedeného, tak je to normálne.
Pre každý konkrétny prípad musíte nájsť rozumný kompromis medzi pohodlím, cenou a bezpečnosťou. Často ani nie je potrebné mať NGFW vo vašej kancelárii, ani L7 ochranu na firewalle. Stačí zabezpečiť dobrú úroveň visibility a notifikácií, a to môže byť dosiahnuté pomocou open source produktov, napríklad. Áno, vaša reakcia na útok nebude okamžitá, ale dôležité je, že ho uvidíte, a pri správnych procesoch vo vašom oddelení ho dokážete rýchlo neutralizovať.
A pripomínam, že v zamýšľanom cykle týchto článkov sa nezapájate do projektovania siete, len sa snažíte zlepšiť to, čo ste dostali.
Analýza SAFE architektúry kancelárie
Všimnite si tento červený štvorec, ktorým som vyznačil miesto na schéme z , ktoré by som tu chcel prediskutovať.
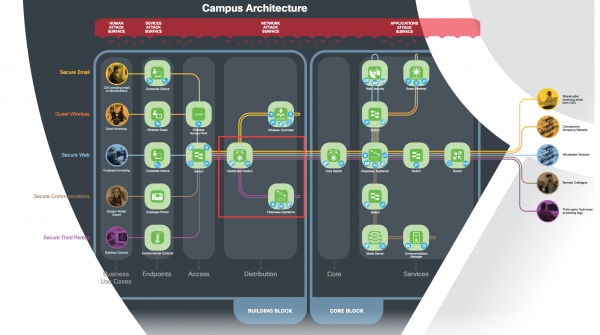
Je to jedno z kľúčových miest architektúry a jedna z najdôležitejších nejasností.
Poznámka
Nikdy som nenastavoval a nerobil s FirePower (z línie firewallov Cisco — len s ASA), preto ho budem považovať za akýkoľvek iný firewall, napríklad ako Juniper SRX alebo Palo Alto, predpokladajúc, že má tie isté možnosti.
Z bežných konfigurácií vidím len 4 možné varianty použitia firewallu pri takomto pripojení:
- predvolené brány pre každú podsiet sú prepínače, pričom firewall je v transparentnom režime (to znamená, že celý prenos ide cez neho, ale nevytvára L3 skok)
- Predvolený brána pre každú podsieť sú sub-rozhrania firewallu (alebo SVI rozhrania), prepínač hrá úlohu L2
- Na prepínači sa používajú rôzne VRF a prevádzka medzi VRF prechádza cez firewall, zatiaľ čo prevádzka v rámci jedného VRF je kontrolovaná ACL na prepínači
- Celá prevádzka sa zrkadlí na firewallu na analýzu a monitorovanie, prevádzka cez neho nejde
Poznámka 1
Možné sú kombinácie týchto možností, ale pre jednoduchosť ich nebudeme zvažovať.
Poznámka 2
Ešte je možnosť využitia PBR (architektúra service chain), ale zatiaľ je to, hoci to považujem za vizuálne atraktívne riešenie, skôr exotika, takže sa ním tu nezaoberám.
Z opisu tokov v dokumente vidíme, že prevádzka prechádza cez firewall, to znamená, že podľa designu Cisco vypadáva štvrtá možnosť.
Poďme najprv preskúmať prvé dve možnosti.
Pri týchto možnostiach prechádza celá prevádzka cez firewall.
Teraz sa pozrime , pozrime a vidíme, že ak chceme dosiahnuť celkovú priepustnosť pre našu kanceláriu aspoň okolo 10 - 20 gigabitov, musíme zakúpiť verziu 4K.
Poznámka
Keď hovorím o celkovej priepustnosti, mám na mysli prevádzku medzi podsieťami (a nie v rámci jedného VLANu).
Z GPL vidíme, že cena za HA Bundle s Threat Defense sa líši v závislosti od modelu (4110 - 4150) a pohybuje sa od ~0,5 - 2,5 milióna dolárov.
To znamená, že náš dizajn začína pripomínať predchádzajúci príklad.
Znamená to, že tento dizajn je nesprávny?
Nie, nie je. Cisco vám poskytuje maximálnu možnú ochranu na základe produktovej línie, ktorú má. Ale to neznamená, že je to pre vás 'must-do'.
V podstate je to bežná otázka, ktorá sa vyskytuje pri návrhu kancelárie alebo dátového centra, a znamená to len, že je potrebné hľadať kompromis.
Napríklad nemusíte púšťať všetku prevádzku cez firewall, a v tomto prípade sa mi tretia možnosť zdá celkom atraktívna, alebo (pozri predchádzajúcu sekciu), možno nepotrebujete 'Threat Defense' alebo dokonca nepotrebujete firewall v tomto segmente siete, a stačí vám pasívny monitoring s použitím platených (nie drahých) alebo open source riešení, alebo firewall potrebujete, ale od iného dodávateľa.
Zvyčajne je tu vždy táto neistota a nie je jednoznačná odpoveď na to, aké riešenie je pre vás najlepšie.
V tom spočíva zložitosti a krása tejto úlohy.
Zdroj: habr.com
