

Sledovanie pripojení („conntrack“) je základná funkcia sieťového zásobníka jadra Linux. Umožňuje jadru sledovať všetky logické sieťové pripojenia alebo toky a tak identifikovať všetky pakety, ktoré tvoria každý tok, aby ich bolo možné spracovať postupne spolu.
Conntrack je dôležitá funkcia jadra, ktorá sa používa v niektorých základných prípadoch:
- NAT sa opiera o informácie z conntrack, a preto dokáže rovnako spracovávať všetky pakety z jedného toku. Napríklad, keď pod komunikuje so službou Kubernetes, vyvažovač zaťaženia kube-proxy používa NAT na smerovanie prevádzky na konkrétny pod v rámci klastru. Conntrack zaznamenáva, že pre určité pripojenie musia byť všetky pakety k IP služby odosielané do toho istého podu, a že pakety vracané backendovým podom by mali byť NAT-om nasmerované späť do podu, z ktorého prišla požiadavka.
- Firewally so sledovaním stavu, ako Calico, sa opierajú o informácie z conntrack, aby pridávali „odpovedajúcu“ prevádzku na biely zoznam. To vám umožňuje napísať sieťovú politiku, ktorá hovorí: „Povoliť môjmu podu pripojiť sa k akémukoľvek vzdialenému IP adresu“ bez potreby písať politiku na explicitné povolenie odpovedajúcej prevádzky. (Bez toho by ste museli pridať oveľa menej bezpečné pravidlo „povoliť pakety do môjho podu z akéhokoľvek IP“.)
Okrem toho conntrack zvyčajne zvyšuje výkon systému (znížením spotreby procesorového času a latencie paketov), pretože len prvý paket v toku
musí prejsť úplným spracovaním zásobníka siete, aby sa určilo, čo s ním robiť. Pozrite sa na príspevok „“, aby ste videli príklad toho, ako to funguje.
Napriek tomu má conntrack svoje obmedzenia…
Tak kde sa všetko pokazilo?
Tabuľka conntrack má prispôsobiteľnú maximálnu veľkosť, a ak je naplnená, pripojenia zvyčajne začínajú odmietať alebo prerušiť. Pre spracovanie prevádzky väčšiny aplikácií je v tabuľke zvyčajne dostatok voľného miesta a nikdy to nebude problém. Napriek tomu existuje niekoľko scenárov, pri ktorých stojí za to zvážiť použitie tabuľky conntrack:
- Najzjavnejší prípad nastáva, ak váš server spracováva extrémne veľké množstvo súčasne aktívnych pripojení. Napríklad, ak je vaša tabuľka conntrack nastavená na 128k záznamov, ale máte viac ako 128k súčasných pripojení, určite sa stretnete s problémom!
- Menej očividný prípad: ak váš server spracováva veľmi veľké množstvo pripojení za sekundu. Aj keď sú pripojenia krátkodobé, stále ich Linux sleduje počas určitého časového obdobia (predvolene 120s). Napríklad, ak je vaša tabuľka conntrack nastavená na 128 tis. záznamov a pokúšate sa spracovať 1100 pripojení za sekundu, presiahnu kapacitu tabuľky conntrack, aj keď sú pripojenia veľmi krátke (128k / 120s = 1092 pripojení/s).
Existuje niekoľko špecifických typov aplikácií, ktoré spadajú do týchto kategórií. Navyše, ak máte veľa nepriateľov, zaplnenie tabuľky conntrack vášho servera množstvom polo-otvorených pripojení môže byť použité v rámci útoku typu „odmietnutie služby“ (DOS). V oboch prípadoch sa conntrack môže stať obmedzujúcim faktorom vo vašej systéme. V niektorých prípadoch môže byť dostatočné upraviť parametre tabuľky conntrack — zvýšením veľkosti alebo znížením časových limitov conntrack (ale ak to spravíte nesprávne, narazíte na veľké ťažkosti). V iných prípadoch bude nevyhnutné obísť conntrack pre agresívny prenos.
Skutočný príklad
Uveďme konkrétny príklad: jeden veľký poskytovateľ SaaS, s ktorým sme spolupracovali, mal niekoľko memcached serverov na hostiteľoch (nie virtuálnych strojoch), z ktorých každý spracovával viac ako 50K krátkodobých pripojení za sekundu.
Experimentovali s konfiguráciou conntrack, zvyšovali veľkosti tabuliek a skracovali čas sledovania, no konfigurácia bola nestabilná, pričom sa značne zvýšila spotreba RAM, čo bol problém (približne GB!), a pripojenia boli také krátke, že conntrack nevytváral svoj obvyklý zisk v oblasti výkonu (zníženie spotreby CPU alebo oneskorenia paketov).
Ako alternatívu sa obrátili na Calico. Sieťové politiky Calico umožňujú nepoužívať conntrack pre určitý typ prevádzky (použitím možnosti doNotTrack pre politiky). To im poskytlo potrebnú úroveň výkonu plus ďalšiu úroveň bezpečnosti, ktorú poskytuje Calico.
Čo budú musieť urobiť, aby obchádzali conntrack?
- Sieťové politiky do-not-track by mali byť symetrické. V prípade poskytovateľa SaaS: ich aplikácie fungovali vo vnútri chráneného priestoru a preto pomocou sieťovej politiky mohli pridať do bieleho zoznamu prevádzku z iných konkrétnych aplikácií, ktorým bol umožnený prístup k memcached.
- Politika do-not-track nezohľadňuje smer pripojenia. Takže v prípade, že by bol server memcached napadnutý, teoreticky by sa dá pokúsiť pripojiť k ľubovoľnému z klientov memcached, ak používa správny pôvodný port. Avšak, ak ste správne definovali sieťovú politiku pre svojich klientov memcached, tieto pokusy o pripojenie budú na strane klienta aj tak odmietnuté.
- Politika do-not-track sa uplatňuje na každý paket, na rozdiel od bežných politík, ktoré sa uplatňujú len na prvý paket z toku. To môže zvýšiť spotrebu CPU na jeden paket, pretože pre každý paket je potrebné uplatniť politiku. Ale pre krátkodobé pripojenia je táto spotreba vyvážená znížením spotreby zdrojov na spracovanie conntrack. Napríklad, v prípade poskytovateľa SaaS, počet paketov pre každé pripojenie bol veľmi nízky, takže dodatočná spotreba CPU pri uplatňovaní politík na každý paket bola opodstatnená.
Prejdime k testom
Testovali sme na jednom pod’e so serverom memcached a množstvom pod’ov klientov memcached, spustených na vzdialených uzloch, aby sme mohli spustiť veľmi veľké množstvo pripojení za sekundu. Server s pod’om memcached mal 8 jadier a 512k záznamov v tabuľke conntrack (štandardne nastavená veľkosť tabuľky pre hostiteľa).
Merali sme rozdiel vo výkone medzi: bez sieťovej politiky; s bežnou politiku Calico; a politikou Calico do-not-track.
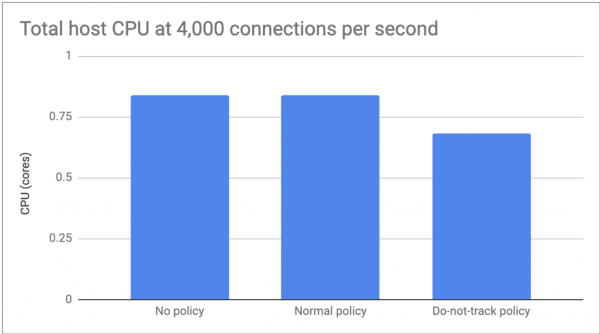
Pre prvý test sme nastavili počet pripojení na 4 000 za sekundu, takže sme sa mohli zamerať na rozdiel v spotrebe CPU. Tu neboli žiadne významné rozdiely medzi absenciou politiky a bežnou politikou, ale politika do-not-track zvýšila spotrebu CPU o približne 20 %:
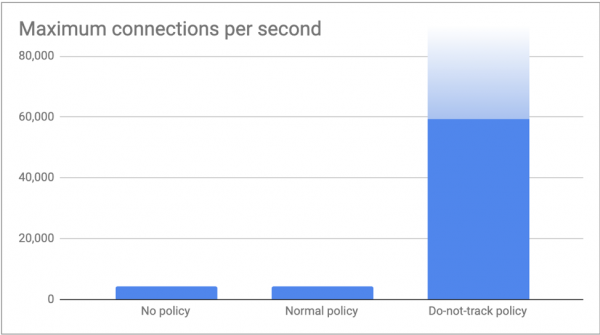
V druhom teste sme spustili toľko pripojení, koľko mohli naši klienti generovať a merali sme maximálny počet pripojení za sekundu, ktoré dokázal náš server memcached spracovať. Ako sme očakávali, pri 'bez politík' a 'bežnej politike' obidve dosiahli limit conntrack viac ako 4 000 pripojení za sekundu (512k / 120s = 4 369 pripojení/s). S politikou do-not-track naši klienti odosielali 60 000 pripojení za sekundu bez akýchkoľvek problémov. Sme si istí, že by sme mohli toto číslo zvýšiť pripojením väčšieho počtu klientov, ale cítime, že tieto čísla už stačia na ilustrovanie posolstva tohto článku!
Záver
Conntrack je dôležitá funkcia jadra. Skvele plní svoju úlohu. Často ho používajú kľúčové komponenty systému. Avšak, v niektorých špecifických scenároch preťaženie spôsobené conntrack prevažuje nad bežnými výhodami, ktoré poskytuje. V tejto situácii môžu byť sieťové politiky Calico použité na selektívne vypnutie používania conntrack, pričom sa zvyšuje úroveň sieťovej bezpečnosti. Pre všetok ostatný dopravný tok zostáva conntrack vaším spojencom!
Čítajte tiež ďalšie články na našom blogu:
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish