

V februári sme publikovali článok „Nie len VPN. Rýchly sprievodca, ako sa ochrániť a chrániť svoje dáta“. nás povzbudil k napísaniu pokračovania článku. Táto časť je celkom samostatný zdroj informácií, ale aj tak odporúčame oboznámiť sa s oboma príbehmi.
Nový príspevok sa venuje otázke bezpečnosti údajov (komunikácia, fotografie, videá, to všetko) v messengerových aplikáciách a samotných zariadeniach, ktoré sa používajú pri práci s aplikáciami.
Messengery
Telegram
Ešte v októbri 2018 študent prvého ročníka kolégia Wake Technical Nathaniel Sachi zistil, že messenger Telegram ukladá správy a médiá na lokálny disk počítača v otvorenom formáte.
Študent sa mohol dostať k svojej komunikácii, vrátane textov a obrázkov. Aby to dosiahol, preskúmal databázy aplikácie uložené na HDD. Ukázalo sa, že dáta sú ťažko čitateľné, ale nie sú šifrované. A prístup k nim je možný aj v prípade, že si používateľ nastavil heslo na aplikáciu.
V získaných údajoch našiel mená a telefónne čísla svojich kontaktov, ktoré je možné vzájomne porovnávať. Informácie z uzavretých chatov sú tiež uchovávané v otvorenej forme.
Neskôr Durov vyhlásil, že to nie je problém, pretože ak má útočník prístup k používateľskému PC, môže získať šifrovacie kľúče a bez problémov dešifrovať celú komunikáciu. Avšak mnohí odborníci na informačnú bezpečnosť tvrdia, že je to predsa len vážne.
Okrem toho sa ukázalo, že Telegram je zraniteľný voči útoku na krádež kľúčov, čo používateľ Habr. Heslo akéhokoľvek dĺžky a zložitosti je možné hacknúť.
Ako je známe, tento messenger tiež udržuje dáta na disku počítača v nezašifrovanej forme. Tým pádom, ak má útočník prístup k zariadeniu používateľa, všetky dáta sú tiež otvorené.
Ale existuje väčší globálny problém. Aktuálne sú všetky zálohy z WhatsApp, nainštalovaného na zariadeniach s Android OS, uložené v Google Drive, o čom sa Google a Facebook dohodli minulý rok. Ale zálohy správ, médií a podobne . Ako sa dá súdiť, zamestnanci silových zložiek rovnakých USA , preto existuje pravdepodobnosť, že príslušníci bezpečnostných zložiek môžu prezerať akékoľvek uložené dáta.
Dáta je možné šifrovať, avšak ani jedna z firiem to nerobí. Možno jednoducho preto, že zálohy bez šifrovania môžu bez problémov prechádzať a používať ich samotní používatelia. Pravdepodobne je absencia šifrovania spôsobená nie technickými ťažkosťami: naopak, chrániť zálohy možno bez akýchkoľvek ťažkostí. Problém spočíva v tom, že Google má svoje dôvody na spoluprácu s WhatsApp — firma predpokladane, a využíva ich na zobrazovanie personalizovanej reklamy. Keby Facebook náhle zaviedol šifrovanie pre zálohy WhatsApp, Google by okamžite stratil záujem o takúto spoluprácu a prišiel by o cenný zdroj údajov o preferenciách používateľov WhatsApp. To je samozrejme len domnienka, ale veľmi pravdepodobná vo svete hi-tech marketingu.
Pokiaľ ide o WhatsApp pre iOS, zálohy sú uložené v cloude iCloud. Ale aj tu sú informácie uchovávané v nezašifrovanej podobe, čo sa uvádza aj v nastaveniach aplikácie. Analizuje Apple tieto dáta alebo nie, vie len samotná korporácia. Pravda, spoločnosť z Cupertina nemá reklamnú sieť ako Google, takže môžeme predpokladať, že pravdepodobnosť, že analyzujú osobné údaje používateľov WhatsApp, je výrazne nižšia.
Všetko povedané sa dá zhrnúť nasledovne — áno, k vašej komunikácii na WhatsApp má prístup nielen vy.
TikTok a ďalšie messengerové služby
Tento služba na výmenu krátkych videí sa mohla veľmi rýchlo stať populárnou. Vývojári sľubovali zabezpečiť úplnú bezpečnosť údajov svojich používateľov. Ako sa ukázalo, sama služba využívala tieto údaje bez informovania používateľov. Horšie je, že služba zbierala osobné údaje detí mladších ako 13 rokov bez súhlasu rodičov. Osobné informácie neplnoletých — mená, e-mail, telefónne čísla, fotografie a videá sa dostávali do verejného dostupnosti.
Služba na niekoľko miliónov dolárov, regulátori tiež požiadali o odstránenie všetkých videí, ktoré natočili deti mladšie ako 13 rokov. TikTok sa podvolil. Napriek tomu, osobné údaje používateľov využívajú vo svojich záujmoch aj iné messengerové služby a platformy, takže nie je možné byť si istý ich bezpečnosťou.
Tento zoznam by sa mohol nekonečne predlžovať — väčšina messengerových služieb má nejakú zraniteľnosť, ktorá umožňuje hackerom odpočúvať používateľov ( — Viber, hoci tam sa to zdá byť opravené) alebo ukradnúť ich dáta. Okrem toho prakticky všetky aplikácie z top-5 uchovávajú údaje používateľov v nezašifrovanej forme na pevnom disku počítača alebo v pamäti telefónu. A to ak nezabudneme na špeciálne služby rôznych krajín, ktoré môžu mať prístup k údajom používateľov vďaka legislatíve. Ten istý Skype, VKontakte, TamTam a iné poskytujú akékoľvek informácie o akomkoľvek používateľovi na požiadanie úradov (napríklad RF).
Dobrá ochrana na úrovni protokolu? Žiaden problém, rozbíjame zariadenie
Pred niekoľkými rokmi medzi Apple a vládou USA. Korporácia odmietala odblokovať zašifrovaný smartfón, ktorý bol predmetom prípadu o útokoch v meste San Bernardino. Vtedy sa to zdalo byť reálnym problémom: údaje boli dobre chránené a rozbiť smartfón bolo buď nemožné, alebo veľmi ťažké.
Teraz je situácia iná. Napríklad izraelská spoločnosť Cellebrite predáva právnickým osobám v Rusku a iných krajinách softvérový a hardvérový komplex, ktorý umožňuje rozbiť všetky modely iPhone a Android. Minulý rok boli s relatívne podrobnými informáciami na túto tému.
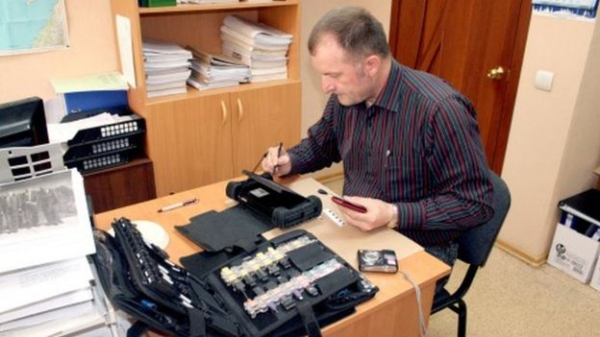
Krymský vyšetrovateľ Popov rozbíja smartfón pomocou tej istej technológie, ktorú používa Federálny úrad pre vyšetrovanie USA. Zdroj: BBC
Zariadenie stojí podľa štátnych merítok lacno. Za UFED Touch2 zaplatilo Volgogradské riaditeľstvo SKR 800 tisíc rubľov, Chabarovské — 1,2 milióna rubľov. V roku 2017 Alexander Bastrykin, vedúci Vyšetrovacieho výboru RF, potvrdil, že jeho inštitúcia izraelskej spoločnosti.
Takéto zariadenia nakupuje aj „Sberbank“ — pravda, nie na vykonávanie vyšetrovaní, ale na boj proti vírusom na zariadeniach s OS Android. „Pri podozrení na nakazenie mobilných zariadení neznámym škodlivým kódom a po získaní povinného súhlasu vlastníkov infikovaných telefónov sa vykoná analýza na hľadanie neustále sa objavujúcich a variantných nových vírusov s využitím rôznych nástrojov, vrátane aplikácie UFED Touch2,“ — v spoločnosti.
Američania majú tiež technológie, ktoré umožňujú hackovanie akýchkoľvek smartfónov. Spoločnosť Grayshift sľubuje, že na hackovanie 300 smartfónov si účtuje 15 tisíc amerických dolárov (50 dolárov za kus oproti 1500 dolárom od Cellbrite).
Je celkom pravdepodobné, že podobné zariadenia majú aj kyberzločinci. Tieto zariadenia sa neustále vylepšujú — zmenšuje sa ich veľkosť a zvyšuje sa výkon.
Teraz hovoríme o viac-menej známych telefónoch od veľkých výrobcov, ktorí sa obávajú o ochranu údajov svojich používateľov. Ak však ide o menej známe spoločnosti alebo neznáme organizácie, údaje sa dajú získať bez problémov. Režim HS-USB funguje aj v prípadoch, keď je bootloader zablokovaný. Servisné režimy sú zvyčajne 'čierny vchod', cez ktorý je možné získať údaje. Ak nie, môžete sa pripojiť k portu JTAG alebo úplne vybrať čip eMMC, ktorý potom vložíte do lacného adaptéru. Ak údaje nie sú šifrované, z telefónu všetko, vrátane autentifikačných tokenov, ktoré poskytujú prístup k cloudovým úložiskám a iným službám.
Ak niekto má osobný prístup k smartfónu s dôležitými informáciami, dá sa ho hacknúť, nech už výrobcovia vravia čokoľvek.
Je jasné, že toto všetko sa netýka len smartfónov, ale aj počítačov a notebookov na rôznych operačných systémoch. Ak nebudete používať pokročilé ochranné opatrenia a postačíte si s bežnými metódami ako heslo a login, vaše údaje budú naďalej v nebezpečenstve. Skúsený hacker, ak má fyzický prístup k zariadeniu, dokáže získať takmer akékoľvek informácie — je to len otázka času.
Čo teda robiť?
Na Habr bolo viac razy diskutované o ochrane údajov na osobných zariadeniach, a preto nebudeme znova vymýšľať koleso. Uvedieme len základné metódy, ktoré znižujú pravdepodobnosť získania vašich údajov cudzími osobami:
- Povinne používať šifrovanie údajov ako na smartfóne, tak aj na PC. Rozličné OS často poskytujú celkom dobré nástroje vo výchozom nastavení. Príklad — kryptokontejner v macOS pomocou štandardných prostriedkov.
- Nastaviť heslá všade a vždy, vrátane histórie konverzácií v Telegrame a iných messengeroch. Samozrejme, heslá by mali byť zložené.
- Dvojfaktorová autentifikácia – áno, môže to byť nepríjemné, ale ak je bezpečnosť na prvom mieste, musíte si zvyknúť.
- Kontrolujte fyzickú bezpečnosť svojich zariadení. Zobrať firemný počítač do kaviarne a nechať ho tam? Klasika. Normy bezpečnosti, vrátane firemnej, sú napísané slzami obetí vlastnej neopatrnosti.
Poďme v komentároch rozoberať vaše spôsoby, ktoré pomáhajú znížiť pravdepodobnosť hackovania údajov pri získaní prístupu treťou osobou k fyzickému zariadeniu. Navrhnuté spôsoby potom pridáme do článku alebo zverejníme v našom , kde pravidelne píšeme o bezpečnosti, tipoch na využívanie a cenzúre na internete.
Zdroj: habr.com
