

Od mája 2020 začali v Rusku oficiálne predaje externých diskov WD My Book, ktoré podporujú hardvérové šifrovanie AES s 256-bitovým kľúčom. Vzhľadom na legislatívne obmedzenia bolo možné podobné zariadenia predtým zakúpiť iba v zahraničných internetových obchodoch alebo na „šedom“ trhu, avšak teraz si môže každý, kto chce, zaobstarať zabezpečené úložisko s trojročnou zárukou od spoločnosti Western Digital. Pri tejto významnej udalosti sme sa rozhodli urobiť malý exkurz do histórie a preskúmať, ako vznikol Advanced Encryption Standard a čím je taký dobrý v porovnaní s konkurenčnými riešeniami.
Dlhý čas bol oficiálnym štandardom symetrického šifrovania v USA DES (Data Encryption Standard — štandard šifrovania dát), ktorý bol vyvinutý spoločnosťou IBM a zaradený do zoznamu federálnych štandardov spracovania informácií v roku 1977 (FIPS 46-3). Základom algoritmu boli myšlienky získané počas výskumného projektu s kódovým názvom Lucifer. Keď 15. mája 1973 Národný úrad štandardov USA oznámil vyhlásenie súťaže, ktorej cieľom bolo vytvorenie šifrovacieho štandardu pre štátne inštitúcie, americká korporácia sa zapojila do kryptografického závodu s treťou verziou Lucifera, ktorá využívala aktualizovanú Feistelovu sieť. A spolu s ďalšími súťažiacimi utrpela nezdar: žiadny z algoritmov predložených na prvý konkurz nespĺňal prísne požiadavky stanovené odborníkmi NBS.
Samozrejme, v IBM sa nemohli len tak zmieriť s porážkou: keď bol 27. augusta 1974 konkurz obnovený, americká korporácia znovu podala prihlášku, ktorá predstabila vylepšenú verziu Lucifera. Tentoraz nemali porotcovia ani jednu výhradu: po dôkladnej analýze nedostatkov IBM úspešne odstránilo všetky nedokonalosti, takže nebolo dôvodu na kritiku. Po presvedčivom víťazstve sa Lucifer premenoval na DES a už 17. marca 1975 bol vydaný vo Federálnom registri.
V roku 1976 sa konali otvorené sympóziá, na ktorých sa diskutovalo o nových kryptografických štandardoch a DES bol tvrdohlavo kritizovaný odbornou komunitou. Dôvodom bola zmena algoritmu, ktorú vykonali odborníci NSA: predovšetkým bola znížená dĺžka kľúča na 56 bitov (pôvodne Lucifer podporoval 64- a 128-bitové kľúče) a zmenila sa logika fungovania blokov permutácie. Podľa názorov kryptografov „vylepšenia“ nedávali zmysel a jediné, čo NSA pri implementácii modifikácií zamýšľalo, bolo zabezpečiť možnosť bez problémov prehliadať šifrované dokumenty.
V súvislosti s uvedenými obvineniami bola v Senáte USA zriadená osobitná komisia, ktorej úlohou bolo preskúmať oprávnenosť činov NSA. V roku 1978 bol po vyšetrení zverejnený report, v ktorom sa hovorilo nasledovné:
- zástupcovia NSA sa zúčastnili na vylepšení DES len nepriamo, pričom ich príspevok sa týkal iba zmeny fungovania blokov permutácie;
- záverečná verzia DES sa ukázala ako odolnejšia voči útokom a kryptografickej analýze než pôvodná, takže vykonané zmeny boli odôvodnené;
- dĺžka kľúča 56 bitov je viac než dostatočná pre veľkú väčšinu aplikácií, pretože na prelomenie takéhoto šifrovania by bolo potrebné superpočítač minimálne v hodnote niekoľkých desiatok miliónov dolárov, a keďže bežní zločinci a dokonca ani profesionálni hackeri nemajú takéto zdroje, niet sa o čo obávať.
Závery komisie sa čiastočne potvrdili v roku 1990, keď izraelskí kryptografi Eli Biham a Adi Shamir, pracujúc na koncepcii diferenciálneho kryptoanalyzovania, vykonali rozsiahly výskum blokových algoritmov, medzi ktorými bol aj DES. Vedci dospeli k záveru, že nový model permutácií je oveľa odolnejší voči útokom než pôvodný, a teda NSA skutočne pomohla odstrániť niekoľko nedostatkov v algoritme.
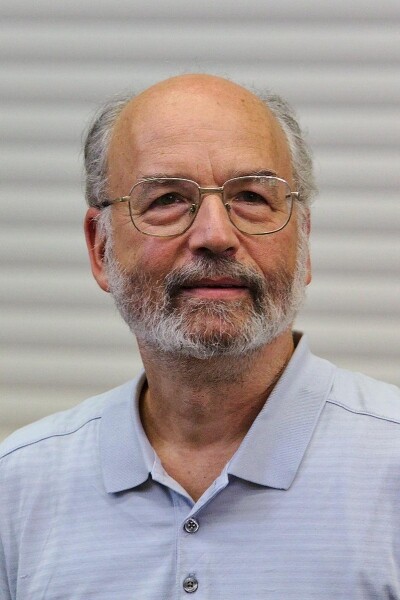
Adi Shamir
Obmedzenie dĺžky kľúča sa ukázalo byť problémom, a to dosť vážnym, čo v roku 1998 presvedčivo dokázala občianska organizácia Electronic Frontier Foundation (EFF) v rámci experimentu DES Challenge II, ktorý sa konal pod záštitou RSA Laboratory. Špeciálne na prelomenie DES bol postavený superpočítač s kódovým názvom EFF DES Cracker, na ktorého vytvorení pracovali John Gilmore, spoluzakladateľ EFF a vedúci projektu DES Challenge, a Paul Kocher, zakladateľ spoločnosti Cryptography Research.
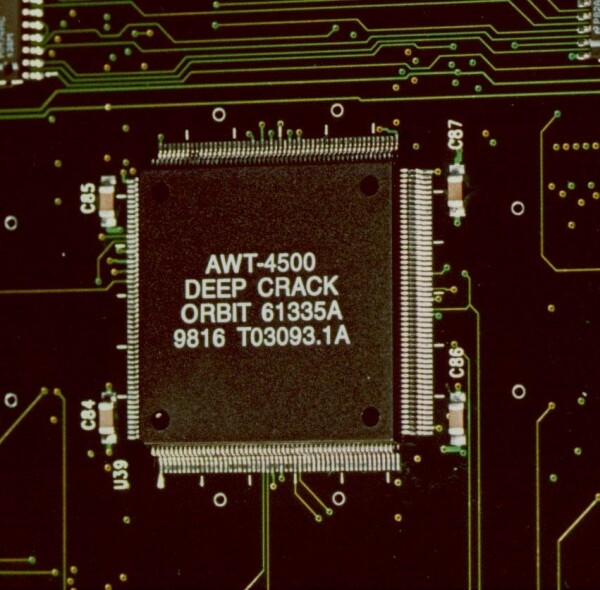
Procesor EFF DES Cracker
Vyvinutý systém dokázal úspešne nájsť kľúč k zašifrovanému vzorku metódou hrubého prehliadania za pouhých 56 hodín, teda menej ako za tri dni. Na to, aby DES Cracker mohol preskúmať približne štvrtinu všetkých možných kombinácií, bolo potrebné, čo znamená, že aj za najslabších podmienok by na prelomenie potrebovalo asi 224 hodín, teda nie viac ako 10 dní. Náklady na superpočítač, zohľadňujúc vynaložené prostriedky na jeho projektovanie, sa pohybovali len okolo 250 tisíc dolárov. Nie je ťažké uhodnúť, že dnes je prelomiť takýto šifr čoraz jednoduchšie a lacnejšie: nielenže sa hardvér stal oveľa výkonnejším, ale taktiež vďaka rozvoju internetových technológií hackrovi vôbec nie je potrebné kupovať alebo prenajímať potrebné vybavenie — úplne stačí vytvoriť botnet zo infikovaných počítačov.
Tento experiment jasne ukázal, ako veľmi je DES morálne zastaraný. A keďže v tom čase bol algoritmus súčasťou prakticky 50% riešení v oblasti šifrovania dát (podľa odhadu opäť EFF), otázka hľadania alternatívy sa stala aktuálnou ako nikdy predtým.
Nové výzvy — nový súťaž
Na spravodlivosť je potrebné povedať, že hľadanie náhrady za Data Encryption Standard sa začalo takmer súčasne s prípravou EFF DES Cracker: Národný inštitút štandardov a technológie (NIST) USA ešte v roku 1997 oznámil spustenie súťaže algoritmov šifrovania, ktorej cieľom bolo identifikovať nový «zlatý štandard» kryptobezpečnosti. A ak v minulosti sa podobné aktivity uskutočňovali výlučne „pre svojich“, v NIST, pamätajúc na neúspešnú skúsenosť pred 30 rokmi, sa rozhodli súťaž sprístupniť úplne verejne: zúčastniť sa mohli akákoľvek spoločnosť a akákoľvek fyzická osoba bez ohľadu na miesto dislokácie alebo občianstvo.
Takýto prístup sa osvedčil už v etape výberu uchádzačov: medzi autormi, ktorí sa prihlásili do súťaže Advanced Encryption Standard, sa objavili svetoznámi kryptológovia (Ross Anderson, Eli Biham, Lars Knudsen), malé IT spoločnosti špecializujúce sa na kybernetickú bezpečnosť (Counterpane), veľké korporácie (nemecká Deutsche Telekom), vzdelávacie inštitúcie (Katolícka univerzita v Leuven, Belgicko) a taktiež startupy a malé firmy, o ktorých sa málo počulo mimo ich krajín (napríklad Tecnologia Apropriada Internacional z Kostariky).
Zaujímavé je, že tentoraz NIST schválil len dve základné požiadavky na zúčastnené algoritmy:
- blok údajov musí mať pevnú veľkosť 128 bit;
- algoritmus musí podporovať minimálne tri veľkosti kľúčov: 128, 192 a 256 bit.
Dosiahnuť taký výsledok bolo relatívne jednoduché, ale, ako sa hovorí, diabol je skrytý v detailoch: vedľajších požiadaviek bolo oveľa viac a vyhovieť im bolo oveľa zložitejšie. Medzitým presne na ich základe hodnotitelia NIST uskutočnili výber finalistov. Tu sú kritériá, ktorým museli uchádzači o víťazstvo vyhovieť:
- schopnosť odolávať akýmkoľvek kryptanalytickým útokom známych v čase konania súťaže, vrátane útokov cez postranné kanály;
- nedostatok slabých a ekvivalentných šifrovacích kľúčov (pod ekvivalentnými sa rozumejú také kľúče, ktoré, aj keď majú výrazné rozdiely, vedú k získaniu identických šifrov);
- rýchlosť šifrovania je stabilná a približne rovnaká na všetkých aktuálnych platformách (od 8- do 64-bitových);
- optimalizácia pre viaceré procesorové systémy, podpora paralelného spracovania operácií;
- minimálne požiadavky na objem operačnej pamäte;
- žiadne obmedzenia na použitie v štandardných scenároch (ako základ pre vytváranie hashovacích funkcií, pseudonáhodných generátorov čísel atď.);
- Struktúra algoritmu by mala byť odôvodnená a ľahko pochopiteľná.
Posledný bod sa môže zdať zvláštny, avšak ak sa nad ním zamyslíte, nie je bezdôvodný, pretože dobre štruktúrovaný algoritmus sa omnoho ľahšie analyzuje a je taktiež zložitejšie doň skryť „backdoor“, ktorým by vývojár mohol získať neobmedzený prístup k šifrovaným údajom.
Prijímanie prihlášok na súťaž Advanced Encryption Standard trvalo rok a pol. Celkovo sa do nej zapojilo 15 algoritmov:
- CAST-256, vyvinutý kanadskou spoločnosťou Entrust Technologies na základe CAST-128, ktorý vytvorili Carlisle Adams a Stafford Tavares;
- Crypton, vyvinutý kryptológom Che Hoon Limom zo južnokórejskej spoločnosti Future Systems, ktorá sa zaoberá kyberbezpečnosťou;
- DEAL, ktorého koncept pôvodne navrhol dánsky matematik Lars Knudsen a neskôr jeho myšlienky rozvinul Richard Outerbridge, ktorý aj podal prihlášku na účasť v súťaži;
- DFC, spoločný projekt Parížskej vysokej pedagogickej školy, Národného centra vedeckého výskumu Francúzska (CNRS) a telekomunikačnej spoločnosti France Telecom;
- E2, vyvinutý pod záštitou najväčšej telekomunikačnej spoločnosti v Japonsku Nippon Telegraph and Telephone;
- FROG, dieťa kostarickej spoločnosti Tecnologia Apropriada Internacional;
- HPC, vymyslený americkým kryptológom a matematikom Richardom Shreppelom z Univerzity v Arizone;
- LOKI97, vytvorený austrálskymi kryptografmi Lawrence Brownom a Jennifer Seberry;
- Magenta, vyvinutý Michaelom Jakobsonom a Klausom Huberom pre nemeckú telekomunikačnú spoločnosť Deutsche Telekom AG;
- MARS od spoločnosti IBM, na vytvorení ktorého sa zúčastnil Don Coppersmith — jeden z autorov Lucifer;
- RC6, napísaný Ronom Rivestom, Mattom Robshaom a Rayom Sidneym špeciálne pre súťaž AES;
- Rijndael, vytvorený Vincentom Rijmenom a Johaanom Daemenom z Katolíckej univerzity v Leuvene;
- SAFER+, vyvinutý kalifornskou spoločnosťou Cylink v spolupráci s Národnou akadémiou vied Arménskej republiky;
- Serpent, vytvorený Rossom Andersonom, Elim Bihamom a Larsom Knudsenom;
- Twofish, vyvinutý výskumnou skupinou Brucea Schneiera na základe kryptografického algoritmu Blowfish, ktorý Bruce navrhol už v roku 1993.
Na konci prvého kola bolo určených 5 finalistov, medzi ktorými sa nachádzali Serpent, Twofish, MARS, RC6 a Rijndael. Členovia poroty našli nedostatky prakticky pri každom z uvedených algoritmov, okrem jedného. Kto sa stal víťazom? Trochu predĺžime napätie a najprv si pozrime hlavné výhody a nevýhody každého z uvedených riešení.
MARS
V prípade "boha vojny" odborníci poznamenali identitu postupu šifrovania a dešifrovania údajov, avšak týmto sa jeho výhody aj obmedzili. Algoritmus IBM bol prekvapivo náročný, čo ho robilo nevhodným na prácu v podmienkach obmedzených zdrojov. Vyskytli sa problémy s paralelným spracovaním. Pre efektívnu prácu MARS potreboval hardvérovú podporu 32-bitového násobenia a rotácie na premenný počet bitov, čo opäť obmedzovalo zoznam podporovaných platforiem.
MARS sa tiež ukázal byť dosť zraniteľný voči útokom na základe času a spotreby energie, mal problémy s rozširovaním kľúčov "za behu", a jeho prehnaná zložitost zťažovala analýzu architektúry a vytvárala ďalšie problémy v praktickej realizácii. Inými slovami, na pozadí ostatných finalistov MARS vyzeral ako skutočný outsider.
RC6
Algoritmus zdedil časť transformácií od svojho predchodcu, RC5, ktorý bol predtým dôkladne preskúmaný, čo v kombinácii so jednoduchou a prehľadnou štruktúrou robilo jeho transparentnosť pre odborníkov úplne zrozumiteľnou a vylúčilo prítomnosť "zadných vrátok". Navyše RC6 dosahoval rekordné rýchlosti spracovania údajov na 32-bitových platformách, a postupy šifrovania a dešifrovania boli v ňom realizované úplne identicky.
Avšak algoritmus mal rovnaké problémy ako vyššie uvedený MARS: tu sú zraniteľnosti voči útokom prostredníctvom bočných kanálov, závislosť výkonu od podpory 32-bitových operácií, ako aj problémy s paralelným spracovaním, rozšírením kľúčov a náročnosť na hardvérové zdroje. Z tohto dôvodu nebol vhodný na víťazstvo.
Twofish
Twofish sa ukázal ako pomerne rýchly a dobre optimalizovaný pre prácu na zariadeniach s nízkym výkonom, vynikajúco zvládol rozširovanie kľúčov a ponúkol niekoľko variant implementácie, čo umožnilo presne ho prispôsobiť konkrétnym úlohám. Zároveň sa však „dve ryby“ ukázali ako zraniteľné voči útokom po bočných kanáloch (predovšetkým vo vzťahu k času a spotrebovanej energii), nie veľmi dobre spolupracovali s viacprocesorovými systémami a charakterizovali ich nadmerná zložitosti, čo sa, mimochodom, odrazilo aj na rýchlosti rozširovania kľúča.
Serpent
Algoritmus mal jednoduchú a prehľadnú štruktúru, čo značne uľahčilo jeho audit, nevyžadoval značný výkon hardvérovej platformy, podporoval rozširovanie kľúčov „za behu“ a bol relatívne ľahko modifikovateľný, čím sa výhodne odlišoval od svojich súperov. Napriek tomu bol Serpent v zásade najpomalší medzi finalistami, navyše sa postupy šifrovania a dešifrovania informácií v ňom radikálne líšili a vyžadovali principiálne odlišné prístupy k implementácii.
Rijndael
Rijndael bol mimoriadne blízko k ideálu: algoritmus úplne splnil požiadavky NIST, pričom neustupoval, a celkovo vykazoval výrazne lepšie vlastnosti ako konkurencia. Slabé miesta u Rijndaela boli len dve: zraniteľnosť voči útokom na spotrebu energie pri postupe rozširovania kľúča, čo je veľmi špecifický scenár, a určité problémy s rozširovaním kľúča „za behu“ (tento mechanizmus pracoval bez obmedzení iba u dvoch účastníkov — Serpent a Twofish). Okrem toho odhady expertov naznačujú, že Rijndael mal o niečo menší rezervu kryptografickej odolnosti ako Serpent, Twofish a MARS, čo však bolo viac ako vyvážené odolnosťou voči prevažnej väčšine rôznych druhov útokov po bočných kanáloch a širokým spektrom variantov implementácie.
Kategória
Serpent
Twofish
MARS
RC6
Rijndael
Kryptografická odolnosť
+
+
+
+
+
Rezerva kryptografickej odolnosti
++
++
++
+
+
Rýchlosť šifrovania pri softvérovej implementácii
—
±
±
+
+
Rýchlosť rozširovania kľúča pri softvérovej implementácii
±
—
±
±
+
Inteligentné karty s veľkým objemom zdrojov
+
+
—
±
++
Inteligentné karty s obmedzeným objemom zdrojov
±
+
—
±
++
Hardvérová implementácia (FPGA)
+
+
—
±
+
Hardvérová implementácia (špecializovaný čip)
+
±
—
—
+
Ochrana pred útokmi na čas vykonávania a spotrebovanú energiu
+
±
—
—
+
Ochrana pred útokmi na spotrebovanú energiu počas procedúry rozšírenia kľúča
±
±
±
±
—
Ochrana pred útokmi na spotrebovanú energiu pri implementáciách na smart kartách
±
+
—
±
+
Možnosť rozšírenia kľúča "za behu"
+
+
±
±
±
Existencia variantov implementácie (bez straty kompatibility)
+
+
±
±
+
Možnosť paralelných výpočtov
±
±
±
±
+
V súhrne parametrov Rijndael predstihol konkurenciu, čo spôsobilo, že výsledok finálneho hlasovania bol celkom pravdepodobný: algoritmus získal presvedčivé víťazstvo, keď dostal 86 hlasov "za" a iba 10 "proti". Serpent obsadil cenné druhé miesto s 59 hlasmi, zatiaľ čo Twofish skončil na tretej pozícii, keď za neho zahlasovalo 31 členov poroty. Nasledoval RC6, ktorý získal 23 hlasov, a MARS logicky skončil na poslednom mieste, keď dostal len 13 hlasov "za" a 83 "proti".
2. októbra 2000 bol Rijndael vyhlásený za víťaza súťaže AES, pričom tradične zmenil názov na Advanced Encryption Standard, pod ktorým je známy aj dnes. Proces štandardizácie trval približne rok: 26. novembra 2001 bol AES zaradený do zoznamu Federálnych štandardov spracovania informácií s indexom FIPS 197. Nový algoritmus bol vysoko ocenený aj v NSA, a od júna 2003 ho Národná bezpečnostná agentúra USA dokonca uznala za dostatočne spoľahlivý na zabezpečenie dokumentov kategórie "prísne tajné" s 256-bitovým šifrovaním.
Externé úložné zariadenia WD My Book s podporou hardvérovej šifrovania AES-256
Vďaka kombinácii vysokého spoľahlivosti a výkonu si Advanced Encryption Standard rýchlo získal svetové uznanie a stal sa jedným z najpopulárnejších algoritmov symetrického šifrovania na svete, pričom sa dostal do mnohých kryptografických knižníc (OpenSSL, GnuTLS, Linux’s Crypto API a ďalšie). V súčasnosti sa AES široko používa v aplikáciách na podnikovej a používateľskej úrovni, a jeho podpora je implementovaná v mnohých rôznych zariadeniach. Konkrétne, hardvérové šifrovanie AES-256 je aplikované v externých úložných zariadeniach Western Digital rodiny My Book na ochranu uložených dát. Poďme sa na tieto zariadenia pozrieť bližšie.
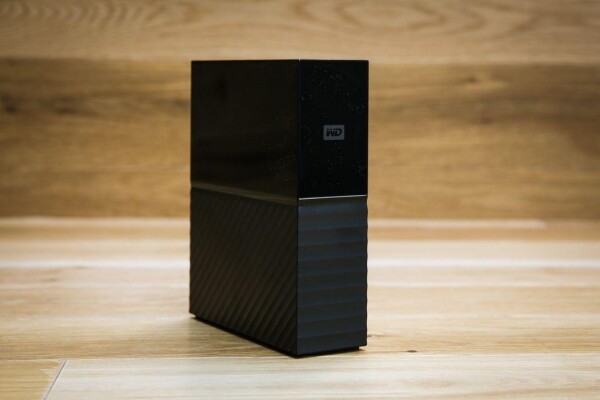
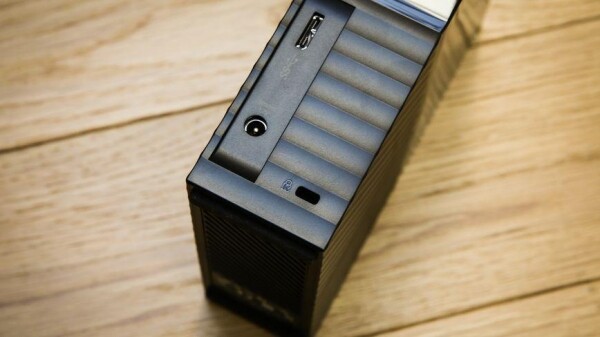
Radová séria desktopových pevných diskov WD My Book obsahuje šesť modelov s rôznou kapacitou: 4, 6, 8, 10, 12 a 14 terabajtov, čo umožňuje vybrať zariadenie, ktoré optimálne vyhovuje vašim potrebám. Predvolene vonkajšie HDD používajú súborový systém exFAT, ktorý zabezpečuje kompatibilitu s širokým spektrom operačných systémov, vrátane Microsoft Windows 7, 8, 8.1 a 10, ako aj Apple macOS verzie 10.13 (High Sierra) a novšími. Používatelia systému Linux majú možnosť pripojiť disk pomocou ovládača exfat-nofuse.
Pripojenie My Book k počítaču sa vykonáva prostredníctvom vysokorýchlostného rozhrania USB 3.0, ktoré je spätne kompatibilné s USB 2.0. Na jednej strane to umožňuje prenášať súbory maximálnou možnou rýchlosťou, pretože prenosová rýchlosť USB SuperSpeed dosahuje 5 Gbit/s (t.j. 640 MB/s), čo je viac než dostatočné. Zároveň funkcia spätnej kompatibility zabezpečuje podporu prakticky všetkých zariadení vydaných v posledných 10 rokoch.
Aj keď My Book nevyžaduje inštaláciu dodatočného softvéru vďaka technológii automatického rozpoznávania a konfigurácie periférnych zariadení Plug and Play, predsa odporúčame využiť odborný softvérový balík WD Discovery, ktorý je dodávaný s každým zariadením.
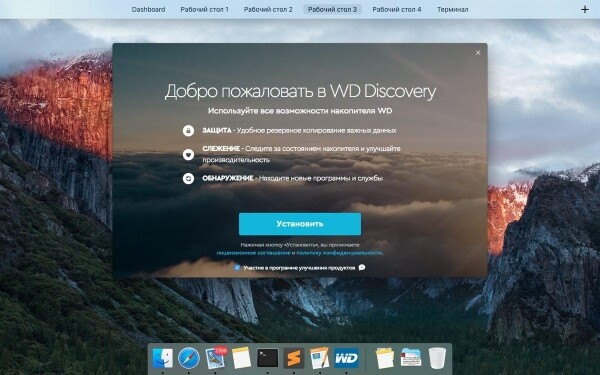
Súprava obsahuje nasledujúce aplikácie:
WD Drive Utilities
Program umožňuje získať aktuálne informácie o stave disku na základe údajov S.M.A.R.T. a skontrolovať pevný disk na prítomnosť poškodených sektorov. Okrem toho, pomocou Drive Utilities môžete rýchlo zničiť všetky uložené údaje na vašom My Book: súbory budú nielen vymazané, ale aj úplne prepísané viackrát, takže ich po dokončení procedúry už nebude možné obnoviť.
WD Backup
Použitím této utilitky můžete nastavit zálohování podle předem stanoveného plánu. Je dobré zmínit, že WD Backup podporuje spolupráci s Google Drive a Dropbox, a umožňuje výběr libovolných kombinací „zdroj-cíl“ při vytváření zálohy. Tímto způsobem můžete automaticky přenášet data z My Book do cloudu nebo importovat potřebné soubory a složky z uvedených služeb na externí disk či lokální počítač. Kromě toho je k dispozici možnost synchronizace s účtem na sociální síti Facebook, což umožňuje automaticky vytvářet zálohy fotografií a videonahrávek z vašeho profilu.
WD Security
Pomocí této utilitky můžete omezit přístup k disku pomocí hesla a řídit šifrování dat. Všechno, co k tomu potřebujete, je zadat heslo (jeho maximální délka může být až 25 znaků), po kterém bude veškeré informace na disku zašifrována a přístup k uloženým souborům získá pouze ten, kdo zná kódovou frázi. Pro větší pohodlí WD Security umožňuje vytvoření seznamu důvěryhodných zařízení, při jejichž připojení se My Book automaticky odblokuje.
Je důležité zdůraznit, že WD Security jen poskytuje pohodlné vizuální rozhraní pro správu kryptografické ochrany, zatímco šifrování dat je prováděno samotným externím diskem na hardwarové úrovni. Tento přístup zajišťuje celou řadu důležitých výhod, a to:
- za vytváření šifrovacích klíčů odpovídá hardwarový generátor náhodných čísel, nikoli generátor pseudonáhodných čísel, což pomáhá dosáhnout vysoké úrovně entropie a zvýšit jejich kryptografickou odolnost;
- během procesu šifrování a dešifrování nejsou kryptografické klíče ukládány do operační paměti počítače, stejně jako nevznikají dočasné kopie zpracovávaných souborů ve skrytých složkách systémového disku, což pomáhá minimalizovat pravděpodobnost jejich zachycení;
- rychlost zpracování souborů nijak nezávisí na výkonu klientského zařízení;
- po aktivaci ochrany bude šifrování souborů probíhat automaticky, „za chodu“, bez nutnosti další akce ze strany uživatele.
Všetky vyššie uvedené zaručujú bezpečnosť údajov a prakticky úplne vylučujú pravdepodobnosť krádeže dôverných informácií. S ohľadom na ďalšie možnosti úložiska robí My Book jedným z najlepších chránených úložísk dostupných na ruskom trhu.
Zdroj: habr.com
