

 Minimalizácia rizík spojených s DoH a DoT
Ochrana pred DoH a DoT
Kontrolujete svoj DNS prenos? Organizácie investujú veľa času, peňazí a úsilia do zabezpečenia svojich sietí. Avšak, jednou z oblastí, ktorej sa často nevenuje dostatočná pozornosť, je DNS.
Dobrým prehľadom rizík spojených s DNS je na konferencii Infosecurity.
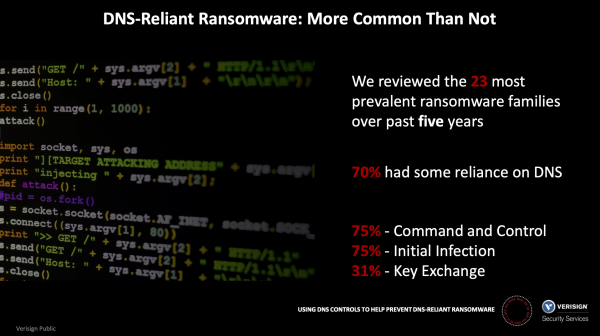 31 % skúmaných tried ransomvéru využívalo DNS na výmenu kľúčov. Zistenia štúdie
31 % skúmaných tried ransomvéru využívalo DNS na výmenu kľúčov.
Problém je vážny. Podľa výskumnej laboratória Palo Alto Networks Unit 42, približne 85 % škodlivého softvéru využíva DNS na vytvorenie riadiaceho a kontrolného kanála, čo útočníkom umožňuje ľahko zavádzať škodlivé programy do vašej siete a tiež kradnúť údaje. Od svojho vzniku bol prenos DNS prevažne nezašifrovaný a jeho analýza ochrannými mechanizmami NGFW bola jednoduchá.
Objavili sa nové protokoly pre DNS, ktoré sú zamerané na zvýšenie ochrany súkromia spojení DNS. Aktívne ich podporujú poprední poskytovatelia prehliadačov a iní dodávatelia softvéru. Čoskoro sa v podnikových sieťach začne zvyšovať šifrovaný DNS prenos. Šifrovaný DNS prenos, ktorý nie je správne analyzovaný a nie je povolený, predstavuje bezpečnostné riziko pre spoločnosť. Napríklad, takýmto rizikom sú kryptolockeri, ktorí používajú DNS na výmenu šifrovacích kľúčov. Útočníci teraz požadujú výkupné v niekoľkých miliónoch dolárov za obnovenie prístupu k vašim údajom. V spoločnosti Garmin, napríklad, zaplatili 10 miliónov dolárov.
Pri správnom nastavení môžu NGFW zakazovať alebo chrániť používanie DNS-over-TLS (DoT) a môžu sa používať na zákaz využívania DNS-over-HTTPS (DoH), čo umožňuje analyzovať celý DNS prenos vo vašej sieti.
Čo je šifrovaný DNS?
Čo je DNS
Systém doménových mien (DNS) prevádza človeku zrozumiteľné doménové mená (napríklad adresu ) na IP adresu (napríklad 34.107.151.202). Keď používateľ zadá doménové meno do webového prehliadača, prehliadač odošle DNS dopyt na DNS server, aby zistil IP adresu spojenú s týmto doménovým menom. V odpovedi DNS server vráti IP adresu, ktorú prehliadač použije.
DNS dopyty a odpovede sú prenášané sieťou vo forme bežného textu v nezašifrovanej podobe, čo ich robí zraniteľnými voči špehovaniu alebo zmene odpovede a presmerovaniu prehliadača na škodlivé servery. Šifrovanie DNS sťažuje sledovanie DNS dopytov alebo ich zmenu počas prenosu. Šifrovanie DNS dopytov a odpovedí vás chráni pred útokom typu Man-in-the-Middle, pričom vykonáva rovnaké funkcie ako tradičný protokol DNS (systém doménových mien) v otvorenom texte.
V posledných niekoľkých rokoch boli zavedené dva protokoly šifrovania DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Tieto protokoly majú jednu spoločnú vlastnosť: úmyselne skrývajú DNS dopyty pred akýmkoľvek zachytením… a od bezpečnostných pracovníkov organizácie zároveň. Protokoly prevažne používajú protokol TLS (Transport Layer Security) na vytvorenie zašifrovaného spojenia medzi klientom, ktorý vykonáva dopyty, a serverom, ktorý rieši dopyty DNS, cez port, ktorý sa zvyčajne nepoužíva na DNS prenos.
Ochrana súkromia DNS dopytov je veľkým pozitívom týchto protokolov. Avšak vytvárajú problémy pre bezpečnostných pracovníkov, ktorí musia sledovať sieťový prenos a odhaľovať a blokovať škodlivé spojenia. Keďže sa protokoly líšia v svojej implementácii, metódy analýzy sa pri DoH a DoT budú líšiť.
DNS over HTTPS (DoH)
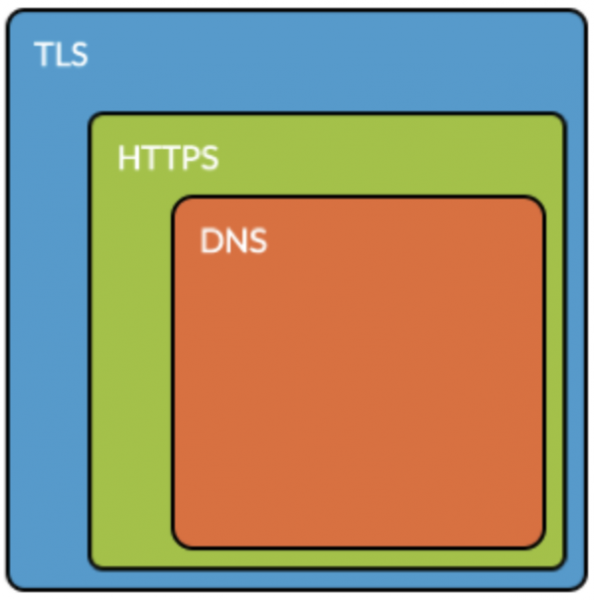 DNS v rámci HTTPS
DoH používa dobre známy port 443 pre HTTPS, pre ktorý je v RFC špecificky uvedené, že úlohou je "zmiešať DoH prenos s ďalším HTTPS prenosom v jednom a tom istom spojení", "sťažiť analýzu DNS prenosu" a tak obísť opatrenia firemnej kontroly ( ). Protokol DoH využíva šifrovanie TLS a syntax dopytov poskytovaných bežnými štandardmi HTTPS a HTTP/2, pričom pridáva dopyty a odpovede DNS nad štandardné dopyty HTTP.
Riziká spojené s DoH
Ak nemôžete odlíšiť bežný HTTPS prenos od DoH požiadaviek, aplikácie vo vašej organizácii môžu (a budú) obchádzať miestne DNS nastavenia, presmerovaním požiadaviek na externé servery, ktoré odpovedajú na DoH požiadavky, čím sa obchádza akékoľvek monitorovanie, teda sa ničí možnosť kontroly nad DNS prenosom. Ideálne by ste mali kontrolovať DoH pomocou funkcií dešifrovania HTTPS.
A v poslednej verzii svojich prehliadačov a obe spoločnosti pracujú na tom, aby DoH bolo predvolené pre všetky DNS požiadavky. na integráciu DoH do svojich operačných systémov. Nevýhodou je, že nielen rešpektované spoločnosti vyvíjajúce softvér, ale aj zločinci začali používať DoH ako prostriedok na obchádzanie tradičných opatrení firewalu. (Napríklad si prečítajte nasledujúce články: , a .) V každom prípade, ako dobrý, tak aj škodlivý DoH prenos zostane nepovšimnutý, čo ponechá organizáciu slepú voči zneužívaniu DoH ako kanálu pre riadenie malvéru (C2) a krádež citlivých údajov.
Zabezpečenie viditeľnosti a kontroly DoH prenosu
Ako najlepšie riešenie na kontrolu DoH odporúčame nastaviť v NGFW dešifrovanie HTTPS prenosu a blokovanie DoH prenosu (názov aplikácie: dns-over-https).
Najskôr sa uistite, že je NGFW nastavené na dešifrovanie HTTPS, podľa .
Po druhé, vytvorte pravidlo pre prenos aplikácie „dns-over-https“, ako je uvedené nižšie:
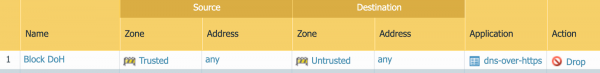 Pravidlo Palo Alto Networks NGFW na blokovanie DNS-over-HTTPS
Ako medzi alternatívou (ak vaša organizácia plne neimplementovala dešifrovanie HTTPS) môže byť NGFW nastavené tak, aby uplatnilo akciu „zablokovať“ na identifikátor aplikácie „dns-over-https“, ale účinok bude obmedzený na blokovanie niektorých dobre známych DoH serverov na základe ich doménového mena, pretože bez dešifrovania HTTPS nie je možné DoH prenos úplne skontrolovať (pozri a vyhľadajte frázu „dns-over-https“).
DNS over TLS (DoT)
 DNS v rámci TLS
Zatiaľ čo protokol DoH sa snaží miešať s iným prenosom na rovnakom porte, DoT namiesto toho predvolene používa špeciálny port vyhradený pre tento jediný účel, pričom špeciálne zakazuje používanie toho istého portu pre tradičný nezašifrovaný prenos DNS ( ).
Protokol DoT používa protokol TLS na zabezpečenie šifrovania, ktoré enkapsuluje štandardné požiadavky protokolu DNS, s prenosom využívajúcim dobre známy port 853 ( ). Protokol DoT bol navrhnutý na zjednodušenie blikania prenosu na port, či už sa na jeho používanie súhlasí, alebo nie, ale neposkytuje dešifrovanie na tomto porte.
Riziká spojené s DoT
Google implementoval DoT vo svojom klientovi , pričom predvolene je zapnutá možnosť automatického používania DoT, ak je k dispozícii. Ak ste zhodnotili riziká a ste pripravení používať DoT na úrovni organizácie, správcovia sietí by mali výslovne povoliť odchádzajúci prenos na port 853 cez svoj perimetr pre tento nový protokol.
Zabezpečenie viditeľnosti a kontroly prenosu DoT
Ako najlepšiu prax kontroly DoT odporúčame niektoré z vyššie uvedených, na základe požiadaviek vašej organizácie:
Nastavte NGFW na dešifrovanie všetkého prenosu pre cieľový port 853. Vďaka dešifrovaniu prenosu bude DoT zobrazený ako aplikácia DNS, na ktorú môžete uplatniť akúkoľvek akciu, napríklad aktivovať predplatné. na kontrolu DGA domén alebo už existujúce a anti-spyware.
Ako alternatívu môžete úplne zablokovať prenos ‘dns-over-tls’ cez port 853 pomocou mechanizmu App-ID. Zvyčajne je zablokovaný predvolene, netreba žiadne akcie (pokým ste výslovne neumožnili aplikáciu ‘dns-over-tls’ alebo prenos cez port 853).
Zdroj: habr.com
