

Presun dát a aplikácií do cloudu predstavuje novú výzvu pre firemné SOC, ktoré nie sú vždy pripravené monitorovať cudziu infraštruktúru. Podľa údajov Netoskope priemerné podniky (zrejme v USA) využívajú 1246 rôznych cloudových služieb, čo je o 22 % viac ako pred rokom. 1246 cloudových služieb!!! 175 z nich sa týka HR služieb, 170 je spojených s marketingom, 110 — v oblasti komunikácií a 76 vo financiách a CRM. V Cisco sa využíva „iba“ 700 vonkajších cloudových služieb. Preto ma tieto čísla trochu znepokojujú. Ale v každom prípade problém nie je v nich, ale v tom, že cloudové služby sa začínajú aktívne využívať čoraz väčším počtom spoločností, ktoré by chceli mať rovnaké možnosti monitorovania cloudovej infraštruktúry ako vo vlastnej sieti. A tento trend sa posilňuje — podľa k roku 2023 plánujú v USA uzavrieť 1200 dátových centier (6250 už bolo uzavretých). Ale prechod na cloud nie je len „poďme presunúť naše servery k externému poskytovateľovi“. Nová IT architektúra, nový softvér, nové procesy, nové obmedzenia... To všetko prináša zásadné zmeny nielen do práce IT, ale aj do bezpečnosti. A ak si poskytovatelia už nejako poradili so zabezpečením samotného cloudu (našťastie je dostatok odporúčaní), s monitorovaním bezpečnosti cloudu, najmä na platformách SaaS, existujú významné problémy, o ktorých sa pobavíme.
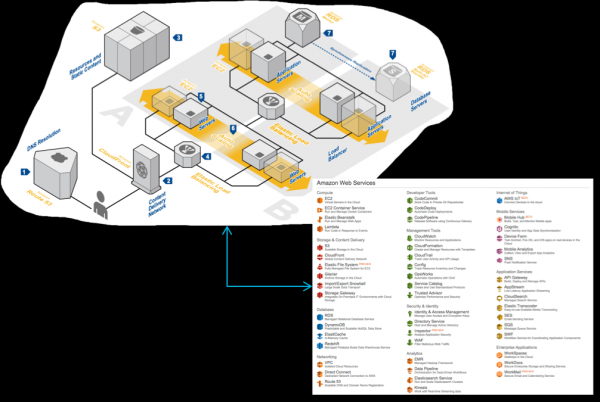
Predpokladajme, že vaša spoločnosť presunula časť svojej infraštruktúry do cloudu… Stop. Nie tak. Ak je infraštruktúra presunutá a vy len teraz premýšľate, ako ju budete monitorovať, už ste prehrali. Ak to nie je Amazon, Google alebo Microsoft (a to za určitých okolností), pravdepodobne nebudete mať veľa možností na monitorovanie vašich údajov a aplikácií. Dobre je, ak vám poskytnú možnosť pracovať s logmi. Niekedy budú dostupné údaje o udalostiach bezpečnosti, ale nemáte na ne prístup. Napríklad Office 365. Ak máte najlacnejšiu licenciu E1, bezpečnostné udalosti sú vám úplne nedostupné. Pri licencii E3 sú vaše údaje uchované iba na 90 dní a iba pri E5 sú logy dostupné počas celého roka (aj keď tu sú aj určité nuansy, ktoré súvisia s potrebou samostatne požiadať o niektoré funkcie práce s logmi u podpory Microsoft). Mimochodom, licencia E3 je oveľa slabšia v oblasti monitorovania ako firemný Exchange. Aby ste dosiahli rovnakú úroveň, potrebujete licenciu E5 alebo ďalšiu licenciu Advanced Compliance, ktoré môžu vyžadovať ďalšie peniaze, ktoré neboli zohľadnené vo vašom finančnom modeli prechodu k cloudovej infraštruktúre. A to je len jeden príklad nedocenenia otázok súvisiacich s monitorovaním IT bezpečnosti v cloudu. V tomto článku, bez nároku na úplnosť, chcem upozorniť na niektoré nuansy, ktoré treba zvážiť pri výbere cloudového poskytovateľa z hľadiska bezpečnosti. Na konci článku bude uvedený kontrolný zoznam, ktorý stojí za to vykonať, skôr než si myslíte, že otázka monitorovania cloudovej IT bezpečnosti je u vás vyriešená.
Môžeme identifikovať niekoľko typických problémov, ktoré vedú k incidentom v cloudových prostrediach, na ktoré služby IT bezpečnosti nereagujú alebo ich jednoducho nevidia:
- Bezpečnostné logy neexistujú. To je dosť rozšírená situácia, najmä u začínajúcich hráčov na trhu cloudových riešení. Ale ani to netreba okamžite odsúdiť. Malí hráči, najmä domáci, sú citlivejší na požiadavky zákazníkov a môžu rýchlo implementovať niektoré žiadané funkcie tým, že zmenia schválený rozvrh pre svoje produkty. Áno, nebude to ekvivalent GuardDuty od Amazonu alebo modulu „Proaktívnej ochrany“ od Bitrixu, ale aspoň niečo.
- IB nevie, kde sú uložené logy alebo k nim nemá prístup. V tomto prípade je potrebné nadviazať rokovania s dodávateľom cloudových služieb — možno poskytne takéto informácie, ak ho považuje za významného klienta. Ale celkovo to nie je dobré, keď je prístup k logom poskytovaný „na základe osobitného rozhodnutia“.
- Niekedy sa stáva, že logy má cloudový poskytovateľ, ale poskytuje obmedzené monitorovanie a zaznamenávanie udalostí, ktoré nie sú dostatočné na odhalenie všetkých incidentov. Napríklad vám môžu poskytnúť iba logy zmien na stránke alebo logy pokusov o autentifikáciu používateľov, ale iné udalosti, ako napríklad o sieťovej premávke, nemusia byť poskytnuté, čo vám zakrýva celý rad udalostí, charakterizujúcich pokusy o hackerské útoky na vašu cloudovú infraštruktúru.
- Logy existujú, ale prístup k nim je ťažké automatizovať, čo vedie k ich monitorovaniu nie nepretržite, ale podľa rozvrhu. A ak ešte nie je možné logy sťahovať automaticky, tak export logov, napríklad vo formáte Excel (ako u niektorých domácich dodávateľov cloudových riešení), môže nakoniec viesť k nechuti zo strany firemnej služby IB zaoberať sa nimi.
- Nie je monitorovanie logov. To je pravdepodobne najnepochopiteľnejší dôvod vzniku incidentov IB v cloudových prostrediach. Zdá sa, že logy sú, a prístup k nim je možné automatizovať, ale nikto to nerobí. Prečo?
Koncept zdieľanej zabezpečenosti cloudu
Prechod do cloudu je vždy hľadanie rovnováhy medzi túžbou zachovať kontrolu nad infraštruktúrou a jej zverení do rúk profesionálneho poskytovateľa cloudu, ktorý sa špecializuje na jej údržbu. V oblasti zabezpečenia cloudových prostredí je tiež potrebné túto rovnováhu hľadať. O to viac, že v závislosti od použitej modelu poskytovania cloudových služieb (IaaS, PaaS, SaaS) bude táto rovnováha vždy iná. V každom prípade je potrebné pamätať na to, že všetci poskytovatelia cloudu dnes dodržiavajú takzvaný model zdieľanej zodpovednosti a zdieľanej bezpečnosti. Niektoré veci sú zodpovednosťou cloudu, iné sú zodpovednosťou klienta, ktorý uložil do cloudu svoje dáta, aplikácie, virtuálne stroje a ďalšie zdroje. Bolo by nezmyselné predpokladať, že presunom do cloudu prenesieme celú zodpovednosť na poskytovateľa. Ale ani budovať celú bezpečnosť samostatne pri prechode do cloudu nie je rozumné. Potrebná je rovnováha, ktorá bude závisieť od množstva faktorov: - stratégie riadenia rizík, modelu hrozieb, ochranných mechanizmov poskytovateľa cloudu, legislatívy atď.
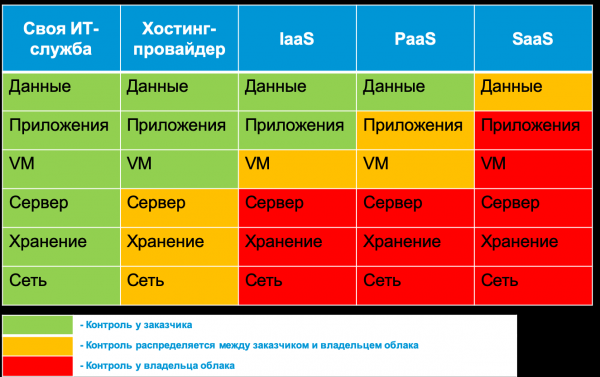
Například klasifikace dat uložených v cloudu je vždy zodpovědností zákazníka. Cloudový poskytovatel nebo externí dodavatel služeb mu může pouze pomoci s nástroji, které mu umožní označit data v cloudu, odhalit porušení, odstranit nezákonná data nebo je maskovat prostřednictvím různých metod. Na druhé straně fyzická bezpečnost je vždy zodpovědností cloudového poskytovatele, kterou nemůže sdílet se svými klienty. Ale vše, co spadá mezi data a fyzickou infrastrukturu, je předmětem diskuse tohoto článku. Například dostupnost cloudu je odpovědností poskytovatele, zatímco nastavení pravidel MSV nebo aktivace šifrování už je odpovědností klienta. V tomto článku se pokusíme podívat na mechanismy monitorování informační bezpečnosti, které dnes nabízejí různí populární cloudoví poskytovatelé v Rusku, jaké jsou jejich zvláštnosti při aplikaci a kdy se vyplatí přejít k externím řešením (například Cisco E-mail Security), která rozšiřují možnosti vašeho cloudu v oblasti kybernetické bezpečnosti. V některých případech, zejména při dodržování multicloudové strategie, nebudete mít jinou možnost, než využít externí řešení pro monitorování informační bezpečnosti napříč několika cloudovými prostředími (například Cisco CloudLock nebo Cisco Stealthwatch Cloud). A v některých případech zjistíte, že vámi vybraný (nebo vám vnutný) cloudový poskytovatel nenabízí žádné možnosti monitorování informační bezpečnosti. To je nepříjemné, ale také důležité, jelikož to umožňuje adekvátně zhodnotit úroveň rizika spojeného s prací s tímto cloudem.
Životní cyklus monitorování bezpečnosti cloudu
Pro monitorování bezpečnosti cloudů, které používáte, máte celkem tři možnosti:
- spolehnout se na nástroje poskytované vaším cloudovým poskytovatelem,
- využít řešení třetích stran, které budou monitorovat vaše IaaS, PaaS nebo SaaS platformy,
- vytvořit vlastní infrastrukturu pro monitorování cloudových prostředí (pouze pro IaaS/PaaS platformy).
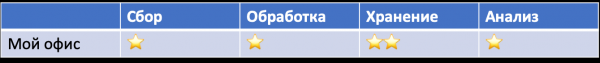
Pozrime sa na to, aké vlastnosti má každý z týchto variantov. Predtým si však musíme uvedomiť všeobecný rámec, ktorý sa použije pri monitorovaní cloudových platforiem. Rád by som vyzdvihol 6 základných komponentov procesu monitorovania IKT v oblaku:
- Príprava infraštruktúry. Stanovenie potrebných aplikácií a infraštruktúry na zhromažďovanie udalostí dôležitých pre IKT v úložisku.
- Zber. V tejto fáze sa bezpečnostné udalosti agregujú z rôznych zdrojov na ich ďalší přenos na spracovanie, ukladanie a analýzu.
- Spracovanie. V tejto fáze sa dáta transformujú a obohacujú na uľahčenie ich ďalšej analýzy.
- Ukladanie. Tento komponent je zodpovedný za krátkodobé a dlhodobé uchovávanie zhromaždených spracovaných a „surových“ dát.
- Analýza. V tejto fáze máte možnosť objavovať incidenty a reagovať na ne automaticky alebo manuálne.
- Reportovanie. Táto fáza pomáha vytvoriť pre zainteresované strany (vedenie, audítorov, cloudového poskytovateľa, klientov atď.) kľúčové ukazovatele, ktoré nám pomáhajú robiť rôzne rozhodnutia, ako napríklad zmena poskytovateľa alebo posilnenie IKT.
Pochopenie týchto komponentov vám umožní rýchlo určiť, čo môžete získať od svojho poskytovateľa a čo budete musieť robiť sami alebo s pomocou externých konzultantov.
Vstavané možnosti cloudových služieb
Už som spomenul, že mnoho cloudových služieb dnes neposkytuje žiadne možnosti pre monitorovanie informačnej bezpečnosti (IB). V skutočnosti sa tématu IB nevenujú veľa pozornosti. Napríklad, jedna z populárnych ruských služieb na zasielanie správnosti prostredníctvom internetu do štátnych orgánov (nebudem spomínať jej názov). Celá sekcia o bezpečnosti tejto služby sa točí okolo využitia certifikovaných prostriedkov ochrany utajovaných informácií. Sekcia o IB inej domácej cloudovej služby pre elektronický obeh dokumentov je bezpochyby rozsiahlejšia. Hovorí o certifikátoch verejných kľúčov, certifikovanej kryptografii, odstránení webových zraniteľností, ochrane pred DDoS útokmi, využití MSP, zálohovaní a dokonca aj pravidelnom vykonávaní auditu IB. Ale o monitorovaní ani slovo, rovnako ako o možnosti získať prístup k udalostiam IB, ktoré môžu byť zaujímavé pre klientov tohto poskytovateľa služieb.
Vo všeobecnosti, spôsob, akým cloudový poskytovateľ popisuje otázky IB na svojej stránke a v dokumentácii, môže naznačovať, ako vážne sa k tejto otázke stavia. Napríklad, ak si prečítate príručky k produktom „Môj úrad“, tak tam nie je ani slovo o bezpečnosti, zatiaľ čo v dokumentácii k samostatnému produktu „Môj úrad. KS3“, určenému na ochranu pred neoprávneným prístupom, je obyčajné vymenovanie bodov 17. príkazu FSTEK, ktorý „Môj úrad.KS3“ plní, ale nie je opísané, ako ho plní a, čo je najdôležitejšie, ako integrovať tieto mechanizmy s firemnou IB. Možno taká dokumentácia existuje, ale v prístupnej forme, na stránke „Môj úrad“ som ju nenašiel. Hoci možno, že len nemám prístup k týmto tajným informáciám?
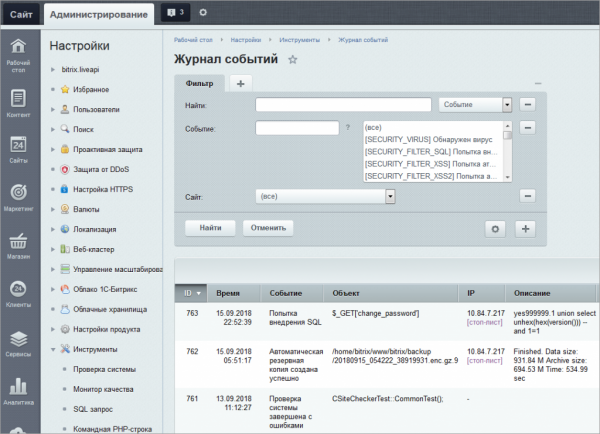
Situácia s Bitrixom je oveľa lepšia. V dokumentácii sú popísané formáty protokolov udalostí a, čo je zaujímavé, aj protokol narušení, ktorý obsahuje udalosti súvisiace s potenciálnymi hrozbami pre cloudovú platformu. Odtiaľ môžete získať IP, meno používateľa alebo hosťa, zdroj udalosti, čas, User Agent, typ udalosti a podobne. Pravda, pracovať s týmito udalosťami môžete buď z ovládacieho panela cloudu, alebo exportovať dáta vo formáte MS Excel. Automatizovať prácu s protokolmi Bitrix je teraz ťažké a časť práce budete musieť vykonať ručne (exportovanie správy a jej nahrávanie do vášho SIEM). Ale ak si spomenieme, že pred relatívne nedávnom ani takáto možnosť neexistovala, je to veľký pokrok. Chcem tiež poznamenať, že mnohí zahraniční cloudoví poskytovatelia ponúkajú podobné funkcie "pre začiatočníkov" — buď sledujete protokoly svojimi očami prostredníctvom ovládacieho panela, alebo exportujete dáta k sebe (pravda, väčšina exportuje dáta vo formáte .csv, a nie Excel).
Ak nezohľadníme možnosť absencie logov, cloudoví poskytovatelia zvyčajne ponúkajú tri alternatívy na monitorovanie bezpečnostných udalostí — monitora, export údajov a prístup k nim prostredníctvom API. Prvá možnosť ako keby vyriešila mnohé problémy za vás, ale nie je to úplne tak — pri niekoľkých záznamoch sa musíte prepínať medzi obrazovkami, ktoré ich zobrazujú, a stratíte celkový prehľad. Okrem toho vám cloudový poskytovateľ pravdepodobne neposkytne možnosť korelácie bezpečnostných udalostí a ich analýzu z hľadiska bezpečnosti (spravidla máte do činenia s hrubými údajmi, s ktorými sa musíte vy sami popasovať). Vyskytujú sa aj výnimky, o ktorých sa budeme baviť ďalej. Nakoniec sa oplatí informovať, aké udalosti zaznamenáva váš cloudový poskytovateľ, v akom formáte a do akej miery zodpovedajú vášmu procesu monitorovania IT bezpečnosti? Napríklad identifikácia a autentifikácia používateľov a hostí. Ten istý Bitrix vám umožňuje na základe týchto údajov zaznamenať dátum a čas danej udalosti, meno používateľa alebo hosťa (ak je dostupný modul „Webová analytika“), objekt, ku ktorému bol prístup, a ďalšie typické prvky webovej stránky. Ale podnikové služby IT bezpečnosti môžu potrebovať informáciu o tom, či sa používateľ prihlásil do cloudu z dôveryhodného zariadenia (napríklad v podnikovej sieti túto úlohu realizuje Cisco ISE). A taká jednoduchá úloha ako funkcia geo-IP, ktorá pomôže určiť, či bola používateľská účet cloudovej služby ukradnutá? A aj keď vám ju cloudový poskytovateľ poskytne, nebude to postačujúce. Ten istý Cisco CloudLock nielenže analyzuje geolokáciu, ale používa na to strojové učenie a analyzuje historické údaje o každom používateľovi a sleduje rôzne anomálie v pokusoch o identifikáciu a autentifikáciu. Podobnú funkčnosť má iba MS Azure (pri dostupnej príslušnej predplatenej možnosti).
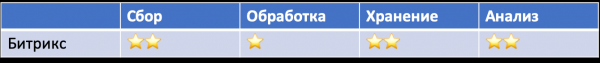
Existuje ešte jedna komplikácia – keďže pre mnohých poskytovateľov cloudových služieb je monitorovanie bezpečnosti novou témou, ktorou sa len začínajú zaoberať, neustále menia svoje riešenia. Dnes majú jednu verziu API, zajtra inú, pozajtra tretiu. Na toto je tiež potrebné byť pripravený. To isté platí aj pre funkcie, ktoré sa môžu meniť a ktoré je potrebné zohľadniť vo vašom monitorovacom systéme. Napríklad, Amazon najprv ponúkol samostatné služby na monitorovanie udalostí v cloude – AWS CloudTrail a AWS CloudWatch. Potom sa objavil samostatný služobný nástroj na monitorovanie udalostí bezpečnosti – AWS GuardDuty. O niečo neskôr Amazon spustil novú riadiacu systém – Amazon Security Hub, ktorý zahrňuje analýzu dát získaných od GuardDuty, Amazon Inspector, Amazon Macie a niekoľko ďalších. Ďalší príklad – nástroj na integráciu logov Azure so SIEM – AzLog. Tento nástroj aktívne využívali mnohí poskytovatelia SIEM, kým v roku 2018 Microsoft neohlásil jeho zánik a zastavenie podpory, čo postavilo mnohých klientov, ktorí tento nástroj používali, pred problém (ako sa tento problém vyriešil, o tom budeme hovoriť neskôr).
Preto pozorne sledujte všetky funkcie monitorovania, ktoré vám váš poskytovateľ cloudových služieb ponúka. Alebo sa zverte externým dodávateľom riešení, ktorí budú pôsobiť ako prostredníci medzi vaším SOC a cloudom, ktorý chcete monitorovať. Áno, bude to drahšie (aj keď nie vždy), ale prenesiete zodpovednosť na iných. Alebo nie celú?.. Pripomeňme si koncept zdieľanej bezpečnosti a pochopíme, že nič nemôžeme preniesť – budeme musieť sami pochopiť, ako rôzni cloudoví poskytovatelia zabezpečujú monitorovanie bezpečnosti vašich dát, aplikácií, virtuálnych strojov a iných zdrojov umiestnených v cloude. A začneme tým, čo ponúka Amazon v tejto oblasti.
Príklad: Monitorovanie bezpečnosti v IaaS na báze AWS
Áno, chápem, že Amazon nie je najlepším príkladom, pretože je to americká služba a môže byť blokovaná v rámci boja proti extrémizmu a šíreniu zakázaných informácií na území Ruska. V tejto publikácii by som však chcel len ukázať, aké rôzne sú cloudové platformy, pokiaľ ide o možnosti monitorovania bezpečnosti informácií, a na čo sa treba zamerať pri prenose svojich kľúčových procesov do cloudu z hľadiska bezpečnosti. A ak sa niektorí ruskí vývojári cloudových riešení naučia niečo užitočné, bude to skvelé.
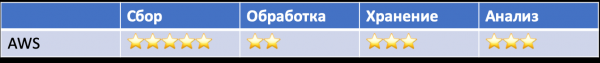
Najprv treba povedať, že Amazon nie je nedobytná pevnosť. Jeho klientom sa pravidelne stávajú rôzne incidenty. Napríklad, Deep Root Analytics ukradli mená, adresy, dátumy narodenia a telefóny 198 miliónov voličov. Izraelskej spoločnosti Nice Systems ukradli 14 miliónov záznamov o predplatiteľoch Verizon. Zároveň zabudované možnosti AWS vám umožňujú zistiť široké spektrum incidentov. Napríklad:
- útok na infraštruktúru (DDoS)
- kompromitácia uzla (vkladanie príkazov)
- kompromitácia účtu a neoprávnený prístup
- nesprávna konfigurácia a zraniteľnosti
- nechránené rozhrania a API.
Toto nesúladné postavenie súvisí s tým, že za bezpečnosť údajov zákazníka, ako sme zistili vyššie, je zodpovedný sám zákazník. A ak sa o aktiváciu ochranných mechanizmov a nástrojov monitorovania nepostará, o incidente sa dozvie len z médií alebo od svojich klientov.
Na identifikáciu incidentov môžete využiť široké spektrum rôznych monitorovacích služieb vyvinutých spoločnosťou Amazon (aj keď sú často doplnené externými nástrojmi, ako je osquery). V AWS sa sledujú všetky akcie používateľov, bez ohľadu na to, ako sa vykonávajú — cez ovládací panel, príkazový riadok, SDK alebo iné služby AWS. Všetky záznamy o akciách každého AWS účtu (vrátane používateľského mena, akcie, služby, parametrov aktivity a jej výsledku) a používaní API sú dostupné cez službu AWS CloudTrail. Môžete si prezerať tieto udalosti (napríklad prihlásenie do konzoly AWS IAM) z konzoly CloudTrail, analyzovať ich pomocou Amazon Athena alebo ich „poskytnúť“ externým riešeniam ako Splunk, AlienVault a pod. Samotné protokoly AWS CloudTrail sú umiestnené vo vašej AWS S3 nádrži.
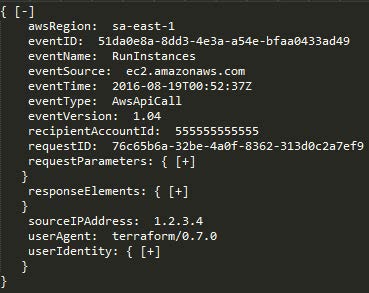
Dve ďalšie služby AWS poskytujú ešte niekoľko dôležitých možností monitorovania. Po prvé, Amazon CloudWatch — to je servis monitorovania zdrojov a aplikácií AWS, ktorý umožňuje okrem iného identifikovať rôzne anomálie vo vašom cloude. Všetky zabudované služby AWS, ako Amazon Elastic Compute Cloud (servery), Amazon Relational Database Service (databázy), Amazon Elastic MapReduce (analýza dát) a ešte 30 ďalších služieb Amazon, využívajú Amazon CloudWatch na ukladanie svojich protokolov. Vývojári môžu použiť otvorené API od Amazon CloudWatch na pridanie funkcie monitorovania protokolov do používateľských aplikácií a služieb, čo umožňuje rozšíriť spektrum analyzovaných udalostí v kontexte IKT.

Po druhé, služba VPC Flow Logs umožňuje analyzovať sieťovú prevádzku, ktorú vaše AWS servery odosielajú alebo prijímajú (zvonka alebo zvnútra), ako aj medzi mikroslužbami. Keď niektorý z vašich AWS VPC zdrojov interaguje so sieťou, služba VPC Flow Logs zaznamenáva informácie o sieťovej prevádzke, vrátane sieťového rozhrania zdroja a cieľa, ako aj IP adresy, porty, protokol, množstvo bajtov a počet paketov, ktoré ste videli. Tí, ktorí majú skúsenosti s miestnou sieťovou bezpečnosťou, to uznávajú ako ekvivalent tokov. , ktoré môžu vytvárať prepínače, smerovače a firewally na podnikovej úrovni. Tieto logy sú dôležité pre účely monitorovania bezpečnosti, pretože na rozdiel od udalostí o činnostiach používateľov a aplikácií, umožňujú zahrnúť aj sieťovú interakciu vo virtuálnom privátnom cloude AWS.

Týmto spôsobom poskytujú tieto tri služby AWS — AWS CloudTrail, Amazon CloudWatch a VPC Flow Logs — dostatočne efektívny prehľad o používaní vášho účtu, správaní používateľov, správe infraštruktúry, aktivite aplikácií a služieb, ako aj o sieťovej aktivite. Napríklad pomocou nich je možné detegovať nasledujúce anomálie:
- Pokusy o skenovanie webu, vyhľadávanie backdoorov, zisťovanie zraniteľností prostredníctvom špičiek "chyby 404".
- Injection útoky (napríklad SQL injection) prostredníctvom špičiek "chyby 500".
- Známu nástroje na útoky sqlmap, nikto, w3af, nmap a pod. prostredníctvom analýzy poľa User Agent.
Amazon Web Services vyvinul aj ďalšie služby na zabezpečenie kybernetickej bezpečnosti, ktoré umožňujú riešiť rôzne úlohy. Napríklad, v AWS existuje zabudovaná služba na audit politík a konfigurácií — AWS Config. Táto služba zabezpečuje nepretržitý audit vašich zdrojov AWS a ich konfigurácií. Uvažujme o jednoduchom príklade: predpokladajme, že chcete zabezpečiť, aby boli heslá používateľov deaktivované na všetkých vašich serveroch a prístup bol možný iba na základe certifikátov. AWS Config umožňuje ľahko to overiť pre všetky vaše servery. Existujú aj iné politiky, ktoré môžu byť aplikované na vaše cloudové servery: „Žiaden server nemôže používať port 22“, „Iba administrátori môžu meniť pravidlá firewallu“ alebo „Iba používateľ Ivaško môže vytvárať nové používateľské účty a môže to robiť iba v utorky“. V lete 2016 bola služba AWS Config rozšírená na automatizáciu odhaľovania porušení navrhnutých politík. AWS Config Rules sú v podstate nepretržité dotazy na konfiguráciu služieb Amazon, ktoré generujú udalosti v prípade porušenia príslušných politík. Napríklad, namiesto toho, aby sa periodicky vykonávali dotazy AWS Config na kontrolu, či sú všetky disky virtuálneho servera zašifrované, môžu sa AWS Config Rules použiť na neustálu kontrolu serverových diskov na splnenie tejto podmienky. A, čo je najdôležitejšie, v kontexte tohto článku, akékoľvek porušenia generujú udalosti, ktoré môže analyzovať vaša služba IB.

V AWS existujú aj ekvivalenty tradičných podnikových riešení pre IB, ktoré taktiež generujú bezpečnostné udalosti, ktoré môžete a mali by ste analyzovať:
- detekcia narušenia — AWS GuardDuty
- kontrola únikov informácií — AWS Macie
- EDR (aj keď hovorí o koncových zariadeniach v cloude je to trochu zvláštne) — AWS Cloudwatch + open source riešenia osquery alebo GRR
- analýza Netflow — AWS Cloudwatch + AWS VPC Flow
- analýza DNS — AWS Cloudwatch + AWS Route53
- AD — AWS Directory Service
- správa účtov — AWS IAM
- SSO — AWS SSO
- analýza zabezpečenia — AWS Inspector
- správa konfigurácií — AWS Config
- WAF — AWS WAF.
Nebudem podrobne opisovať všetky služby Amazon, ktoré môžu byť užitočné v kontexte informačnej bezpečnosti. Hlavné, čo treba pochopiť, je, že všetky môžu generovať udalosti, ktoré môžeme a musíme analyzovať v kontexte IB, pričom využívame ako vnútorné možnosti samotného Amazonu, tak aj externé riešenia, napríklad SIEM, ktoré môžu získavať bezpečnostné udalosti do vášho centra monitorovania a analyzovať ich tam vedľa udalostí z iných cloudových služieb alebo z vnútornej infraštruktúry, perimetra alebo mobilných zariadení.
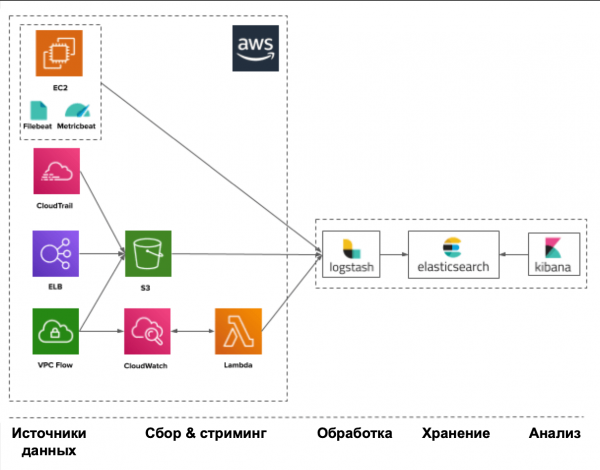
V každom prípade všetko začína od zdrojov údajov, ktoré vám poskytujú udalosti IB. Medzi takéto zdroje môžeme okrem iného zaradiť:
- CloudTrail — použitie API a akcie používateľov
- Trusted Advisor — kontrola bezpečnosti na súlad s najlepšími praktikami
- Config — inventarizácia a konfigurácia účtov a nastavení služieb
- VPC Flow Logs — pripojenia na virtuálne rozhrania
- IAM — služba identifikácie a autentifikácie
- ELB Access Logs — protokoly vyváženia záťaže
- Inspector — zraniteľnosti v aplikáciách
- S3 — úložisko súborov
- CloudWatch — aktivita aplikácií
- SNS — služba oznámení.
Amazon, ponúkajúci takýto rozsah zdrojov udalostí a nástrojov na ich generovanie, je pritom výrazne obmedzený v možnostiach analýzy zhromaždených údajov v kontexte IB. Budete musieť sami preskúmať existujúce protokoly, vyhľadávajúc v nich príslušné indikátory kompromitácie. AWS Security Hub, ktorý nedávno spustil Amazon, má za cieľ túto problematiku riešiť, stal sa akýmsi cloudovým SIEM pre AWS. Ale zatiaľ je len na začiatku svojej cesty a je obmedzený ako počtom zdrojov, s ktorými pracuje, tak aj ďalšími obmedzeniami stanovenými architektúrou a predplatnými samotného Amazonu.
Príklad: Monitorovanie IB na IaaS na báze Azure
Nechcem sa zapájať do dlhých diskusií o tom, ktorý z troch poskytovateľov cloudových služieb (Amazon, Microsoft alebo Google) je najlepší (najmä preto, že každý z nich má svoje špecifiká a je vhodný na riešenie svojich úloh); zamerajme sa na možnosti monitorovania IT bezpečnosti, ktoré poskytujú títo hráči. Treba uznať, že Amazon AWS bol jedným z prvých v tomto segmente a preto pokročil najďalej v oblasti svojich funkcií IT bezpečnosti (hoci mnohí uznávajú, že je ťažké s nimi pracovať). No to neznamená, že ignorujeme možnosti, ktoré nám poskytujú Microsoft a Google.
Produkty Microsoftu sa vždy vyznačovali svojou "otvorenosťou" a situácia v Azure je podobná. Napríklad, zatiaľ čo AWS a GCP vždy vychádzajú z konceptu "všetko, čo nie je povolené, je zakázané", Azure má priam opozičný prístup. Napríklad, pri vytváraní virtuálnej siete v cloude a virtuálneho stroja v nej sú všetky porty a protokoly predvolene otvorené a povolené. Preto budete musieť vynaložiť trochu viac úsilia na počiatočné nastavenie systému obmedzovania prístupu v cloude od Microsoftu. A to kladie na vás prísnejšie požiadavky v oblasti monitorovania aktivity v cloude Azure.
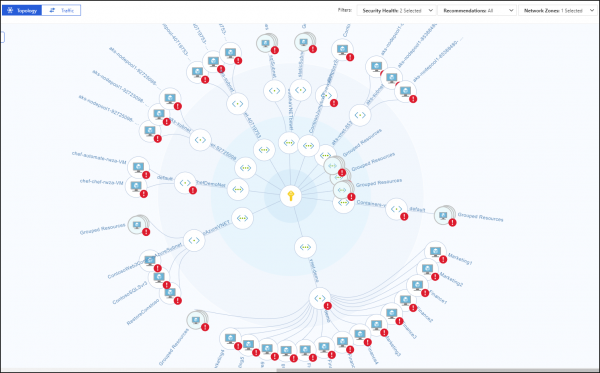
AWS má osobitosť v tom, že keď monitorujete svoje virtuálne zdroje a ak sú umiestnené v rôznych regiónoch, budete mať ťažkosti s kombinovaním všetkých udalostí a ich jednotnou analýzou. Na vyriešenie týchto problémov musíte používať rôzne triky, ako je vytvorenie vlastného kódu pre AWS Lambda, ktorý presúva udalosti medzi regiónmi. V Azure tento problém nie je — jeho mechanizmus Activity Log sleduje všetku aktivitu v rámci celej organizácie bez obmedzení. To isté platí aj pre AWS Security Hub, ktorý bol nedávno vyvinutý spoločnosťou Amazon na konsolidáciu mnohých funkcií zabezpečenia v rámci jedného bezpečnostného centra, avšak iba v rámci svojho regiónu, čo pre Rusko nie je relevantné. Azure má svoje vlastné Security Center, ktoré nie je viazané na regionálne obmedzenia a poskytuje prístup ku všetkým bezpečnostným funkciám cloudovej platformy. Navyše pre rôzne lokálne tímy môže poskytnúť vlastný súbor ochranných opatrení a spravovaných bezpečnostných udalostí. AWS Security Hub sa ešte len snaží stať sa podobným Azure Security Center. Ale je potrebné pridať aj trošku negatíva — z Azure môžete získať veľa vecí, ktoré boli opísané skôr pre AWS, ale najpohodlnejšie sa to robí len pre Azure AD, Azure Monitor a Azure Security Center. Všetky ostatné ochranné mechanizmy Azure, vrátane analýzy bezpečnostných udalostí, sa zatiaľ spravujú nie najpohodlnejším spôsobom. Časť problému rieši API, ktoré prepája všetky služby Microsoft Azure, ale to si vyžaduje ďalšie úsilie na integráciu vašej cloudu s vaším SOC a prítomnosť kvalifikovaných odborníkov (rovnako ako s ktorýmkoľvek iným SIEM, ktorý pracuje s cloudovými API). Niektoré SIEM, o ktorých sa bude ďalej diskutovať, už podporujú Azure a môžu automatizovať úlohu jeho monitorovania, ale aj pri nich existujú určité ťažkosti — nie všetky môžu zbierať všetky protokoly, ktoré sú k dispozícii v Azure.
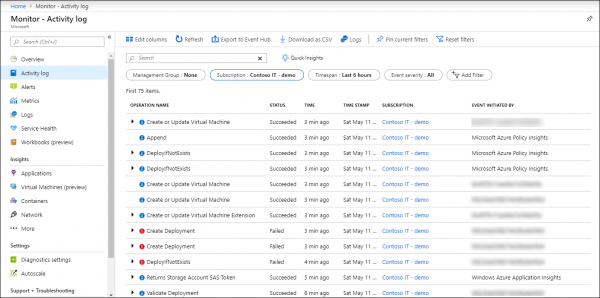
Zbieranie udalostí a ich monitoring v Azure sa poskytuje pomocou služby Azure Monitor, ktorá je hlavným nástrojom na zber, ukladanie a analýzu dát v cloude Microsoft a jeho zdrojoch — repozitároch Git, kontajneroch, virtuálnych strojoch, aplikáciách atď. Všetky dáta, ktoré Azure Monitor zbiera, sú rozdelené do dvoch kategórií — metriky, ktoré sa zbierajú v reálnom čase a popisujú kľúčové ukazovatele výkonnosti cloudu Azure, a záznamy, ktoré obsahujú dáta usporiadané do záznamov, charakterizujúcich určité aspekty činnosti zdrojov a služieb Azure. Okrem toho môže Azure Monitor pomocou Data Collector API zbierať dáta z akéhokoľvek REST zdroja na vytváranie vlastných scenárov monitorovania.
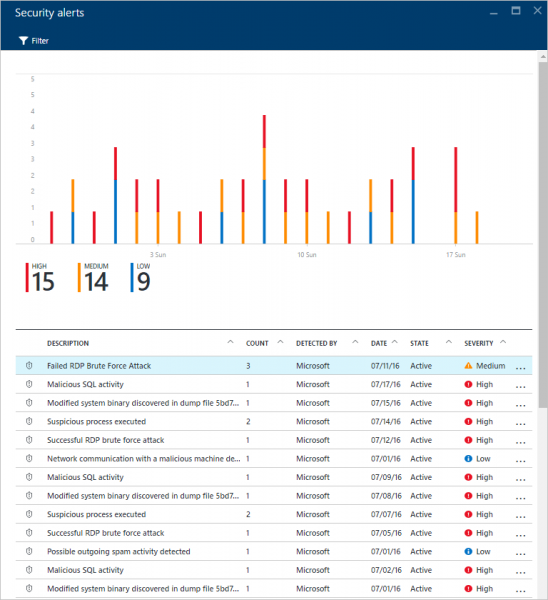
Tu je niekoľko zdrojov udalostí zabezpečenia, ktoré vám Azure ponúka a ku ktorým sa môžete dostať prostredníctvom Azure Portal, CLI, PowerShell alebo REST API (a niektoré len prostredníctvom Azure Monitor / Insight API):
- Activity Logs — tento záznam odpovedá na klasické otázky „kto“, „čo“ a „kedy“ týkajúce sa akýchkoľvek operácií zápisu (PUT, POST, DELETE) nad cloudovými zdrojmi. Udalosti spojené s prístupom na čítanie (GET) do tohto záznamu nepatria, rovnako ako niektoré iné.
- Diagnostic Logs — obsahuje dáta o operáciách s jednotlivými zdrojmi, ktoré patria do vašej predplatenej služby.
- Azure AD reporting — obsahuje ako používateľskú aktivitu, tak aj systémovú aktivitu súvisiacu s manažmentom skupín a používateľov.
- Windows Event Log a Linux Syslog — obsahuje udalosti z virtuálnych strojov umiestnených v cloude.
- Metrics — obsahuje telemetriu o stave výkonnosti a „zdravia“ vašich cloudových služieb a zdrojov. Meria sa každú minútu a uchováva sa počas 30 dní.
- Network Security Group Flow Logs — obsahuje dáta o sieťových udalostiach zabezpečenia, ktoré sa zbierajú pomocou služby Network Watcher a monitorovania zdrojov na úrovni siete.
- Storage Logs — obsahuje udalosti súvisiace s prístupom k úložiskám.
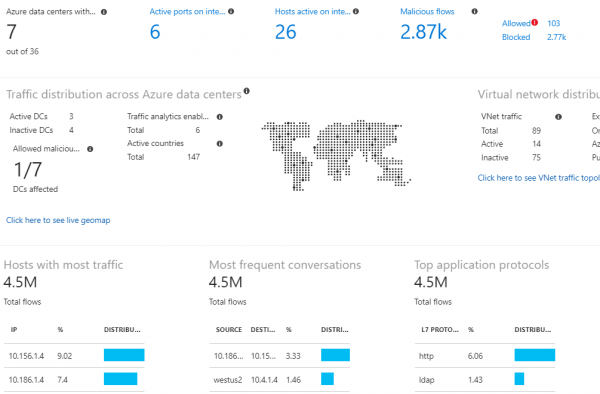
Na sledovanie môžete použiť externé SIEM alebo zabudovaný Azure Monitor a jeho rozšírenia. O systémom správy udalostí kybernetickej bezpečnosti sa ešte porozprávame, ale poďme sa zatiaľ pozrieť, čo nám ponúka samotný Azure pre analýzu dát v kontexte bezpečnosti. Hlavným panelom pre všetko, čo súvisí s bezpečnosťou v Azure Monitor, je Dashbord pre analytiku logov, bezpečnosť a audit (bezplatná verzia podporuje uchovávanie obmedzeného množstva udalostí len jeden týždeň). Tento panel je rozdelený na 5 hlavných oblastí, ktoré vizualizujú súhrnnú štatistiku o tom, čo sa deje vo vašom cloudovom prostredí:
- Bezpečnostné domény — kľúčové kvantitatívne ukazovatele týkajúce sa kybernetickej bezpečnosti — počet incidentov, počet skompromitovaných uzlov, neopatrené uzly, udalosti bezpečnosti siete a podobne.
- Závažné problémy — zobrazuje počet a dôležitosť aktívnych problémov s kybernetickou bezpečnosťou.
- Detekcie — zobrazuje vzory, ktoré boli použité proti vám pri útokoch.
- Inteligencia o hrozbách — zobrazuje geografické informácie o vonkajších uzloch, ktoré na vás útočia.
- Bežné bezpečnostné dotazy — typické dotazy, ktoré vám pomôžu lepšie monitorovať vašu kybernetickú bezpečnosť.
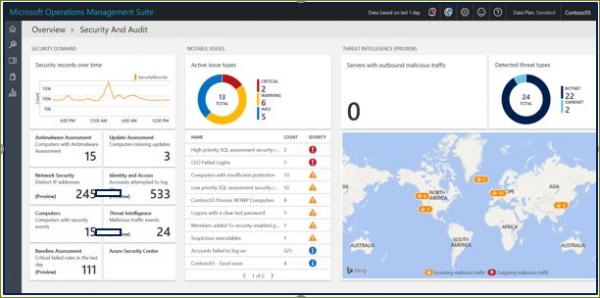
Medzi rozšírenia Azure Monitor patrí Azure Key Vault (ochrana kryptografických kľúčov v cloude), Malware Assessment (analýza ochrany pred škodlivým softvérom na virtuálnych strojoch), Azure Application Gateway Analytics (analýza, okrem iného, logov cloudového firewalla) a podobne. Tieto nástroje, obohatené o určité pravidlá spracovania udalostí, umožňujú vizualizovať rôzne aspekty činnosti cloudových služieb, vrátane bezpečnosti, a odhaliť rôzne odchýlky v ich fungovaní. Ale, ako to býva, akákoľvek dodatočná funkčnosť si vyžaduje zodpovedajúce platené predplatné, ktoré si vyžaduje plánovanie vašich finančných investícií vopred.
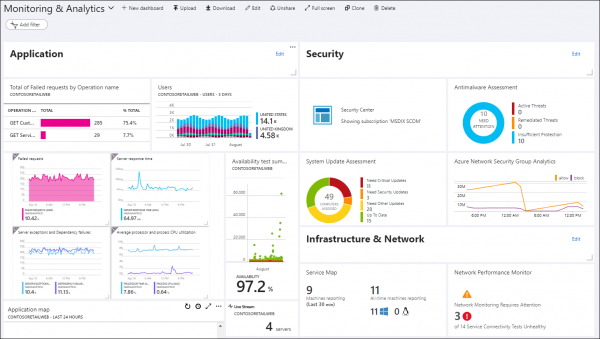
Azure ponúka množstvo vstavaných funkcií na monitorovanie hrozieb, ktoré sú integrované do Azure AD, Azure Monitor a Azure Security Center. Medzi nimi je napríklad detekcia interakcie virtuálnych strojov so známymi škodlivými IP (vďaka integrácii so službami Threat Intelligence od Microsoftu), detekcia škodlivého softvéru v cloudovej infraštruktúre na základe alarmov z virtuálnych strojov umiestnených v cloude, útoky typu „uhádnutie hesla“ na virtuálne stroje, zraniteľnosti v konfigurácii systému identifikácie používateľov, prihlásenie z anonymizátorov alebo infikovaných uzlov, únik účtov, prihlásenie z nezvyčajných lokalít a podobne. Dnes je Azure jedným z mála poskytovateľov cloudových služieb, ktorí ponúkajú vstavané funkcie Threat Intelligence na obohatenie zhromaždených udalostí IT bezpečnosti.
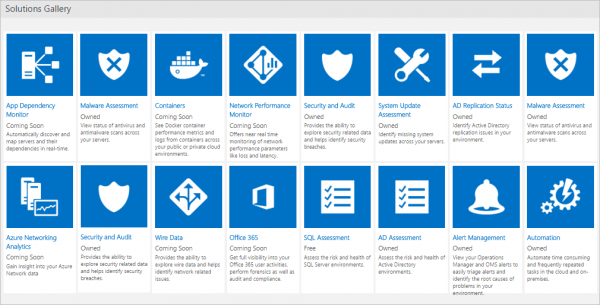
Ako už bolo uvedené, ochranná funkcionalita a tým pádom aj generované bezpečnostné udalosti nie sú prístupné všetkým používateľom rovnako, ale vyžadujú si konkrétne predplatné, ktoré zahŕňa potrebnú funkcionalitu, ktorá generuje príslušné udalosti na monitorovanie bezpečnosti IT. Napríklad časť funkcií popísaných v predchádzajúcom odseku pre monitorovanie anomálií v účtoch je dostupná iba v prémiovej licencii P2 pre službu Azure AD. Bez nej sa budete, rovnako ako v prípade AWS, musieť zaoberať analýzou zhromaždených bezpečnostných udalostí „ručným“ spôsobom. A tiež, v závislosti od typu licencie na Azure AD, vám nebudú dostupné všetky udalosti na analýzu.
Na portáli Azure môžete spravovať ako vyhľadávacie dopyty k zaujímavým záznamom protokolov, tak aj nastavovať palubné dosky na vizualizáciu kľúčových ukazovateľov bezpečnosti IT. Okrem toho si tam môžete vybrať rozšírenia Azure Monitor, ktoré vám umožnia rozšíriť funkčnosť protokolov Azure Monitor a získať hlbšiu analýzu udalostí z pohľadu bezpečnosti.
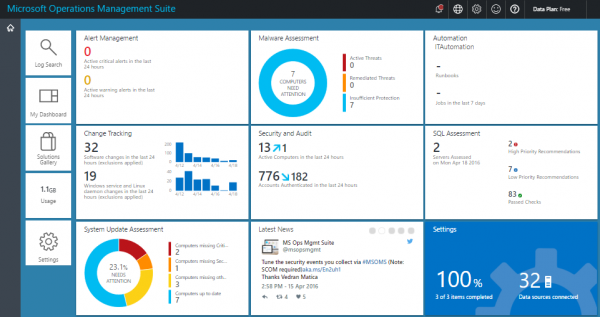
Ak potrebujete nielen možnosť správy protokolov, ale aj komplexné centrum zabezpečenia vašej cloudovej platformy Azure, vrátane správy politík kybernetickej bezpečnosti, vyvstáva potreba využiť Azure Security Center, z ktorého väčšina užitočných funkcií je dostupná za poplatok, napríklad detekcia hrozieb, monitorovanie mimo Azure, hodnotenie súladu a podobne (vo voľnej verzii máte k dispozícii iba hodnotenie bezpečnosti a odporúčania na odstránenie zistených problémov). Konsoliduje všetky otázky bezpečnosti na jednom mieste. V podstate môžeme hovoriť o vyššej úrovni kybernetickej bezpečnosti, ako ju poskytuje Azure Monitor, pretože v tomto prípade sú dáta zo všetkých vašich cloudových zdrojov obohatené pomocou množstva zdrojov, ako sú Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) a Microsoft Security Response Center (MSRC), pričom na ne sú aplikované rôzne pokročilé algoritmy strojového učenia a behaviorálnej analytiky, čo by v konečnom dôsledku malo zvýšiť efektivitu detekcie hrozieb a reakcie na ne.
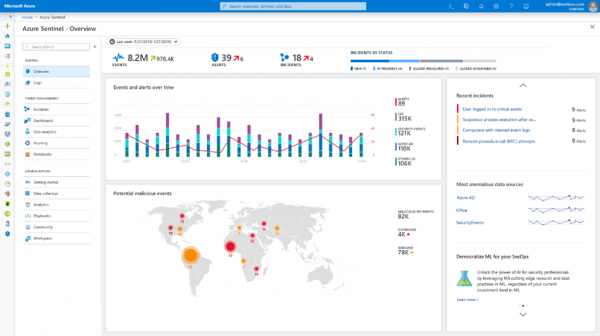
Azure má aj svoj vlastný SIEM — ten sa objavil na začiatku roku 2019. Je to Azure Sentinel, ktorý sa opiera o dáta z Azure Monitor a tiež sa môže integrovať s externými bezpečnostnými riešeniami (napríklad NGFW alebo WAF), ktorých zoznam sa neustále aktualizuje. Okrem toho, vďaka integrácii Microsoft Graph Security API, máte možnosť pripojiť k Sentinel vlastné zdroje Threat Intelligence, čo obohacuje možnosti analýzy incidentov vo vašom prostredí Azure. Môžeme tvrdiť, že Azure Sentinel je prvý „nativný“ SIEM, ktorý sa objavil u cloudových poskytovateľov (Splunk alebo ELK, ktoré môžete umiestniť do cloudu, napríklad AWS, boli navrhnuté predsa len inými poskytovateľmi tradičných cloudových služieb). Azure Sentinel a Security Center by sa mohli nazvať SOC pre cloud Azure a mohli by ste sa nimi zaoberať (s určitými výhradami), ak by ste už nemali žiadnu infraštruktúru a všetky svoje výpočtové zdroje presunuli do cloudu Microsoft Azure.
Avšak, keďže zabudované možnosti Azure (aj pri predplatnom na Sentinel) často nestačia na monitoring kybernetickej bezpečnosti a integráciu tohto procesu s inými zdrojmi bezpečnostných udalostí (ako v cloude, tak aj vo vnútri podniku), vzniká potreba exportu zozbieraných údajov do externých systémov, medzi ktoré môže patriť aj SIEM. To sa realizuje pomocou API alebo špeciálnych rozšírení, ktoré sú v súčasnosti oficiálne dostupné len pre nasledujúce SIEM — Splunk (Azure Monitor Add-On for Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight a ELK. Ešte nedávno bolo takých SIEM viac, ale od 1. júna 2019 Microsoft zastavil podporu Azure Log Integration Tool (AzLog), ktorý na počiatku existencie Azure, v čase keď neexistovala žiadna normálna štandardizácia práce s logmi (Azure Monitor ešte neexistovalo), umožňoval ľahko integrovať externé SIEM s cloudom Microsoft. Teraz sa situácia zmenila a Microsoft odporúča platformu Azure Event Hub ako hlavný nástroj integrácie pre ostatné SIEM. Mnohé už vykonali takú integráciu, ale buďte opatrní — nemusia zachytávať všetky logy Azure, len niektoré (pozrite sa v dokumentácii vášho SIEM).
Na záver krátkeho prehľadu Azure chcem poskytnúť všeobecné odporúčanie k tomuto cloudovému službe — predtým, než niečo potvrdíte o funkciách monitorovania IB v Azure, je dôležité ich veľmi pozorne nastaviť a otestovať, či fungujú tak, ako je uvedené v dokumentácii a ako vám povedali poradcovia Microsoftu (a tí môžu mať rôzne názory na funkčnosť funkcií Azure). Ak máte finančné možnosti, môžete z Azure získať veľmi veľa užitočného vo vzťahu k monitorovaniu IB. Ak sú však vaše zdroje obmedzené, ako aj v prípade AWS, budete sa musieť spoliehať len na vlastné sily a surové údaje, ktoré vám poskytuje Azure Monitor. A pamätajte, že mnohé funkcie monitorovania sú spoplatnené a je lepšie sa oboznámiť s cenovou politikou vopred. Napríklad zdarma môžete uchovávať údaje za 31 dní v objeme nie viac ako 5 GB na zákazníka — prekročenie týchto hodnôt si vyžaduje dodatočné výdavky (približne 2+ doláre za uchovávanie každého dodatkového GB od zákazníka a 0,1 dolára za uchovávanie 1 GB každý ďalší mesiac). Práca s telemetriou aplikácií a metrikami tiež môže vyžadovať dodatočné finančné prostriedky, rovnako ako práca s alertami a upozorneniami (zdarma je dostupná určitá hranica, ktorá nemusí byť dostatočná pre vaše potreby).
Príklad: Monitorovanie IB v IaaS na báze Google Cloud Platform
Google Cloud Platform na pozadí AWS a Azure vyzerá ako úplný nováčik, ale to je do určitej miery pozitívne. Na rozdiel od AWS, ktorý postupne zvyšoval svoje možnosti, vrátane ochranných, a mal problémy s centralizáciou; GCP, rovnako ako Azure, sa oveľa lepšie spravuje centrálnym spôsobom, čo znižuje počet chýb a čas zavádzania v podniku. Z hľadiska bezpečnosti sa GCP nachádza, akoby paradoxne, medzi AWS a Azure. Má tiež jednotné registrovanie udalostí pre celú organizáciu, ale nie je úplné. Niektoré funkcie sú ešte stále v beta režime, ale tento nedostatok by mal byť postupne odstránený a GCP sa stane vyzretejšou platformou z pohľadu monitorovania IB.
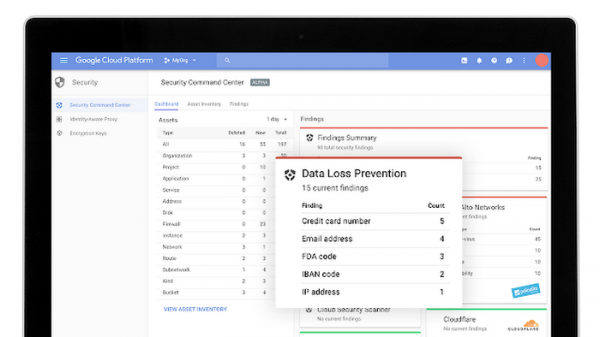
Hlavným nástrojom na registráciu udalostí v GCP je Stackdriver Logging (podobne ako Azure Monitor), ktorý vám umožňuje zhromažďovať udalosti naprieč celou vašou cloudovou infraštruktúrou (ako aj z AWS). Z hľadiska bezpečnosti má každá organizácia, projekt alebo priečinok v GCP štyri registračné denníky:
- Admin Activity — obsahuje všetky udalosti spojené so správou prístupu, ako je vytváranie virtuálnych strojov, zmena prístupových práv a podobne. Tento denník sa zapisuje vždy, bez ohľadu na vašu vôľu, a uchováva svoje dáta počas 400 dní.
- Data Access — obsahuje všetky udalosti spojené s prácou s dátami cloudových používateľov (vytváranie, zmena, čítanie a podobne). Podľa predvoleného nastavenia sa tento denník nezapisuje, pretože jeho objem veľmi rýchlo narastá. Z tohto dôvodu je doba jeho uchovávania iba 30 dní. Okrem toho sa do tohto denníka zapisuje ďaleko nie všetko. Napríklad sa doň nezapisujú udalosti spojené s verejne dostupnými zdrojmi pre všetkých používateľov alebo ktoré sú prístupné bez prihlásenia do GCP.
- System Event — obsahuje systémové udalosti, ktoré nie sú spojené s používateľmi, alebo akcie administrátora, ktorý mení konfiguráciu cloudových zdrojov. Zapisuje sa vždy a uchováva sa počas 400 dní.
- Access Transparency — to je jedinečný príklad registračného denníka, ktorý zaznamenáva všetky akcie zamestnancov Google (ale zatiaľ nie pre všetky služby GCP), ktorí majú prístup k vašej infraštruktúre v rámci vykonávania svojich pracovných povinností. Tento denník sa uchováva 400 dní a nie je prístupný každému zákazníkovi GCP, ale iba pri splnení niekoľkých podmienok (buď podpora na úrovni Gold alebo Platinum, alebo existujúce 4 role určitého typu v rámci podnikovej podpory). Podobná funkcia existuje aj napríklad v Office 365 — Lockbox.
Príklad denníka: Access Transparency
{
 insertId: "abcdefg12345"
 jsonPayload: {
 @type: "type.googleapis.com/google.cloud.audit.TransparencyLog"
 location: {
 principalOfficeCountry: "US"
 principalEmployingEntity: "Google LLC"
 principalPhysicalLocationCountry: "CA"
 }
 product: [
 0: "Cloud Storage"
 ]
 reason: [
 detail: "Číslo prípadu: bar123"
 type: "CUSTOMER_INITIATED_SUPPORT"
 ]
 accesses: [
 0: {
 methodName: "GoogleInternal.Read"
 resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
 }
 ]
 }
 logName: "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
 id: "12345xyz"
 }
 receiveTimestamp: "2017-12-18T16:06:37.400577736Z"
 resource: {
 labels: {
 project_id: "1234567890"
 }
 type: "project"
 }
 severity: "NOTICE"
 timestamp: "2017-12-18T16:06:24.660001Z"
}
Prístup k uvedeným logom je možné získať viacerými spôsobmi (približne tak ako pri predtým prejednaných Azure a AWS) — cez rozhranie Log Viewer, cez API, cez Google Cloud SDK alebo cez stránku Aktivity vášho projektu, ku ktorému vás zaujímajú udalosti. Rovnako je možné ich exportovať do externých riešení pre ďalšiu analýzu. Posledné sa uskutočňuje prostredníctvom exportu logov do úložiska BigQuery alebo Cloud Pub/Sub.
Okrem Stackdriver Logging platforma GCP ponúka aj funkčnosť Stackdriver Monitoring, ktorá umožňuje sledovať kľúčové metriky (výkon, miera zlyhania, celkový stav atď.) cloudových služieb a aplikácií. Spracované a vizualizované údaje môžu uľahčiť vyhľadávanie problémov vo vašej cloudovej infraštruktúre, vrátane bezpečnostného kontextu. Treba však poznamenať, že táto funkčnosť nebude veľmi bohatá práve v oblasti IT bezpečnosti, pretože v súčasnosti GCP nemá ekvivalent AWS GuardDuty a nemôže identifikovať zo všetkých zaznamenaných udalostí presne zlé. (Google vyvinul Event Threat Detection, ale zatiaľ je v beta verzii a je predčasné hovoriť o jeho užitočnosti.) Stackdriver Monitoring by mohol byť využitý ako systém na odhaľovanie anomálií, ktoré by sa následne vyšetrovali za účelom vyhľadávania príčin ich vzniku. Avšak v podmienkach nedostatku kvalifikovaného personálu v oblasti IT bezpečnosti GCP sa táto úloha v súčasnosti javí ako náročná.
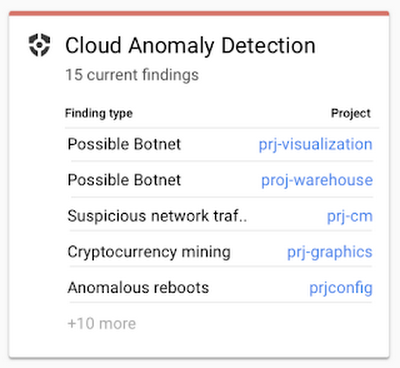
Rovnako stojí za zmienku zoznam niektorých modulov v oblasti IT bezpečnosti, ktoré môžu byť aplikované v rámci vášho cloudu GCP, a ktoré sú podobné tomu, čo ponúka AWS:
- Cloud Security Command Center — to je ekvivalent AWS Security Hub a Azure Security Center.
- Cloud DLP — automatické zistenie a úprava (napr. maskovanie) dát uložených v cloude podľa viac ako 90 prednastavených politik klasifikácie.
- Cloud Scanner — skener známych zraniteľností (XSS, Flash Injection, nepoužité knižnice atď.) v App Engine, Compute Engine a Google Kubernetes.
- Cloud IAM — správa prístupu k všetkým zdrojom GCP.
- Cloud Identity — správa účtov používateľov, zariadení a aplikácií GCP z jedinej konzoly.
- Cloud HSM — ochrana kryptografických kľúčov.
- Cloud Key Management Service — správa kryptografických kľúčov v GCP.
- VPC Service Control — vytvorenie zabezpečeného obvodu okolo vašich zdrojov GCP na ochranu pred únikmi.
- Titan Security Key — ochrana pred phishingom.
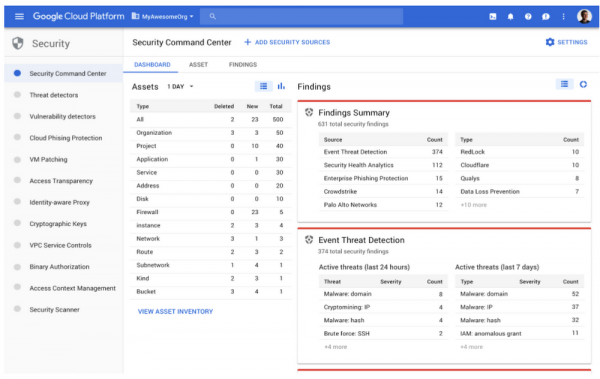
Mnohé z týchto modulov generujú bezpečnostné udalosti, ktoré môžu byť odoslané do úložiska BigQuery na analýzu alebo export do iných systémov vrátane SIEM. Ako už bolo spomenuté, GCP je aktívne vyvíjaná platforma a v súčasnosti Google vyvíja rad nových modulov v oblasti bezpečnosti pre svoju platformu. Medzi nimi je Event Threat Detection (aktuálne dostupná v beta verzii), ktorá skenuje logy Stackdriver za účelom vyhľadávania stôp neoprávnenej činnosti (podobne ako GuardDuty v AWS), alebo Policy Intelligence (dostupná v alfa verzii), ktorá umožní vyvíjať inteligentné politiky prístupu k zdrojom GCP.
Urobil som malý prehľad vstavaných možností monitorovania v populárnych cloudových platformách. Ale máte špecialistov, ktorí sú schopní pracovať s „raw“ logmi IaaS poskytovateľa (nie všetci sú pripravení kupovať rozšírené možnosti AWS alebo Azure alebo Google)? Okrem toho, mnohí poznajú príslovie „dôveruj, ale preveruj“, ktoré je v oblasti bezpečnosti pravdivé ako nikdy predtým. Ako veľmi dôverujete vstavaným možnostiam cloudového poskytovateľa, ktorý vám predáva udalosti bezpečnosti? Do akej miery sa vôbec zameriavajú na bezpečnosť?
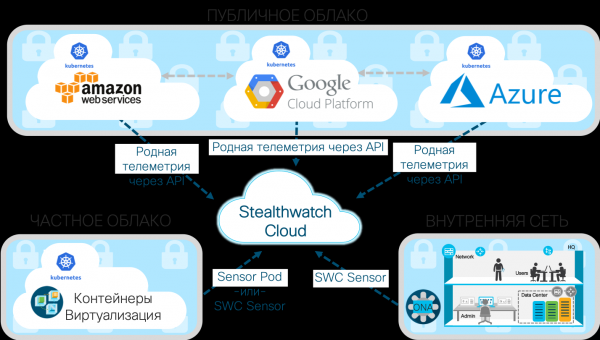
Niekedy stojí za to pozrieť sa na riešenia pre sledovanie cloudovej infraštruktúry, ktoré môžu doplniť zabudovanú bezpečnosť cloudu. Niekedy sú takéto riešenia jedinou možnosťou, ako získať údaje o bezpečnosti vašich dát a aplikácií umiestnených v cloude. Okrem toho sú jednoducho pohodlnejšie, pretože preberajú všetky úlohy analyzovania potrebných logov generovaných rôznymi cloudovými službami od rôznych poskytovateľov. Ako príklad takého dodatočného riešenia môžeme uviesť Cisco Stealthwatch Cloud, ktorý sa sústreďuje na jednu úlohu – sledovanie anomálií informačnej bezpečnosti v cloudových prostrediach, medzi ktoré patrí nielen Amazon AWS, Microsoft Azure a Google Cloud Platform, ale aj súkromné cloudu.
Príklad: Sledovanie informačnej bezpečnosti pomocou Stealthwatch Cloud
AWS poskytuje flexibilnú platformu pre výpočty, ale táto flexibilita vedie k tomu, že spoločnostiam je jednoduchšie robiť chyby, ktoré vedú k bezpečnostným problémom. A zdieľaný model informačnej bezpečnosti to len podporuje. Spustenie softvéru v cloude s neznámymi zraniteľnosťami (s známymi sa môže bojovať napríklad pomocou AWS Inspector alebo GCP Cloud Scanner), slabé heslá, nesprávne konfigurácie, insideri a podobne. A to všetko sa odráža na správaní cloudových zdrojov, ktoré môže sledovať Cisco Stealthwatch Cloud, čo je systém na monitorovanie informačnej bezpečnosti a detekciu útokov v verejných a súkromných cloudoch.
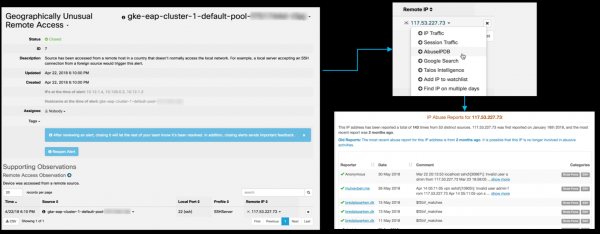
Jednou z kľúčových funkcií Cisco Stealthwatch Cloud je schopnosť modelovať entity. Pomocou nej je možné vytvoriť programový model (teda simuláciu takmer v reálnom čase) každého z vašich cloudových zdrojov (bez ohľadu na to, či ide o AWS, Azure, GCP alebo niečo iné). Môžu sem patriť servery a používatelia, ako aj typy zdrojov špecifických pre vaše cloudové prostredie, ako sú bezpečnostné skupiny a skupiny automatického škálovania služieb (auto-scale). Tieto modely používajú ako vstupné údaje štruktúrované prúdové dáta poskytované cloudovými službami. Napríklad pre AWS to budú VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda a AWS IAM. Modelovanie entít automaticky zisťuje úlohu a správanie ktoréhokoľvek z vašich zdrojov (môžeme hovoriť o profilovaní celej cloudovej aktivity). Medzi takéto úlohy patrí mobilné zariadenie Android alebo Apple, server Citrix PVS, RDP server, poštový brána, klient VoIP, terminálový server, ovladač domény a pod. Potom neustále sleduje ich správanie, aby určil, keď dochádza k rizikovému alebo ohrozujúcemu správaniu. Môžete identifikovať pokusy o prelomenie hesla, DDoS útoky, úniky údajov, nelegálny vzdialený prístup, činnosť škodlivého kódu, skenovanie zraniteľností a ďalšie hrozby. Napríklad, takto vyzerá zistenie pokusu o vzdialený prístup z netypickej krajiny pre vašu organizáciu (Južná Kórea) k klasteru Kubernetes cez SSH:
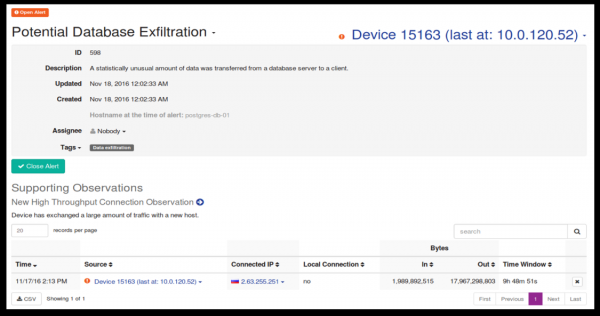
Takto vyzerá predpokladaný únik informácií z databázy Postgress do krajiny, v ktorej bola interakcia predtým nezaznamenaná:
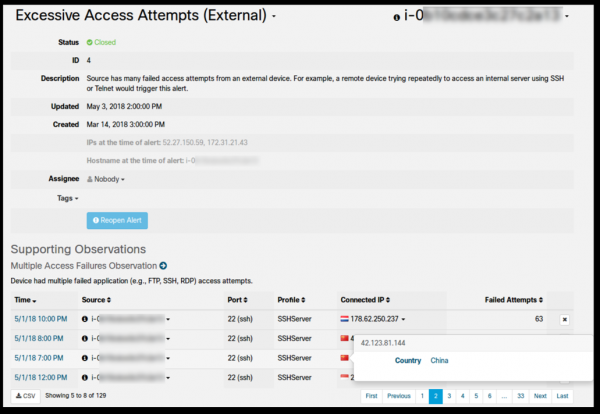
A nakoniec, takto vyzerá príliš veľký počet neúspešných pokusov o prístup cez SSH z Číny a Indonézie z externého vzdialeného zariadenia:
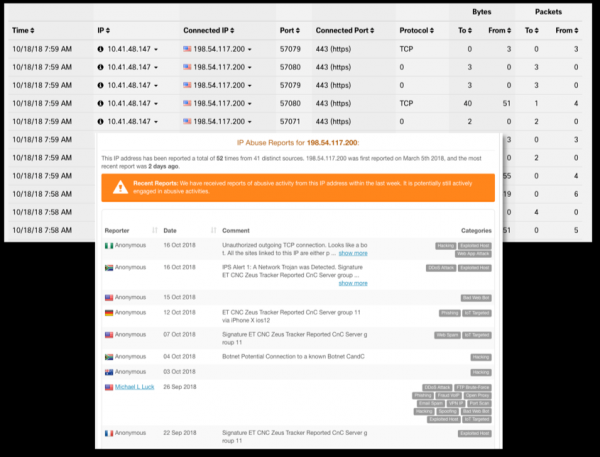
Alebo predpokladajme, že inštancia servera v VPC podľa politiky nikdy nemá byť cieľom pre vzdialený prístup. Predpokladajme ďalej, že na tomto počítači došlo k vzdialenému prístupu v dôsledku chybného zmenenia politiky pravidiel brány firewall. Funkcia modelovania entít bude detegovať a hlásiť túto aktivitu ("Neobvyklý vzdialený prístup") takmer v reálnom čase a uvádzať konkrétny volanie API AWS CloudTrail, Azure Monitor alebo GCP Stackdriver Logging (vrátane používateľského mena, dátumu a času, medzi ďalšími detailmi), ktoré spôsobili zmenu v pravidle MCE. A potom môže byť táto informácia odovzdaná do SIEM na analýzu.
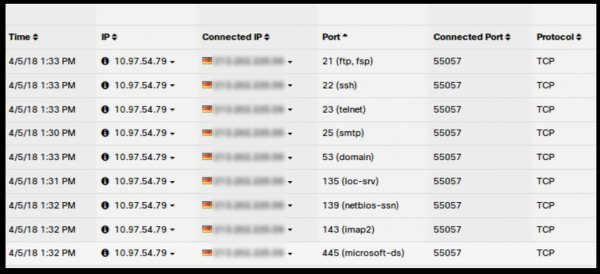
Podobné možnosti sú implementované pre akékoľvek cloudové prostredie podporované Cisco Stealthwatch Cloud:
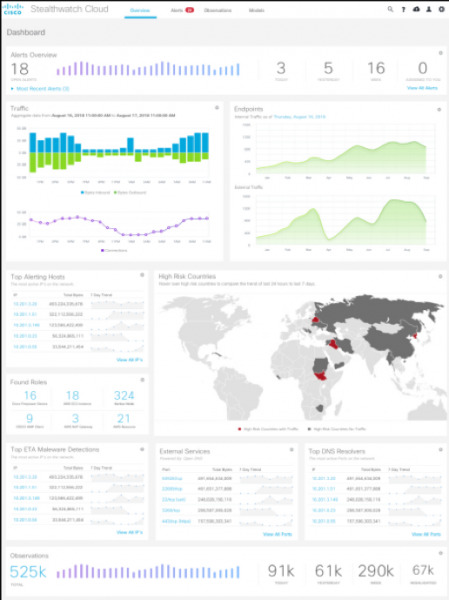
Modelovanie entít je jedinečná forma automatizácie bezpečnosti, ktorá dokáže odhaliť predtým neznáme problémy s vašimi ľuďmi, procesmi alebo technológiami. Napríklad umožňuje zisteniu medzi iným také bezpečnostné problémy ako:
- Objavil niekto zadný vchod v softvéri, ktorý používame?
- Existuje nejaký externý softvér alebo zariadenie v našom cloude?
- Zneužíva autorizovaný používateľ privilégiá?
- Došlo k chybnej konfigurácii, ktorá umožňuje vzdialený prístup alebo iné neúmyselné využitie prostriedkov?
- Nedosiahlo sa žiadne úniky dát z našich serverov?
- Nepokúsil sa niekto pripojiť k nám z netypického geografického miesta?
- Nie je naše cloudové prostredie infikované škodlivým kódom?
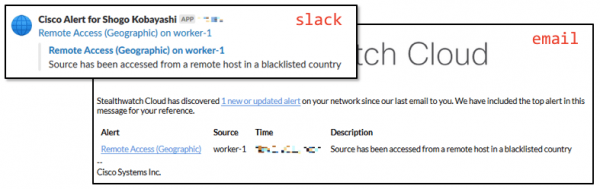
Zistená udalosť správy bezpečnosti môže byť odoslaná ako relevantný tiket do Slacku, Cisco Spark, systému správy incidentov PagerDuty a tiež do rôznych SIEM, medzi ktorými sú Splunk alebo ELK. Zhrnuté môžeme povedať, že ak vaša spoločnosť používa multicloudovú stratégiu a neobmedzuje sa na jedného poskytovateľa cloudu, možnosti monitorovania bezpečnosti popísané vyššie, používanie Cisco Stealthwatch Cloud je dobrým variantom na získanie unifikovanej sady monitorovacích možností pre významných poskytovateľov cloudu — Amazon, Microsoft a Google. Zaujímavé je, že ak porovnáte ceny Stealthwatch Cloud s pokročilými licenciami na monitorovanie bezpečnosti v AWS, Azure alebo GCP, môže sa stať, že riešenie Cisco bude lacnejšie ako vstavané možnosti riešení Amazon, Microsoft a Google. Paradoxne, ale je to pravda. A čím viac cloudov a ich možností používate, tým zjavnejšia bude výhoda konsolidovaného riešenia.
Okrem toho, Stealthwatch Cloud môže monitorovať aj súkromné cloudy, ktoré máte nasadené vo vašej organizácii, napríklad na základe kontajnerov Kubernetes alebo monitorovaním tokov Netflow alebo sieťovej prevádzky, získanej cez zrkadlenie v sieťovom zariadení (aj domácich výrobcov), dát AD alebo DNS serverov a podobne. Všetky tieto údaje budú obohatené informáciami Threat Intelligence, zbieranými divíziou Cisco Talos, ktorá je najväčšou na svete mimovládnou skupinou výskumníkov hrozieb bezpečnosti.
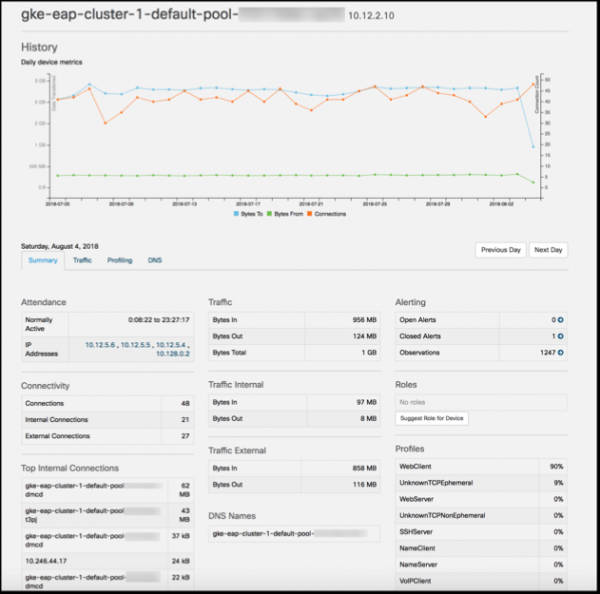
To vám umožňuje vytvoriť jednotný systém monitorovania ako verejných, tak aj hybridných cloudov, ktoré môže vaša spoločnosť využívať. Zhromaždené informácie môžu byť potom analyzované pomocou zabudovaných možností Stealthwatch Cloud alebo odoslané do vášho SIEM (podporovaná sú defaultne Splunk, ELK, SumoLogic a niekoľko ďalších).
Týmto uzavrieme prvú časť článku, v ktorej som sa zaoberal integrovanými a externými nástrojmi na monitorovanie IB IaaS/PaaS platforiem, ktoré nám umožňujú rýchlo identifikovať a reagovať na incidenty, ku ktorým dochádza v cloudových prostrediach, ktoré si vybralo naše podnikanie. V druhej časti budeme pokračovať v téme a preskúmame možnosti monitorovania SaaS platforiem na príklade Salesforce a Dropbox, ako aj sa pokúsime zhrnúť a skombinovať všetko dohromady, čím vytvoríme jednotný systém monitorovania IB rôznych cloudových poskytovateľov.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish