

Na začiatku roka, v správe o problémoch a dostupnosti internetu za 2018-2019 , distribúcia TLS 1.3 je nevyhnutná. Pred časom sme tiež nasadili verziu 1.3 protokolu Transport Layer Security a po zbere a analýze údajov sme konečne pripravení prerozprávať zvláštnosti tohto prechodu.
Predsedovia pracovnej skupiny IETF TLS :
„Stručne povedané, TLS 1.3 by mal poskytnúť základ pre bezpečnejší a efektívnejší internet na ďalších 20 rokov.“
Vývoj trval dlhých 10 rokov. My v Qrator Labs, spolu so zvyškom odvetvia, pozorne sledovali proces tvorby protokolu od jeho pôvodného návrhu. Počas tohto obdobia bolo potrebné napísať 28 po sebe idúcich verzií návrhu, aby nakoniec v roku 2019 uzrel svetlo sveta vyvážený a ľahko nasaditeľný protokol. Aktívna podpora TLS 1.3 zo strany trhu je už zrejmá: zavedenie overeného a spoľahlivého bezpečnostného protokolu zodpovedá požiadavkám doby.
Podľa Erika Rescorlu (technického riaditeľa Firefoxu a jediného autora TLS 1.3) :
„Ide o kompletnú náhradu TLS 1.2, ktorá používa tie isté kľúče a certifikáty, takže klient a server môžu automaticky komunikovať pomocou TLS 1.3, pokiaľ ho obaja podporujú,“ povedal. „Už existuje dobrá podpora na úrovni knižníc a Chrome a Firefox majú TLS 1.3 zapnuté predvolene.“
Paralelne pracovná skupina IETF TLS dokončuje , deklarujúce staršie verzie TLS (okrem len TLS 1.2) zastaranými a nevhodnými na použitie. Pravdepodobne finálne RFC uzrie svetlo sveta pred koncom leta. To je ďalší signál pre IT priemysel: aktualizáciu šifrovacích protokolov netreba odkladať.
Zoznam aktuálnych realizácií TLS 1.3 je dostupný na Github pre všetkých, ktorí hľadajú najvhodnejšiu knižnicu: . Je očividné, že prijatie a podpora aktualizovaného protokolu sa uskutoční — a už prebieha — rýchlymi krokmi. Pochopenie toho, aké zásadné sa šifrovanie stalo v modernom svete, sa rozšírilo dosť široko.
Čo sa zmenilo v porovnaní s TLS 1.2?
Z :
„Ako TLS 1.3 robí svet lepším?
TLS 1.3 prináša určité technické výhody, ako je zjednodušený proces handshake pre nadviazanie bezpečného spojenia, a umožňuje klientom rýchlejšie obnovovať relácie so servermi. Tieto opatrenia sú navrhnuté na zníženie oneskorenia pri nadväzovaní spojenia a množstva neúspešných pripojení na slabých kanáloch, ktoré sa často používajú ako ospravedlnenie pre poskytovanie iba nešifrovaných HTTP spojení.
Rovnako dôležité je, že bola odstránená podpora pre viacero zastaraných a nebezpečných algoritmov šifrovania a hashovania, ktoré sú stále povolené (aj keď nie odporúčané) na používanie s predchádzajúcimi verziami TLS, vrátane SHA-1, MD5, DES, 3DES a AES-CBC, a zároveň sa pridáva podpora nových súprav šifrovacích algoritmov. Ďalšie vylepšenia zahŕňajú väčší počet zašifrovaných prvkov handshake (napríklad teraz je šifrovaná výmena informácií o certifikáte), aby sa znížil objem náznakov pre potenciálneho odposluchávača, ako aj vylepšenia v forward secrecy pri používaní určitých režimov výmeny kľúčov, takže komunikácia by mala zostať bezpečná aj v prípade, že algoritmy používané na jej šifrovanie budú v budúcnosti kompromitované.
Vývoj moderných protokolov a DDoS
Ako ste možno už čítali, pri vývoji protokolu , v pracovnej skupine IETF TLS . Už teraz je zrejmé, že jednotlivé podniky (vrátane finančných inštitúcií) budú musieť zmeniť spôsob zabezpečenia svojej siete, aby sa prispôsobili v súčasnosti implementovanej v protokole .
Dôvody, pre ktoré to môže byť potrebné, sú uvedené v dokumente, . V 20-stranovom dokumente sa uvádza niekoľko príkladov, kedy môže podnik chcieť vykonať dešifrovanie out-of-band prevádzky (čo PFS umožňuje), kvôli monitorovaniu, súladu s reguláciami alebo zabezpečeniu ochrany proti DDoS útokom na aplikačnej úrovni (L7).
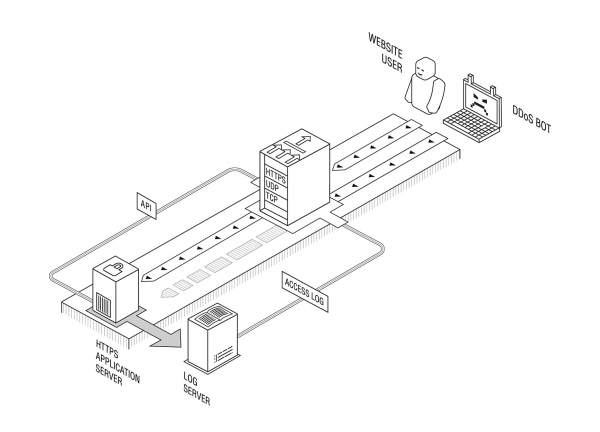
Aj keď rozhodne nie sme pripravení na diskusie o regulačných požiadavkách, náš vlastný produkt na neutralizáciu aplikačných DDoS útokov (vrátane riešenia, Citlivé a/alebo dôverné informácie) bolo vytvorené v roku 2012 s ohľadom na PFS, takže našim klientom a partnerom nebolo potrebné robiť žiadne zmeny vo svojej infraštruktúre po aktualizácii verzie TLS na strane servera.
Od implementácie neboli zaznamenané žiadne problémy súvisiace s transportným šifrovaním. Oficiálne: TLS 1.3 je pripravený na použitie v produkcii.
Napriek tomu existuje problém spojený s vývojom protokolov novej generácie. Vyplýva to z toho, že pokrok v rozvoji protokolov v IETF často závisí od výsledkov vedeckého výskumu, a stav akademického výskumu v oblasti neutralizácie distribuovaných útokov na odmietnutie služby je dosť žalostný.
Dobrou ukážkou môže byť návrhu IETF „QUIC Manageability“ ("Správa QUIC"), ktorý je súčasťou budúcej sady protokolov QUIC: hovorí sa v ňom, že „moderné metódy detekcie a neutralizácie [DDoS útokov] zvyčajne zahŕňajú pasívne meranie pomocou údajov o sieťových prúdoch."
Posledné, v skutočnosti, sa veľmi zriedka vyskytuje v reálnych firemných prostrediach (a iba čiastočne sa to týka internetových poskytovateľov), a v každom prípade sotva predstavuje „bežný prípad“ v reálnom svete — ale neustále sa objavuje vo vedeckých publikáciách, obvykle bez testovania celého spektra potenciálnych DDoS útokov, vrátane útokov na aplikačnej úrovni. Posledné, v dôsledku celosvetového nasadenia TLS, zjavne nemožu byť detekované pasívnym meraním sieťových paketov a prúdov.
Podobne zatiaľ nevieme, ako sa výrobcovia zariadení na neutralizáciu DDoS prispôsobia realitám TLS 1.3. Kvôli technickej zložitosti podpory out-of-band protokolu môže trvať určitý čas na upgrade.
Stanovenie správnych cieľov pre smerovanie vedeckého výskumu je vážna úloha pre poskytovateľov služieb neutralizácie DDoS. Jednou z oblastí, kde sa dá začať rozvoj — na IRTF, kde môžu výskumníci spolupracovať s priemyslom na presnejšom porozumení problematickej oblasti a hľadaní nových smerov výskumu. Rádi privítame všetkých výskumníkov, ak takí budú - kontaktujte nás s otázkami alebo návrhmi súvisiacimi s DDoS výskumom alebo s výskumnou skupinou SMART na adrese
Zdroj: habr.com
