

Tento článok nadväzuje , ktorý sa zaoberal špecifikami nastavenia zariadení Palo Alto Networks . Tu chceme hovoriť o nastavení IPSec Site-to-Site VPN na zariadeniach Palo Alto Networks a o možnej konfigurácii pripojenia viacerých poskytovateľov internetu.
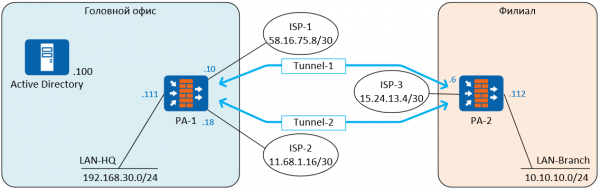
Na predvedenie bude použitá štandardná schéma pripojenia hlavnej kancelárie k pobočke. Na zabezpečenie redundantného internetového pripojenia sa v hlavnej kancelárii používa súčasné pripojenie dvoch poskytovateľov: ISP-1 a ISP-2. Pobočka má pripojenie iba k jednému poskytovateľovi, ISP-3. Medzi firewally PA-1 a PA-2 sa budujú dve tunely. Tunely fungujú v režime Active-Standby, Tunnel-1 je aktívny, Tunnel-2 začne prenášať prenosy pri výpadku Tunnel-1. Tunnel-1 používa pripojenie k internetovému poskytovateľovi ISP-1, Tunnel-2 používa pripojenie k internetovému poskytovateľovi ISP-2. Všetky IP adresy sú vygenerované náhodne na účely demonštrácie a nemajú vzťah k realite.
Na vytvorenie Site-to-Site VPN bude použitý IPSec — súbor protokolov na zabezpečenie ochrany údajov prenášaných protokolom IP. IPSec bude fungovať za použitia bezpečnostného protokolu ESP (Encapsulating Security Payload), čo zabezpečí šifrovanie prenášaných údajov.
V IPSec zahŕňa IKE (Internet Key Exchange) — protokol zodpovedný za dohodu SA (security associations), bezpečnostných parametrov používaných na ochranu prenášaných údajov. Firewally PAN podporujú IKEv1 a IKEv2.
V IKEv1 VPN pripojenie sa buduje v dvoch etapách: IKEv1 fáza 1 (IKE tunel) a IKEv1 fáza 2 (IPSec tunel), takým spôsobom sa vytvárajú dva tunely, z ktorých jeden slúži na výmenu riadiacich informácií medzi firewally a druhý na prenos prenosov. V IKEv1 fáza 1 existujú dva režimy prevádzky — hlavný režim a agresívny režim. Agresívny režim využíva menej správ a funguje rýchlejšie, ale nepodporuje ochranu identít peer.
IKEv2 prišiel na miesto IKEv1, a v porovnaní s IKEv1 je hlavnou výhodou nižšie požiadavky na šírku pásma a rýchlejšie dohodnutie SA. V IKEv2 sa používa menej riadiacich správ (celkom 4), podporuje protokol EAP, MOBIKE a bol pridaný mechanizmus kontroly dostupnosti peera, s ktorým sa vytvára tunel — Liveness Check, ktorý nahrádza Dead Peer Detection v IKEv1. Ak kontrola neprejde, potom IKEv2 môže resetovať tunel a potom ho automaticky obnoviť, keď to bude možné. Podrobnejšie informácie o rozdieloch si môžete .
Ak sa tunel vytvára medzi firewallmi rôznych výrobcov, môže byť prítomnosť chýb v implementácii IKEv2, a pre kompatibilitu s takýmto zariadením je možnosť použiť IKEv1. V ostatných prípadoch je lepšie aplikovať IKEv2.
Kroky nastavenia:
• Nastavenie dvoch poskytovateľov internetu v režime ActiveStandby
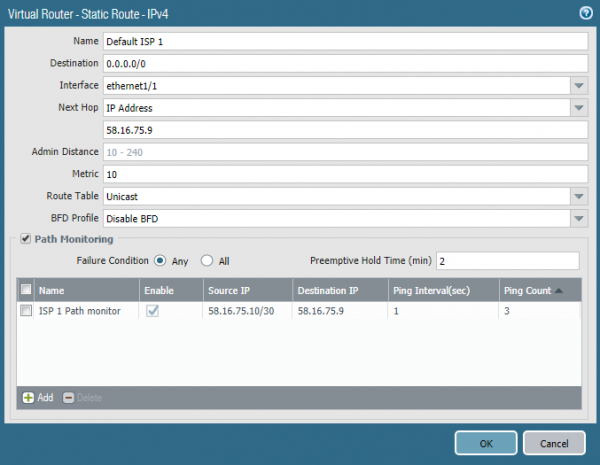
Existuje niekoľko spôsobov, ako realizovať túto funkciu. Jedným z nich je použitie mechanizmu Path Monitoring, ktorý je dostupný od verzie PAN-OS 8.0.0. V tomto príklade sa používa verzia 8.0.16. Táto funkcia je podobná IP SLA v smerovačoch Cisco. V parametre statického predvoleného smeru sa nastavuje odosielanie ping paketov na určité IP-adresy z určitej zdrojovej adresy. V tomto prípade rozhranie ethernet1/1 pingne predvolenú bránu raz za sekundu. Ak na tri pingi po sebe nie je odpoveď, smer sa považuje za nefunkčný a odstráni sa z routingovej tabuľky. Rovnaký smer sa nastavuje smerom k druhému poskytovateľovi internetu, ale s vyššou metrikou (je to záložný smer). Keď bude prvý smer odstránený z tabuľky, firewall začne odosielať prevádzku druhým smerom — Fail-Over. Keď prvý poskytovateľ začne odpovedať na pingi, jeho smer sa vráti do tabuľky a nahradí druhý smer kvôli lepšej metrike — Fail-Back. Proces Fail-Over trvá niekoľko sekúnd v závislosti od nastavených intervalov, ale v každom prípade proces nie je okamžitý a v tomto čase sa prevádzka stráca. Fail-Back prebieha bez straty prevádzky. Je možné to urobiť Fail-Over rýchlejšie pomocou BFD, ak to poskytovateľ internetu umožní. BFD podporuje sa od modelu PA-3000 Series a VM-100. Ako adresu pre ping je lepšie uviesť nie bránu poskytovateľa, ale verejnú adresu, ktorá je vždy dostupná.
• Vytvorenie tunelového rozhrania
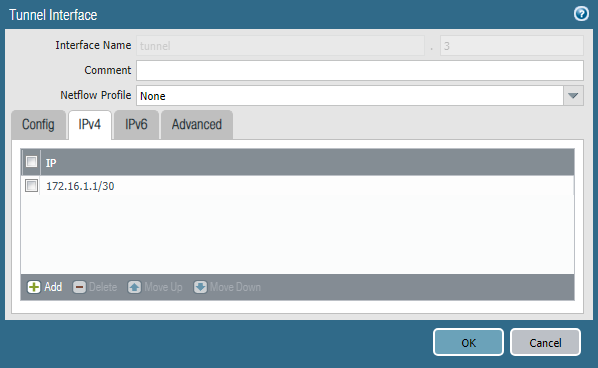
Prevádzka vo vnútri tunela je prenášaná cez špeciálne virtuálne rozhrania. Na každom z nich musí byť nastavená IP-adresa z tranzitnej siete. V tomto príklade pre Tunnel-1 sa použije podsieť 172.16.1.0/30, a pre Tunnel-2 podsieť 172.16.2.0/30.
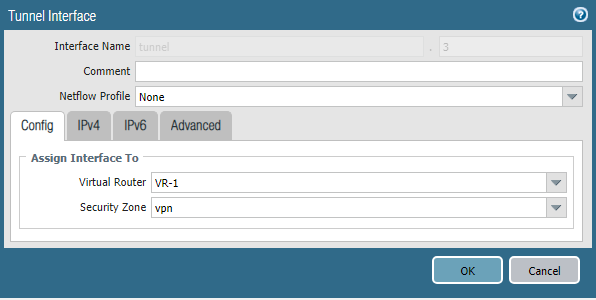
Tunelové rozhranie sa vytvára v sekcii Network -> Interfaces -> TunnelJe potrebné uviesť virtuálny smerovač a bezpečnostnú zónu, ako aj IP adresu z príslušnej prenosovej siete. Číslo rozhrania môže byť akékoľvek.
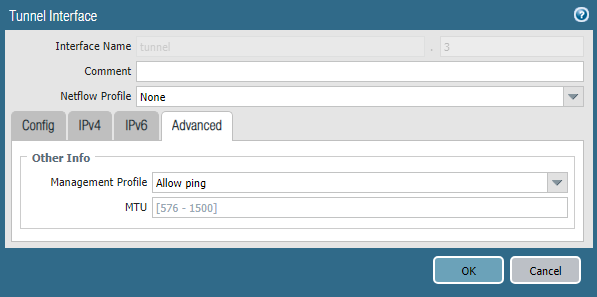
V sekcii Pokročilý je možné uviesť Profil správy, ktorý povolí ping na danom rozhraní, čo môže byť užitočné na testovanie.
• Nastavenie IKE profilu
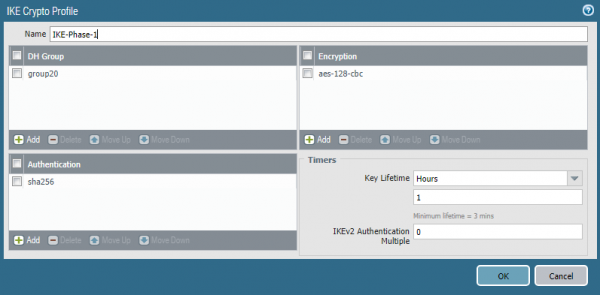
IKE profil zodpovedá za prvú fázu vytvárania VPN pripojenia, kde sa uvádzajú parametre tunela IKE fáza 1. Profil sa vytvára v sekcii Sieť -> Profil siete -> IKE Crypto. Je potrebné uviesť algoritmus šifrovania, hashevacie, skupinu Diffie-Hellman a životnosť kľúčov. Vo všeobecnosti, čím zložitejšie algoritmy, tým horšia je výkonnosť; treba ich vyberať na základe konkrétnych bezpečnostných požiadaviek. Avšak, zásadne sa neodporúča použiť skupinu Diffie-Hellman nižšiu ako 14 na ochranu dôležitých informácií. To súvisí s zraniteľnosťou protokolu, ktorú je možné eliminovať iba použitím veľkosti modulov 2048 bitov a vyššie, alebo algoritmov elliptickej kryptografie, ktoré sa používajú v skupinách 19, 20, 21, 24. Tieto algoritmy majú vyššiu výkonnosť v porovnaní s tradičnou kryptografiou. . A .
• Nastavenie IPSec profilu
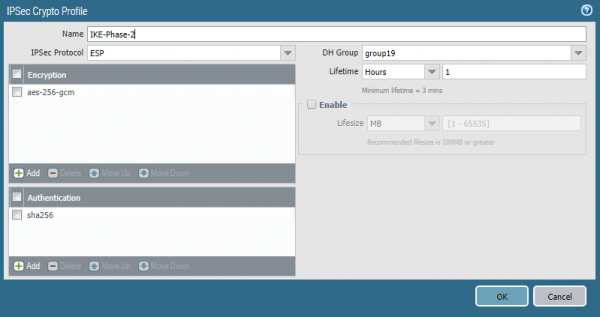
Druhá fáza vytvárania VPN pripojenia — IPSec tunel. Parametre SA preň sa nastavujú v Sieť -> Profil siete -> IPSec Crypto profil. Tu je potrebné uviesť protokol IPSec — AH alebo ESP, ako aj parametre SA — algoritmy hashovania, šifrovania, skupiny Diffie-Hellman a životnosť kľúčov. Parametre SA v IKE Crypto Profile a IPSec Crypto Profile sa nemusia zhodovať.
• Nastavenie IKE Gateway
IKE Gateway — je objekt, ktorý označuje smerovač alebo firewall, s ktorým sa vytvára VPN tunel. Pre každý tunel treba vytvoriť vlastný IKE Gateway. V tomto prípade sa vytvárajú dva tunely, po jednom cez každého internetového providera. Uvádza sa príslušné odchádzajúce rozhranie a jeho IP adresa, IP adresa partnera a zdieľaný kľúč. Ako alternatívu k zdieľanému kľúču je možné použiť certifikáty.
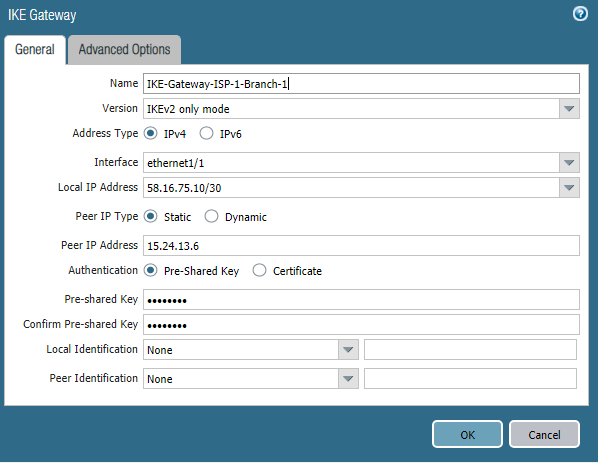
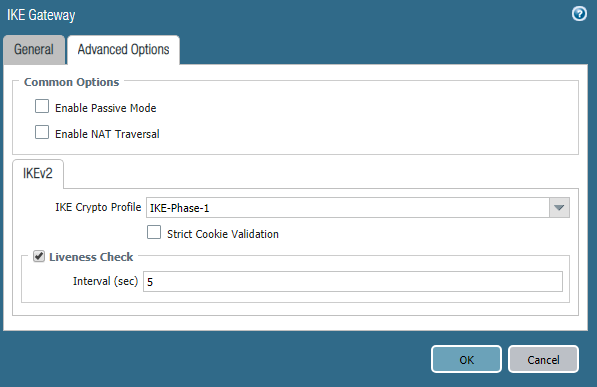
Tu sa uvádza predtým vytvorený IKE Crypto profil. Parametre druhého objektu IKE Gateway sú podobné, okrem IP adries. Ak je firewall Palo Alto Networks umiestnený za NAT smerovačom, je potrebné zapnúť mechanizmus NAT Traversal.
• Nastavenie IPSec tunela
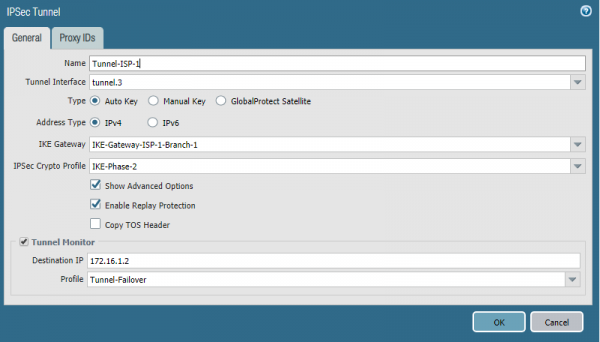
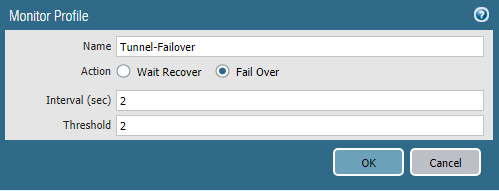
IPSec tunel — je objekt, v ktorom sú uvedené parametre IPSec tunela, ako je uvedené v názve. Tu je potrebné uviesť tunelové rozhranie a predtým vytvorené objekty. IKE Gateway, IPSec Crypto Profil. Pre zabezpečenie automatického prepínania smerovania na záložný tunel je potrebné zapnúť Tunnel Monitor. Je to mechanizmus, ktorý kontroluje, či je peer aktívny, pomocou ICMP traffic. Ako cieľovú adresu je potrebné uviesť IP adresu tunelového rozhrania peera, s ktorým je tunel vytvorený. V profile sú uvedené časovače a akcia pri strate spojenia. Wait Recover – čakať, kým sa spojenie obnoví, Fail Over — poslať traffic iným smerom, ak je taký dostupný. Nastavenie druhého tunela je úplne analogické, uvádza sa druhé tunelové rozhranie a IKE Gateway.
• Nastavenie smerovania
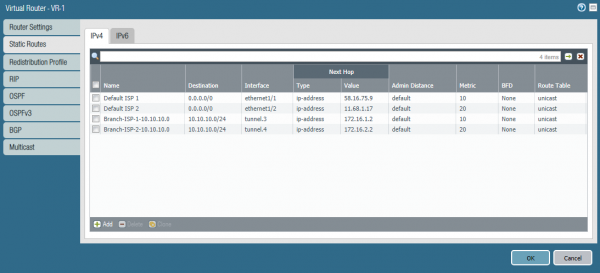
V tomto príklade sa používa statické smerovanie. Na firewalle PA-1 je potrebné, okrem dvoch predvolených smerovaní, uviesť dve smerovania do podsiete 10.10.10.0/24 v pobočke. Jedno smerovanie používa Tunnel-1, druhé Tunnel-2. Smerovanie cez Tunnel-1 je hlavné, pretože má nižšiu metriku. Mechanizmus Path Monitoring pre tieto smerovania nie je použitý. Za prepínanie zodpovedá Tunnel Monitor.
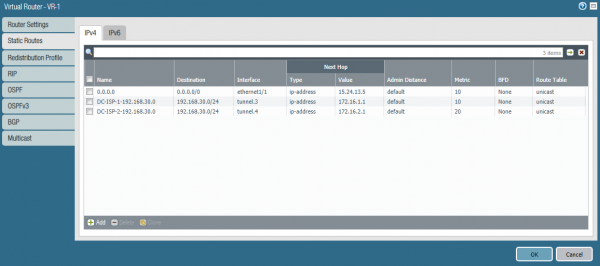
Podobné smerovania pre podsieť 192.168.30.0/24 je potrebné nastaviť na PA-2.
• Nastavenie sieťových pravidiel
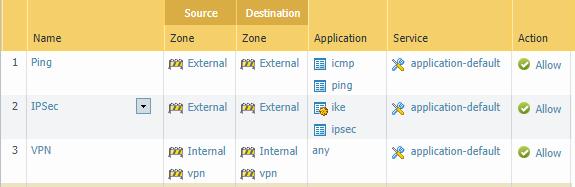
Na fungovanie tunela sú potrebné tri pravidlá:
- Na fungovanie Path Monitor povoliť ICMP na vonkajších rozhraniach.
- Pre IPSec povoliť aplikácie ike a ipsec na vonkajších rozhraniach.
- Povoliť traffic medzi vnútornými podsieťami a tunelovými rozhraniami.
Záver
V tomto článku bol predstavený variant nastavenia vysoko dostupného internetového spojenia a Site-to-Site VPN. Dúfame, že informácie boli užitočné a čitateľ získal predstavu o technológiach, ktoré sa používajú v Palo Alto Networks. Ak máte otázky ohľadom nastavenia a návrhy na témy budúcich článkov – píšte ich do komentárov, radi odpovieme.
Zdroj: habr.com
