

4. júla sme usporiadali veľký . Dnes zverejňujeme prepis vystúpenia Andreja Novikova z Qualys. Predstaví, aké kroky je potrebné podniknúť na vybudovanie funkčného procesu riadenia zraniteľností. Spojler: k skenovaniu sa dostaneme až v polovici cesty.
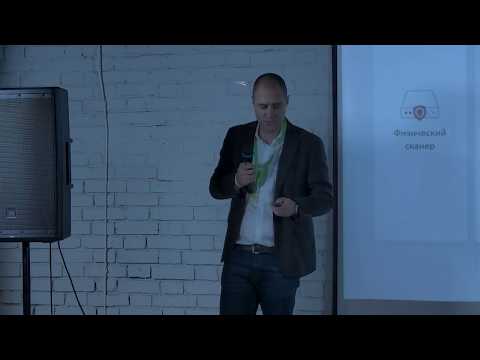
Krok č. 1: Určte úroveň zrelosti procesov riadenia zraniteľností
Na začiatku je potrebné pochopiť, na akej úrovni sa nachádza vaša organizácia z pohľadu zrelosti procesov riadenia zraniteľností. Až potom budete schopní určiť, ktorým smerom sa posunúť a aké kroky je potrebné podniknúť. Predtým, ako sa pustíte do skenovania a ďalších aktivít, by organizácie mali vykonať vnútornú prácu a zistiť, ako sú vaše aktuálne procesy nastavené z pohľadu IT a z pohľadu informačnej bezpečnosti.
Skúste si odpovedať na základné otázky:
- máte procesy inventarizácie a klasifikácie aktív;
- ako často sa skenuje IT infraštruktúra a či pokrýva celú infraštruktúru, či vidíte celkový obrázok;
- monitorujú sa vaše IT zdroje;
- sú do vašich procesov implementované nejaké KPI a ako zisťujete, že sa plnia;
- sú všetky tieto procesy zdokumentované.
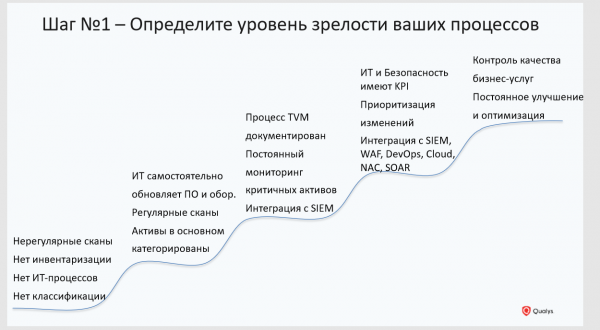
Krok č. 2: Zabezpečte úplné pokrytie infraštruktúry
Nemôžete chrániť to, o čom neviete. Ak nemáte úplný obraz o tom, z čoho pozostáva vaša IT infraštruktúra, nebudete ju schopní chrániť. Moderná infraštruktúra je zložitá a neustále sa mení kvantitatívne aj kvalitatívne.
Teraz je IT infraštruktúra založená nielen na klasických technológiách (pracovné stanice, servery, virtuálne stroje), ale aj na relatívne nové – kontajnery, mikroslužby. Služba informačnej bezpečnosti sa všetkými prostriedkami vyhýba posledným, pretože je veľmi ťažké pracovať s nimi pomocou existujúcich súborov nástrojov, ktoré pozostávajú predovšetkým zo skenerov. Problém spočíva v tom, že žiaden skener nemôže pokryť celú infraštruktúru. Aby sa skener dostal k akémukoľvek uzlu v infraštruktúre, musia sa splniť viaceré faktory naraz. Aktívum musí byť vnútri perimetra organizácie v čase skenovania. Skener musí mať sieťové prístupy k aktívam, ich účtom, aby mohol zbierať úplné informácie.
Podľa našich štatistík, keď ide o stredné alebo veľké organizácie, približne 15–20% infraštruktúry nie je zahrnuté v skeneri z rôznych dôvodov: aktívum opustilo hranice perimetra alebo sa nikdy neobjavilo v kancelárii. Napríklad laptop zamestnanca, ktorý pracuje na diaľku, ale má prístup do firemnej siete, alebo aktívum sa nachádza vo vonkajších cloudových službách ako Amazon. A skener o týchto aktívach pravdepodobne nič nebude vedieť, pretože sú mimo jeho dosahu.
Aby ste pokryli celú infraštruktúru, musíte použiť nielen skenery, ale celý súbor senzorov, vrátane technológií pasívneho odpočúvania prevádzky na detekciu nových zariadení vo vašej infraštruktúre, agenta na zber údajov, aby ste získali informácie – umožňuje získavať dáta online, bez nutnosti skenovania, bez prideľovania autentifikačných údajov.
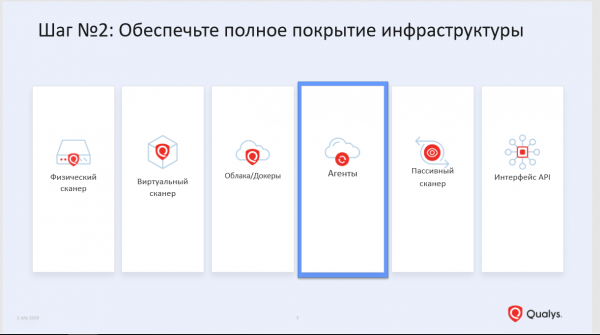
Krok č. 3: vykonajte kategorizáciu aktív
Nie všetky aktíva sú rovnaké. Určte, ktoré aktíva sú dôležité a ktoré nie – to je vaša úloha. Žiaden nástroj, ten istý skener, to za vás neurobí. Ideálne je, aby IT, IB a biznis spoločne analyzovali infraštruktúru a vyžarovali kritické systémy pre biznis. Pre nich určujú prijateľné metriky dostupnosti, integrity, dôvernosti, RTO/RPO atď.
To pomôže určiť priority v procese správy zraniteľností. Keď vaši odborníci získajú údaje o zraniteľnostiach, nebude to len zoznam tisícov zraniteľností v celej infraštruktúre, ale granulované informácie zohľadňujúce kritickosť systémov.
Krok č. 4: vykonajte hodnotenie infraštruktúry
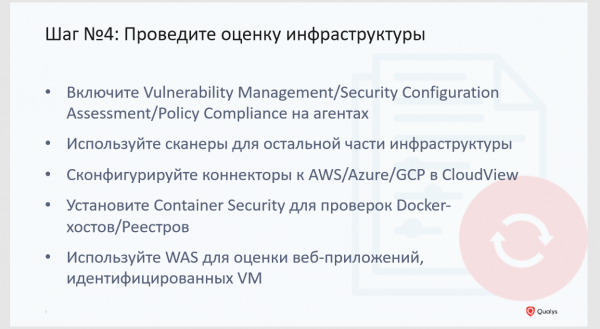
Až na štvrtom kroku prichádzame k hodnoteniu infraštruktúry z hľadiska zraniteľností. Odporúčame, aby ste sa v tejto fáze zamerali nielen na zraniteľnosti v softvéri, ale aj na chyby v konfiguráciách, ktoré môžu tiež predstavovať zraniteľnosť. Tu odporúčame agentnú metódu zhromažďovania informácií. Skenery je možné a potrebné používať na hodnotenie bezpečnosti perimetra. Ak využívate zdroje cloudových poskytovateľov, je tiež potrebné zhromažďovať informácie o aktívach a konfiguráciách odtiaľ. Osobitnú pozornosť venujte analýze zraniteľností v infraštruktúrach používajúcich kontajnery Docker.
Krok č. 5: Nastavte reportovanie
Toto je jeden z dôležitých prvkov v procese riadenia zraniteľností.
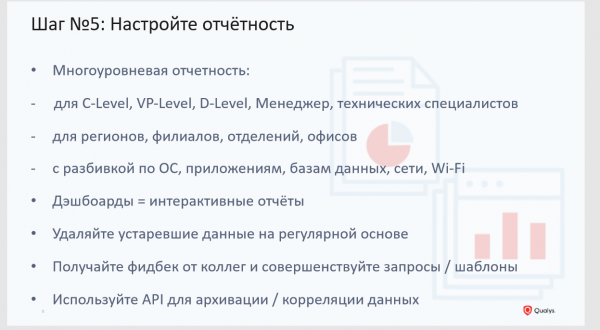
Prvý bod: nikto nebude pracovať s mnohostránkovými správami s neprehľadným zoznamom zraniteľností a popisom ich odstránenia. Je potrebné najprv komunikovať s kolegami a zistiť, čo by malo byť v správe a ako im vyhovuje prijímať údaje. Napríklad, niektorému administrátorovi nemusí byť potrebný podrobný popis zraniteľnosti a stačí mu len informácia o patche a odkaz naň. Inému odborníkovi sú dôležité len zraniteľnosti nájdené v sieťovej infraštruktúre.
Druhý bod: pod reportovaním chápem nielen papierové správy. To je zastaraný formát získavania informácií a statická história. Človek dostáva správu a nijako nemôže ovplyvniť, ako budú v tejto správe prezentované údaje. Aby získal správu v potrebnej podobe, IT špecialista musí kontaktovať odborníka na informačnú bezpečnosť a požiadať ho, aby prestaval správu. Čas plynie, objavujú sa nové zraniteľnosti. Namiesto prehadzovania správ z oddelenia do oddelenia by mali mať odborníci oboch smerov možnosť sledovať údaje online a vidieť rovnaký obraz. Preto vo svojej platforme používame dynamické správy vo forme prispôsobiteľných dashboardov.
Krok č. 6: Prioritizujte
Tu je možné robiť nasledovné:
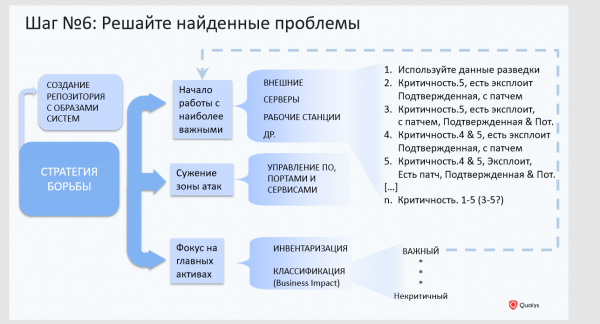
1. Vytvorenie repozitára so zlatými obrazmi systémov. Pracujte so zlatými obrazmi, pravidelne ich kontrolujte na zraniteľnosti a správnosť konfigurácie. Toto je možné zabezpečiť pomocou agentov, ktorí automaticky hlásia vznik nového aktíva a poskytujú informácie o jeho zraniteľnostiach.
2. Zamerajte sa na tie aktíva, ktoré sú kritické pre podnikanie. Neexistuje žiadna organizácia na svete, ktorá by mohla eliminovať zraniteľnosti na prvý pokus. Proces odstraňovania zraniteľností je dlhý a často únavný.
3. Zúženie útokovej plochy. Vyprázdnite svoju infraštruktúru od nepotrebného softvéru a služieb, zatvorte zbytočné porty. Nedávno sme mali prípad jednej spoločnosti, u ktorej sa na 40 tisícoch zariadení našlo približne 100 tisíc zraniteľností spojených so starou verziou prehliadača Mozilla. Ako sa neskôr zistilo, Mozilla bola implementovaná do zlatého obrazu pred mnohými rokmi, nikto ju nepoužíval, ale bola zdrojom veľkého množstva zraniteľností. Keď odstránili prehliadač z počítačov (bol dokonca na niektorých serveroch), tieto desiatky tisíc zraniteľností zmizli.
4. Raduje zraniteľnosti na základe databázy spravodajstva (threat intelligence). Zohľadnite nielen kritickosť zraniteľnosti, ale aj prítomnosť verejného exploit, malvéru, záplaty, vonkajšieho prístupu k systému so zraniteľnosťou. Hodnoťte dopad tejto zraniteľnosti na kritické podnikové systémy: môže spôsobiť stratu dát, odmietanie služby atď.
Krok č. 7: Zlaďte KPI
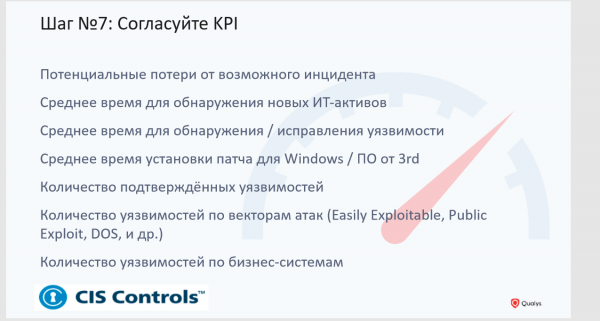
Neskenujte len zo skenovania. Ak sa s nájdenými zraniteľnosťami nič nerobí, skenovanie sa stáva zbytočnou operáciou. Aby sa práca so zraniteľnosťami nestala formalitou, premyslite, ako budete hodnotiť jej výsledky. Bezpečnostný a IT tím by sa mali dohodnúť, akým spôsobom bude zabezpečené odstraňovanie zraniteľností, ako často sa budú vykonávať skenovania, inštalácie záplat atď.
Na slide vidíte príklady možných KPI. Existuje aj rozšírený zoznam, ktorý odporúčame našim klientom. Ak máte záujem, kontaktujte ma, rád sa s vami podelím o tieto informácie.
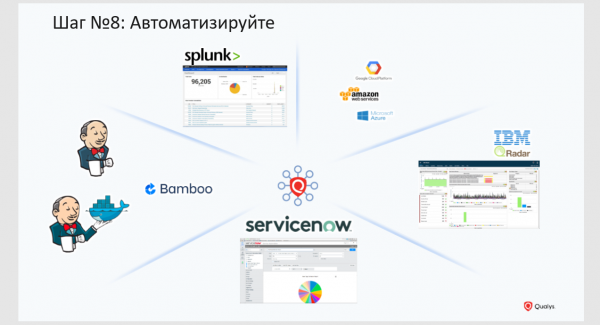
Krok č. 8: Automatizujte
Opäť sa vrátim k skenovaniu. V spoločnosti Qualys považujeme skenovanie za najmenej dôležité, čo sa dnes deje v procese správy zraniteľností, a čo treba v prvom rade maximálne automatizovať, aby sa vykonávalo bez účasti špecialistu na bezpečnosť. Dnes existuje mnoho nástrojov, ktoré to umožňujú. Stačí, aby mali otvorené API a požadovaný počet konektorov.
Príklad, ktorý rád uvádzam, je DevOps. Ak implementujete do toho skener zraniteľností, môžete jednoducho na DevOps zabudnúť. So starými technológiami, ktorými je klasický skener, vás jednoducho do týchto procesov nepustia. Vývojári nebudú čakať, kým vás skenovanie neuzavrie a nedostanú veľa stránkovú nepraktickú správu. Vývojári očakávajú, že informácie o zraniteľnostiach budú zasielané ako informácie o chybách do ich systémov na zostavovanie kódu. Bezpečnosť musí byť bezproblémovo integrovaná do týchto procesov a mala by byť len funkciou, ktorá sa automaticky vyvoláva systémom používaným vašimi vývojármi.
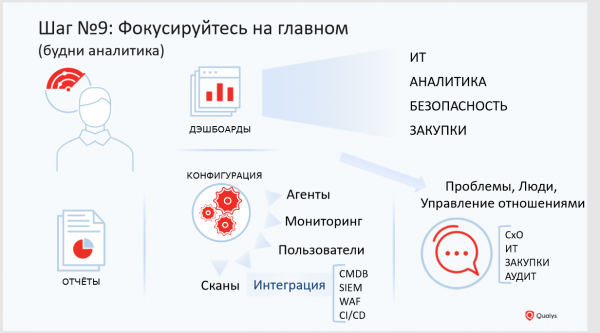
Krok č. 9: Zamerajte sa na podstatné
Zamerajte sa na to, čo naozaj prináša hodnotu vašej spoločnosti. Skenovanie môže byť automatické, správy môžu byť taktiež zasielané automaticky.
Zamerajte sa na zlepšovanie procesov, aby boli flexibilnejšie a pohodlnejšie pre všetkých účastníkov. Zamerajte sa na to, aby bola bezpečnosť integrovaná do všetkých zmlúv s vašimi dodávateľmi, ktorí napríklad vyvíjajú webové aplikácie pre vás.
Ak potrebujete podrobnejšie informácie o tom, ako v spoločnosti vytvoriť proces riadenia zraniteľností, obráťte sa na mňa a mojich kolegov. Rád vám pomôžem.
Zdroj: habr.com
