

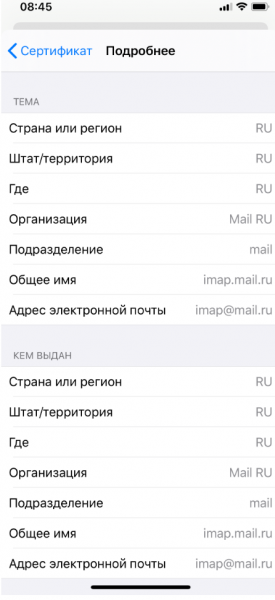
Večer 10. marca začal podporný tím Mail.ru dostávať sťažnosti od používateľov na nemožnosť pripojenia k IMAP/SMTP serverom Mail.ru cez poštové programy. Pri tom niektoré pripojenia neprešli a niektoré zobrazovali chybu certifikátu. Chyba bola spôsobená tým, že „server“ odosiela samopodpisovaný certifikát TLS.
Za dva dni prišlo viac ako 10 sťažností od používateľov z najrôznejších sietí a s najrôznejšími zariadeniami, čo robilo malovravdepodobnú problém v sieti jedného poskytovateľa. Podrobnejšia analýza problému odhalila, že dochádza k podmienke servera imap.mail.ru (ako aj iných poštových serverov a služieb) na úrovni DNS. Ďalej, s aktívnou pomocou našich používateľov, sme zistili, že príčina spočíva v nesprávnom zápise v cache ich routera, ktorý zároveň funguje ako lokálny DNS resolver, pričom v mnohých (ale nie všetkých) prípadoch bolo zariadenie MikroTik, veľmi populárne v malých firemných sieťach a u malých poskytovateľov internetu.
V čom je problém
V septembri 2019 výskumníci niekoľko zraniteľností v MikroTik RouterOS (CVE-2019-3976, CVE-2019-3977, CVE-2019-3978, CVE-2019-3979), ktoré umožňovali realizovať útok DNS cache poisoning, t.j. možnosť zmeny DNS záznamov v DNS cache routera, pričom CVE-2019-3978 umožňuje útočníkovi nečakať, až sa niekto z vnútornej siete obráti na jeho DNS server, aby otrávil cache resolvera, ale iniciovať takýto dotaz sám cez port 8291 (UDP a TCP). Zraniteľnosť bola opravená MikroTik vo verziách RouterOS 6.45.7 (stable) a 6.44.6 (long-term) 28. októbra 2019, avšak podľa väčšina používateľov v súčasnej dobe neinstalovala opravy.
Je zjavné, že táto problém je v súčasnosti aktívne zneužívaná „naživo“.
Čím je to nebezpečné
Útočník môže zmeniť DNS záznam akéhokoľvek hosta, ku ktorému sa používateľ vnútornej siete obracia, a tak zachytiť prevádzku k nemu. Ak sa citlivé informácie prenášajú bez šifrovania (napríklad cez http:// bez TLS) alebo používateľ súhlasí s prijatím falošného certifikátu, útočník môže získať všetky údaje, ktoré sa prenášajú cez pripojenie, ako napríklad prihlasovacie meno alebo heslo. Bohužiaľ, prax ukazuje, že ak má používateľ možnosť prijať falošný certifikát, využije ju.
Prečo práve servery SMTP a IMAP a čo chránilo používateľov
Prečo sa útočníci snažili zachytiť práve SMTP/IMAP prenosy e-mailových aplikácií a nie webový prenos, aj keď väčšina používateľov pristupuje k e-mailu cez prehliadač po HTTPS?
Nie všetky e-mailové programy fungujúce na základe SMTP a IMAP/POP3 chránia používateľa pred chybami, ktorými by mohli poslať svoje prihlasovacie meno a heslo cez nezabezpečené alebo skompromitované spojenie, hoci podľa štandardu , prijatému ešte v roku 2018 (a realizovanému v Mail.ru oveľa skôr), by mali chrániť používateľa pred zachytením hesla cez akékoľvek nezabezpečené spojenie. Navyše, zatiaľ čo v e-mailových klientoch sa veľmi zriedka používa protokol OAuth (je podporovaný e-mailovými servermi Mail.ru), bez neho sa prihlasovacie meno a heslo prenášajú pri každej relácii.
Prehliadače môžu byť trochu lepšie chránené pred útokmi typu Man-in-the-Middle. Na všetkých kritických doménach mail.ru je okrem HTTPS povolená politika HSTS (HTTP strict transport security). Pri zapnutom HSTS moderný prehliadač nedáva používateľovi jednoduchú možnosť prijať falošný certifikát, aj keď to používateľ chce. Okrem HSTS chránilo používateľov to, že od roku 2017 servery SMTP, IMAP a POP3 Mail.ru zakazujú prenos hesla cez nezabezpečené spojenie; všetci naši používatelia používali TLS na prístup cez SMTP, POP3 a IMAP, a preto je možné zachytiť prihlasovacie meno a heslo len ak sa používateľ rozhodne prijať zmenený certifikát.
Pre mobilných používateľov vždy odporúčame používať aplikácie Mail.ru na prístup k e-mailu, pretože práca s e-mailom v nich je bezpečnejšia ako v prehliadačoch alebo zabudovaných SMTP/IMAP klientoch.
Čo je potrebné urobiť
Je potrebné aktualizovať firmvér MikroTik RouterOS na bezpečnú verziu. Ak to z nejakého dôvodu nie je možné, je potrebné filtrovať prenosy podľa portu 8291 (tcp a udp), čo sťaží využívanie problému, aj keď to neodstráni možnosti pasívnej injekcie do DNS cache. Internetovým poskytovateľom by malo byť odporúčané filtrovať tento port vo svojich sieťach, aby chránili firemných používateľov.
Všetkým používateľom, ktorí prijali pozmenený certifikát, sa dôrazne odporúča, aby si okamžite zmenili heslo k e-mailu a iným službám, pre ktoré bol tento certifikát prijatý. My na našej strane budeme informovať používateľov, ktorí sa prihlasujú do e-mailu cez zraniteľné zariadenia.
P.S. Existuje aj súvisiaca zraniteľnosť, ktorá je popísaná v príspevku "".
Zdroj: habr.com
