

Rast výpočtových kapacít a vývoj technológií virtualizácie platformy x86 na jednej strane a rozšírenie IT outsourcingu na strane druhej viedli k konceptu utility computing (IT ako verejná služba). Prečo neplatiť za IT rovnako ako za vodu alebo elektrinu – presne toľko a presne vtedy, keď to potrebujeme, a nie viac.
V tomto momente sa objavil koncept cloud computingu – spotreba IT služieb z „oblačnia“, teda z vonkajšieho zdroja, bez starostí o to, ako a odkiaľ sa tieto zdroje berú. Rovnako ako sa nestaráme o infraštruktúru čerpacej stanice vodárne. K tomu času bola vypracovaná aj ďalšia stránka konceptu – a to definícia IT služieb a ako nimi spravovať v rámci ITIL / ITSM.
Bola vyvinutá celá rada definícií oblakov (cloud computing), ale nemali by sme ich považovať za pravdu poslednej inštancie – je to len spôsob, ako formalizovať metódy poskytovania utility computing.
- „Cloud computing je technológia distribuovaného spracovania údajov, v ktorej sú počítačové zdroje a kapacity poskytované užívateľovi ako internetová služba“ Wikipedia
- „Cloud computing predstavuje model na zabezpečenie pohodlného sieťového prístupu k spoločnému fondu prispôsobiteľných výpočtových zdrojov (napríklad sietí, serverov, systémov na ukladanie údajov, aplikácií a služieb) na požiadanie, ktoré je možné rýchlo prideliť a poskytnúť s minimálnym riadiacim úsilím alebo minimálnym zásahom zo strany poskytovateľa služieb“ NIST
- „Cloud computing je paradigmatický prístup na zabezpečenie sieťového prístupu k škálovateľnému a flexibilnému fondu distribuovaných fyzických alebo virtuálnych zdrojov, poskytovaných v režime samoobsluhy a spravovaných na požiadanie“ ISO/IEC 17788:2014. Informačné technológie — Cloud computing — Prehľad a slovník.
Podľa NIST existujú tri základné typy oblakov:
- IaaS – Infrastructure as a Service — Infrastruktúra ako služba
- PaaS – Platform as a Service — Platforma ako služba
- SaaS — Software as a Service — Softvér ako služba
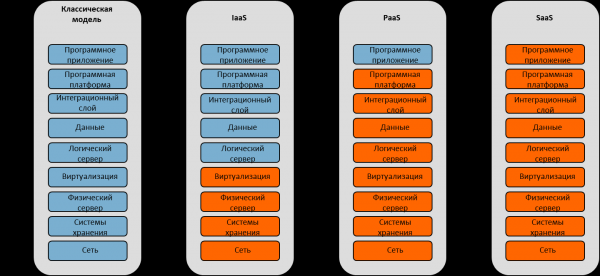
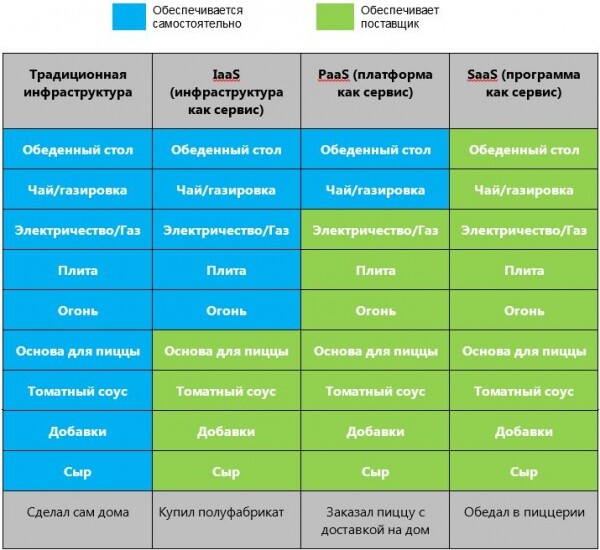
Pre úplne zjednodušené pochopenie rozdielu si urobme prehľad modelu Pizza-as-a-Service:
NIST definuje nasledujúce nevyhnutné vlastnosti IT služby, aby ju bolo možné považovať za cloudovú.
- Univerzálny sieťový prístup (broad network access) – služba by mala mať univerzálne sieťové rozhranie, ktoré umožňuje pripojenie a využívanie služby prakticky komukoľvek s minimálnymi požiadavkami. Príklad – na používanie elektrickej siete 220V stačí pripojiť sa do akejkoľvek zásuvky so štandardným univerzálnym rozhraním (zástrčka), ktoré sa nemení bez ohľadu na to, či ide o kanvicu, vysávač alebo notebook.
- Merateľnosť služby (measured service) – kľúčovou charakteristikou cloudovej služby je merateľnosť služby. Ak sa vrátime k analógiu s elektrinou – zaplatíte presne toľko, koľko ste spotrebovali s minimálnou granularitou, až po náklady na jedno zovrenie kanvice, ak ste boli v dome počas celého mesiaca len raz a vypili ste šálku čaju.
- Samostatné konfigurovanie služieb na požiadanie (on demand self service) – cloudový poskytovateľ poskytuje zákazníkovi možnosť rozumného konfigurovania služby bez nutnosti interakcie so zamestnancami poskytovateľa. Na zovrenie kanvice nie je nutné sa vopred kontaktovať s Energetikou a informovať ich o tom, ani získať povolenie. Od momentu, keď je dom pripojený (uzavretá zmluva), všetci spotrebitelia môžu samostatne hospodáriť s poskytnutým výkonom.
- Okamžitá elasticita (rapid elasticity) – cloudový poskytovateľ poskytuje zdroje s možnosťou okamžitého navýšovania / znižovania výkonu (v určitých rozumných medziach). Akonáhle je kanvica zapnutá – poskytovateľ okamžite dodá do siete 3 kW výkonu a akonáhle je vypnutá – zníži výdaj na nulu.
- Konsolidácia zdrojov do bazéna (resource pooling) – vnútorné mechanizmy poskytovateľa služieb umožňujú konsolidovať jednotlivé generujúce kapacity do spoločného bazéna (poolu) zdrojov s ďalším poskytovaním zdrojov ako služby rôznym spotrebiteľom. Vrátane kanvice nás najmenej zaujíma, z ktorej konkrétnej elektrárne prichádza energia. A všetci ostatní spotrebitelia spotrebúvajú túto energiu spolu s nami.
Je dôležité pochopiť, že vyššie opísané charakteristiky cloudu nie sú len tak nahodilé, ale sú logickým vyplývaním z konceptu utility computing. A verejná služba by mala tieto charakteristiky spĺňať v rámci tohto konceptu. Ak nejaká charakteristika nie je splnená, služba sa nestáva horšou ani „toxickou“, jednoducho prestáva byť cloudovou. A kto povedal, že všetky služby musia splniť tieto podmienky?
Prečo to hovorím osobitne? Za uplynulých 10 rokov od vzniku definície NIST prebehlo mnoho sporov o tom, čo znamená „skutočná cloudovosť“ podľa tejto definície. V USA sa dodnes občas v právnych oblastiach používa formulácia „zodpovedá literálnemu zneniu zákona, ale nie jeho duchu“ — a v prípade cloud computingu je kľúčový práve duch, možnosti prenájmu za dva kliky myšou.
Je potrebné poznamenať, že vyššie uvedených 5 charakteristík sa vzťahuje na verejný cloud, ale pri prechode na súkromný väčšina z nich sa stáva voliteľnými.
- Univerzálny sieťový prístup (broad network access) – v rámci súkromného cloudu má organizácia úplnú kontrolu nad generujúcimi zdrojmi aj spotrebiteľmi. Týmto spôsobom môžeme považovať túto charakteristiku za automaticky splnenú.
- Merateľnosť služby (measured service) – to je kľúčová charakteristika konceptu utility computing, platba na základe skutočnej spotreby. Ale ako platí organizácia sama sebe? V tomto prípade dochádza k deleniu generácie a spotreby v rámci spoločnosti, IT sa stáva poskytovateľom a obchodné oddelenia spotrebiteľmi služieb. A vzájomné vyrovnanie sa uskutočňuje medzi oddeleniami. Existujú dva režimy prevádzky: chargeback (pri reálnych vyrovnaniach a pohybe financií) a showback (vo forme správy o spotrebe zdrojov v rubľoch, ale bez pohybu financií).
- Možnosť samoobslužného konfigurácie služieb na požiadanie (on demand self service) – na vnútorné účely môže existovať spoločná IT služba, a v tomto prípade charakteristika stráca zmysel. Avšak pri existencii vlastných IT odborníkov alebo správcov aplikácií v obchodných oddeleniach je potrebné zorganizovať portál samoobsluhy. Výsledok – charakteristika je voliteľná a závisí od štruktúry podnikania.
- Rýchla elasticita (rapid elasticity) – v rámci organizácie stráca zmysel v dôsledku fixnosti súboru zariadení pre organizáciu súkromného cloudu. Môže sa obmedzene aplikovať v rámci vnútorných vzájomných vyrovnaní. Záver – pre súkromný cloud nie je použiteľné.
- Zlúčenie zdrojov do poolu (resource pooling) – dnes prakticky neexistujú organizácie, ktoré by nepoužívali serverovú virtualizáciu. Preto je možné považovať túto charakteristiku za automaticky vykonanú.
Otázka: Čo vlastne je to vaše súkromné cloud? Čo musí firma kúpiť a implementovať, aby ho postavila?
Odpoveď: súkromné cloud je prechod na nový administratívny model interakcie IT-Biznis, ktorý sa z 80% skladá z administratívnych opatrení a len z 20% z technológií.
Platba len za spotrebované zdroje a jednoduchý vstup, bez potreby investovať niekoľko stoviek miliónov do kapitálových nákladov, podmienili nový technologický scenár a vznik miliardových firiem. Napríklad moderní giganti Dropbox a Instagram vznikli ako startupy na AWS bez vlastnej infraštruktúry.
Je potrebné osobitne zdôrazniť, že nástroje na správu cloudových služieb sa stávajú výrazne viac zložitými a kľúčovou povinnosťou IT riaditeľa sa stáva výber dodávateľov a kontrola kvality. Poďme preskúmať problematiku týchto dvoch nových povinností.
Oblaky sa objavili ako alternatíva k klasickej ťažkej infraštruktúre s vlastnými dátovými centrami a hardvérom. Do cloudu je ľahké sa dostať, no otázka odchodu sa zvyčajne ignoruje. Ako v každom inom odvetví, cloudoví poskytovatelia sa snažia chrániť svoje podnikanie a sťažiť konkurenciu. Jediný skutočne konkurenčný aspekt sa objaví len pri prvotnom výbere poskytovateľa cloudových služieb, a neskôr poskytovateľ urobí maximum, aby si klienta udržal. A nie všetky úsilie bude smerovať k kvalite služieb alebo ich rozšíreniu. Predovšetkým ide o dodávku unikátnych služieb a použitie neštandardného systémového softvéru, čo sťažuje prechod k inému poskytovateľovi. Preto je pri výbere poskytovateľa služieb dôležité zároveň formulovať plán prechodu od tohto poskytovateľa (v podstate plnohodnotný DRP – plán obnovy po katastrofe) a premyslieť architektúru ukladania dát a záloh.
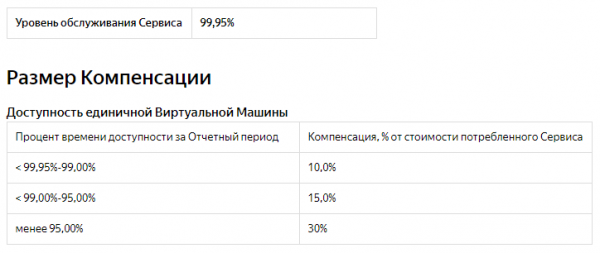
Druhým dôležitým aspektom nových povinností IT riaditeľa je kontrola kvality služieb od poskytovateľa. Takmer všetci cloudoví poskytovatelia dodržiavajú SLA podľa vlastných interných metrik, čo môže mať veľmi nepriame dôsledky na obchodné procesy zákazníka. A samozrejme, zavedenie vlastného systému monitorovania a kontroly sa stáva jedným z kľúčových projektov pri prenose významných IT systémov k cloudovému poskytovateľovi. Pokračujúc v téme SLA je potrebné zdôrazniť, že absolútna väčšina cloudových poskytovateľov obmedzuje zodpovednosť za nedodržanie SLA na mesačný poplatok za prenájom alebo na percento z platby. Napríklad AWS a Azure pri prekročení prahu dostupnosti 95% (36 hodín mesačne) poskytnú 100% zľavu na mesačný poplatok, zatiaľ čo Yandex.Cloud ponúkne 30%.
A samozrejme, nemali by ste zabúdať, že oblaky neexistujú len vo forme gigantov ako Amazon alebo Yandex. Existujú aj menšie oblaky — veľkosti mačky, alebo dokonca myši. Ako ukázal prípad CloudMouse, niekedy sa cloud jednoducho vyčerpá. Nedostanete žiadnu kompenzáciu ani zľavu — nedostanete nič, len totálnu stratu dát.
Vzhľadom na vyššie uvedené problémy s implementáciou IT systémov vysokej triedy kritičnosti pre podnikanie v cloudových infrastrukturách sa v posledných rokoch čoraz viac pozoruje fenomén „cloudovej repatriácie“.
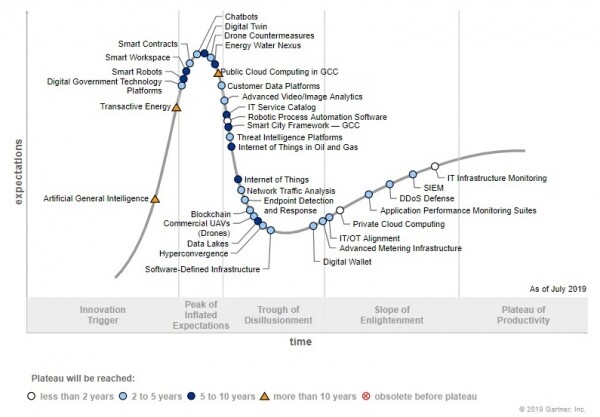
Do roku 2020 dosiahlo očakávanie v oblasti cloudových počítačov svoj vrchol a koncept sa nachádza na ceste k priekopovej sklamaní (podľa hype cyklu Gartner). Podľa výskumov a až 80% korporátnych zákazníkov vracia a plánuje vracať zaťaženia z cloudov späť do vlastných dátových centier z týchto dôvodov:
- Zvýšiť dostupnosť / výkon;
- Znížiť náklady;
- Na splnenie požiadaviek bezpečnosti informácií.
Čo teda robiť a ako to všetko „naozaj“ je?
Niet pochýb o tom, že cloudové technológie prišli na dlhú trať. S každým rokom sa ich úloha bude zvyšovať. Žijeme však nie v vzdialenej budúcnosti, ale v roku 2020 v celkom konkrétnej situácii. Čo teda robiť s cloudmi, ak nie ste startup, ale klasický korporátny zákazník?
- Cloudy sú predovšetkým miestom pre služby s nepravidelnou alebo výrazne sezónnou záťažou.
- Väčšinou je lacnejšie udržiavať služby s predvídateľnou stabilnou záťažou vo vlastnom dátovom centre.
- Prácu s cloudmi je potrebné začať testovacími prostrediami a službami s nízkou prioritou.
- Zváženie umiestnenia informačných systémov v cloude začína vypracovaním metodiky pre návrat z cloudu do iného cloudu (alebo späť do vlastného dátového centra).
- Umiestnenie informačného systému do cloudu začína vypracovaním schémy zálohovania do infraštruktúry, ktorú kontrolujete.
Zdroj: habr.com
