

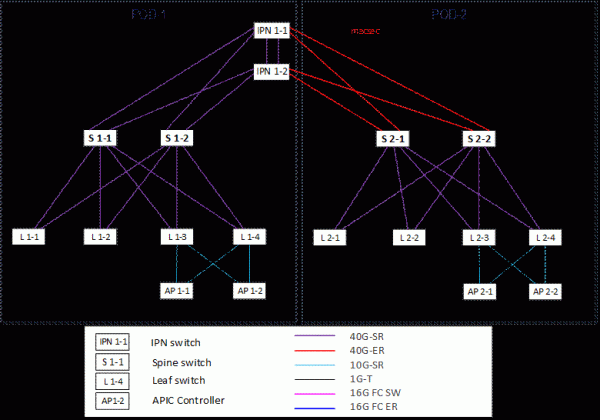
Posúďte väzby v strednej časti schémy. K nim sa čoskoro vrátime
V určitom okamihu sa môžete stretnúť s tým, že veľké zložité siete založené na L2 sú nezvratne choré. Predovšetkým problémy súvisiace so spracovaním BUM prevádzky a so fungovaním protokolu STP. Druhá skupina problémov spočíva v celkovo morálne zastaranej architektúre. To spôsobuje nepríjemné problémy v podobe výpadkov a ťažkostí s riadením.
Mali sme dva paralelné projekty, kde zákazníci triezvo zhodnotili všetky klady a zápory možností a vybrali si dve rôzne overlay riešenia, ktoré sme implementovali.
Bola možnosť porovnať práve implementáciu. Nie prevádzku, o tej sa bude hovoriť za dva-tri roky.
Takže, čo je to sieťová fabrika s prekrytými sieťami a SDN?
Čo robiť s naliehavými problémami klasickej architektúry siete?
Každý rok sa objavujú nové technológie a nápady. V praxi veľmi dlho neexistovala horúca potreba prestavovať siete, pretože robiť všetko ručne podľa starých dobrých metód sa dalo tiež. A čo na tom, že je dvadsiaty prvý storočie? Napokon, admin by mal pracovať, nie sedieť vo svojej kancelárii.
Potom nastal boom výstavby rozsiahlych dátových centier. Vtedy sa ukázalo, že bola dosiahnutá hranica rozvoja klasickej architektúry nielen z hľadiska funkčnosti, spoľahlivosti a škálovateľnosti. A jednou z možností, ako vyriešiť tieto úlohy, bola myšlienka vybudovať prekryté siete nad smerovateľným backboneom.
Okrem toho, s rastúcimi veľkosťami sietí sa ostro objavila otázka správy takýchto fabrík, v dôsledku čoho sa začali objavovať riešenia softvérom definovaných sietí, ktoré umožňujú spravovať celú sieťovú infraštruktúru ako jednotný celok. A keď je sieť spravovaná z jedného bodu, ostatným komponentom IT infraštruktúry je jednoduchšie s ňou interagovať a takéto procesy interakcie sa jednoduchšie automatizujú.
Prakticky každý veľký výrobca nielen sieťového vybavenia, ale aj virtualizácie, má vo svojom portfóliu varianty takýchto riešení.
Zostáva len zistiť, čo vyhovuje akým potrebám. Napríklad pre veľmi veľké spoločnosti s dobrou vývojovou a prevádzkovou tímom nie vždy krabicové riešenia od dodávateľov splnia všetky potreby, a tak sa uchyľujú k vývoju vlastných SD (software defined) riešení. Napríklad to sú cloudoví poskytovatelia, ktorí neustále rozširujú sortiment služieb, ktoré poskytujú svojim klientom, a krabicové riešenia jednoducho nie sú schopné sa prispôsobiť ich potrebám.
Pre stredné spoločnosti funkčnosť, ktorú dodávateľ ponúka v podobe krabicového riešenia, stačí v 99 percentách prípadov.
Čo sú to overloyové siete
O čo ide v myšlienke overloyových sietí. V podstate vezmete klasickú smerovateľnú sieť a postavíte nad ňou ďalšiu sieť, aby ste získali viac funkcií. Častejšie ide o efektívne rozdelenie zaťaženia na zariadenia a linky, výrazné zvýšenie limitu na škálovateľnosť, zlepšenie spoľahlivosti a množstvo výhod v oblasti bezpečnosti (vďaka segmentácii). A SDN riešenia navyše poskytujú veľmi, veľmi, veľmi pohodlné flexibilné spravovanie a robia sieť priehľadnejšou pre jej užívateľov.
V podstate, keby boli lokálne siete vynájdené v roku 2010, vyzerali by úplne inak ako to, čo sme zdedili po vojakov z 70. rokov.
Z pohľadu technológií výstavby fabrík s využitím prekrývajúcich sietí v súčasnosti existuje množstvo realizácií od výrobcov a internetových projektov RFC (EVPN+VXLAN, EVPN+MPLS, EVPN+MPLSoGRE, EVPN+Geneve a ďalšie). Áno, existujú štandardy, ale realizácia týchto štandardov rôznymi výrobcami sa môže líšiť, preto pri vytváraní takýchto fabrík je zatiaľ možné na papieri úplne sa vzdať účelového vybavenia.
Riešenia SD sú ešte zložitejšie, každý dodávateľ má svoju víziu. Existujú úplne otvorené riešenia, ktoré si teoreticky môžete prispôsobiť sami, existujú aj úplne uzavreté.
Cisco ponúka svoju variantu SDN pre dátové centrá — ACI. Samozrejme, ide o 100 % dodávateľsky podmienené riešenie z hľadiska výberu sieťového zariadenia, ale zároveň sa úplne integruje so systémami virtualizácie, kontajnerizácie, bezpečnosti, orchestrácie, vyvažovačmi záťaže a ďalšími. V podstate je to však stále akási čierna skrinka, bez možnosti plného prístupu ku všetkým vnútorným procesom. Nie všetci objednávatelia sú ochotní prijať takúto variantu, pretože úplne závisíte od kvality napísaného kódu riešenia a jeho implementácie, ale na druhej strane má výrobca jednu z najlepších technických podpor na svete a má vyhradený tím, ktorý sa zaoberá iba týmto riešením. Ako riešenie pre prvý projekt bola zvolená práve Cisco ACI.
Pre druhý projekt bolo vybrané riešenie od Juniper. Výrobca má tiež svoj SDN pre dátové centrá, ale objednávateľ sa rozhodol vzdať sa implementácie SDN. Ako technológia výstavby siete bola zvolená EVPN VXLAN fabrika bez použitia centralizovaných kontrolérov.
Na čo je to potrebné
Vytvorenie fabriky umožňuje postaviť ľahko škálovateľnú, odolnú, spoľahlivú sieť. Architektúra (leaf-spine) zohľadňuje zvláštnosti dátových centier (cesty prechodu prevádzky, minimalizáciu oneskorení a úzkych miest v sieti). SD riešenia v dátových centrách umožňujú veľmi pohodlné, rýchle a flexibilné riadenie takejto fabriky a jej integráciu do ekosystému dátového centra.
Obom objednávateľom bolo potrebné vybudovať záložné dátové centrá na zabezpečenie odolnosti, okrem toho musel byť prevádzkový prenos medzi dátovými centrami šifrovaný.
Prvý objednávateľ už zvažoval riešenia bez fabriky ako možný štandard svojich sietí, ale pri testoch mali problémy s kompatibilitou STP medzi rôznymi dodávateľmi hardvéru. Vyskytovali sa výpadky, ktoré spôsobovali zlyhanie služieb. A pre objednávateľa to bolo kritické.
Cisco už bola firemným štandardom klienta, pozreli sa na ACI a ďalšie možnosti a rozhodli sa, že zoberú práve toto riešenie. Páčila sa im automatizácia správy jedným kliknutím pomocou jedného kontroléra. Služby sa nastavia rýchlejšie, spravujú sa rýchlejšie. Rozhodli sa zabezpečiť šifrovanie prevádzky prostredníctvom technológie MACSec medzi prepínačmi IPN a SPINE. Takto sa im podarilo vyhnúť úzkemu miestu vo forme kryptografického brány, ušetriť na nich a maximálne využiť šírku pásma.
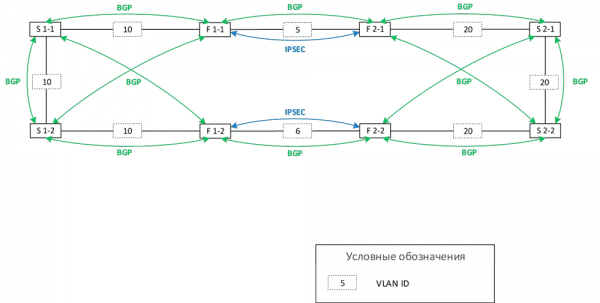
Druhý klient si zvolil riešenie bez kontroléra od Junipera, pretože v ich existujúcom DC už bola malá inštalácia s realizáciou fabriky EVPN VXLAN. Ale tam nebola vysoko dostupná (používal sa jeden prepínač). Rozhodli sa rozšíriť infraštruktúru hlavného DC a postaviť fabriku v záložnom DC. Existujúce EVPN nebolo plne využité: enkapsulácia VXLAN sa vlastne nepoužívala, pretože všetky hostiteľské zariadenia boli pripojené k jednému prepínaču a všetky MAC adresy a /32 adresy hostiteľov boli lokálne, bránou pre ne bol tento prepínač, neexistovali iné zariadenia, na ktoré by bolo potrebné budovať VXLAN tunely. Rozhodli sa zabezpečiť šifrovanie prevádzky s použitím technológie IPSEC medzi firewallmi (výkon MSR bol dostatočný).
Tiež sa pozreli na ACI, ale rozhodli sa, že kvôli vendor lock budú musieť kúpiť príliš veľa zariadení, vrátane náhrady nedávno zakúpeného nového hardvéru, a to jednoducho nedáva ekonomický zmysel. Áno, Cisco fabrika sa integruje so všetkým, ale vo vnútri samotnej fabriky sú možné len jej zariadenia.
Na druhej strane, ako sa povedalo skôr, EVPN VXLAN fabrika s akýmkoľvek susedným dodávateľom sa jednoducho nespojí, pretože implementácie protokolu sa líšia. Je to ako kríženie Cisco a Huawei v jednej sieti — zdanlivo sú štandardy spoločné, len s tým bude treba tancovať. Keďže ide o banku a testy kompatibility by boli veľmi dlhé, rozhodli sa, že bude lepšie nakúpiť od toho istého dodávateľa teraz a príliš sa nezapájať do funkcií za hranicami základného balíka.
Plán migrácie
Dva DC na báze ACI:
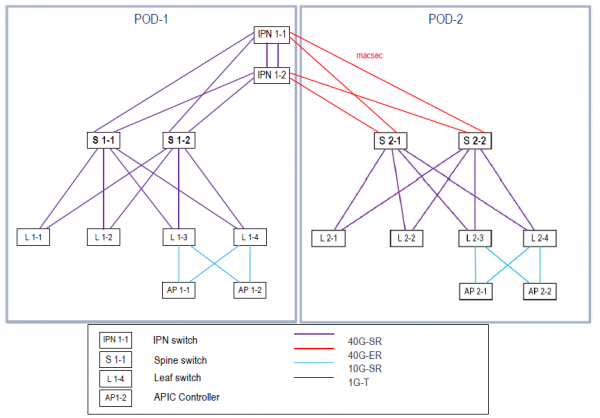
Organizácia interakcie medzi DC. Vybraté riešenie Multi-Pod — každý DC je pod. Zohľadnené požiadavky na škálovateľnosť z pohľadu počtu prepínačov a na oneskorenia medzi podmi (RTT menej ako 50 ms). Bolo rozhodnuté nestavať riešenie Multi-Site kvôli pohodlnosti správy (pre riešenie Multi-Pod sa používa jednotné rozhranie správy, pre Multi-Site by bolo potrebné dve rozhrania, alebo by bol potrebný Multi-Site Orchestrator), a pretože nebolo potrebné geografické zálohovanie lokalít.
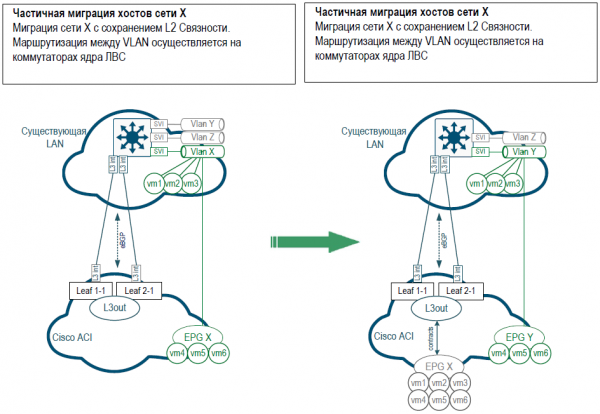
Z hľadiska migrácie služieb z Legacy siete bol vybraný najpriehľadnejší variant, postupne preniesť VLAN, ktoré sú priradené konkrétnym službám.
Pre migráciu bol každému VLAN vytvorený zodpovedajúci EPG (End-point-group) na fabrike. Najprv sa sieť rozťahovala medzi starou sieťou a fabrikou cez L2, potom po migrácii všetkých hostiteľov bol brána presunutá na fabriku a interakcia EPG so súčasnou sieťou prebiehala cez L3OUT, pričom interakcia medzi L3OUT a EPG bola popísaná s použitím zmlúv. Približný diagram:
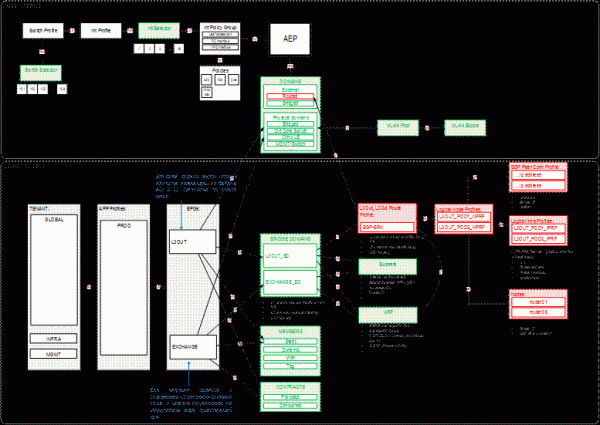
Približná štruktúra väčšiny politík fabriky ACI na obrázku nižšie. Celé nastavenie je postavené na politikách, vnorených do iných politík a tak ďalej. Na začiatku je veľmi zložité sa zorientovať, ale postupne, ako ukazuje prax, administrátori sietí si zvykajú na takúto štruktúru približne za mesiac, a potom prichádza pochopenie, aké je to pohodlné.
Porovnanie
V riešení Cisco ACI je potrebné kúpiť viac vybavenia (samostatné prepínače pre Inter-Pod interakcie a APIC kontroléry), čo spôsobilo, že to bolo drahšie. Riešenie Juniper nevyžadovalo nákup kontrolérov ani doplnkového vybavenia; čiastočne sa podarilo použiť už existujúce vybavenie zákazníka.
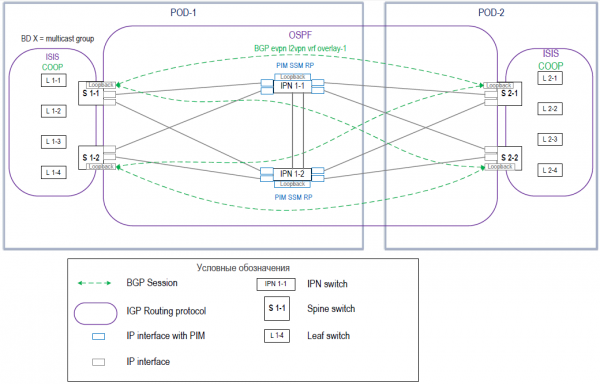
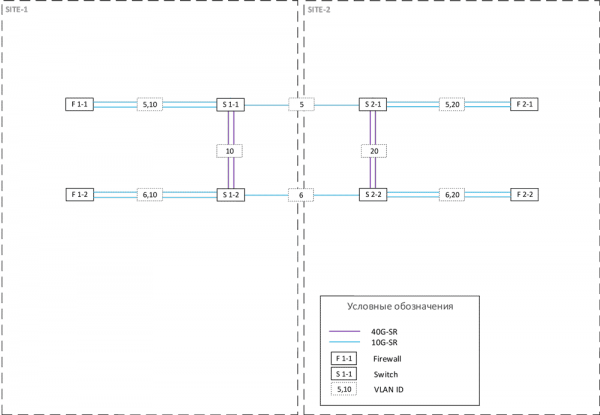
Tu je architektúra EVPN VXLAN fabriky pre dva DC druhého projektu:
V ACI dostávaš hotové riešenie — nie je potrebné sa hrať, nie je potrebné optimalizovať. Pri prvotnom zoznámení zákazníka s fabrikou nie sú potrební vývojári, nie sú potrební podporní ľudia pre kód a automatizáciu. Stačí len prevádzka, mnohé nastavenia je možné vykonať úplne cez sprievodcu, čo nie vždy je výhodou, najmä pre ľudí zvyknutých na príkazový riadok. V každom prípade je potrebný čas na to, aby sa preorientoval myseľ na nové nastavenia, na špecifiká nastavení prostredníctvom politík a manipuláciu s množstvom vzájomne prepojených politík. Veľmi žiaduce je okrem toho mať aj jasnú štruktúru pomenovania politík a objektov. Pri vzniku akejkoľvek problémy v logike fungovania kontroléra sa dá vyriešiť iba prostredníctvom technickej podpory.
V EVPN — konzola. Trp alebo sa raduj. Zvyčajné rozhranie pre starú gardu. Áno, existuje typová konfigurácia a návody. Budeš musieť študovať príručky. Rôzne konštrukcie, všetko je pochopiteľné a detailné.
Samozrejme, v oboch prípadoch je lepšie pri migrovaní najprv migrovať menej kritické služby, napríklad testovacie prostredia, a až potom po zachytení všetkých chýb prejsť na produkciu. A nenastavovať to v piatok večer. Nestoji za to veriť dodávateľovi, že všetko bude v poriadku, vždy je lepšie sa podškoliť.
Na ACI platíš viac, hoci v súčasnosti Cisco aktívne propaguje toto riešenie a často poskytuje dobré zľavy naň, ale šetríš na údržbe — podpore. Správa a akákoľvek automatizácia EVPN fabriky bez kontroléra si vyžaduje investície a pravidelné náklady — monitorovanie, automatizácia, implementácia nových služieb. Súčasne je prvý spustenie ACI dlhšie o 30–40 percent. Stáva sa to preto, že dlhšie sa vytvára celý súbor potrebných profilov a politík, ktoré budú následne použité. Ale so zvyšovaním siete klesá počet potrebných konfigurácií. Používaš už vopred vytvorené politiky, profily, objekty. Môžeš flexibilne nastavovať segmentáciu a bezpečnosť, centralizovane spravovať zmluvy, ktoré zodpovedajú za povolenie takých alebo onakých interakcií medzi EPG, — objem práce sa razantne znižuje.
V EVPN je potrebné konfigurovať každé zariadenie vo fabrike, pravdepodobnosť chyby je vyššia.
Ak je ACI pomalšie nasadený, EVPN bol takmer dvakrát dlhšie ladený. V prípade Cisco sa môžete vždy obrátiť na technickú podporu a opýtať sa na sieť ako celok (pretože je pokrytá ako riešenie), zatiaľ čo pri Juniper Networks kupujete len hardvér, ktorý je presne pokrytý. Odišli pakety z zariadenia? No, v poriadku, ďalej sú to vaše problémy. Ale môžete otvoriť otázku ohľadom výberu riešenia alebo dizajnu siete — a vtedy odporučia zakúpiť profesionálnu službu, za ďalší poplatok.
Podpora ACI je veľmi dobrá, pretože je samostatná: samostatný tím sa venuje iba tomuto. Sú tam aj ruskí špecialisti. Sprievodca je podrobný, riešenia sú preddefinované. Sledovanie a poradenstvo sú rýchle. Rýchlo overujú dizajn, čo je často dôležité. Juniper Networks robí to isté, ale oveľa pomalšie (u nás to tak bolo, teraz by to malo byť podľa správ lepšie), čo vás núti robiť všetko sami tam, kde by mohol poradiť inžinier pre riešenia.
Cisco ACI podporuje integráciu s virtualizačnými a kontajnerovými systémami (VMware, Kubernetes, Hyper-V) a centralizované riadenie. Existujú aj sieťové a bezpečnostné služby — vyvažovanie, firewall, WAF, IPS a ďalšie… Dobre fungujúca mikrosegmentácia priamo z krabice. Pri druhom riešení je integrácia so sieťovými službami náročnejšia a je lepšie si najskôr prečítať fóra s tými, ktorí to už robili.
Záver
Pre každý konkrétny prípad je potrebné vybrať riešenie, nielen z pohľadu nákladov na vybavenie, ale je potrebné brať do úvahy aj ďalšie výdavky na prevádzku a hlavné problémy, s ktorými sa zákazník v súčasnosti stretáva, a aké sú plány na rozvoj IT infraštruktúry.
ACI sa s pomocou ďalšieho hardvéru ukázal ako drahší, ale má hotové riešenie bez potreby dodatočného vývoja, druhé riešenie je z pohľadu prevádzky zložitejšie a nákladnejšie, ale lacnejšie.
Ak chcete diskutovať o tom, koľko môže stáť implementácia sieťovej fabriky u rôznych dodávateľov a akú architektúru potrebujete, je možné sa stretnúť a porozprávať. Až po hrubý návrh architektúry (s ktorým môžeme určiť rozpočty) poskytneme bezplatnú radu, podrobná práca je už samozrejme spoplatnená.
Vladimir Klepčev, podnikové siete.
Zdroj: habr.com
