

Od augusta 2017, keď spoločnosť Cisco odkúpila spoločnosť Viptela, sa hlavnou ponúkanou technológiou pre organizovanie distribuovaných podnikových sietí stalo Cisco SD-WAN. V priebehu uplynulých 3 rokov prešla technológia SD-WAN mnohými zmenami, usmernenými ako kvalitatívnymi, tak aj kvantitatívnymi. Výrazne sa rozšírili funkčné možnosti a pridala sa podpora na klasických smerovačoch sérií Cisco ISR 1000, ISR 4000, ASR 1000 a virtuálnom CSR 1000v. Zároveň sa mnohí zákazníci a partneri Cisco naďalej pýtajú – v čom spočívajú rozdiely medzi Cisco SD-WAN a už zaužívanými prístupmi založenými na takých technológiách, ako sú Cisco DMVPN a Cisco Performance Routing a aké sú tieto rozdiely dôležité?
Tu je potrebné poznamenať, že predtým, než sa technológia SD-WAN dostala do portfólia Cisco, DMVPN spolu s PfR tvorili kľúčovú časť v architektúre Cisco IWAN (Intelligent WAN), ktorá bola predchodcom plnohodnotnej technológie SD-WAN. Napriek všeobecnému prekryvu, ako v riešených úlohách, tak aj v metódach ich riešenia, IWAN nikdy nedosiahlo potrebnú úroveň automatizácie, flexibility a rozšíriteľnosti pre SD-WAN, a v priebehu času sa rozvoj IWAN značným spôsobom spomalil. Technológie, ktoré tvoria základ IWAN, však nezmizli, a mnohí zákazníci ich stále úspešne používajú aj na modernom vybavení. Vznikla zaujímavá situácia – to isté zariadenie Cisco umožňuje vybrať najvhodnejšiu technológiu na vybudovanie WAN (klasickú, DMVPN+PfR alebo SD-WAN) v súlade s požiadavkami a očakávaniami zákazníkov.
Článok nemá v úmysle podrobne rozoberať všetky charakteristiky technológií Cisco SD-WAN a DMVPN (spolu alebo bez Performance Routing) – na to je k dispozícii obrovské množstvo dostupných dokumentov a materiálov. Hlavným cieľom je pokúsiť sa posúdiť kľúčové rozdiely týchto technológií. Predtým, než prejdeme k diskusii o týchto rozdieloch, si však v krátkosti pripomenieme samotné technológie.
Čo je Cisco DMVPN a na čo je potrebné?
Cisco DMVPN rieši úlohu dynamického (=škálovateľného) pripojenia siete vzdialeného pobočky k sieti centrálneho kancelárie podniku pri použití rôznych typov komunikačných kanálov, vrátane internetu (=s šifrovaním komunikačného kanálu). Technicky to realizuje vytvorením virtualizovanej nadstavbovej siete triedy L3. VPN v režime bod - mnohobody (point-to-multipoint) s logickou topológiou typu „Hvězda“ (Hub-n-Spoke). Na to DMVPN využíva kombináciu nasledujúcich technológií:
- IP smerovanie
- Multipoint GRE tunely (mGRE)
- Next Hop Resolution Protocol (NHRP)
- IPSec Crypto profily
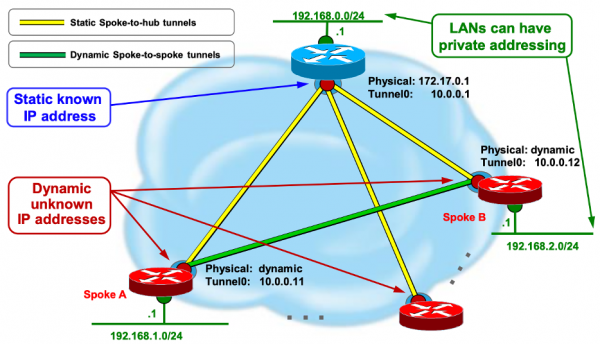
Aké sú hlavné výhody Cisco DMVPN v porovnaní s klasickým smerovaním pomocou MPLS VPN kanálov?
- Na vytvorenie medzi-pobočkovej siete je možné použiť akékoľvek komunikačné kanály – vyhovuje všetko, čo dokáže zabezpečiť IP-konektivitu medzi pobočkami, pričom prevádzka bude šifrovaná (kde treba) a vyvážená (kde je to možné).
- Automaticky sa vytvára plne prepojená topológia medzi pobočkami. Pričom medzi centrálnymi a vzdialenými pobočkami – statické tunely a medzi vzdialenými pobočkami – dynamické tunely na požiadanie (pri existujúcom premávke).
- Na smerovačoch centrálnej a vzdialených pobočiek rovnaká konfigurácia s presnosťou na IP adresy rozhrania. Vďaka použitiu mGRE nie je potrebná individuálna konfigurácia desiatok, stoviek alebo dokonca tisícok tunelov. Ako dôsledok, slušná škálovateľnosť pri správnom dizajne.
Čo je Cisco Performance Routing a na čo je potrebný?
Pri použití DMVPN na medzi-pobočkovej sieti zostáva nevyriešená jedna nesmierne dôležitá otázka – ako dynamicky vyhodnotiť stav každého z DMVPN tunelov z hľadiska súladu s požiadavkami kritickej prevádzky pre našu organizáciu a opäť na základe tohto vyhodnotenia dynamicky rozhodovať o reroutingu? Ide o to, že DMVPN v tejto oblasti sa len málo líši od klasického smerovania – najlepšie, čo môžete urobiť, je nastaviť mechanizmy QoS, ktoré umožňujú prioritizovať prevádzku v odchádzajúcom smere, ale nijako nezohľadňujú stav celej cesty v danom momente.
A čo robiť, ak je kanál čiastočne degradovaný, a nie úplne – ako to zistiť a vyhodnotiť? DMVPN to samo o sebe nezvládne. Keďže kanály spájajúce pobočky môžu prechádzať cez rôznych poskytovateľov služieb, využívajúc pritom rôzne technológie, táto úloha sa stáva mimoriadne zložitou. A práve tu prichádza na pomoc technológia Cisco Performance Routing, ktorá do tej doby prešla niekoľkými fázami vývoja.
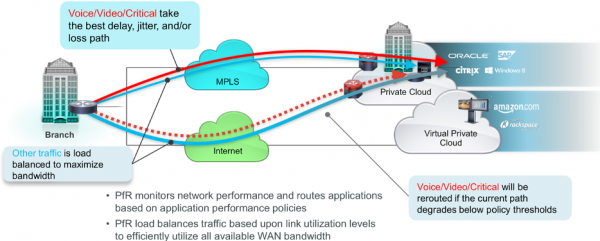
Úlohou Cisco Performance Routing (ďalej len PfR) je meranie stavu ciest (tunelov) prenosu dát na základe kľúčových metrík dôležitých pre sieťové aplikácie – latencia, variabilita latencie (jitter) a strata paketov (v percentách). Okrem toho môže byť meraná aj využívaná šírka pásma. Tieto merania prebiehajú čo najbližšie k reálnemu času (pokiaľ je to možné a opodstatnené) a výsledok týchto meraní umožňuje smerovaču, ktorý používa PfR, dynamicky prijímať rozhodnutia o potrebe zmeny smerovania určitých typov dát.
Takže úlohu kombinácie DMVPN/PfR môžeme stručne charakterizovať nasledovne:
- Umožniť zákazníkovi používať na WAN sieť akékoľvek komunikačné kanály
- Zabezpečiť maximálne možné kvality dôležitých aplikácií na týchto kanáloch
Čo je Cisco SD-WAN?
Cisco SD-WAN je technológia, ktorá využíva prístup SDN na vytvorenie a prevádzkovanie WAN siete organizácie. To konkrétne znamená využívanie takzvaných kontrolerov (softvérových komponentov), ktoré zabezpečujú centralizovanú orchestru a automatizované nastavenie všetkých komponentov riešenia. Na rozdiel od kanonického SDN (v štýle Clean Slate) sa v Cisco SD-WAN používa niekoľko typov kontrolerov, z ktorých každý vykonáva svoju úlohu – to bolo zámerne urobené s cieľom zabezpečiť lepšiu škálovateľnosť a geo-rezervovanie.
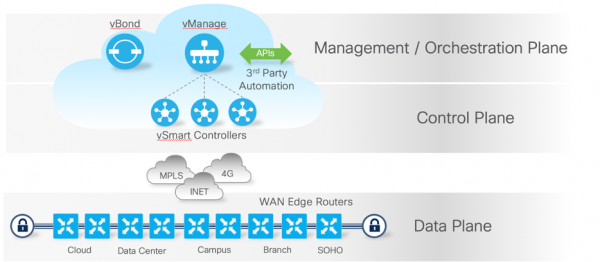
V prípade SD-WAN zostáva úloha využívania akýchkoľvek typov kanálov a zabezpečenia fungovania biznis aplikácií, ale zároveň sa rozširujú požiadavky na automatizáciu, škálovateľnosť, bezpečnosť a flexibilitu takejto siete.
Diskusia o rozdieloch
Ak teraz začneme analyzovať rozdiely týchto technológií, budú spadať do jednej z kategórií:
- Architektonické rozdiely – ako sú rozdelené funkcie medzi rôzne komponenty riešenia, ako je organizovaná interakcia týchto komponentov a ako to ovplyvňuje možnosti a flexibilitu technológie?
- Funkčné možnosti – čo môže jedna technológia, čo iná nemôže? Je to naozaj také dôležité?
V čom spočívajú architektonické rozdiely a sú naozaj dôležité?
V každej z uvedených technológií existuje množstvo „pohybujúcich sa častí“, ktoré sa líšia nielen rolou, ale aj princípmi vzájomnej interakcie. Na tom, ako dobre sú tieto princípy premyslené, priamo závisí škálovateľnosť, odolnosť voči poruchám a celková efektívnosť riešenia.
Pozrime sa podrobnejšie na rôzne aspekty architektúry:
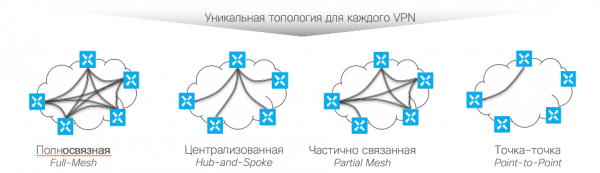
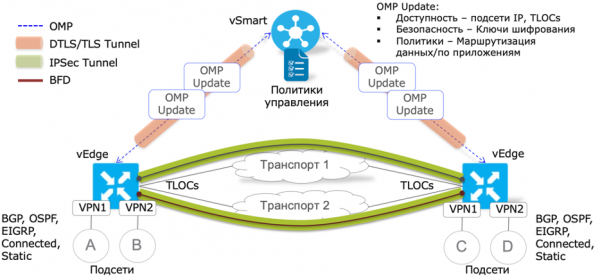
Data-plane – časť riešenia zodpovedajúca za prenos používateľského prevádzky medzi zdrojom a príjemcom. V DMVPN a SD-WAN sa realizuje vo všeobecnosti rovnakým spôsobom na samotných smerovačoch na báze Multipoint GRE tunelov. Rozdiel je v tom, na čom sa zakladá potrebná sada parametrov týchto tunelov:
- v DMVPN/PfR – ide o striktne dvojúrovňovú hierarchiu uzlov s topológiou typu „Hvězda“ alebo Hub-n-Spoke. Statická konfigurácia Hubu a statická väzba Spoke na Hub sú povinné, rovnako ako interakcia cez protokol NHRP na vytvorenie data-plane konektivity. V dôsledku toho sú zmeny na Hube značně sťažené, týkajúce sa napríklad zmeny/pripojenia nových WAN kanálov alebo zmeny parametrov existujúcich.
- v SD-WAN – ide o plne dynamický model zisťovania parametrov nastavených tunelov s dôrazom na control-plane (protokol OMP) a orchestration-plane (interakcia s ovládačom vBond na úlohy zisťovania ovládačov a NAT traversal). Pri tom môžu byť akékoľvek dané topológie, vrátane hierarchických. V rámci stanoveného prideleného tunelového topológie je možná flexibilná konfigurácia logickej topológie v každom jednotlivom VPN (VRF).
Control-plane – funkcie výmeny, filtrovania a modifikácie smerovej a inej informácie medzi komponentmi riešenia.
- v DMVPN/PfR – sa realizuje iba medzi smerovačmi Hub a Spoke. Priama výmena smerovej informácie medzi Spoke nie je možná. V dôsledku toho bez funkčného Hubu nie je možné fungovanie control-plane a data-plane., čo kladie na Hub dodatočné požiadavky na vysokú dostupnosť, ktoré nie vždy môžu byť splnené.
- v SD-WAN – riadenie plánom sa nikdy nevykonáva priamo medzi smerovačmi – interakcia prebieha na základe protokolu OMP a musí sa zabezpečiť prostredníctvom špeciálneho typu ovládača vSmart, čo umožňuje vyváženie, geo-zálohovanie a centralizované riadenie signálnej záťaže. Ďalšou črtou protokolu OMP je jeho značná odolnosť voči stratám a nezávislosť od rýchlosti spojenia s ovládačmi (v rozumných medziach, samozrejme). To umožňuje úspešne umiestniť ovládače SD-WAN v verejných alebo súkromných cloudových prostrediach s prístupom cez internet.
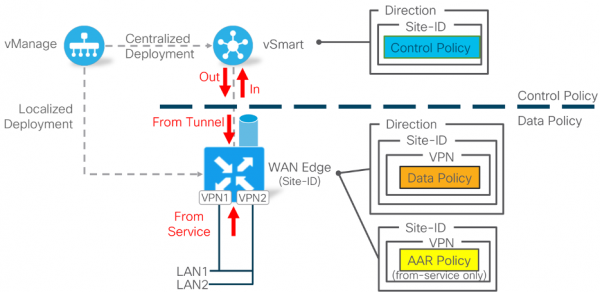
Politiková vrstva – časť riešenia, ktorá je zodpovedná za definovanie, šírenie a aplikáciu politiky riadenia prevádzky v distribuovanej sieti.
- DMVPN – v skutočnosti je obmedzené politikami kvality služieb (QoS), ktoré sú nastavované individuálne na každom smerovači prostredníctvom CLI alebo šablón Prime Infrastructure.
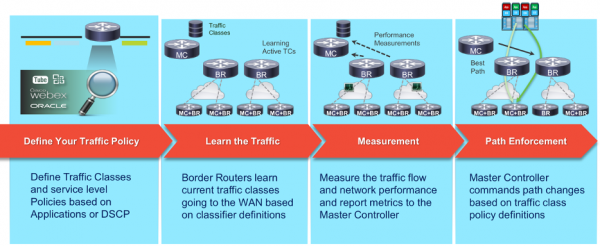
- DMVPN/PfR – politiky PfR sú vytvárané na centralizovanom smerovači Master Controller (MC) prostredníctvom CLI a potom sa automaticky šíria do pobočkových MC. Pri tom sa používajú tie isté prenosové cesty politík ako pre dátovú vrstvu. Nie je možné rozložiť výmenu politík, mapových informácií a používateľských dát. Šírenie politík predpokladá nutnú existenciu IP konektivity medzi Hub a Spoke. Funkcia MC môže byť v prípade potreby kombinovaná s DMVPN smerovačom. Je možné (ale nie povinné) použiť šablóny Prime Infrastructure na centralizované vytváranie politík. Dôležitou črtou je, že politika je tvorení globálne na celej sieti rovnako – individuálne politiky pre jednotlivé segmenty nie sú podporované.
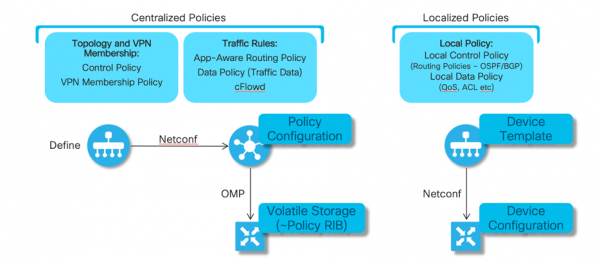
- SD-WAN – politiky správy toku a kvality služieb sú definované centralizovane cez grafické rozhranie Cisco vManage, ktoré je dostupné aj cez Internet (ak je to potrebné). Rozširujú sa prostredníctvom signálnych kanálov priamo alebo nepriamo cez ovládače vSmart (závisí od typu politiky). Nezávisí od konektivity dátovej vrstvy medzi smerovačmi, pretože využívajú všetky dostupné trasy prenosu toku medzi ovládačom a smerovačom.
Pre rôzne segmenty siete je možné flexibilne tvoriť rôzne politiky – sféra použitia politiky je definovaná množstvom unikátnych identifikátorov, ktoré sú zahrnuté v riešení – číslo pobočky, typ aplikácie, smerovanie toku a pod.
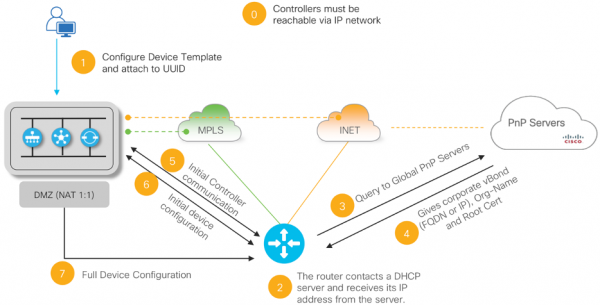
Orchestrácia plocha – mechanizmy, ktoré umožňujú komponentom dynamicky sa objaviť, nakonfigurovať a koordinovať následnú interakciu.
- v DMVPN/PfR vzájomné objavovanie medzi smerovačmi je založené na statickej konfigurácii zariadení Hub a príslušnej konfigurácii zariadení Spoke. Dynamické objavovanie sa uskutočňuje len pre Spoke, ktorý oznamuje svoje parametre pripojenia zariadeniu Hub, ktoré je vopred zahrnuté do konfigurácie Spoke. Bez IP-konektivity Spoke aspoň s jedným Hub nie je možné vytvoriť ani dátovú, ani kontrolnú rovinu.
- v SD-WAN Orchestrácia komponentov riešenia prebieha s použitím ovládača vBond, s ktorým musí mať každý komponent (smerovače a ovládače vManage/vSmart) vopred nastavenú IP-konektivitu.
Pôvodne komponenty nepoznajú parametre pripojenia medzi sebou – na to potrebujú prostredníka-orchestrátora vBond. Všeobecný princíp je nasledujúci – každý komponent v počiatočnej fáze zistí (automaticky alebo staticky) len parametre pripojenia k vBond, potom vBond informuje smerovač o ovládačoch vManage a vSmart (predtým objavených), čo umožňuje automatické nadviazanie všetkých potrebných signálnych spojení.
Nasledujúci krok nového smerovača je získať informácie o ostatných smerovačoch v sieti prostredníctvom OMP výmeny s ovládačom vSmart. Takto dokáže smerovač, ktorý zo začiatku vôbec nevie o parametroch siete, úplne automaticky zistiť a pripojiť sa k ovládačom a potom takisto automaticky zistiť a vytvoriť konektivitu s ostatnými smerovačmi. Pri tom sú parametre pripojení všetkých komponentov na začiatku neznáme a počas prevádzky sa môžu meniť.
Management-plane – časť riešenia, ktorá zabezpečuje centralizované riadenie a monitoring.
- DMVPN/PfR – špecializované management-plane riešenie nie je predpokladané. Pre základnú automatizáciu a monitoring je možné využitie takých produktov, ako je Cisco Prime Infrastructure. Každý smerovač má možnosť riadenia cez príkazový riadok CLI. Integrácie s externými systémami cez API nie sú predpokladané.
- SD-WAN – všetka štandardná interakcia a monitoring sa realizuje centralizovane prostredníctvom grafického rozhrania ovládača vManage. Všetky funkcie riešenia sú dostupné na konfiguráciu prostredníctvom vManage, ako aj prostredníctvom úplne zdokumentovanej knižnice programového rozhrania REST API.
Všetky nastavenia SD-WAN siete v vManage sa redukujú na dva hlavné konštrukty – tvorba šablón zariadení (Device Template) a tvorba politiky, ktorá určuje logiku fungovania siete a spracovania prevádzky. Pri tom vManage, pričom prekladá vytvorenú administrátorom politiku, automaticky vyberá, aké zmeny a na ktorých individuálnych zariadeniach/ovládačoch je potrebné vykonať, čo výrazne zvyšuje efektívnosť a škálovateľnosť riešenia.
Cez rozhranie vManage je prístupná nielen konfigurácia riešenia Cisco SD-WAN, ale aj plnohodnotný monitoring stavu všetkých komponentov riešenia, až po aktuálny stav metrík jednotlivých tunelov a štatistiky využívania rôznych aplikácií na základe DPI analýzy.
Napriek centralizácii interakcie, všetky komponenty (kontroléry a smerovače) majú tiež plne funkčný príkazový riadok CLI, ktorý je potrebný v fáze implementácie alebo v prípade núdzovej situácie na miestnu diagnostiku. V normálnom režime (pri existencii signálneho kanála medzi komponentmi) je príkazový riadok na smerovačoch dostupný iba na diagnostiku a nie na vykonávanie lokálnych zmien, čo zaručuje lokálnu bezpečnosť a jediný zdroj zmien v takejto sieti – vManage.
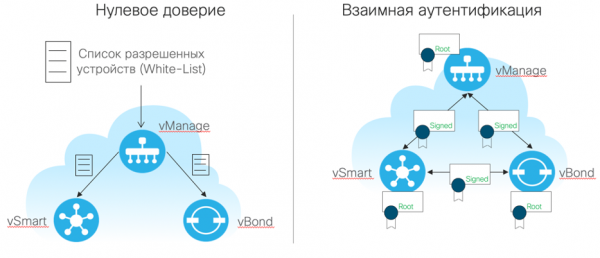
Integrovaná bezpečnosť – tu by sa malo hovoriť nielen o ochrane používateľských údajov pri prenose cez otvorené kanály, ale aj o celkovej bezpečnosti WAN siete na základe zvolenej technológie.
- v DMVPN/PfR predpokladá sa možnosť šifrovania používateľských údajov a signálnych protokolov. Pri používaní konkrétnych modelov smerovačov sú dodatočne k dispozícii funkcie firewallu s inšpekciou prevádzky, IPS/IDS. Existuje možnosť segmentácie pobočkových sietí pomocou VRF. Možnosť autentizácie (jednofaktorovej) kontrolných protokolov.
V tomto prípade je vzdialený smerovač predvolene považovaný za dôveryhodný prvok siete – t.j. nie sú predpokladané a nezohľadňujú sa prípady fyzickej kompromitácie jednotlivých zariadení a možnosť neoprávneného prístupu k nim, neexistuje dvojfaktorová autentizácia komponentov riešenia, čo v prípade geograficky distribuovanej siete môže predstavovať vážne dodatočné riziká.
- v SD-WAN Analogicky k DMVPN je predpokladaná možnosť šifrovania používateľských údajov, ale so značne rozšírenými funkciami sieťovej bezpečnosti a L3/VRF segmentáciou (MC, IPS/IDS, URL filtrovanie, DNS filtrovanie, AMP/TG, SASE, TLS/SSL proxy a pod.). Pri tom sa výmena šifrovacích kľúčov uskutočňuje efektívnejšie cez vSmart kontroléry (a nie priamo), po vopred stanovených signálnych kanáloch, chránených DTLS/TLS šifrovaním na základe bezpečnostných certifikátov. To zaručuje bezpečnosť takejto výmeny a poskytuje lepšiu škálovateľnosť riešenia až pre desiatky tisíc zariadení v jednej sieti.
Všetky signálne spojenia (kontrolér-kontrolér, kontrolér smerovač) sú tiež chránené na základe DTLS/TLS. Smerovače sú pri výrobe vybavené bezpečnostnými certifikátmi s možnosťou výmeny/obnovenia. Dvojaká autentifikácia sa dosahuje povinným a súčasným splnením dvoch podmienok pre funkčnosť smerovača/kontroléra v SD-WAN sieti:
- Aktuálny bezpečnostný certifikát
- Explicitné a vedomé zaradenie každého komponentu administrátorom do „bieleho“ zoznamu povolených zariadení.
Funkčné rozdiely medzi SD-WAN a DMVPN/PfR
Pri prechode k diskusii funkčných rozdielov je potrebné poznamenať, že mnohé z nich sú pokračovaním architektonických - nie je tajomstvom, že pri formovaní architektúry riešenia sa vývojári odvolávajú na tie možnosti, ktoré chcú nakoniec získať. Poďme si priblížiť najvýznamnejšie rozdiely dvoch technológií.
AppQ (Kvalita aplikácie) – funkcie zaisťovania kvality prenosu prevádzky obchodných aplikácií
Kľúčové funkcie predmetných technológií sú zamerané na to, aby sa čo najviac zlepšil používateľský zážitok pri používaní obchodne kritických aplikácií v distribuovaných sieťach. To je obzvlášť dôležité v podmienkach, keď časť infraštruktúry nie je pod kontrolou IT alebo dokonca nezaručuje úspešný prenos údajov.
DMVPN sám o sebe neposkytuje takéto mechanizmy. Najlepšie, čo je možné urobiť v klasickej DMVPN sieti, je klasifikovať odchádzajúcu prevádzku podľa aplikácií a priorizovať ju pri prenose smerom k WAN kanálu. Výber DMVPN tunela je v tomto prípade založený len na jeho dostupnosti a výsledku práce smerovacích protokolov. Pri tom sa nijako nezohľadňuje celkový stav cesty/tunela a jeho možná čiastočná degradácia z hľadiska kľúčových metrík dôležitých pre sieťové aplikácie – oneskorenie, variabilita oneskorenia (jitter) a strata (%). V súvislosti s tým priamo porovnávať klasický DMVPN so SD-WAN čo sa týka riešenia úloh AppQ stráca zmysel – DMVPN túto úlohu nemôže vyriešiť. Po pridaní technológie Cisco Performance Routing (PfR) do tohto kontextu sa situácia mení a porovnanie s Cisco SD-WAN sa stáva rozumnejším.
Predtým, než prejdeme k diskusii o rozdieloch, stručne o tom, v čom sú tieto technológie podobné. Takže obidve technológie:
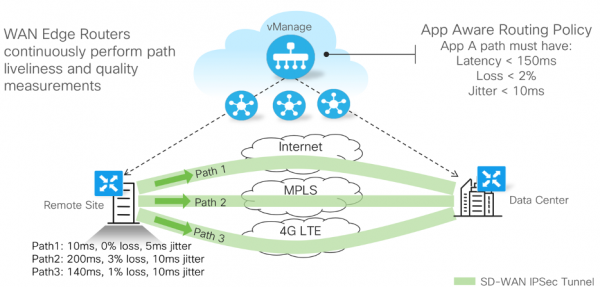
- majú mechanizmus, ktorý umožňuje dynamicky hodnotiť stav každého nainštalovaného tunela na základe určitých metrík – minimálne oneskorenie, variácia oneskorenia a strata paketov (%).
- používajú určitú sadu nástrojov na vytváranie, šírenie a aplikáciu pravidiel (politík) na správu prevádzky s ohľadom na výsledky merania stavu kľúčových metrík tunelov.
- klasifikujú prevádzku aplikácií na úrovniach L3-L4 (DSCP) modelu OSI alebo podľa L7 signatúr aplikácií na základe zabudovaných mechanizmov DPI v smerovači.
- umožňujú pre významné aplikácie stanoviť akceptovateľné prahové hodnoty metrík, predvolené pravidlá prenosu prevádzky a pravidlá pre preusporiadanie prevádzky pri prekročení prahových hodnôt.
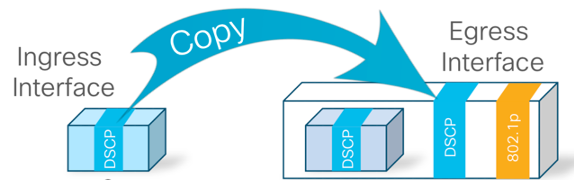
- pri enkapsulácii prevádzky v GRE/IPSec používajú už etablovaný v odvetví mechanizmus prenosu vnútornej značky DSCP do vonkajšieho GRE/IPSec hlavičky paketu, čo umožňuje synchronizovať politiky QoS organizácie a poskytovateľa služieb (pri existujúcom SLA).
Ako sa líšia mechanizmy hodnotenia priechodných metrík SD-WAN a DMVPN/PfR?
DMVPN/PfR
- Pre hodnotenie štandardných metrík stavu tunela sa používajú aktívne aj pasívne softvérové senzory (Probes). Aktívne – na základe užívateľskej prevádzky, pasívne napodobňujú takúto prevádzku (pri jej absencii).
- Jemné nastavenie časovačov a podmienok zistenia degradácie chýba – algoritmus je fixný.
- Dodatočne je možné merať používanú šírku pásma v odchádzajúcom smere. Čo pridáva DMVPN/PfR dodatočnú flexibilitu pri správe prevádzky.
- Pri tom niektoré mechanizmy PfR pri prekročení metrík závisia na spätnej signalingovej väzbe v podobe špeciálnych správ TCA (Threshold Crossing Alert), ktoré musia pochádzať od prijímateľa prevádzky smerom k zdroju, čo predpokladá, že stavy meraných kanálov musia byť aspoň dostatočné na prenos takýchto správ TCA. Čo je vo väčšine prípadov problém, ale jasne nemôže byť zaručené.
SD-WAN
- Na prenosnú hodnotenie štandardných metrík stavu tunela sa používa protokol BFD v echo-režime. Pri tom nie je potrebná žiadna špeciálna spätná väzba vo forme TCA alebo podobných správ – udržiava sa izolovanosť domén zlyhania. Rovnako nie je potrebná prítomnosť používateľského prenosu na hodnotenie stavu tunela.
- Existuje možnosť jemného nastavenia časovačov BFD na reguláciu rýchlosti spúšťania a citlivosti algoritmu na degradácie komunikačného kanála od niekoľkých sekúnd po minúty.

- V čase písania článku je v každom z tunelov predpokladaná iba jedna BFD relácia. Potenciálne to vytvára menšiu granularitu pri analýze stavu tunela. V skutočnosti to môže predstavovať obmedzenie iba v prípade použitia WAN pripojenia na báze MPLS L2/L3 VPN so schváleným QoS SLA – ak označovanie DSCP BFD prenosu (po enkapsulácii v IPSec/GRE) bude zodpovedať vysoko prioritnej fronte v sieti poskytovateľa, môže to ovplyvniť presnosť a rýchlosť zistenia degradácie pre nízko prioritný prenos. Pri tom existuje možnosť zmeny predvoleného označovania BFD na zníženie rizika vzniku takýchto situácií. V nasledujúcich verziách softvéru Cisco SD-WAN sa očakáva objavenie presnejšieho nastavenia BFD, ako aj možnosť spustenia viacerých BFD relácií v rámci jedného tunela s individuálnymi hodnotami DSCP (pre rôzne aplikácie).
- BFD navyše umožňuje posúdiť maximálnu veľkosť paketu, ktorý je možné prenášať cez daný tunel bez fragmentácie. To umožňuje SD-WAN dynamicky nastavovať také parametre ako MTU a TCP MSS Adjust, aby sa maximálne efektívne využila dostupná šírka pásma na každom kanáli.
- V SD-WAN je tiež k dispozícii možnosť synchronizácie QoS s poskytovateľmi služieb nielen na základe L3 DSCP polí, ale aj na základe L2 CoS hodnôt, ktoré môžu automaticky vzniknúť v pobočkovej sieti špecializovanými zariadeniami – napríklad IP telefónmi.
Ako sa líšia možnosti, spôsoby určovania a aplikácie politík AppQ?
Politiky DMVPN/PfR:
- Sú definované na smerovači(-och) centrálnych pobočiek (CP) cez príkazový riadok CLI alebo CLI šablóny konfigurácie. Tvorba CLI šablón si vyžaduje prípravu a znalosti syntaxe politík.

- Sú globálne definované bez možnosti individuálneho prispôsobenia/zmeny podľa požiadaviek jednotlivých segmentov siete.
- Interaktívne vytváranie politík v grafickom rozhraní nie je predpokladané.
- Sledovanie zmien, dedičnosť, vytváranie viacerých verzií politík pre rýchle prepínanie nie je predpokladané.
- Automaticky sa šíria na smerovače vzdialených pobočiek. Pri tom využívajú tie isté komunikačné kanály ako na prenos používateľských údajov. Pri absencii komunikačného kanála medzi centrálnou a vzdialenou pobočkou nie je možné šírenie/zmenu politík.
- Používajú sa na každom smerovači a v prípade potreby modifikujú výsledok štandardných protokolov smerovania s vyššou prioritou.
- Pre prípady, keď všetky WAN kanály pobočky zažívajú výrazné straty prevádzky, kompenzačné mechanizmy nie sú predpokladané..
Politiky SD-WAN:
- Sú definované v grafickom rozhraní vManage pomocou interaktívneho sprievodcu šablónami.
- Podporujú vytváranie viacerých politík, kopírovanie, dedičnosť, prepínanie medzi politikami v reálnom čase.
- Podporujú individuálne nastavenie politiky pre rôzne segmenty (pobočky) siete.
- Šíria sa pomocou akéhokoľvek dostupného signálneho kanála medzi ovládačom a smerovačom a/alebo vSmart – nezávisia priamo od dátovej väzby medzi smerovačmi. Samozrejme je potrebná IP konektivita medzi samotným smerovačom a ovládačmi.

- Pre prípady, keď všetky dostupné kanály pobočky zažívajú výrazné straty údajov prekračujúce prijateľné prahové hodnoty pre kritické aplikácie, môže byť použitých niekoľko dodatočných mechanizmov na zvýšenie spoľahlivosti prenosu:
- FEC (Forward Error Correction) – používa špeciálny algoritmus nadbytočného kódovania. Pri prenose kritickej prevádzky cez kanály s vysokým percentom strát môže byť FEC automaticky aktivovaný a umožňuje obnoviť stratenú časť údajov. Pri tom sa len nepatrne zvyšuje využívaná šírka pásma, ale spoľahlivosť sa výrazne zvyšuje.

- Duplicitné prúdy údajov – navyše k FEC politika môže predpokladať automatické duplikovanie prevádzky vybraných aplikácií v prípade ešte závažnejšieho úrovne strát, ktoré sa nedajú kompenzovať pomocou FEC. V tomto prípade budú vybrané dáta prenášané po všetkých tuneloch smerom k pobočke-prijímateľovi s následnou de-duplicitou (odstránením nadbytočných kópií paketov). Mechanizmus výrazne zvyšuje využitie kanálov, ale taktiež významne zvyšuje spoľahlivosť prenosu.
- FEC (Forward Error Correction) – používa špeciálny algoritmus nadbytočného kódovania. Pri prenose kritickej prevádzky cez kanály s vysokým percentom strát môže byť FEC automaticky aktivovaný a umožňuje obnoviť stratenú časť údajov. Pri tom sa len nepatrne zvyšuje využívaná šírka pásma, ale spoľahlivosť sa výrazne zvyšuje.
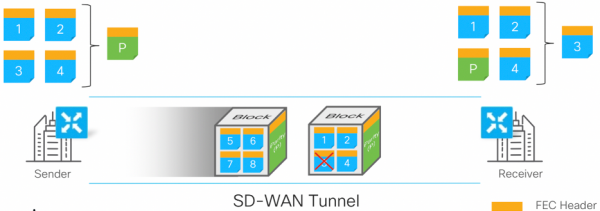
Možnosti Cisco SD-WAN, bez priamych analógov v DMVPN/PfR
Architektúra riešenia Cisco SD-WAN v niektorých prípadoch umožňuje získať možnosti, ktorých realizácia v rámci DMVPN/PfR je buď mimoriadne obtiažna, alebo neefektívna z dôvodu potrebných pracovných nákladov, alebo dokonca úplne nemožná. Pozrime sa na najzaujímavejšie z nich:
Traffic-Engineering (TE)
TE zahŕňa mechanizmy, ktoré umožňujú odkloniť prevádzku od štandardnej cesty, vytvorenej protokolmi smerovania. TE sa často používa na zabezpečenie vysokej dostupnosti sieťových služieb, vďaka schopnosti rýchlo a/alebo vopred preklopiť dôležitú prevádzku na alternatívnu (neprekrývajúcu sa) cestu prenosu, s cieľom zabezpečiť lepšiu kvalitu služby alebo rýchlosť jej obnovy v prípade poruchy na hlavnej ceste.
Zložitost implementácie TE spočíva v potrebe vopred spočítať a rezervovať (overiť) alternatívnu cestu. V MPLS sieťach telekomunikačných operátorov sa tento problém rieši pomocou technológií ako MPLS Traffic-Engineering s rozšíreniami IGP protokolov a RSVP protokolu. V poslednej dobe získava na popularite aj technológia Segment Routing, ktorá je viac optimalizovaná pre centralizované nastavenie a orchestráciu. V klasických WAN sieťach tieto technológie obvykle nie sú zastúpené alebo sú obmedzené na používanie mechanizmov hop-by-hop, ako je Policy-Based Routing (PBR), ktoré dokážu odkloniť prevádzku, no realizujú to na každom smerovači osobitne – bez ohľadu na celkový stav siete alebo výsledok PBR na predchádzajúcich alebo nasledujúcich krokoch. Výsledok aplikácie týchto variantov TE nie je utešujúci – MPLS TE sa z dôvodu zložitosti nastavenia a prevádzky používajú zvyčajne len v najkritickejšej časti siete (jadre), zatiaľ čo PBR sa používa na jednotlivých smerovačoch bez možnosti vytvoriť akúsi jednotnú PBR politiku v celej sieti. To isté platí aj pre siete založené na DMVPN.
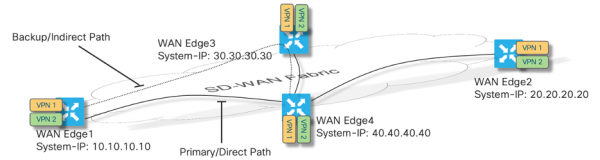
SD-WAN v tomto ohľade ponúka oveľa elegantnejšie riešenie, ktoré nie je len ľahko nastaviteľné, ale aj oveľa lepšie škálovateľné. To je výsledkom architektúr control-plane a policy-plane. Implementácia policy-plane v SD-WAN umožňuje centralizovane určiť politiku TE – aká prevádzka je dôležitá? pre ktoré VPN? cez ktoré uzly/tunely je potrebné alebo naopak zakázané vytvoriť alternatívnu trasu? Na druhej strane centralizácia riadenia control-plane na báze vSmart kontrolerov umožňuje modifikovať výsledky smerovania bez nutnosti meniť nastavenia jednotlivých zariadení – smerovače už vidia len výsledok tej logiky, ktorá bola vytvorená v rozhraní vManage a prenášaná na aplikáciu na vSmart.
Service-chaining
Tvorba servisných reťazcov je ešte náročnejšia úloha v klasickom smerovaní ako už popísaný mechanizmus Traffic Engineering. V tomto prípade je potrebné nielen vytvoriť špeciálnu trasu pre konkrétnu sieťovú aplikáciu, ale aj zabezpečiť možnosť nasmerovania trafficu z siete na určitých (alebo na všetkých) uzloch SD-WAN siete pre spracovanie špeciálnou aplikáciou alebo servisom (MSE, Vyváženie, Kódovanie, Inšpekcia trafficu atď.). Je pritom potrebné mať možnosť kontrolovať stav týchto externých servísov, aby sa predišlo situáciám black-holing, a tiež sú potrebné mechanizmy, ktoré umožňujú umiestniť takéto uniformné externé servisy do rôznych geo-lokácií s možnosťou siete automaticky vybrať najoptimálnejší servisný uzol pre spracovanie trafficu konkrétneho filiala. V prípade Cisco SD-WAN je to dosť jednoducho dosiahnuteľné vytvorením príslušnej centralizovanej politiky, ktorá "zlepuje" všetky aspekty cieľového servisného reťazca do jedného celku a automaticky mení logiku data-plane a control-plane len tam a vtedy, kde je to potrebné.
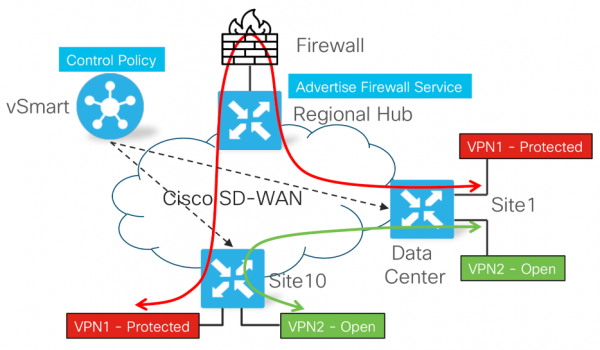
Schopnosť vytvoriť geo-distribuovanú ob обработку trafficu vybraných druhov aplikácií v určitom poradí na špecializovaných (ale nemajúcich súvislosť so samotnou sieťou SD-WAN) zariadeniach – to je, hádam, najzreteľnejšia ukážka výhod Cisco SD-WAN oproti klasickým technológiám a dokonca aj niektorým alternatívnym riešeniam SD-WAN iných výrobcov.
Aký je výsledok?
Je zrejmé, že aj DMVPN (spolu alebo bez Performance Routing) a Cisco SD-WAN riešia v konečnom dôsledku veľmi podobné úlohy vo vzťahu k distribuovanej WAN sieti organizácie. Pri tom významné architektonické a funkčné rozdiely technológie Cisco SD-WAN posúvajú proces riešenia týchto úloh na iný kvalitatívny level. Zhrňme, môžeme poznamenať nasledujúce významné rozdiely medzi technológiami SD-WAN a DMVPN/PfR:
- DMVPN/PfR vo všeobecnosti využívajú osvedčené technológie pre vytváranie prepojených VPN sietí a z pohľadu dátovej roviny sú podobné modernejšej technológii SD-WAN, pričom existuje niekoľko obmedzení v podobe povinnej statickej konfigurácie smerovačov a výber topológií je obmedzený na Hub-n-Spoke. Na druhej strane má DMVPN/PfR niektoré funkčné vlastnosti, ktoré zatiaľ nie sú k dispozícii v rámci SD-WAN (jde o per-application BFD).
- V rámci control-plane technológie sa zásadne líšia. S ohľadom na centralizované spracovanie signálnych protokolov SD-WAN umožňuje, okrem iného, výrazne zúžiť domény zlyhania a "oslobodiť" proces prenosu používateľského trafiku od signálneho interakcie – dočasná nedostupnosť kontrolérov neovplyvňuje možnosť prenosu používateľského trafiku. Zároveň dočasná nedostupnosť akéhokoľvek pobočky (vrátane centrálnej) nijako neovplyvňuje možnosť ostatných pobočiek navzájom komunikovať a spolupracovať s kontrolérmi.
- Architektúra formovania a aplikovania politík správy trafiku v prípade SD-WAN je tiež výrazne lepšia ako v DMVPN/PfR – geo-zálohovanie je realizované oveľa lepšie, nie je viazané na Hub, existuje viac možností na podrobnú konfiguráciu politík, zoznam realizovaných scenárov správy trafiku je tiež oveľa rozsiahlejší.
- Proces orchestrácie riešenia sa tiež výrazne líši. DMVPN predpokladá existenciu vopred známych parametrov, ktoré by mali byť nejakým spôsobom zahrnuté do konfigurácie, čo trochu obmedzuje flexibilitu riešenia a možnosť dynamických zmien. Na druhej strane SD-WAN vychádza z paradigmy, že v počiatočnom okamihu pripojenia smerovač "nevie nič" o svojich kontroléroch, ale vie "od koho sa pýtať" – to stačí nielen na automatické nadviazanie spojenia s kontrolérmi, ale aj na automatické vytvorenie plne prepojenej dátovej roviny topológie, ktorú potom možno flexibilne nastaviť/zmeniť pomocou politík.
- V oblasti centralizovaného riadenia, automatizácie a monitorovania SD-WAN očakávane prekonáva možnosti DMVPN/PfR, ktoré vznikli z vývoja klasických technológií a v oveľa väčšej miere sa spoliehajú na príkazový riadok CLI a použitie systémov NMS založených na šablónach.
- V SD-WAN v porovnaní s DMVPN vzrástli požiadavky na bezpečnosť na úplne novú kvalitatívnu úroveň. Hlavné princípy sú – nulová dôvera, škálovateľnosť a dvojfaktorová autentifikácia.
Z týchto nezložitých záverov by sa mohlo vytvoriť chybný dojem, že vytváranie siete na báze DMVPN/PfR dnes už stratilo akúkoľvek aktuálnosť. To určite nie je celkom pravda. Napríklad v prípadoch, keď sa v sieti používa množstvo zastaraného vybavenia a nie je možnosť ho vymeniť, DMVPN môže umožniť spojiť "staré" a "nové" zariadenia do jedného geo-distribuovaného siete s množstvom vyššie uvedených výhod.
Na druhej strane treba pamätať, že všetky aktuálne podnikové smerovače Cisco založené na IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) dnes podporujú akýkoľvek prevádzkový režim – a klasickú smerovanie, aj DMVPN a SD-WAN - výber je determinovaný aktuálnymi potrebami a pochopením, že v ktorejkoľvek chvíli na tom istom zariadení možno začať presun smerom k pokročilejšej technológii.
Zdroj: habr.com
