

Na čo si dať pozor pri výbere VPN smerovača pre distribuovanú sieť? A akými funkciami by mal disponovať? Týmto sa zaoberá naša recenzia ZyWALL VPN1000.
Úvod
Doteraz bola väčšina našich publikácií zameraná na menšie VPN zariadenia na prístup do siete z periférnych objektov. Napríklad na prepojenie rôznych pobočiek so sídlom, prístup do siete malých samostatných spoločností, alebo dokonca súkromných domov. Prišiel čas hovoriť o centrálnej uzlove pre distribuovanú sieť.
Je jasné, že vytvoriť modernú sieť veľkej spoločnosti len na základe ekonomických zariadení nebude možné. A zorganizovať cloudovú službu na poskytovanie služieb spotrebiteľom — tiež nie. Niekde musí byť nainštalované vybavenie, ktoré dokáže obslúžiť veľké množstvo klientov súčasne. Tentoraz sa porozprávame o jednom takom zariadení — Zyxel VPN1000.
Pre veľkých aj malých účastníkov sieťovej výmeny je možné vyzdvihnúť kritériá, podľa ktorých sa hodnotí vhodnosť daného zariadenia na riešenie úlohy.
Nižšie sú uvedené hlavné z nich:
- technické a funkčné možnosti;
- správa;
- bezpečnosť;
- odolnosť voči poruchám.
Ťažko sa určuje, čo je dôležitejšie, a bez čoho sa dá obísť. Potrebné je všetko. Ak zariadenie v niektorom kritériu zaostáva za požadovanými štandardmi, môže to viesť k problémom neskôr.
Avšak určité vlastnosti zariadení, ktoré majú zabezpečiť prácu centrálnych uzlov a vybavenia, ktoré pracuje prevažne na periférii, sa môžu značně líšiť.
Pre centrálny uzol vystupuje na prvé miesto výpočtová sila — to vedie k nutnému chladeniu a teda k hluku ventilátora. Pre periférne zariadenia, ktoré sa zvyčajne nachádzajú v kanceláriách a obytných priestoroch, je hlučná prevádzka prakticky neakceptovateľná.
Ďalším zaujímavým aspektom je rozdelenie portov. Pri periférnych zariadeniach je viac-menej jasné, ako sa bude používať a koľko klientov sa pripojí. Preto je možné nastaviť prísne rozdelenie portov na WAN, LAN, DMZ, vykonať prísne viazanie na protokol a tak ďalej. V centrálnom uzle takú istotu nemáme. Napríklad, ak pridáme nový segment siete, ktorý vyžaduje pripojenie cez vlastné rozhranie — a ako to dosiahnuť? Tu je potrebné univerzálnejšie riešenie s možnosťou flexibilného nastavenia rozhraní.
Dôležitým aspektom je nasýtenie zariadenia rôznymi funkciami. Samozrejme, prístup, keď jedno zariadenie dobre vykonáva jednu jedinú úlohu, má svoje výhody. Ale najzaujímavejšia situácia nastáva, keď je potrebné spraviť krok doľava alebo doprava. Samozrejme, môžeme pri každej novej úlohe navyše zakúpiť ďalšie cielené zariadenie. A tak až kým sa nevyčerpá rozpočet alebo miesto v racku.
Naopak, rozšírená sada funkcií umožňuje zaobísť sa jedným zariadením pri riešení viacerých otázok. Napríklad, ZyWALL VPN1000 podporuje niekoľko typov pripojení cez VPN, vrátane SSL a IPsec VPN, ako aj vzdialené pripojenia pre zamestnancov. Teda jedno "železo" pokrýva otázky ako pripojení medzi lokalitami, tak aj klientskými pripojeniami. Ale tu je jedno "ale". Aby to fungovalo, je potrebné mať rezervu výkonu. Napríklad v prípade ZyWALL VPN1000 hardvérové jadro IPsec VPN zabezpečuje vysoký výkon VPN tunela, a vyváženie/zálohovanie VPN s algoritmami SHA-2 a IKEv2 zabezpečuje vysokú spoľahlivosť a bezpečnosť pre biznis.
Nižšie sú uvedené niektoré užitočné funkcie, ktoré pokrývajú jednu alebo niekoľko z vyššie uvedených oblastí.
SD-WAN poskytuje platformu pre cloudové riadenie, získavajúc výhody centralizovaného riadenia komunikácie medzi lokalitami s možnosťou vzdialeného ovládania a monitorovania. ZyWALL VPN1000 tiež podporuje príslušný režim prevádzky tam, kde sú potrebné rozšírené funkcie VPN.
Podpora cloudových platforiem pre kritické služby. ZyWALL VPN1000 bol overený na použitie s Microsoft Azure a AWS. Použitie vopred overených zariadení je preferované pre organizácie všetkých úrovní, najmä ak je v IT infraštruktúre použitá kombinácia lokálnej siete a cloudu.
Filtrácia obsahu posilňuje bezpečnosť blokovaním prístupu na škodlivé alebo neželané webové stránky. Zabráni sťahovaniu škodlivého softvéru z nedôveryhodných alebo kompromitovaných stránok. V prípade ZyWALL VPN1000 je ročná licencia na túto službu už zahrnutá v dodávke.
Geo-politiky (Geo IP) umožňujú sledovať prevádzku a analyzovať polohu IP adries, pričom odmietajú prístup z nepotrebných alebo potenciálne nebezpečných regiónov. Ročná licencia na túto službu je tiež zahrnutá v balení pri zakúpení zariadenia.
Správa bezdrôtovej siete v ZyWALL VPN1000 zahŕňa kontrolér bezdrôtovej siete, ktorý umožňuje spravovať až 1032 prístupových bodov z centralizovaného používateľského rozhrania. Podniky môžu nasadiť alebo rozšíriť spravovanú Wi-Fi sieť s minimálnym úsilím. Je potrebné poznamenať, že číslo 1032 je naozaj veľa. Pri vzorci, že sa jedného prístupového bodu môže pripojiť až 10 používateľov, vychádza naozaj pôsobivé číslo.
Vyvažovanie a zálohovanie. Séria VPN podporuje vyvažovanie zaťaženia a zálohovanie cez niekoľko vonkajších rozhraní. To znamená, že je možné pripojiť niekoľko kanálov od viacerých poskytovateľov, čím sa ohradíte pred problémami s pripojením.
Možnosť zálohovania zariadenia (Device HA) pre nepretržité spojenie, aj keď jedno zo zariadení zlyhá. Bez toho sa ťažko zaobídete, ak potrebujete zorganizovať prácu 24/7 s minimálnym časom výpadku.
Zyxel Device HA Pro pracuje v režime active/passive, pre ktorý nie je potrebný zložitý proces nastavenia. To znižuje prah vstupu a okamžite umožňuje začať používať zálohovanie. Na rozdiel od active/active, keď musí systémový administrátor absolvovať dodatočnú prípravu, vedieť nastaviť dynamické smerovanie, chápať, čo sú asymetrické pakety atď. — nastavenie režimu active/passive prebehne výrazne jednoduchšie a vyžaduje menej časových nákladov.
Pri použití zariadenia Zyxel Device HA Pro si zariadenia vymieňajú signály heartbeat cez vyhradený port. Porty aktívneho a pasívneho zariadenia sú pripojené cez Ethernetový kábel. Pasívne zariadenie úplne synchronizuje informácie s aktívnym zariadením. Konkrétne medzi zariadeniami sa synchronizujú všetky relácie, tunely a účty používateľov. Okrem toho pasívne zariadenie uchováva zálohu konfiguračného súboru pre prípad výpadku aktívneho zariadenia. Týmto spôsobom je prechod v prípade poruchy hlavného zariadenia bezproblémový. heartbeat Je potrebné poznamenať, že v systémoch active
sa aj tak musí rezervovať 20-25% systémových zdrojov na switchover pri poruchách. Pri/active jedno zariadenie je úplne v stave rezervy a je pripravené okamžite spracovať sieťový prenos a udržiavať normálnu funkčnosť siete. active/passive Jednoducho povedané: „Pri použití zariadenia Zyxel Device HA Pro a existencii záložného kanála je biznis chránený ako pred stratou spojenia zo strany poskytovateľa, tak aj pred problémami v dôsledku poruchy smerovača.
Zhrňujúc všetko povedané
Pre centrálny uzol distribuovanej siete je lepšie použiť zariadenie s určitým počtom rezervných portov (pripojovacích rozhraní). Je žiaduce mať rozhrania ako RJ45 pre jednoduchosť a zníženie nákladov na pripojenie, tak aj SFP pre voľbu medzi optickým prepojením a krútenou parou.
Toto zariadenie by malo byť:
výkonné, prispôsobené na skoky v záťaži;
- s prehľadným rozhraním;
- s bohatým, ale nie nadbytočným množstvom integrovaných funkcií, vrátane otázok týkajúcich sa zabezpečenia;
- s možnosťou budovania systémov odolných voči chybám - duplikovaním kanálov a duplikovaním zariadení;
- podporujúce správu, aby sa celá rozvetvená infraštruktúra v podobe centrálneho uzla a periférnych zariadení dala spravovať z jedného miesta;
- ako „čerešnička na torte“ - podpora moderných trendov ako integrácia s cloudovými zdrojmi a podobne.
- ZyWALL VPN1000 ako centrálny uzol siete
Pri prvom pohľade na ZyWALL VPN1000 je zrejmé, že portov v Zyxel nešetrili.
Máme:
12 konfigurovateľných portov RJ‑45 (GBE);
2 konfigurovateľné porty SFP (GBE);
2 porty USB 3.0 s podporou 3G/4G modemov.
Obrázok 1. Celkový pohľad na ZyWALL VPN1000.
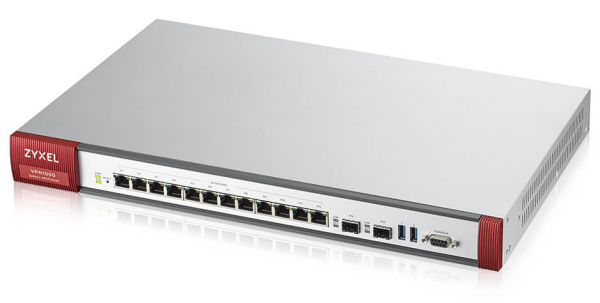
Obrázok 1. Celkový pohľad na ZyWALL VPN1000.
Hneď je treba poznamenať, že zariadenie nie je určené pre domácu kanceláriu, predovšetkým kvôli výkonným ventilátorom. Týchto je tu až štyri.
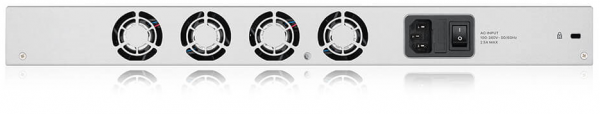
Obrázok 2. Zadná strana ZyWALL VPN1000.
Pozrime sa, ako vyzerá rozhranie.
Hneď stojí za to venovať pozornosť dôležitému aspektu. Funkcií je veľmi veľa a podrobne ich opisovať v rámci jedného článku nebude možné. Ale to, čo je dobré na produktoch Zyxel, je veľmi podrobná dokumentácia, predovšetkým príručka používateľa (administrátora). Preto, aby sme získali predstavu o bohatej funkcionalite, len si prejdeme jednotlivé záložky.
Predvolene sú port 1 a port 2 pridelené pre WAN. Začínajúc od tretieho portu nasledujú rozhrania pre lokálnu sieť.
3. port s IP adresou predvolene 192.168.1.1 je úplne vhodný na pripojenie.
Pripojíme patch cord, prejdeme na adresu a môžeme sledovať okno registrácie používateľa webového rozhrania.
Poznámka. Na správu môžeme použiť cloudový systém správy SD-WAN.
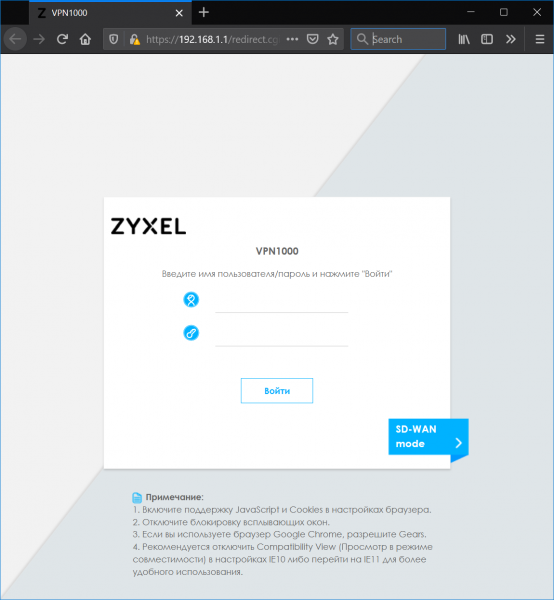
Obrázok 3. Okno na zadanie loginu a hesla
Prejdeme procedúrou zadania loginu a hesla a na obrazovke sa objaví okno Dashboard. V podstate, ako je to aj pre Dashboard — maximum prevádzkových informácií na každom kúsku obrazového priestoru.
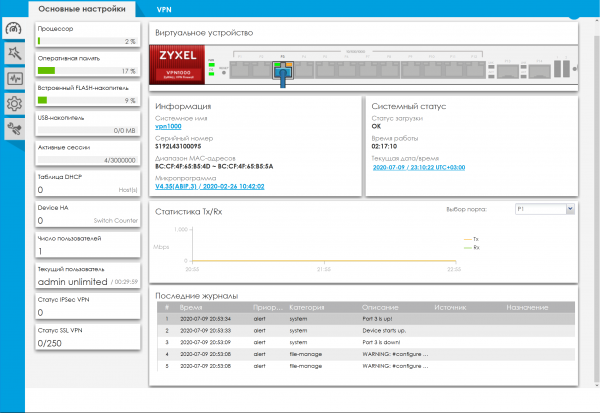
Obrázok 4. ZyWALL VPN1000 — Dashboard.
Záložka "Rýchle nastavenie" (Wizards)
V rozhraní sú dokonca dvaja asistenti: pre nastavenie WAN a nastavenie VPN. V skutočnosti sú asistenti veľmi užitoční, umožňujú vykonať šablónové nastavenia, aniž by ste mali skúsenosti s zariadením. A pre tých, ktorí chcú viac, ako bolo uvedené vyššie, existuje podrobná dokumentácia.
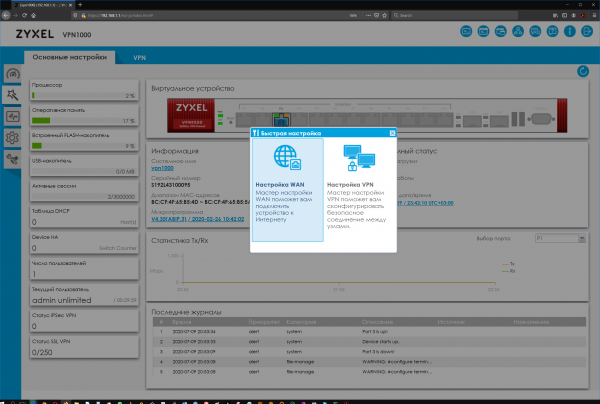
Obrázok 5. Záložka "Rýchle nastavenie".
Záložka Monitoring
Zdá sa, že inžinieri zo Zyxel sa rozhodli riadiť princípom: monitorujeme všetko, čo sa dá. Samozrejme, pre zariadenie, ktoré funguje ako centrálny uzol, by to celková kontrola určite nemala škodiť.
Aj len rozbalením všetkých položiek na bočnej lište je jasné bohatstvo výberu.
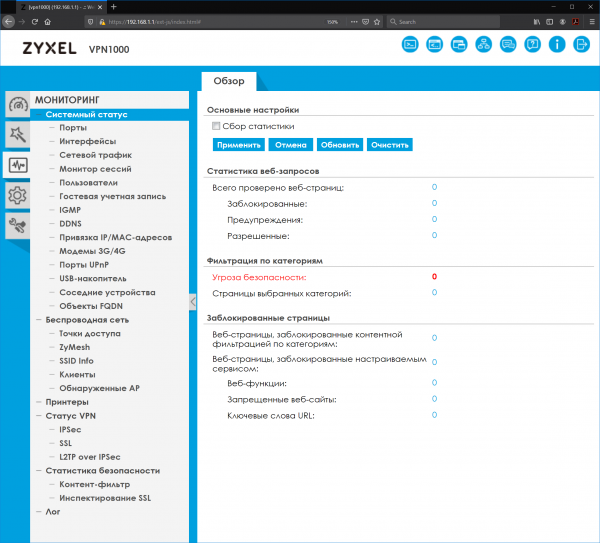
Obrázok 6. Záložka Monitoring s rozbalenými podpoložkami.
Záložka Konfigurácia
Tu je bohatstvo funkcií ešte viditeľnejšie.
Napríklad, správa portov zariadenia je veľmi pekne spracovaná.
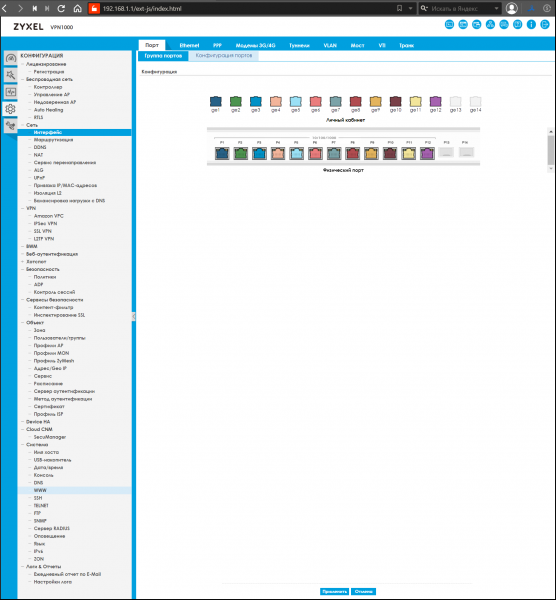
Obrázok 7. Záložka Konfigurácia s rozbalenými podpoložkami.
Záložka Údržba
Obsahuje podsekce pro aktualizaci firmwaru, diagnostiku, zobrazení pravidel směrování a vypnutí.
Tyto funkce mají podpůrný charakter a v různé míře se vyskytují prakticky v každém síťovém zařízení.
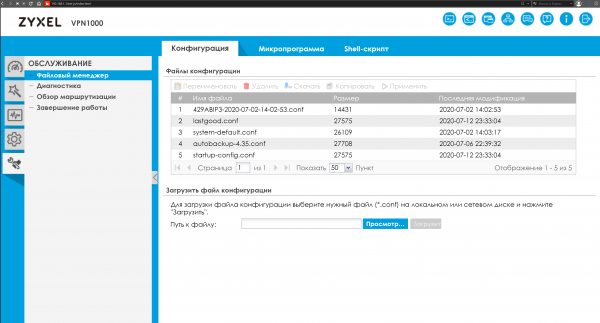
Obrázek 8. Záložka Údržba s rozbalenými podbody.
Srovnávací charakteristiky
Náš přehled by byl neúplný bez srovnání s jinými alternativami.
Níže je uvedena tabulka nejbližších analogů k ZyWALL VPN1000 a seznam funkcí pro srovnání.
Tabulka 1. Srovnání ZyWALL VPN1000 s analogy.
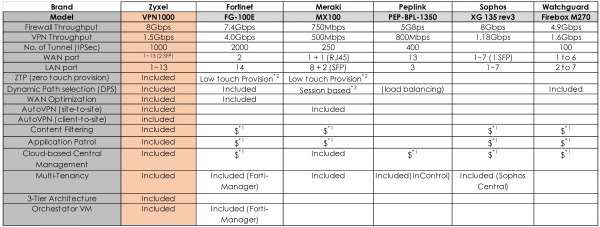
Vysvětlení k tabulce 1:
*1: Požadována licence
* 2: Low Touch Provision: administrátor musí nejdříve konfigurovat zařízení lokálně před ZTP.
* 3: na základě sezení: DPS se použije pouze na nové sezení; to neovlivní aktuální sezení.
Jak vidíme, v něčem analogy dohánějí hrdinu našeho přehledu, například Fortinet FG-100E má rovněž vestavěnou WAN optimalizaci, zatímco Meraki MX100 má vestavěnou funkci AutoVPN (site-to-site), ale celkově s komplexním souborem funkcí ZyWALL VPN1000 vyniká.
Doporučení při výběru zařízení pro centrální uzel (nejen Zyxel)
Při výběru zařízení pro organizaci centrálního uzlu rozvětvené sítě s mnoha pobočkami je třeba se orientovat na celou řadu parametrů: technické možnosti, snadnost správy, zajištění bezpečnosti a odolnosti.
Široká škála funkcí, velké množství fyzických portů s možností flexibilního nastavení: WAN, LAN, DMZ a další příjemné funkce, jako je řadič pro správu přístupových bodů, umožňují řešit mnoho úkolů najednou.
Neméně důležitou roli hrají dostupnost dokumentace a uživatelsky přívětivé rozhraní pro správu.
S tak zvanými jednoduchými věcmi, jako jsou tyto, není těžké vytvářet síťové infrastruktury, které pokrývají různé weby a lokace, a použití cloudu SD-WAN umožňuje tuto činnost realizovat co nejflexibilněji a nejbezpečněji.
Užitočné odkazy
Zdroj: habr.com
