

Rôzne aspekty využívania DNS už boli viackrát spomenuté autorom v množstve publikovaných v rámci blogu. Pri tom bol vždy kladený dôraz na zvyšovanie bezpečnosti tohto kľúčového internetového služby.
Až do nedávnej doby, napriek očividnosti zraniteľnosti DNS prevádzky, ktorá sa, až do súčasnosti, väčšinou prenáša vo voľnom formáte, boli pre zlé úmysly zo strany poskytovateľov, ktorí sa snažia zvýšiť svoje príjmy vložením reklamy do obsahu, vládnych silových orgánov a cenzúry, ako aj jednoduchých zločincov, proces , napriek existencií rôznych technológií, ako sú DNSSEC/DANE, DNScrypt, DNS-over-TLS a DNS-over-HTTPS, stagnoval. A ak existujú serverové riešenia, niektoré z nich už existujú dosť dlhú dobu, sú široko známe a dostupné, podpora z ich strany klientského softvéru zostáva ďaleko za očakávaním.
Našťastie, situácia sa mení. V rámci toho aj vývojári populárneho prehliadača Firefox oznámenými plánmi na zavedenie režimu podpory (DoH) do predvolenej nastavenia v blízkej dobe. To by malo pomôcť chrániť DNS prevádzku používateľov WWW pred vyššie uvedenými hrozbami, avšak potenciálne môže vyvolať nové.
1. Problémy DNS-over-HTTPS
Na prvý pohľad, začínajúca masová implementácia DNS-over-HTTPS do softvéru pracujúceho na Internete vyvoláva iba pozitívnu reakciu. Avšak, diabol, ako sa hovorí, sa skrýva v detailoch.
Prvým problémom, ktorý obmedzuje oblasť masového použitia DoH, je jeho zameranie výhradne na webovú prevádzku. Naozaj, protokol HTTP a jeho aktuálna verzia HTTP/2, na ktorej je DoH založené, sú základom WWW. Ale Internet nie je len web. Existuje množstvo populárnych služieb, ako sú elektronická pošta, rôzne messengery, systémy na prenos súborov, streamovanie multimédií a iné, ktoré nepoužívajú HTTP. Tým pádom, napriek tomu, že mnohí vnímajú DoH ako panaceu, zistíme, že je nepoužiteľné bez dodatočných (nielenže nepotrebných) úsilia, pre nič iné, okrem technológií prehliadača. Mimochodom, na túto úlohu sa oveľa viac hodí DNS-over-TLS, ktorý realizuje enkapsuláciu štandardnej DNS prevádzky do chráneného štandardného protokolu TLS.
Druhou problémou, ktorá je potenciálne oveľa významnejšia ako prvá, je skutočný odklon od inherentnej decentralizácie DNS navrhnutej na začiatku v prospech používania jedného DoH servera určeného v nastaveniach prehliadača. Konkrétne, Mozilla navrhuje použiť službu od Cloudflare. Podobné služby spustili aj iné známe subjekty na internete, vrátane Googlu. To znamená, že implementácia DNS-over-HTTPS v jej súčasnej podobe zvyšuje závislosť koncových používateľov od najväčších služieb. Nie je žiadnym tajomstvom, že informácie, ktoré môže poskytnúť analýza DNS dopytov, dokáže zhromaždiť ešte viac údajov o používateľoch a zároveň zvýšiť ich presnosť a aktuálnosť.
V tejto súvislosti bol autor a zostáva zástancom masového zavádzania nie DNS-over-HTTPS, ale DNS-over-TLS spolu s DNSSEC/DANE ako univerzálneho, bezpečného a nevedúceho k ďalšej centralizácii internetu prostriedku na zabezpečenie bezpečnosti DNS prevádzky. Bohužiaľ, očakávať rýchlu implementáciu masovej podpory alternatív k DoH v klientskej softvérovej výbave, a to z opodstatnených dôvodov, nie je pravdepodobné a v súčasnosti ostáva v oblasti nadšencov bezpečnostných technológií.
Ale keď už máme DoH, prečo ho nevyužiť predtým, ako sa odpojíme od potenciálneho sledovania zo strany korporácií prostredníctvom ich serverov a prejdeme na vlastný server DNS-over-HTTPS?
2. Protokol DNS-over-HTTPS
Pokiaľ sa pozrieme na štandard popisujúci protokol DNS-over-HTTPS, je možné vidieť, že v podstate predstavuje webové API, ktoré umožňuje enkapsuláciu štandardného balíka DNS do protokolu HTTP/2. To sa realizuje prostredníctvom špeciálnych HTTP hlavičiek a aj konverziou binárneho formátu prenášaných DNS údajov (pozri a nasledujúce dokumenty) do formy, ktorá umožňuje ich prenášanie a prijímanie, ako aj prácu s potrebnými metadátami.
Podľa štandardu je podporovaný iba HTTP/2 a zabezpečené spojenie TLS.
Odoslanie DNS dopytu môže prebiehať štandardnými metódami GET a POST. V prvom prípade sa dopyt transformuje na base64URL kódovaný reťazec a v druhom prípade cez telo POST dopytu v binárnej forme. Pri dopytoch DNS sa pritom používa špeciálny MIME typ údajov application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Trying 2001:100:200:300::400:443...
* TCP_NODELAY set
* Connected to eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* TLSv1.3 (IN), TLS handshake, Server hello (2):
* TLSv1.3 (IN), TLS handshake, Encrypted Extensions (8):
* TLSv1.3 (IN), TLS handshake, Certificate (11):
* TLSv1.3 (IN), TLS handshake, CERT verify (15):
* TLSv1.3 (IN), TLS handshake, Finished (20):
* TLSv1.3 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.3 (OUT), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepted to use h2
* Server certificate:
*  subject: CN=my.domain
*  start date: Jul 22 00:07:13 2019 GMT
*  expire date: Oct 20 00:07:13 2019 GMT
*  subjectAltName: host "my.domain" matched cert's "my.domain"
*  issuer: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL certificate verify ok.
* Using HTTP2, server supports multi-use
* Connection state changed (HTTP/2 confirmed)
* Copying HTTP/2 data in stream buffer to connection buffer after upgrade: len=0
* Using Stream ID: 1 (easy handle 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Host: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS handshake, Newsession Ticket (4):
* Connection state changed (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
* Failed writing body (0 != 45)
* stopped the pause stream!
* Connection #0 to host eprove.net left intact
Venujte pozornosť aj na hlavičku cache-control: v odpovedi zo servera. Parametre max-age obsahuje hodnotu TTL pre vrátený DNS záznam (alebo minimálnu hodnotu, ak sa vráti ich súbor).
Na základe uvedeného má činnosť DoH servera niekoľko krokov.
- Získať HTTP požiadavku. Ak ide o GET, dekódovať paket z base64URL kódovania.
- Poslať tento paket DNS serveru.
- Získať odpoveď od DNS servera
- Nájsť minimálnu hodnotu TTL v získaných záznamoch.
- Vrátiť klientovi odpoveď prostredníctvom HTTP.
3. Vlastný server DNS-over-HTTPS
Najjednoduchším, najrýchlejším a najefektívnejším spôsobom, ako spustiť vlastný server DNS-over-HTTPS, je použiť HTTP/2 webový server , o ktorom autor už stručne písal (pozri „«).
Na podporu tohto výberu hrá faktor, že celý kód vlastného DoH servera môže byť úplne implementovaný pomocou integrovaného v H2O interpretera . Okrem štandardných knižníc je na výmenu údajov s DNS serverom potrebná knižnica (mrbgem) Socket, ktorá je, našťastie, už zahrnutá v aktuálnej vývojovej verzii H2O 2.3.0-beta2 v portoch FreeBSD. Napriek tomu nie je ťažké ju pridať ani do akejkoľvek predchádzajúcej verzie sklonovaním repozitára do adresára /deps pred kompiláciou.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===>  Licencia MIT BSD2CLAUSE prijatá používateľom
===>   h2o-2.2.6 závisí od súboru: /usr/local/sbin/pkg - nájdený
===> Sťahovanie všetkých distribučných súborov potrebných na zostavenie h2o-2.2.6
===>  Extrakcia pre h2o-2.2.6.
=> SHA256 Kontrola OK pre h2o-h2o-v2.2.6_GH0.tar.gz.
===>   h2o-2.2.6 závisí od súboru: /usr/local/bin/ruby26 - nájdený
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Klonovanie do „mruby-socket“…
remote: Sčítanie objektov: 385, hotovo.
remote: Celkom 385 (delta 0), znovu použitých 0 (delta 0), zabalených 385
Získanie objektov: 100% (385/385), 98.02 KiB | 647.00 KiB/s, hotovo.
Určenie zmien: 100% (208/208), hotovo.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 aug.  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 aug.  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 aug.  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 aug.  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 aug.  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 aug.  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 aug.  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 aug.  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 sep. 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 aug.  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 aug.  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 aug.  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 aug.  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 aug.  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 aug.  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../..
root@beta:/usr/ports/www/h2o # make install clean
...
Konfigurácia webového servera je vo všeobecnosti štandardná.
root@beta:/usr/ports/www/h2o # cd /usr/local/etc/h2o/
root@beta:/usr/local/etc/h2o # cat h2o.conf
# Tento ukážkový konfiguračný súbor vám poskytne pocit, ako môže byť H2O použitý
# a vysoko bezpečnú konfiguráciu pre TLS a HTTP hlavičky
# pozrite sa na https://h2o.examp1e.net/ pre podrobné dokumentácie
# a h2o --help pre možnosti a nastavenia príkazového riadku
# v.20180207 (c)2018 od Maxa Kostikova http://kostikov.co e-mail: max@kostikov.co
user: www
pid-file: /var/run/h2o.pid
access-log:
path: /var/log/h2o/h2o-access.log
format: "%h %v %l %u %t "%r" %s %b "%{Referer}i" "%{User-agent}i""
error-log: /var/log/h2o/h2o-error.log
expires: off
compress: on
file.dirlisting: off
file.send-compressed: on
file.index: [ 'index.html', 'index.php' ]
listen:
port: 80
listen:
port: 443
ssl:
cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS
cipher-preference: server
dh-file: /etc/ssl/dhparams.pem
certificate-file: /usr/local/etc/letsencrypt/live/eprove.net/fullchain.pem
key-file: /usr/local/etc/letsencrypt/live/my.domain/privkey.pem
hosts:
"*.my.domain":
paths: &go_tls
"\/":
redirect:
status: 301
url: https://my.domain/
"my.domain:80":
paths: *go_tls
"my.domain:443":
header.add: "Strict-Transport-Security: max-age=15768000; includeSubDomains; preload"
paths:
"\/dns-query":
mruby.handler-file: /usr/local/etc/h2o/h2odoh.rbVýnimku tvorí len spracovateľ URL /dns-query za ktorý zodpovedá náš server DNS-over-HTTPS, napísaný v mruby a volaný prostredníctvom voľby spracovateľa mruby.handler-file.
root@beta:/usr/local/etc/h2o # cat h2odoh.rb
# H2O HTTP/2 web server as DNS-over-HTTP service
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co e-mail: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/^dns=/,'')
                # base64URL decode
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text/plain' }, [ "Bad Request" ]]
        else
            # --- ask DNS server
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- find lowest TTL in response
            nans = str[6, 2].unpack1('n') # number of answers
            if nans > 0 # no DNS failure
                shift = 12
                ttl = 0
                while nans > 0
                    # process domain name compression
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text/plain' }, [ "Unsupported Media Type" ]]
    end
}
Vezmite na vedomie, že spracovanie DNS paketov zabezpečuje lokálny cache server, v tomto prípade z predinštalácie FreeBSD. Z pohľadu bezpečnosti je to optimálne riešenie. Avšak nič nebráni tomu, aby ste ho nahradili localhost na adresu iného DNS, ktorý plánujete použiť.
root@beta:/usr/local/etc/h2o # local-unbound verison
usage:  local-unbound [options]
        start unbound daemon DNS resolver.
-h      this help
-c file config file to read instead of /var/unbound/unbound.conf
        file format is described in unbound.conf(5).
-d      do not fork into the background.
-p      do not create a pidfile.
-v      verbose (more times to increase verbosity)
Version 1.8.1
linked libs: mini-event internal (it uses select), OpenSSL 1.1.1a-freebsd  20 Nov 2018
linked modules: dns64 respip validator iterator
BSD licensed, see LICENSE in source package for details.
Report bugs to unbound-bugs@nlnetlabs.nl
root@eprove:/usr/local/etc/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Zostáva reštartovať H2O a pozrieť sa, čo z toho vzniklo.
root@beta: /usr/local/etc/h2o # service h2o restart
Zastavujeme h2o.
Čakanie na PIDS: 69871.
Spúšťame h2o.
start_server (pid:70532) sa teraz spúšťa...
4. Testovanie
Tak, skontrolujme výsledky opätovným odoslaním skúšobného dotazu a sledovaním sieťovej prevádzky pomocou nástroja tcpdump.
root@beta/usr/local/etc/h2o # curl -H 'accept: application/dns-message' 'https://my.domain/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Varovanie: Binárny výstup môže rozbiť váš terminál. Použite "--output -" a povedzte
Varovanie: curl, aby ho výstupoval do terminálu, alebo zvážte "--output
Varovanie: " pre uloženie do súboru.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: počúvanie na lo0, typ spojenia NULL (BSD loopback), veľkosť zachytenia 262144 bajtov
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), length 57, bad cksum 0 (->e9ea)!)
    127.0.0.1.21070 > 127.0.0.1.53: [bad udp cksum 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
        0x0000:  0200 0000 4500 0039 92c7 0000 4011 0000  ....E..9....@...
        0x0010:  7f00 0001 7f00 0001 524e 0035 0025 fe38  ........RN.5.%.8
        0x0020:  abcd 0100 0001 0000 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01         mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), length 73, bad cksum 0 (->e9cb)!)
    127.0.0.1.53 > 127.0.0.1.21070: [bad udp cksum 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1/0/0 example.com. A 93.184.216.34 (45)
        0x0000:  0200 0000 4500 0049 92d6 0000 4011 0000  ....E..I....@...
        0x0010:  7f00 0001 7f00 0001 0035 524e 0035 fe48  .........5RN.5.H
        0x0020:  abcd 8180 0001 0001 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01c0 0c00  mple.com........
        0x0040:  0100 0100 0151 8000 045d b8d8 22         .....Q...].."
^C
2 pakety zachytené
23 pakety prijaté filtrom
0 paketov odmietnutých kernelom
Vo výstupe je vidieť, ako bola správa o prevedení adresy example.com prijatá a úspešne spracovaná DNS serverom.
Teraz nám zostáva aktivovať náš server v prehliadači Firefox. Na to je potrebné na konfiguračnej stránke zmeniť niekoľko nastavení about:config.
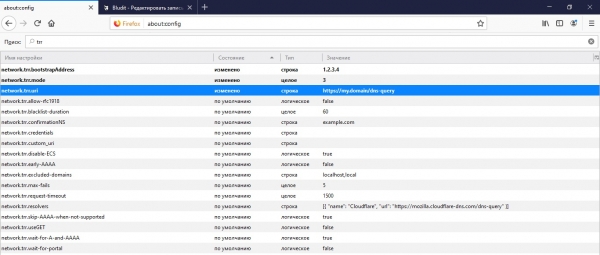
Po prvé, je to adresa nášho API, podľa ktorej bude prehliadač požadovať v DNS informácie v network.trr.uri. Odporúča sa tiež uviesť IP adresu domény z tohto URL pre bezpečné preloženie na IP pomocou samotného prehliadača bez odkazu na DNS v network.trr.bootstrapAddress. A nakoniec, vlastne parametre network.trr.mode aktualizujúce používanie DoH. Nastavenie hodnoty na "3" prinúti prehliadač používať výhradne DNS-over-HTTPS pre preloženie mien, zatiaľ čo hodnota "2" poskytne prioritu DoH, pričom štandardná požiadavka do DNS bude ako záložná možnosť.
5. ZISK!
Článok bol užitočný? Potom sa prosím nebojte a podporte nás finančne cez formulár daru (nižšie).
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish