

Úvod
Presne pred týždňom som písal referát na tému uvedenú v nadpise a zistil som, že informatívnych informácií na internete nie je tak veľa. Väčšinou sú to len suché fakty a návody na nastavenie. Preto som sa rozhodol text trochu upraviť a zverejniť ho ako článok.
Čo je to FTP
FTP (File Transfer Protocol) – protokol na prenos súborov cez sieť. Je jedným zo základných protokolov Ethernetu. Objavil sa v roku 1971 a pôvodne fungoval v sieťach DARPA. V súčasnosti, rovnako ako HTTP, je prenos súborov založený na modeli pozostávajúcom z množiny protokolov TCP/IP (Transmission Control Protocol/Internet Protocol). Definovaný v RFC 959.
Protokol určuje nasledujúce:
- Ako sa bude vykonávať kontrola chýb
- Metóda balenia údajov (ak sa balenie používa)
- Akým spôsobom odosielajúce zariadenie oznamuje, že dokončilo správu
- Akým spôsobom prijímajúce zariadenie oznamuje, že prijalo správu
Interakcia medzi klientom a serverom
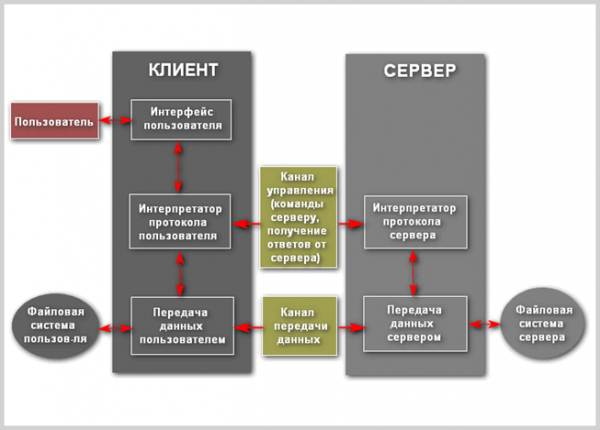
Pozrime sa podrobnejšie na procesy prebiehajúce pri práci FTP. Spojenie inicializuje interpret protokolu používateľa. Riadenie výmeny sa uskutočňuje prostredníctvom riadiaceho kanála v štandarde TELNET. Príkazy FTP generuje interpret protokolu používateľa a odosiela ich na server. Odpovede servera sú používateľovi zasielané taktiež cez riadiaci kanál. V zásade má používateľ možnosť nadviazať kontakt s interpretem protokolu servera a prostriedkami odlišnými od interpreta používateľa.
Hlavnou črtou FTP je to, že používa dvojité pripojenie. Jedno z nich sa používa na prenos príkazov serveru a prebieha predvolene cez TCP port 21, ktorý môže byť zmenený. Riadiace spojenie existuje po celú dobu, počas ktorej klient komunikuje so serverom. Riadiaci kanál musí byť otvorený pri prenose údajov medzi strojmi. V prípade jeho uzavretia sa prenos údajov zastaví. Druhé sa používa na priamy prenos údajov. Otvára sa zakaždým, keď sa uskutočňuje prenos súboru medzi klientom a serverom. V prípade, že sa súčasne prenáša viacero súborov, pre každý z nich sa otvára svoj kanál prenosu.
FTP môže fungovať v aktívnom alebo pasívnom režime, pričom výber režimu ovplyvňuje spôsob nadviazania pripojenia. V aktívnom režime klient vytvorí riadiace TCP pripojenie so serverom a odošle mu svoju IP adresu a náhodné číslo klientského portu, po čom čaká, kým server spustí TCP pripojenie na túto adresu a číslo portu. Ak je klient za firewallom a nemôže prijať prichádzajúce TCP pripojenie, môže byť použitý pasívny režim. V tomto režime klient využíva riadiaci prúd, aby poslal serveru príkaz PASV, a následne dostáva od servera jeho IP adresu a číslo portu, ktoré klient použije na otvorenie dátového prúdu zo svojho náhodného portu.
Môže nastať situácia, keď sa dáta môžu prenášať na tretí stroj. V tomto prípade používateľ organizuje riadiaci kanál medzi dvoma servermi a zriaďuje priamy kanál pre dáta medzi nimi. Riadiace príkazy idú cez používateľa, zatiaľ čo dáta sa prenášajú priamo medzi servermi.
Pri prenose dát po sieti sa môžu použiť štyri reprezentácie dát:
- ASCII – používa sa pre text. Dáta sa, ak je to potrebné, pred prenosom konvertujú zo znakovej reprezentácie na odosielajúcom hoste na 'osembitový ASCII' a (opäť, ak je to potrebné) na znakový formát prijímajúceho hostiteľa. Najmä sa menia znaky konca riadku. V dôsledku toho tento režim nie je vhodný pre súbory, ktoré obsahujú nielen bežný text.
- Binárny režim – odosielajúce zariadenie posiela každý súbor po bajtoch a príjemca uchováva prúd bajtov pri prijímaní. Podpora tohto režimu bola odporúčaná pre všetky realizácie FTP.
- EBCDIC – používa sa na prenos bežného textu medzi hostiteľmi v kódovaní EBCDIC. Zvyšok je tento režim podobný ASCII režimu.
- Lokálny režim – umožňuje dvom počítačom s identickými nastaveniami posielať dáta vo vlastnom formáte bez konverzie na ASCII.
Prenos dát môže prebiehať v ktoromkoľvek z troch režimov:
- Prúdový režim – dáta sa posielajú ako kontinuálny prúd, čo uvoľňuje FTP od akéhokoľvek spracovania. Namiesto toho sa celé spracovanie vykonáva v TCP. Indikátor konca súboru nie je potrebný, okrem oddelenia dát na záznamy.
- Blokový režim – FTP rozdeľuje dáta na niekoľko blokov (blok hlavičky, počet bajtov, pole dát) a následne ich odosiela cez TCP.
- Režim kompresie – dáta sa komprimujú jednotným algoritmom (zvyčajne kódovaním dlhých sérií).
FTP server – je server, ktorý umožňuje používanie protokolu prenosu súborov. Má určité vlastnosti, ktoré ho odlišujú od bežných webových serverov:
- Vyžaduje sa autentifikácia používateľov
- Všetky operácie sa vykonávajú v rámci aktuálnej relácie
- Možnosť vykonávania rôznych akcií so súborovým systémom
- Pre každé spojenie sa používa samostatný kanál
FTP klient – je program, ktorý umožňuje pripojiť sa k vzdialenému serveru cez FTP a tiež vykonávať na ňom potrebné operácie so súčasťami súborového systému. Klientom môže byť celkom dobre aj prehliadač, do adresného riadku ktorého je potrebné zadať adresu, ktorá predstavuje cestu k určitému adresáru alebo súboru na vzdialenom serveri, v súlade so základným blokovým schémom URL:
ftp://user:pass@address:port/directory/file
Avšak, použitie webového prehliadača na tento účel umožní len prezerať alebo sťahovať požadované súbory. Aby sa naplno využili všetky výhody FTP, ako klient by sa malo používať špecializované softvérové vybavenie.
FTP autentifikácia používa schému používateľské meno/heslo na poskytnutie prístupu. Používateľské meno sa posiela serveru príkazom USER, a heslo príkazom PASS. Ak server prijme informácie poskytnuté klientom, pošle klientovi pozvanie a začína reláciu. Používatelia môžu, ak server podporuje túto funkciu, vstúpiť do systému bez poskytnutia prihlasovacích údajov, ale server môže poskytnúť len obmedzený prístup pre také relácie.
Hostiteľ, ktorý poskytuje FTP službu, môže zabezpečiť anonymný prístup k FTP. Používatelia sa zvyčajne prihlasujú ako „anonymous“ (môže byť rozlišované na niektorých FTP serveroch) ako meno používateľa. Hoci sa zvyčajne žiada používateľov, aby poslali adresu ich elektronickej pošty namiesto hesla, žiadna overenie sa v skutočnosti nevykonáva. Mnohé FTP hostujúce služby, ktoré poskytujú aktualizácie softvéru, podporujú anonymný prístup.
Schéma protokolu
Interakcia „klient-server“ pri FTP pripojení môže byť viditeľne znázornená takto:
Zabezpečený FTP
FTP nebol pôvodne navrhnutý ako zabezpečený, pretože bol určený na komunikáciu medzi rôznymi vojenskými objektmi a zariadeniami. Avšak, s rozvojom a rozšírením internetu sa riziko neoprávneného prístupu zvýšilo mnohonásobne. Vznikla potreba chrániť servery pred rôznymi typmi útokov. V máji 1999 autori RFC 2577 zhromaždili zraniteľnosti do nasledovného zoznamu problémov:
- Skryté útoky (bounce attacks)
- Spoof-útoky (spoof attacks)
- Útoky hrubou silou (brute force attacks)
- Zachytávanie paketov, sniffing (packet capture, sniffing)
- Zachytávanie portov (port stealing)
Bežný FTP nemá možnosť prenášať údaje zašifrovane, a preto môžu byť mená používateľov, heslá, príkazy a iné informácie jednoducho zachytené zločincami. Bežným riešením tohto problému je používanie "zabezpečených", TLS-ochránených verzií zraniteľného protokolu (FTPS) alebo iného, viac zabezpečeného protokolu, ako je SFTP/SCP poskytované väčšinou implementácií protokolu Secure Shell.
FTPS
FTPS (FTP + SSL) je rozšírenie štandardného protokolu prenosu súborov, ktoré pridáva do jeho základnej funkcionality vytváranie šifrovaných relácií pomocou protokolu SSL (Secure Sockets Layer — úroveň zabezpečených socketov). V súčasnosti je ochrana zabezpečená jeho pokročilejším náprotivkom TLS (Transport Layer Security — zabezpečenie na transportnej úrovni).
SSL
Protokol SSL bol navrhnutý spoločnosťou Netscape Communications v roku 1996 s cieľom zabezpečiť bezpečnosť a dôvernosť internetových spojení. Protokol podporuje autentifikáciu (potvrdenie identity) klienta a servera, nezávisí od aplikácií a je transparentný pre protokoly HTTP, FTP a Telnet.
Protokol SSL Handshake pozostáva z dvoch fáz: overenie identity servera a voliteľné overenie identity klienta. V prvej fáze server na žiadosť klienta posiela svoj certifikát a parametre šifrovania. Potom klient vygeneruje hlavný kľúč, zašifruje ho verejným kľúčom servera a odosiela serveru. Server dešifruje hlavný kľúč svojím súkromným kľúčom a potvrdzuje svoju identitu klientovi, odoslaním správy podpísanej hlavným kľúčom klienta.
Nasledujúce údaje sú šifrované a overené kľúčmi, ktoré sú získané na základe tohto master kľúča. V druhom kroku, ktorý nie je povinný, server posiela požiadavku klientovi a klient potvrdzuje serveru svoju autentickosť vrátením požiadavky s vlastným digitálnym podpisom a certifikátom verejného kľúča.
SSL podporuje rôzne kryptografické algoritmy. Pri nadväzovaní spojenia sa používa kryptosystém verejného kľúča RSA. Po výmene kľúčov sa používajú rôzne šifrovacie metódy: RC2, RC4, IDEA, DES a TripleDES. Taktiež sa používa MD5 — algoritmus na tvorbu digestov správ. Syntax certifikátov verejného kľúča je popísaná v X.509.
Jednou z významných výhod SSL je jeho úplná softvérová a platformová nezávislosť. Protokol bol navrhnutý na princípoch prenosnosti a ideológia jeho konštrukcie nezávisí od aplikácií, v rámci ktorých je používaný. Okrem toho je dôležité, že nad protokolom SSL môžu byť transparentne aplikované aj iné protokoly; buď pre ďalšie zvýšenie úrovne ochrany cieľových informačných tokov, alebo na prispôsobenie kryptografických schopností SSL pre nejakú konkrétnu úlohu.
SSL pripojenie
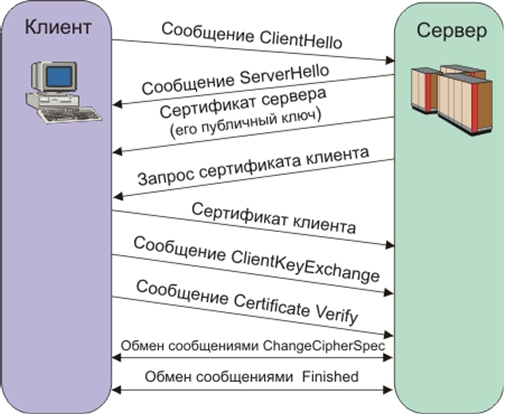
Poskytovaný bezpečný kanál SSL má tri hlavné vlastnosti:
- Kanál je súkromný. Šifrovanie sa používa pre všetky správy po jednoduchom dialógu, ktorý slúži na určenie tajného kľúča.
- Kanál je autentifikovaný. Serverová strana dialógu je vždy autentifikovaná, zatiaľ čo klientská — autentifikovaná voliteľne.
- Kanál je spoľahlivý. Transport správ zahŕňa kontrolu integrity (s využitím MAC).
Vlastnosti FTPS
Existujú dve implementácie FTPS, ktoré používajú rôzne metódy zabezpečenia:
- Nejasná metóda predpokladá použitie štandardného protokolu SSL s nastavením relácie pred odoslaním údajov, čo narušuje kompatibilitu s bežnými FTP klientami a servermi. Pre spätnú kompatibilitu s klientmi, ktorí nepodporujú FTPS, sa pre kontrolné spojenie používa TCP port 990 a pre prenos údajov — 989. To umožňuje zachovať štandardný port 21 pre protokol FTP. Táto metóda bola označená za zastaranú.
- Explicit – je omnoho pohodlnejší, pretože používa príkazy štandardného FTP, ale pri odpovedi šifruje dáta, čo umožňuje využívať jedno a to isté riadiace spojenie pre FTP aj FTPS. Klient musí výslovne požiadať server o zabezpečený prenos údajov a následne potvrdiť spôsob šifrovania. Ak klient nepožaduje zabezpečený prenos, FTPS server má právo buď zachovať, alebo uzavrieť nezabezpečené spojenie. Mechanizmus dohodovania identifikácie a ochrany údajov bol pridaný pod RFC 2228, ktorý zahŕňa nový FTP príkaz AUTH. Hoci tento štandard jasne neurčuje mechanizmy ochrany, určuje, že zabezpečené spojenie musí iniciovať klient pomocou vyššie opísaného algoritmu. Ak server nepodporuje zabezpečené spojenia, musí byť vrátený kód chyby 504. FTPS klienti môžu získať informácie o podporovaných protokoloch ochrany serverom pomocou príkazu FEAT, avšak server nie je povinný zverejniť, aké úrovne zabezpečenia podporuje. Najobvyklejšie FTPS príkazy sú AUTH TLS a AUTH SSL, ktoré zabezpečujú TLS a SSL.
SFTP
SFTP (Secure File Transfer Protocol) – protokol aplikačnej úrovne na prenos súborov, fungujúci nad zabezpečeným kanálom. Nemali by ste ho zamieňať s (Simple File Transfer Protocol), ktorý má rovnakú skratku. Ak je FTPS jednoducho rozšírením FTP, SFTP je samostatný a nijako nesúvisiaci protokol, ktorý ako základ používa SSH (Secure Shell – bezpečná schránka).
Secure Shell
Vývoj protokolu zabezpečovala jedna z skupín IETF s názvom Secsh. Pracovná dokumentácia k novému protokolu SFTP sa nestala oficiálnym štandardom, avšak začala sa aktívne používať na vývoj aplikácií. Následne bolo vydaných šesť verzií protokolu. Avšak, postupné zvyšovanie funkcionality v ňom viedlo k tomu, že 14. augusta 2006 bolo prijaté rozhodnutie o zastavení práce na rozvoji protokolu vzhľadom na splnenie hlavnej úlohy projektu (vývoj SSH) a nedostatok dostatočnej expertného úrovne na prechod k vývoju plnohodnotného protokolu vzdialeného súborového systému.
SSH je sieťový protokol, ktorý umožňuje diaľkové ovládanie operačného systému a tunelovanie TCP spojení (napríklad na prenos súborov). Je funkčne podobný protokolom Telnet a rlogin, ale na rozdiel od nich šifruje celý prenos, vrátane prenášaných hesiel. SSH umožňuje výber rôznych šifrovacích algoritmov. SSH klienti a SSH servery sú dostupné pre väčšinu sieťových operačných systémov.
SSH umožňuje bezpečne prenášať takmer ktorýkoľvek iný sieťový protokol v nechránenej sieti. Týmto spôsobom je možné nielen diaľkovo pracovať na počítači cez príkazový riadok, ale aj prenášať šifrovaný zvukový alebo video prenos (napríklad z webovej kamery). SSH môže tiež používať kompresiu prenášaných údajov na ich následné šifrovanie, čo je praktické napríklad pre diaľkové spúšťanie klientov X Window System.
Prvá verzia protokolu, SSH-1, bola vyvinutá v roku 1995 výskumníkom Tatu Uljönenom z Technickej univerzity v Helsinkách (Fínsko). SSH-1 bol napísaný na zabezpečenie väčšej dôvernosti ako protokoly rlogin, telnet a rsh. V roku 1996 bola vyvinutá bezpečnejšia verzia protokolu, SSH-2, ktorá nie je spätne kompatibilná so SSH-1. Protokol nadobudol ešte väčšiu popularitu a do roku 2000 mal približne dva milióny používateľov. V súčasnosti sa pod pojmom "SSH" zvyčajne rozumie práve SSH-2, pretože prvá verzia protokolu sa kvôli významným nedostatkom v súčasnosti takmer nepoužíva. V roku 2006 bol protokol schválený pracovnou skupinou IETF ako internetový štandard.
Existujú dve rozšírenia SSH: súkromná komerčná a bezplatná open source. Bezplatná verzia sa nazýva OpenSSH. K roku 2006 používalo 80 % počítačov na internete práve OpenSSH. Súkromnú verziu vyvíja organizácia SSH Communications Security, ktorá je stopercentnou dcérskou spoločnosťou korporácie Tectia a je bezplatná na nekomerčné použitie. Tieto implementácie obsahujú prakticky rovnaký súbor príkazov.
Protokol SSH-2, na rozdiel od protokolu telnet, je odolný voči útokom odpočúvania prenosu („sniffing“), ale nie je odolný voči útokom „človek v strede“. Protokol SSH-2 je tiež odolný voči útokom cez prevzatie relácie (angl. session hijacking), pretože nie je možné pripojiť sa k už nadstavenej relácii alebo ju zachytiť.
Na zabránenie útokom „človek v strede“ pri pripojení k hostiteľovi, ktorého kľúč je pre klienta zatiaľ neznámy, klientský softvér používateľovi zobrazuje „odtlačok kľúča“ (angl. key fingerprint). Odporúča sa starostlivo skontrolovať zobrazený odtlačok kľúča klientským softvérom s odtlačkom kľúča servera, ideálne získaným prostredníctvom dôveryhodných komunikačných kanálov alebo osobne.
Podpora SSH je realizovaná vo všetkých UNIX-like systémoch a na väčšine z nich sú medzi štandardnými utilitami prítomné klienti a servery ssh. Existuje mnoho realizácií SSH klientov aj pre ne-UNIX operačné systémy. Protokol si získal veľkú popularitu po širokom rozvoji analyzátorov prenosu a spôsobov narušenia fungovania lokálnych sietí ako alternatívne nebezpečného protokolu Telnet na spravovanie dôležitých uzlov.
Spojenie pomocou SSH
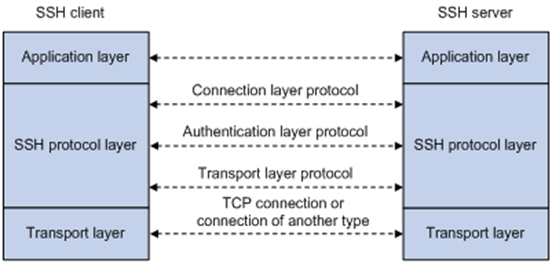
Na prácu cez SSH je potrebný SSH server a SSH klient. Server počúva pripojenia od klientských strojov a po nadviazaní spojenia vykoná autentifikáciu, po ktorej začne obsluhovať klienta. Klient sa využíva na prihlásenie na vzdialený stroj a vykonávanie príkazov.
Porovnanie s FTPS
Hlavné, čo oddeľuje SFTP od štandardného FTP a FTPS, je to, že SFTP šifruje úplne všetky príkazy, mená používateľov, heslá a ďalšie dôverné informácie.
Oba protokoly FTPS a SFTP používajú kombináciu asymetrických algoritmov (RSA, DSA), symetrických algoritmov (DES/3DES, AES, Twhofish atď.), ako aj algoritmus výmeny kľúčov. Na autentifikáciu FTPS (alebo, ak budeme presnejší, SSL/TLS podľa protokolu FTP) používa certifikáty X.509, zatiaľ čo SFTP (SSH protokol) používa SSH kľúče.
Certifikáty X.509 zahŕňajú verejný kľúč a určitú informáciu o certifikáte vlastníka. Tieto informácie umožňujú na druhej strane overiť integritu samotného certifikátu, pravosť a vlastníka osvedčenia. Certifikáty X.509 majú zodpovedajúci súkromný kľúč, ktorý sa zvyčajne uchováva oddelene od certifikátu z dôvodov bezpečnosti.
SSH kľúč obsahuje iba verejný kľúč (zodpovedajúci súkromný kľúč sa uchováva osobitne). Neobsahuje žiadne informácie o vlastníkoch kľúča. Niektoré implementácie SSH používajú certifikáty X.509 na autentifikáciu, ale v skutočnosti nekontrolujú celú reťazec certifikátov — používa sa iba verejný kľúč (čo robí takúto autentifikáciu neúplnou).
Záver
Protokol FTP bezpochyby stále hrá dôležitú úlohu v oblasti uchovávania a šírenia informácií v sieti, napriek svojmu pokročilému veku. Je to pohodlný, multifunkčný a štandardizovaný protokol. Na jeho základe bolo postavených množstvo súborových archívov, bez ktorých by technická práca nebola tak efektívna. Okrem toho sa ľahko nastavuje a existujú serverové a klientské programy prakticky pre všetky aktuálne i menej populárne platformy.
Na druhej strane jeho chránené verzie riešia problém ochrany súkromia uchovávaných a prenášaných dát v modernom svete. Oba nové protokoly majú svoje výhody a nevýhody a plnia trochu odlišné úlohy. V oblastiach, kde je preferovaný súborový archív, je vhodnejšie použiť FTPS, najmä ak sa tam predtým používal klasický FTP. SFTP je menej rozšírený kvôli svojej nekompatibilite so starým protokolom, ale je bezpečnejší a má väčšiu funkcionalitu, pretože je súčasťou systému vzdialenej správy.
Zoznam zdrojov
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish