

Medzi našimi zákazníkmi sú firmy, ktoré používajú riešenia Kaspersky ako firemný štandard a sami spravujú antivírusovú ochranu. Mohlo by sa zdať, že im veľmi nevyhovuje služba virtuálnych pracovných stolov, v ktorej sa o antivírus stará poskytovateľ. Dnes ukážem, ako si zákazníci môžu sami spravovať ochranu bez zásahu do bezpečnosti virtuálnych pracovných stolov.
V sme už v stručnosti prerozprávali, ako chránime virtuálne pracovné stoly našich zákazníkov. Antivírus v rámci služby VDI pomáha posilniť ochranu strojov v cloude a samostatne ju kontrolovať.
V prvej časti článku ukážem, ako spravujeme riešenie v cloude, a porovnám ukazovatele „cloudového“ Kaspersky s tradičným Endpoint Security. Druhá časť bude o možnostiach samostatného riadenia.
Ako spravujeme riešenie
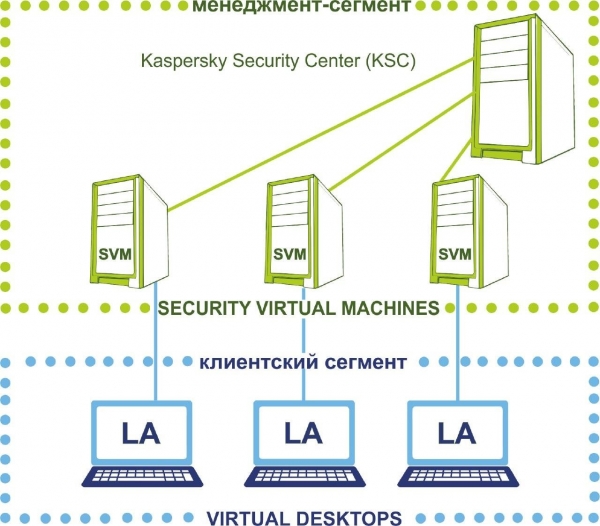
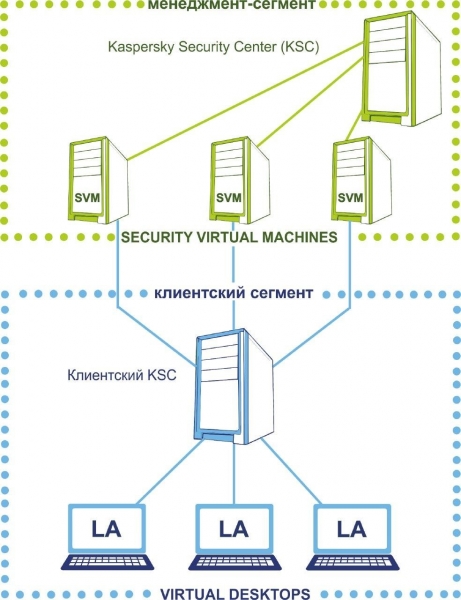
Takto vyzerá architektúra riešenia v našom cloude. Pre antivírus vyčleňujeme dva sieťové segmenty:
- klientsky segment, kde sa nachádzajú virtuálne pracovné miesta používateľov,
- manažment-segment, kde sa nachádza serverová časť antivírusu.
Manažment-segment zostáva pod kontrolou našich inžinierov, zákazník nemá prístup k tejto časti. Manažment-segment obsahuje hlavný server správy KSC, ktorý obsahuje súbory licencií a kľúče na aktiváciu klientskych pracovných miest.
Takto vyzerá riešenie v termínoch „Laboratória Kaspersky“.
- Na virtuálne pracovné stoly používateľov sa nainštaluje ľahký agent (LA). Nevykonáva kontroly súborov, ale posiela ich na SVM a čaká na „verdict zhora“. Výsledkom je, že zdroje používateľského pracovného stola sa neprenášajú na antivírusovú činnosť a zamestnanci si nesťažujú, že „VDI spomaľuje“.
- Kontroluje ho samostatná virtuálna ochranná mašina (Security virtual machine, SVM). Je to vyhradené bezpečnostné zariadenie, na ktorom sú umiestnené databázy škodlivého softvéru. Počas kontrol je záťaž presunutá na SVM: cez ňu ľahký agent komunikuje s serverom.
- Kaspersky security center (KSC) riadi virtuálne ochranné stroje. Je to konzola s nastaveniami úloh a politík, ktoré sa budú uplatňovať na koncových zariadeniach.
Toto pracovné schéma sľubuje úsporu až 30 % hardvérových zdrojov používateľského zariadenia v porovnaní s antivírusom na počítači používateľa. Pozrime sa, čo to znamená v praxi.
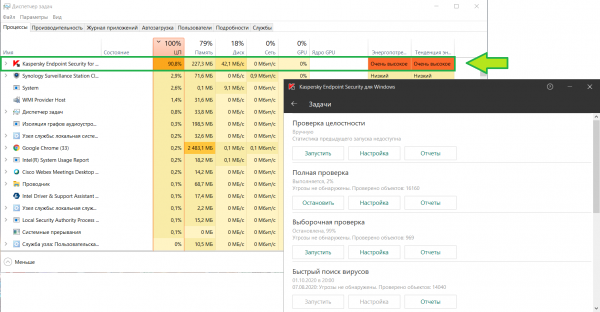
Pre porovnanie som vzal svoj pracovný notebook s nainštalovaným Kaspersky Endpoint Security, spustil kontrolu a pozrel sa na spotrebu zdrojov:
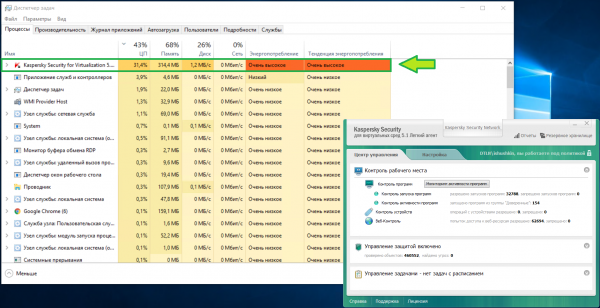
A tu je rovnaká situácia na virtuálnom pracovnom stole so podobnými vlastnosťami v našej infraštruktúre. Pamäť spotrebúva približne rovnako, ale zaťaženie CPU je dvakrát nižšie:
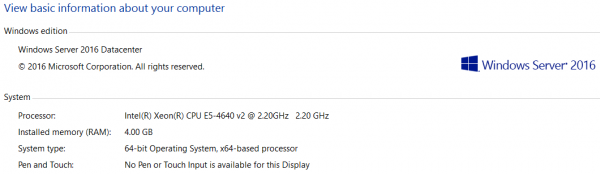
Sám KSC je tiež dosť náročný na zdroje. Pridelíme mu
dostatok, aby sa administrátorovi pohodlne pracovalo. Pozrite sa sami:
Čo zostáva pod kontrolou zákazníka
Takže úlohy na strane poskytovateľa sme si vyjasnili, teraz poskytneme zákazníkovi správu antivírusovej ochrany. Na to vytvoríme podriadený server KSC a presunieme ho do klientskej segmentu:
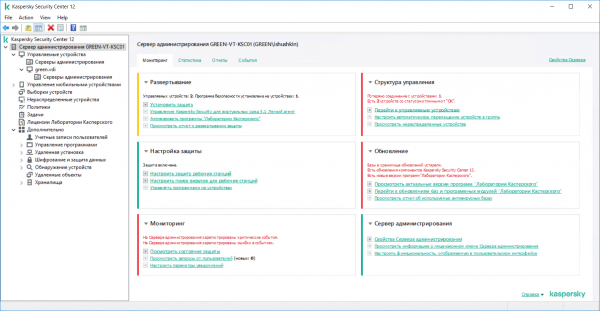
Prihlásime sa do konzoly na klientskom KSC a pozrieme sa, aké nastavenia bude mať zákazník predvolene.
Monitorovanie. Na prvej karte vidíme panel monitorovania. Hneď je jasné, na ktoré problematické miesta by sa malo zamerať:
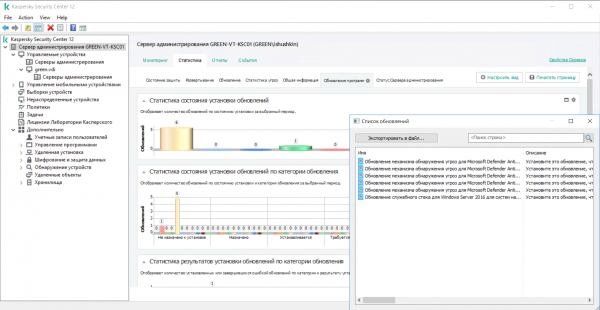
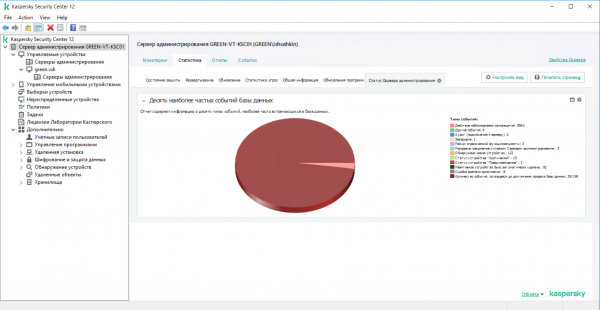
Prejdeme ďalej k štatistike. Niekoľko príkladov, čo tu môžeme vidieť.
Tu administrátor okamžite uvidí, ak na niektorých zariadeniach nebolo nainštalované aktualizovanie
alebo vznikol iný problém súvisiaci so softvérom na virtuálnych pracovných plochách. Ich
aktualizácia môže ovplyvniť bezpečnosť celej virtuálnej mašiny:
Na tejto karte môžeme analyzovať nájdené hrozby až po konkrétnu nájdenú hrozbu na chránených zariadeniach:
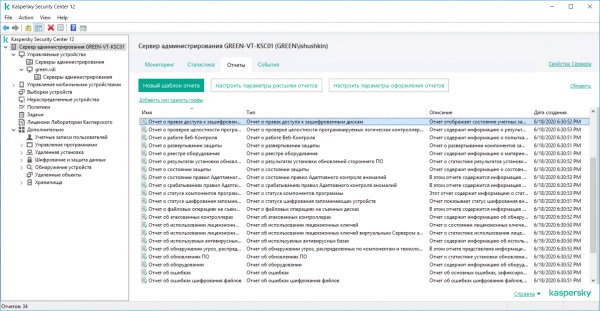
Na tretej karte sú všetky možné varianty prednastavených správ. Zákazníci môžu vytvoriť svoje správy z šablón, vybrať, aké informácie sa budú zobrazovať. Môžu nastaviť zasielanie na e-mail podľa plánu alebo prezerať správy lokálne zo servera
administrácie (KSC).
Skupiny administrácie. Vpravo vidíme všetky riadené zariadenia: v našom prípade – virtuálne pracovné plochy pod správou servera KSC.
Môžu sa spojiť do skupín, aby vytvorili spoločné úlohy a skupinové politiky pre rôzne oddelenia alebo pre všetkých používateľov súčasne.
Akon prispevek zákazníka vytvoril virtuálny stroj v privátnom cloude, okamžite sa identifikuje v sieti a Kaspersky ju posiela do neriadených zariadení:
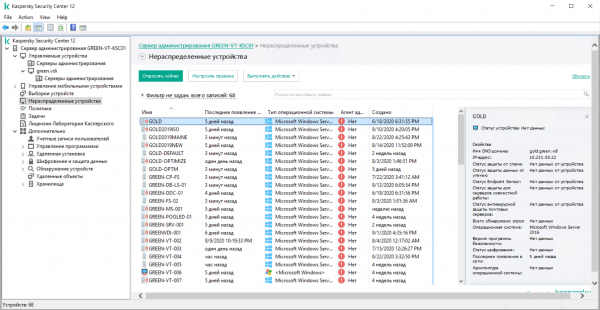
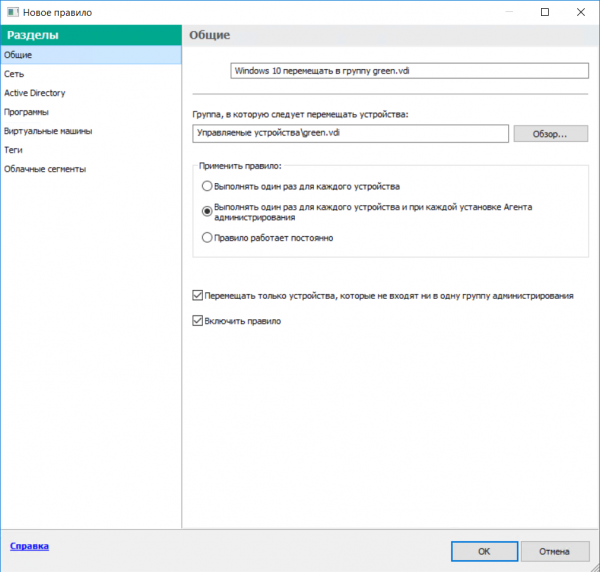
Na neriadené zariadenia sa nevzťahujú skupinové politiky. Aby sme nemuseli manuálne priraďovať virtuálne pracovné plochy do skupín, môžeme použiť pravidlá. Týmto automatizujeme prenos zariadení do skupín.
Napríklad virtuálne pracovné plochy s Windows 10, ale bez nainštalovaného administrátorského agenta, sa dostanú do skupiny VDI_1, zatiaľ čo plochy s Windows 10 a nainštalovaným agentom sa dostanú do skupiny VDI_2. Na rovnakom princípe je možné automaticky priraďovať zariadenia na základe ich doménovej príslušnosti, umiestnenia v rôznych sieťach a podľa určitých tagov, ktoré si klient môže nastaviť podľa svojich úloh a potrieb.
Na vytvorenie pravidla jednoducho spustíme sprievodcu priradením zariadení do skupín:
Skupinové úlohy. S pomocou úloh KSC automatizuje vykonávanie určitých pravidiel v určitom čase alebo po dosiahnutí určitého momentu, napríklad: kontrola vírusov sa vykonáva mimo pracovného času alebo pri „nečinnosti“ virtuálneho stroja, čo naopak znižuje zaťaženie VMs. V tejto sekcii je pohodlné plánovať kontroly na virtuálnych pracovných plochách v rámci skupiny, ako aj aktualizovať vírusové databázy.
Tu je kompletný zoznam dostupných úloh:
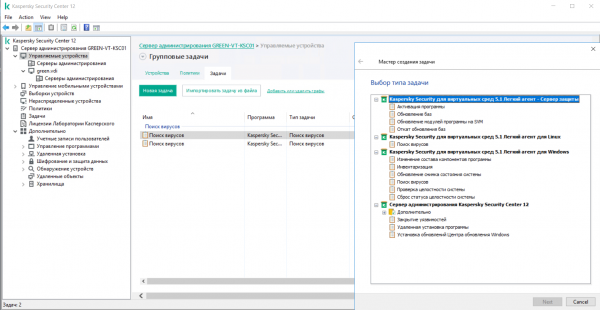
Skupinové politiky. Z podriadeného KSC môže zákazník sám rozširovať ochranu na nové virtuálne pracovné plochy, aktualizovať podpisy, nastavovať výnimky
pre súbory a siete, vytvárať správy a taktiež spravovať všetky druhy kontrol svojich strojov. Napríklad – obmedziť prístup k určitým súborom, webovým stránkam alebo hostiteľom.
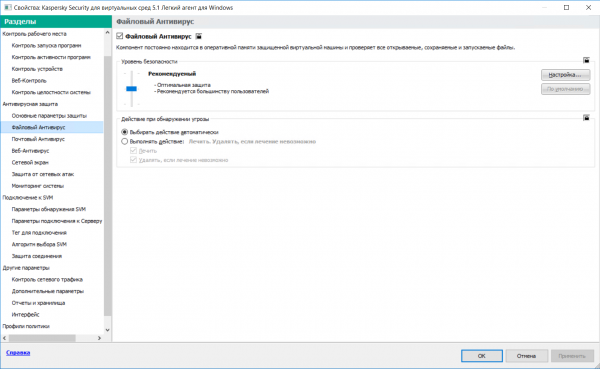
Politiky a pravidlá hlavného servera je možné opäť zapnúť, ak by niečo nefungovalo správne. V najhoršom prípade, ak je konfigurácia nesprávna, môžu stratiť spojenie s SVM a nechať virtuálne pracovné plochy bez ochrany. Naši inžinieri okamžite dostanú upozornenie a budú môcť zapnúť dedenie politík z hlavného servera KSC.
Toto sú hlavné nastavenia, o ktorých som chcel dnes hovoriť.
Zdroj: habr.com
