

Úvod
Optimalizácia kancelárskej infraštruktúry a nasadenie nových pracovných miest je vážnym problémom pre spoločnosti všetkých typov a veľkostí. Optimálnou voľbou pre nový projekt je prenájom zdrojov v cloude a získavanie licencií, ktoré je možné využívať ako u poskytovateľa, tak aj vo vlastnom dátovom centre. Jedným z riešení pre takýto scenár je , ktorý umožňuje vytvoriť platformu pre spoluprácu a firemnú komunikáciu podniku ako v cloudovom prostredí, tak aj na vlastnej infraštruktúre.

Riešenie je určené pre kancelárie akýchkoľvek rozmerov a má dva základné scenáre nasadenia: v prípade, že je k dispozícii až 3000 e-mailových schránok a nie sú vysoké požiadavky na odolnosť voči výpadkom, je možné využiť inštaláciu v režime single-server, zatiaľ čo verzia inštalácie multi-server podporuje spoľahlivú a responzívnu prácu desiatok a stoviek tisíc e-mailových schránok. Vo všetkých prípadoch získava používateľ prístup k e-mailu, dokumentom a správam prostredníctvom jedného webového rozhrania z pracovného miesta s akýmkoľvek operačným systémom bez potreby inštalácie a nastavenia dodatočného softvéru, alebo prostredníctvom mobilných aplikácií pre iOS a Android. Možné je tiež využitie známych klientov Outlook a Thunderbird.
Na nasadenie projektu partner Zextras — vybral Yandex.Cloud, pretože jeho architektúra je podobná AWS a je tu podpora S3-kompatibilného úložiska, čo umožní znížiť náklady na uloženie veľkého objemu e-mailov, správ a dokumentov, a zvýši odolnosť riešenia.
V prostredí Yandex.Cloud sa pre inštaláciu single-server používajú základné prostriedky správy virtuálnych strojov a možnosti správy virtuálnych sietí . Pre multi-server inštaláciu je okrem uvedených prostriedkov potrebné používať technológie , ak je to potrebné (v závislosti od rozsahu systému) – taktiež aj , a sieťový vyvažovač zaťaženia .
S3-kompatibilné objektové úložisko môže byť používané v oboch variantoch inštalácie, ako aj môže byť pripojené k systémom, nasadeným on-premise pre ekonomické a odolné ukladanie dát poštového servera v Yandex.Cloud.
Pre single-server inštaláciu, v závislosti od počtu používateľov a/alebo e-mailových schránok, sa vyžaduje: pre hlavný server 4-12 vCPU, 8-64 GB vRAM (konkrétne hodnoty vCPU a vRAM závisia od počtu e-mailových schránok a skutočného zaťaženia), minimálne 80 GB miesta na disku pre operačný systém a aplikácie, ako aj ďalší diskový priestor na uloženie e-mailov, indexov, logov a pod., ktorý závisí od počtu a priemerného veľkosti e-mailových schránok a ktorý sa môže dynamicky meniť počas prevádzky systému; pre pomocné servery Docs: 2-4 vCPU, 2-16 GB vRAM, 16 GB diskového priestoru (konkrétne hodnoty zdrojov a počet serverov závisia od skutočného zaťaženia); môže byť potrebný aj TURN/STUN server (jeho potreba ako samostatného servera a zdroje závisia od skutočného zaťaženia). Pre multi-server inštalácie sa množstvo a určenie rolových virtuálnych strojov a pridelené im zdroje určujú individuálne v závislosti od požiadaviek používateľa.
Cieľ článku
Popis nasadenia produktov Zextras Suite na báze poštového servera Zimbra v prostredí Yandex.Cloud v režime single-server. Získaná inštalácia môže byť použitá v produkčnom prostredí (pokročilí používatelia môžu vykonať potrebné nastavenia a pridať zdroje).
Systém Zextras Suite/Zimbra obsahuje:
- Zimbra — firemnú elektronickú poštu s možnosťou zdieľať e-mailové schránky, kalendáre a kontaktné zoznamy (adresáre).
- Zextras Docs — integrovaný kancelársky balík na báze LibreOffice online na vytváranie a spoločnú prácu s dokumentmi, tabuľkami a prezentáciami.
- Zextras Drive – individuálne úložisko pre súbory, ktoré umožňuje upravovať, uchovávať a zdieľať súbory a priečinky s ďalšími používateľmi.
- Zextras Team – messenger s podporou audio- a videokonferencií. K dispozícii sú verzie Team Basic, ktorá umožňuje len 1:1 komunikáciu, a Team Pro, ktorá podporuje viacúčelové konferencie, kanály, zdieľanie obrazovky, zdieľanie súborov a ďalšie funkcie.
- Zextras Mobile – podpora mobilných zariadení prostredníctvom Exchange ActiveSync na synchronizáciu e-mailu s mobilnými zariadeniami s funkciami správy MDM (Mobile Device Management). Umožňuje používať Microsoft Outlook ako emailového klienta.
- Zextras Admin – implementácia multitenantného administratívneho systému s delegovaním administrátorov na správu skupín klientov a tried služieb.
- Zextras Backup - zálohovanie a obnova údajov v plnom cykle v reálnom čase
- Zextras Powerstore — hierarchické úložisko objektov poštového systému s podporou tried spracovania údajov, s možnosťou uchovávať údaje lokálne alebo v cloudových úložiskách architektúry S3, vrátane Yandex Object Storage.
Po dokončení inštalácie získa používateľ fungujúci systém v prostredí Yandex.Cloud.
Podmienky a obmedzenia
- Nie je opísané prideľovanie diskového priestoru pre poštové schránky, indexy a iné typy údajov, keďže Zextras Powerstore podporuje rôzne typy úložísk. Typ a veľkosť úložísk závisia od úloh a parametrov systému. Ak je to potrebné, môže to byť vykonané neskôr v procese prechodu opísanej inštalácie do produkčného prostredia.
- Na zjednodušenie inštalácie sa nezohľadňuje použitie spravovaného administrátorom DNS servera na riešenie interných (neverejných) doménových mien, využíva sa štandardný DNS server Yandex.Cloud. Pri použití v produkčnom prostredí sa odporúča použiť DNS server, ktorý už môže byť súčasťou firemnej infraštruktúry.
- Predpokladá sa, že sa používa účet v Yandex.Cloud s predvolenými nastaveniami (najmä pri prihlásení do 'Konzoly' služby existuje iba adresár (v zozname 'Dostupné cloudu' pod menom default). Používatelia oboznámení s prácou v Yandex.Cloud môžu podľa svojich predstáv vytvoriť samostatný adresár pre testovaciu stanicu alebo využiť existujúci.
- Používateľ by mal mať verejnú zónu DNS, ku ktorej by mal mať administratívny prístup.
- Používateľ by mal mať prístup do adresára v 'Konzole' Yandex.Cloud aspoň s rolou 'editor' (majiteľ cloudu má všetky potrebné práva predvolene, pre poskytnutie prístupu iným používateľom do cloudu sú k dispozícii návody: , , )
- Tento článok nepopisuje inštaláciu používateľských X.509 certifikátov používaných na zabezpečenie sieťových komunikácií prostredníctvom mechanizmov TLS. Po dokončení inštalácie budú použité samo-podpisované certifikáty, čo umožní používať prehliadače na prístup k nainštalovanému systému. Tieto spravidla zobrazujú upozornenie o absencii overiteľného certifikátu od servera, ale umožňujú pokračovať v práci. Pred inštalovaním certifikátov overiteľných zariadeniami klientov (podpísaných verejnými a/alebo korporátnymi certifikačnými autoritami) nemusia aplikácie pre mobilné zariadenia fungovať so nainštalovaným systémom. Preto je inštalácia uvedených certifikátov v produkčnom prostredí nevyhnutná a vykonáva sa po dokončení testovania v súlade s korporátnymi bezpečnostnými politikami.
Popis procesu inštalácie systému Zextras/Zimbra v režime "single-server"
1. Predbežná príprava
Pred začatím inštalácie je potrebné zabezpečiť:
a) Zmeny v verejnej DNS zóne (vytvorenie A-záznamu pre server Zimbra a MX-záznamu pre spravovaný poštový doména).
b) Nastavenie virtuálnej sieťovej infraštruktúry v Yandex.Cloud.
Po vykonaní zmien v DNS zóne je potrebné chvíľu počkať na rozšírenie týchto zmien, ale na druhej strane nie je možné vytvoriť A-záznam bez znalosti IP adresy, s ktorou je spojený.
Preto sa kroky vykonávajú v nasledujúcom poradí:
1. Rezervovať verejnú IP adresu v Yandex.Cloud
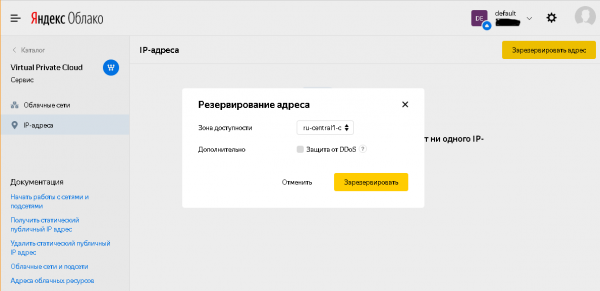
1.1 V "Konzole Yandex.Cloud" (ak je to potrebné, vyberte adresár v "dostupných cloud-och") prejdite do sekcie Virtual Private Cloud, podsekcia IP adresy, potom kliknite na tlačidlo "Rezervovať adresu", vyberte preferovanú zónu dostupnosti (alebo súhlaste s navrhovanou hodnotou; táto zóna dostupnosti by sa mala neskôr používať pre všetky ďalej popisované úkony v Yandex.Cloud, ak existuje možnosť výberu zóny dostupnosti na príslušných formulároch), v otvorenom dialógovom okne, ak si to želáte, môžete, ale nemusíte, zvoliť možnosť "Ochrana pred DDoS", a stlačte tlačidlo "Rezervovať" (pozri tiež ).
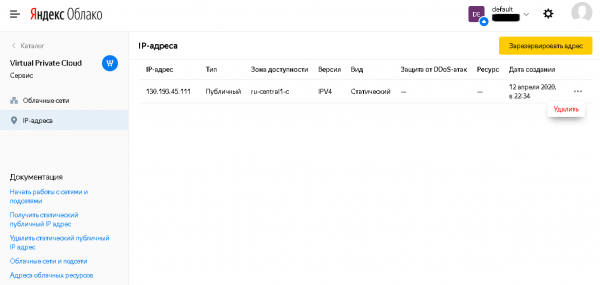
Po zatvorení dialógu bude v zozname IP adries k dispozícii systémom prideľovaná statická IP adresa, ktorú je možné skopírovať a použiť v ďalšom kroku.
1.2 V "priamom" DNS bloku vytvorte A-záznam pre server Zimbra, ukazujúci na predtým pridelenú IP adresu, A-záznam pre server TURN, ukazujúci na rovnakú IP adresu, a MX záznam pre spravovanú e-mailovú doménu. V našom príklade to budú mail.testmail.svzcloud.ru (server Zimbra), turn.testmail.svzcloud.ru (server TURN) a testmail.svzcloud.ru (e-mailová doména) príslušne.
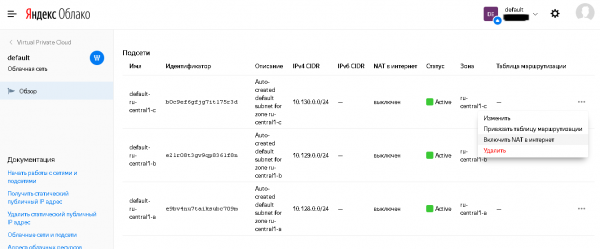
1.3 V Yandex.Cloud v zvolenej zóne dostupnosti pre podsiet, ktorá sa použije na nasadenie virtuálnych strojov, zapnite NAT do Internetu.
Na to v časti Virtual Private Cloud, pododdelenie „Cloudové siete“, vyberte zodpovedajúcu cloudovú sieť (predvolene je tam dostupná iba sieť default), v nej vyberte zodpovedajúcu zónu dostupnosti a v jej nastaveniach vyberte položku „Povoliť NAT do Internetu“.
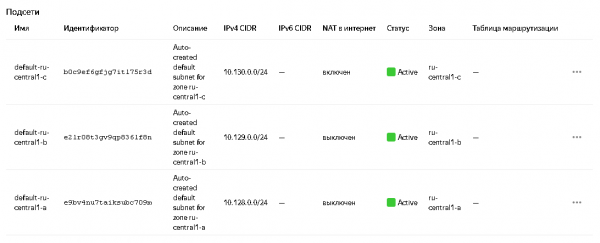
Status sa zmení v zozname podsietí:
Ďalšie informácie nájdete v dokumentácii: a .
2. Vytvorenie virtuálnych strojov
2.1. Vytvorenie virtuálneho stroja pre Zimbra
Postup:
2.1.1 V "Konzole Yandex.Cloud" prejdite do sekcie Compute Cloud, pododdelenie "Virtuálne stroje", kliknite na tlačidlo „Vytvoriť VМ“ (viac informácií o vytvorení VМ nájdete ).
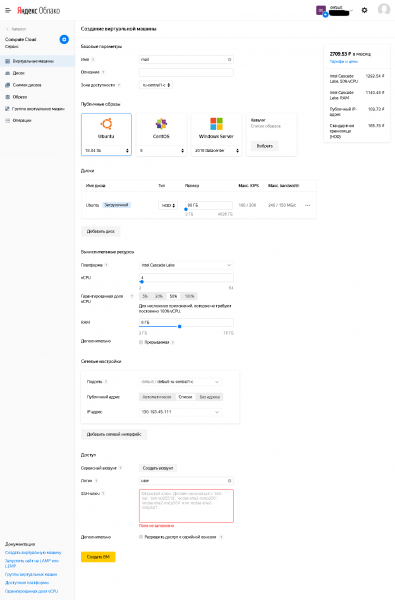
2.1.2 Tam je potrebné zadať:
- Názov – ľubovoľný (v súlade s podporovaným formátom Yandex.Cloud)
- Zóna dostupnosti – musí zodpovedať predtým zvolenej pre virtuálnu sieť.
- V "Verejných obrazoch" vyberte Ubuntu 18.04 lts
- Na diskoch nastavte zavádzací disk s veľkosťou minimálne 80GB. Na testovacie účely stačí typ HDD (a tiež pre produkčné použitie za predpokladu, že niektoré typy údajov budú uložené na diskoch typu SSD). V prípade potreby môžu byť ďalšie disky pridané po vytvorení VМ.
V "výpočtových prostriedkoch" zadajte:
- vCPU: minimálne 4.
- Garantovaný podiel vCPU: po dobu vykonávania popisovaných v článku akcií minimálne 50 %, po ukončení inštalácie, ak je to potrebné, ho možno znížiť.
- RAM: odporúča sa 8GB.
- Podsiet: vyberte podsieť, pre ktorú bol v predbežnej príprave zapnutý NAT do Internetu.
- Verejná adresa: vyberte zo zoznamu IP adresu, ktorá bola predtým použitá na vytvorenie A-záznamu v DNS.
- Používateľ: podľa vlastného uváženia, ale odlišný od používateľa root a od systémových účtov Linuxu.
- Je nutné zadať verejný (otvorený) SSH kľúč.
→
Pozri tiež Príloha 1. Vytvorenie SSH kľúčov v openssh a putty a konverzia kľúčov z formátu putty do openssh.
2.1.3 Po dokončení nastavenia stlačte „Vytvoriť VM“.
2.2. Vytvorenie virtuálnej infraštruktúry pre Zextras Docs
Postup:
2.2.1 V "Konzole Yandex.Cloud" prejdite do sekcie Compute Cloud, pododdelenie "Virtuálne stroje", kliknite na tlačidlo „Vytvoriť VМ“ (viac informácií o vytvorení VМ nájdete ).
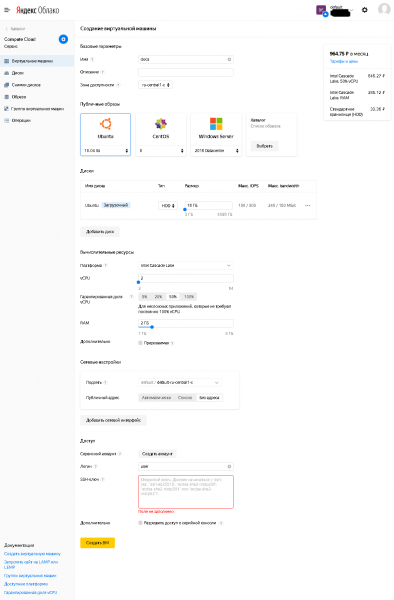
2.2.2 Tam je potrebné zadať:
- Názov – ľubovoľný (v súlade s podporovaným formátom Yandex.Cloud)
- Zóna dostupnosti – musí zodpovedať predtým zvolenej pre virtuálnu sieť.
- V "Verejných obrazoch" vyberte Ubuntu 18.04 lts
- Na diskoch nastavte zavádzací disk s veľkosťou minimálne 80GB. Na testovacie účely stačí typ HDD (a tiež pre produkčné použitie za predpokladu, že niektoré typy údajov budú uložené na diskoch typu SSD). V prípade potreby môžu byť ďalšie disky pridané po vytvorení VМ.
V "výpočtových prostriedkoch" zadajte:
- vCPU: minimálne 2.
- Garantovaný podiel vCPU: po dobu vykonávania popisovaných v článku akcií minimálne 50 %, po ukončení inštalácie, ak je to potrebné, ho možno znížiť.
- RAM: minimálne 2GB.
- Podsiet: vyberte podsieť, pre ktorú bol v predbežnej príprave zapnutý NAT do Internetu.
- Verejná adresa: bez adresy (k tomuto zariadeniu nie je vyžadovaný prístup z internetu, iba odchádzajúci prístup z tohto zariadenia do internetu, ktorý zabezpečuje možnosť „NAT do internetu“ používané podsiete).
- Používateľ: podľa vlastného uváženia, ale odlišný od používateľa root a od systémových účtov Linuxu.
- Je nutné zadať verejný (otvorený) SSH kľúč, môže to byť ten istý ako pre server Zimbra, alebo môžete vygenerovať samostatný kľúčový pár, pretože súkromný kľúč pre server Zextras Docs bude potrebné umiestniť na disk servera Zimbra.
Pozri tiež Prílohu 1. Vytvorenie SSH kľúčov v openssh a putty a konverzia kľúčov z formátu putty do openssh.
2.2.3 Po dokončení nastavenia stlačte „Vytvoriť VM“.
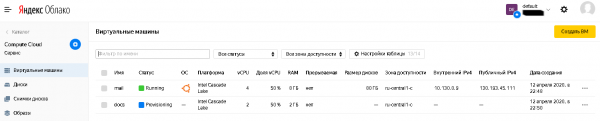
2.3 Vytvorené virtuálne stroje budú dostupné v zozname virtuálnych strojov, kde sa zobrazí, mimo iného, ich stav a používané IP adresy, ako verejné, tak aj interné. Informácie o IP adresách budú potrebné v ďalších krokoch inštalácie.
3. Príprava servera Zimbra na inštaláciu
3.1 Inštalácia aktualizácií
Je potrebné sa prihlásiť na server Zimbra prostredníctvom jeho verejnej IP adresy pomocou preferovaného SSH klienta s použitím súkromného (privátneho) SSH kľúča a používateľského mena, zadaného pri vytváraní virtuálnej infraštruktúry.
Po prihlásení vykonajte príkazy:
sudo apt update
sudo apt upgrade
(pri vykonávaní posledného príkazu odpovedzte „y“ na otázku, či ste si istí inštaláciou navrhnutého zoznamu aktualizácií)
Po inštalácii aktualizácií môžete (ale nemusíte) vykonať príkaz:
sudo apt autoremoveA na dokončenie kroku vykonajte príkaz
sudo shutdown –r now3.2 Inštalácia aplikácií
Je potrebné nainštalovať NTP klienta na synchronizáciu systémového času a aplikáciu screen nasledujúcim príkazom:
sudo apt install ntp screen(pri vykonávaní posledného príkazu odpovedzte „y“ na otázku, či ste si istí inštaláciou priloženého zoznamu balíkov)
Možno tiež nainštalovať ďalšie nástroje pre pohodlie administrátora. Napríklad, Midnight Commander môže byť nainštalovaný príkazom:
sudo apt install mc3.3. Zmena systémovej konfigurácie
3.3.1 V súbore /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg zmeniť hodnotu parametra manage_etc_hosts c true na nepravda.
Poznámka: editor na úpravu tohto súboru je potrebné spustiť s právami používateľa root, napríklad, „sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg„ alebo, ak je nainštalovaný balík mc, môžete použiť príkaz „sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
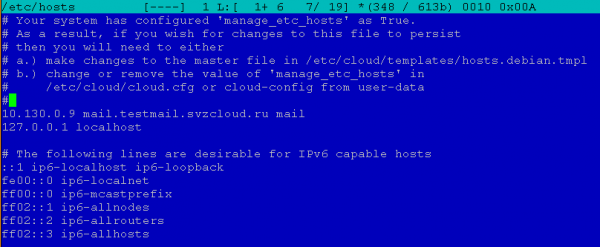
3.3.2 Upraviť /etc/hosts nasledovne, pričom v riadku určujúcom FQDN hostiteľa nahradiť adresu 127.0.0.1 internou IP adresou tohto servera a názov – s úplným názvom v zóne .internal na verejný názov servera, uvedený predtým v A-zázname zóny DNS, a primerane zmeniť krátky názov hostiteľa (ak sa líši od krátkeho názvu hostiteľa z A-záznamu verejného DNS).
Napríklad, v našom prípade súbor hosts vyzeral takto:

Po úprave vyzeral takto:
Poznámka: editor na úpravu tohto súboru je potrebné spustiť s právami používateľa root, napríklad, „sudo vi /etc/hosts„ alebo, ak je nainštalovaný balík mc, môžete použiť príkaz „sudo mcedit /etc/hosts»
3.4 Uložiť heslo používateľa
Je to potrebné, pretože v ďalšom bude nastavenie firewallu, a v prípade akýchkoľvek problémov s ním, ak má používateľ heslo, bude možné sa prihlásiť na virtuálny stroj pomocou sériovej konzoly z webovej konzoly Yandex.Cloud a deaktivovať firewall a/alebo opraviť chybu. Pri vytváraní virtuálneho stroja používateľ nemá heslo, takže prístup je možný len cez SSH s použitím autentifikácie na základe kľúčov.
Pre nastavenie hesla je potrebné vykonať príkaz:
sudo passwdNapríklad, v našom prípade to bude príkaz „sudo passwd user”.
4. Inštalácia Zimbra a Zextras Suite
4.1. Stiahnutie distribučných súborov Zimbra a Zextras Suite
4.1.1 Stiahnutie distribučného súboru Zimbra
Postup:
1) Otvorenie prehliadača na URL a vyplňte formulár. Príde vám e-mail s odkazmi na stiahnutie Zimbra pre rôzne OS.
2) Vyberte aktuálnu verziu distribučného súboru pre platformu Ubuntu 18.04 LTS a skopírujte odkaz
3) Stiahnuť distribučný súbor Zimbra na server Zimbra a rozbaliť ho. Na to je potrebné v ssh relácii na serveri zimbra vykonať príkazy
cd ~
mkdir zimbra
cd zimbra
wget
tar –zxf
(v našom príklade je to „tar –zxf zcs-9.0.0_OSE_UBUNTU18_latest-zextras.tgz”)
4.1.2 Stiahnutie distribučného súboru Zextras Suite
Postup:
1) Otvorenie prehliadača na URL
2) Vyplňte formulár, zadajte potrebné údaje a stlačte tlačidlo „DOWNLOAD NOW“
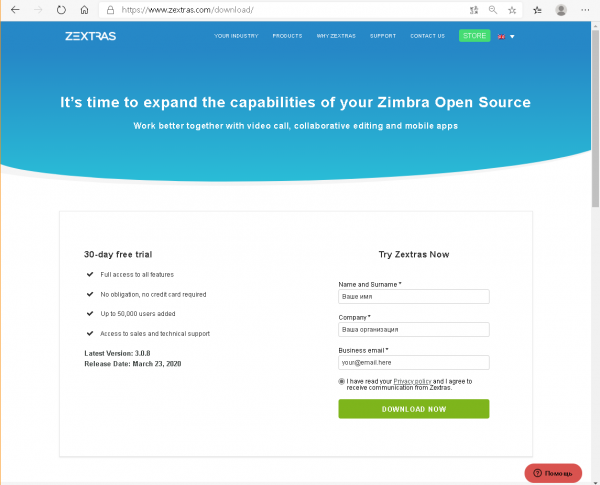
3) Otvorí sa stránka na stiahnutie
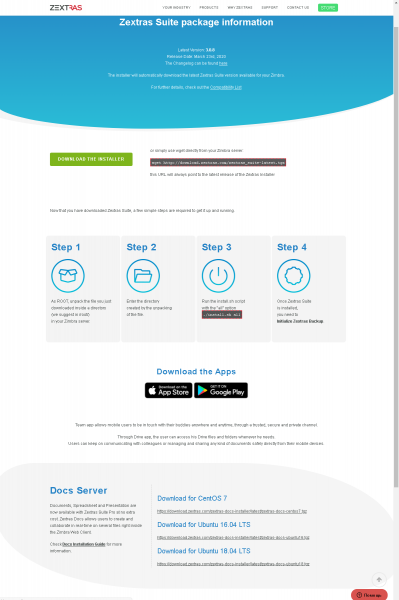
Na stránke sú dva URL, ktoré nás zaujímajú: jeden na vrchu pre samotný Zextras Suite, ktorý budeme potrebovať teraz, a druhý na dne v bloku Docs Server pre Ubuntu 18.04 LTS, ktorý nám bude potrebný neskôr na inštaláciu Zextras Docs na VM pre Docs.
4) Stiahnite distribúciu Zextras Suite na server Zimbra a rozbaľte ju. Na to vo ssh relácii na serveri zimbra vykonajte príkazy
cd ~
mkdir zimbra
cd zimbra
(ak sa po predchádzajúcom kroku nezmenil aktuálny adresár – príkazy vyššie nie je potrebné vykonávať)
wget http://download.zextras.com/zextras_suite-latest.tgz
tar –zxf zextras_suite-latest.tgz
4.2. Inštalácia Zimbra
Postup krokov
1) Prejdite do adresára, do ktorého sa rozbalili súbory na kroku 4.1.1 (môžete to skontrolovať príkazom ls, nachádzajúc sa v adresári ~/zimbra).
V našom príklade to bude:
cd ~/zimbra/zcs-9.0.0_OSE_UBUNTU18_latest-zextras/zimbra-installer2) Spustite inštaláciu Zimbra príkazom
sudo ./install.sh3) Odpovedáme na otázky inštalátora
Na otázky inštalátora môžete odpovedať “y” (zodpovedá „áno“), “n” (zodpovedá „nie“) alebo nechať návrh inštalátora bez zmien (ponúka možnosti, zobrazuje ich v hranatých zátvorkách, napríklad, “[Y]” alebo “[N]”).
Súhlasíte s podmienkami zmluvy o licencii na softvér? – áno.
Použiť balíčkový repozitár Zimbra? – predvolene (áno).
“Nainštalovať zimbra-ldap?”, “Nainštalovať zimbra-logger?”, “Nainštalovať zimbra-mta?– predvolene (áno).
Nainštalovať zimbra-dnscache? – nie (v operačnom systéme je predvolene zapnutý vlastný cachujúci DNS server, takže tento balík bude mať s ním konflikt kvôli používaným portom).
Nainštalovať zimbra-snmp? – podľa želania, môžete nechať predvolenú voľbu (áno), alebo tento balík nenainštalovať. V našom príklade bola zvolená predvolená voľba.
“Nainštalovať zimbra-store?”, “Nainštalovať zimbra-apache?”, “Nainštalovať zimbra-spell?”, “Nainštalovať zimbra-memcached?”, “Nainštalovať zimbra-proxy?– predvolene (áno).
Nainštalovať zimbra-snmp? – nie (balík sa v skutočnosti nepodporuje a funkčne ho nahrádza Zextras Drive).
Nainštalovať zimbra-imapd? – predvolene (nie).
Nainštalovať zimbra-chat? – nie (funkčne ho nahrádza Zextras Team).
Po tom sa inštalátor opýta, či chceli pokračovať v inštalácii?
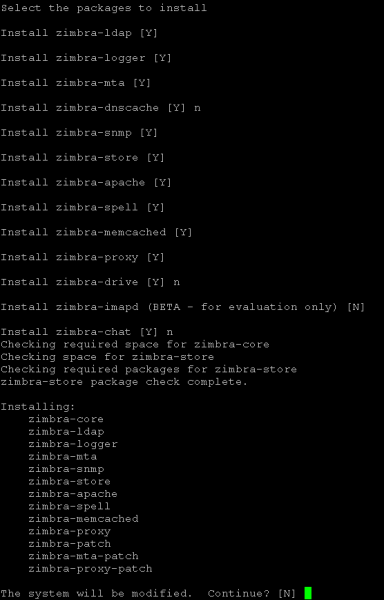
Odpovedáme „áno“ ak môžeme pokračovať, inak odpovedáme „nie“ a dostaneme možnosť zmeniť odpovede na skôr položené otázky.
Po súhlasení s pokračovaním inštalátor vykoná inštaláciu balíkov.
4.) Odpovedáme na otázky počiatočného konfigurátora.
4.1) Keďže v našom príklade sa líši DNS názov poštového servera (názov A záznamu) a názov obsluhovaného poštového doménu (názov MX záznamu), konfigurátor zobrazuje upozornenie a ponúka nastavenie názvu obsluhovaného poštového doménu. Súhlasíme s jeho návrhom a zadáme názov MX záznamu. V našom príklade to vyzerá nasledovne:
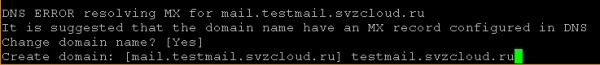
Poznámka: Názov obsluhovaného poštového doménu môže byť iný ako názov servera aj v prípade, že pre názov servera existuje rovnako pomenovaný MX záznam.
4.2) Konfigurátor zobrazuje hlavné menu.
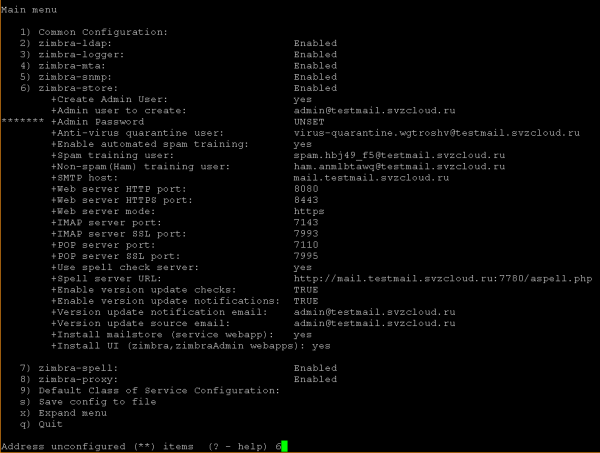
Musíme nastaviť heslo správcu Zimbra (položka menu 6 v našom príklade), bez ktorého nie je možné pokračovať v inštalácii, a zmeniť nastavenie zimbra-proxy (položka menu 8 v našom príklade; toto nastavenie je možné zmeniť aj po inštalácii).
4.3) Zmena nastavení zimbra-store
V výzve konfigurátora zadáme číslo položky menu a stlačíme Enter. Dostaneme sa do menu nastavenia úložiska:
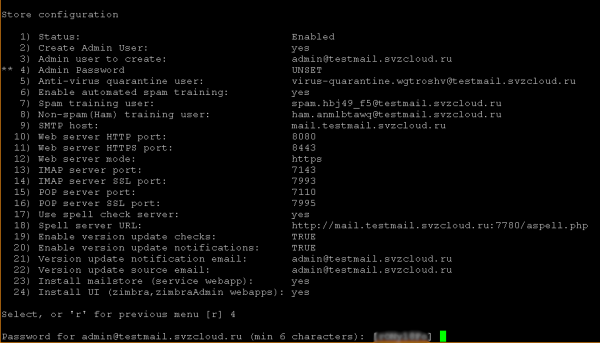
kde v výzve konfigurátora zadáme číslo položky menu Heslo správcu (v našom príklade 4), stlačíme Enter, po čom konfigurátor ponúkne náhodne vygenerované heslo, s ktorým môžeme súhlasiť (a zapamätať si ho) alebo zadať svoje. V oboch prípadoch na konci musíme stlačiť Enter, po čom sa pri položke „Heslo správcu“ odstráni značka na čakanie na vstup od používateľa:
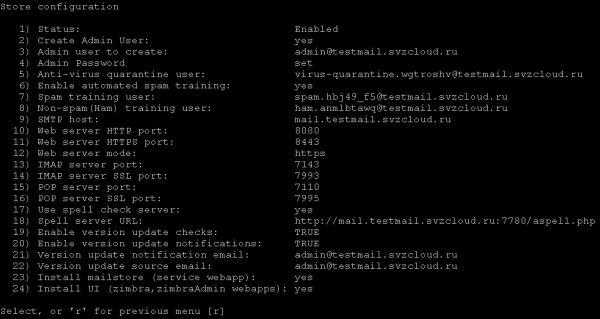
Vrátime sa do predchádzajúceho menu (súhlasíme s návrhom konfigurátora).
4.4) Zmena nastavení zimbra-proxy
Podobne ako v predchádzajúcom kroku, v hlavnom menu vyberieme číslo položky „zimbra-proxy“ a zadáme ho do výzvy konfigurátora.
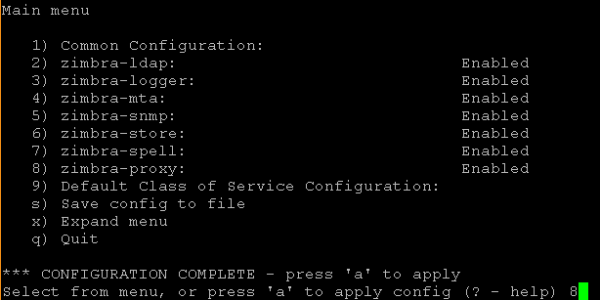
V otvorenom menu Proxy configuration vyberieme číslo položky „Režim proxy servera“ a zadáme ho do výzvy konfigurátora.
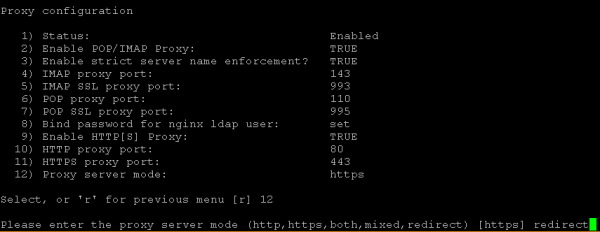
Konfigurátor navrhne vybrať jeden z režimov, zadáme do jeho výzvy „redirect“ a stlačíme Enter.
Po čom sa vraciame do hlavného menu (súhlasíme s návrhom konfigurátora).
4.5) Spustenie konfigurácie
Na spustenie konfigurácie zadajte „a“ na príkazovom riadku konfigurátora. Potom sa opýta, či chcete uložiť zadanú konfiguráciu do súboru (ktorý môžete použiť na opätovnú inštaláciu) – môžete súhlasiť s predvoleným návrhom, ak bude uloženie vykonané – opýta sa, do ktorého súboru chcete uložiť konfiguráciu (tiež môžete súhlasiť s predvoleným návrhom alebo zadať svoje meno súboru).
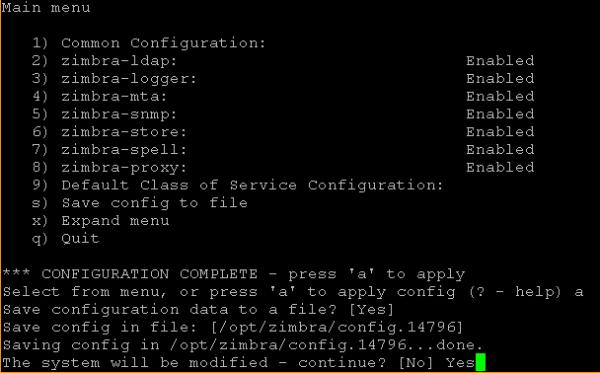
V tomto štádiu je ešte možné vzdať sa pokračovania a vykonať zmeny v konfigurácii, súhlasíte s odpoveďou na predchádzajúcu otázku „Systém bude upravený – pokračovať?“.
Na začiatok inštalácie je potrebné odpovedať „Áno“ na túto otázku, po čom sa konfigurátor na chvíľu aplikuje na predtým zadané nastavenia.
4.6) Dokončenie inštalácie Zimbru
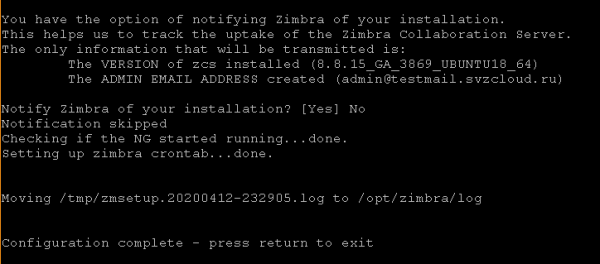
Pred dokončením inštalátor sa opýta, či chcete informovať Zimbru o vykonanej inštalácii? Môžete súhlasiť s predvoleným návrhom alebo sa vzdať (odpovedaním „Nie“) o informovaní.
Potom inštalátor ešte chvíľu vykonáva dokončovacie operácie a zobrazí oznámenie o dokončení konfigurácie systému s návrhom stlačiť akúkoľvek klávesu na opustenie inštalátora.
4.3. Inštalácia Zextras Suite
Viac o inštalácii Zextras Suite si prečítajte: .
Postup:
1) Prejdite do adresára, do ktorého sa súbory rozbaliť na kroku 4.1.2 (môžete si to pozrieť príkazom ls, nachádzajúc sa v adresári ~\/zimbra).
V našom príklade to bude:
cd ~\/zimbra\/zextras_suite2) Spustite inštaláciu Zextras Suite príkazom
sudo .\/install.sh all3) Odpovedáme na otázky inštalátora
Princíp fungovania inštalátora je podobný ako fungovanie inštalátora Zimbry, s výnimkou absencie konfigurátora. Na otázky inštalátora môžete odpovedať „y“ (čo zodpovedá „áno“), „n“ (čo zodpovedá „nie“) alebo ponechať návrhy inštalátora nezmenené (ponúka možnosti, zobrazujúce ich v zátvorkách, napríklad „[Y]“ alebo „[N]“).
Na začiatok procesu inštalácie je potrebné po sebe odpovedať „áno“ na nasledujúce otázky:
Súhlasíte s podmienkami zmluvy o licencii na softvér?
Prajete si, aby Zextras Suite automaticky stiahlo, nainštalovalo a aktualizovalo knižnicu ZAL?
Po čom bude zobrazené oznámenie s návrhom stlačiť Enter pre pokračovanie:
Po stlačení klávesy Enter sa začne proces inštalácie, ktorý je niekedy prerušený otázkami, na ktoré však odpovedáme súhlasom s predvolenými návrhmi („áno“), a to:
Zextras Suite Core bude teraz nainštalované. Pokračovať?
Prajete si zastaviť webovú aplikáciu Zimbry (schránka)?
Zextras Suite Zimlet bude teraz nainštalovaný. Pokračovať?
Pred začiatkom finálnej časti inštalácie sa zobrazí upozornenie na potrebu nastavenia filtrovania DOS s ponukou stlačiť Enter pre pokračovanie. Po stlačení Enter začína finálna časť inštalácie, na konci sa zobrazí záverečné oznámenie a práca inštalačného programu sa ukončí.
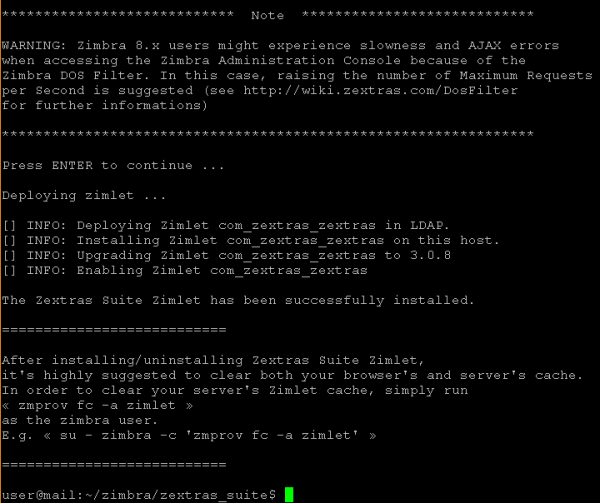
4.4. Primárne ladenie nastavení a určenie parametrov konfigurácie LDAP
1) Všetky nasledujúce kroky sa vykonávajú pod používateľom zimbra. Na to je potrebné vykonať príkaz
sudo su - zimbra2) Zmeníme nastavenie DOS filtra príkazom
zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 1503) Na inštaláciu Zextras Docs budú potrebné informácie o niektorých konfiguračných parametroch Zimbra. Na to môžete vykonať príkaz:
zmlocalconfig –s | grep ldapV našom príklade sa zobrazí nasledujúca informácia:
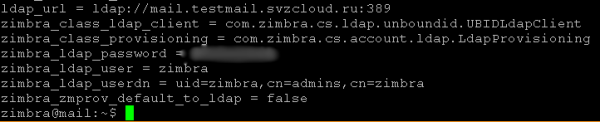
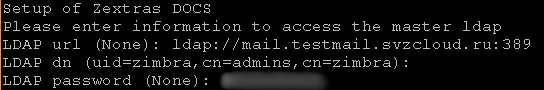
Na ďalšie použitie budú potrebné ldap_url, zimbra_ldap_password (a zimbra_ldap_userdn, hoci inštalačný program Zextras Docs zvyčajne poskytuje správne predpoklady o mene používateľa LDAP).
4) Ukončiť prácu pod používateľom zimbra, vykonaním príkazu
logout
5. Príprava servera Docs na inštaláciu
5.1. Nahratie súkromného kľúča SSH na server Zimbra a prihlásenie na server Docs
Je potrebné umiestniť na server Zimbra súkromný kľúč páru SSH kľúčov, ktorého verejný kľúč bol použitý v kroku 2.2.2 bod 2.2 pri vytváraní virtuálneho stroja Docs. Môžete ho nahrať na server cez SSH (napríklad cez sftp) alebo vložiť cez schránku (ak to umožňuje používaný SSH klient a prostredie jeho vykonávania).
Predpokladajme, že súkromný kľúč bol umiestnený do súboru ~/ .ssh / docs.key a používateľ, ktorý sa používa na prihlásenie na server Zimbra, je jeho vlastníkom (ak bola nahrávanie / vytvorenie tohto súboru realizovaná pod týmto používateľom – automaticky sa stal jeho vlastníkom).
Je potrebné raz vykonať príkaz:
chmod 600 ~/ .ssh / docs.keyNásledne pre prihlásenie na server Docs je potrebné vykonávať nasledujúcu sekvenciu krokov:
1) Prihlásiť sa na server Zimbra
2) Vykonať príkaz
ssh -i ~/ .ssh / docs.key user@Kde hodnotu môžete zistiť v „Konzole Yandex.Cloud“, napríklad, ako je to znázornené v bode 2.3.
5.2. Inštalácia aktualizácií
Po prihlásení na server Docs vykonajte príkazy podobne ako na serveri Zimbra:
sudo apt update
sudo apt upgrade
(pri vykonávaní posledného príkazu odpovedzte „y“ na otázku, či ste si istí inštaláciou navrhnutého zoznamu aktualizácií)
Po inštalácii aktualizácií môžete (ale nemusíte) vykonať príkaz:
sudo apt autoremoveA na dokončenie kroku vykonajte príkaz
sudo shutdown –r now5.3. Inštalácia aplikácií
Je potrebné nainštalovať NTP klienta na synchronizáciu systémového času a aplikáciu screen, podobne ako u servera Zimbra, nasledujúcim príkazom:
sudo apt install ntp screen(pri vykonávaní posledného príkazu odpovedzte „y“ na otázku, či ste si istí inštaláciou priloženého zoznamu balíkov)
Možno tiež nainštalovať ďalšie nástroje pre pohodlie administrátora. Napríklad, Midnight Commander môže byť nainštalovaný príkazom:
sudo apt install mc5.4. Zmena systémovej konfigurácie
5.4.1. V súbore /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg, rovnako ako na serveri Zimbra, zmeňte hodnotu parametra manage_etc_hosts z true na false.
Poznámka: editor na úpravu tohto súboru je potrebné spustiť s právami používateľa root, napríklad, „sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg„ alebo, ak je nainštalovaný balík mc, môžete použiť príkaz „sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
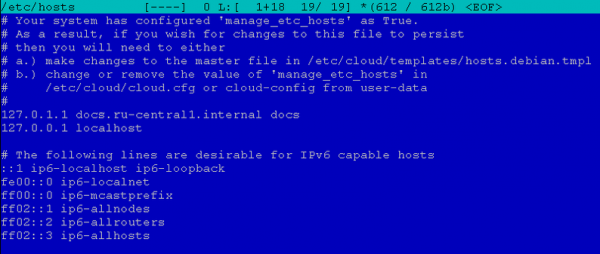
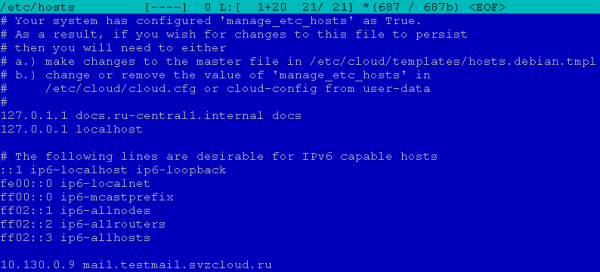
5.4.2. Upravte /etc/hosts pridaním verejného FQDN servera Zimbra s internou IP adresou priradenou Yandex.Cloud. Ak existuje spravovaný interný DNS server, ktorý používajú virtuálne stroje (napríklad v produkčnom prostredí) a ktorý dokáže rozpoznať verejný FQDN servera Zimbra na internú IP adresu pri prijatí požiadavky z vnútornej siete (pre požiadavky z internetu by sa mal verejný FQDN rozpoznať na verejnú IP adresu a server TURN by sa mal vždy rozpoznať na verejnú IP adresu, vrátane prístupov z interných adries), tento krok nie je potrebný.
Napríklad, v našom prípade súbor hosts vyzeral takto:
Po úprave vyzeral takto:
Poznámka: editor na úpravu tohto súboru je potrebné spustiť s právami používateľa root, napríklad, „sudo vi /etc/hosts„ alebo, ak je nainštalovaný balík mc, môžete použiť príkaz „sudo mcedit /etc/hosts»
6. Inštalácia Zextras Docs
6.1. Prihláste sa na server Docs
Postup prihlásenia na server Docs je opísaný v bode 5.1.
6.2. Stiahnutie distribúcie Zextras Docs
Postup:
1) Z stránky, z ktorej bola v bode 4.1.2 stiahnutá distribúcia Zextras Suite (v kroku 3), skopírujte URL pre zostavenie Docs pre Ubuntu 18.04 LTS (ak nebolo skopírované predtým).
2) Stiahnite distribúciu Zextras Suite na server Zimbra a rozbaľte ju. Na to vo ssh relácii na serveri zimbra vykonajte príkazy
cd ~
mkdir zimbra
cd zimbra
wget
(v našom prípade vykonávame príkaz „wget »)
tar –zxf(v našom prípade vykonávame príkaz „tar –zxf zextras-docs-ubuntu18.tgz“)
6.3. Inštalácia Zextras Docs
Viac o inštalácii a nastavení Zextras Docs nájdete na .
Postup:
1) Prejdite do adresára, do ktorého sa rozbalili súbory na kroku 4.1.1 (môžete to skontrolovať príkazom ls, nachádzajúc sa v adresári ~/zimbra).
V našom príklade to bude:
cd ~/zimbra/zextras-docs-installer2) Spustite inštaláciu Zextras Docs príkazom
sudo ./install.sh3) Odpovedáme na otázky inštalátora
Na otázky inštalátora môžete odpovedať „y“ (znamená áno), „n“ (znamená nie) alebo nechať návrh inštalátora bez zmien (ponúka možnosti, ktoré zobrazuje v hranatých zátvorkách, napríklad „[Y]“ alebo „[N]“).
System will be modified, would you like to proceed? – prijímame predvolenú možnosť („áno“).
Po tom začnú inštaláciu závislostí: inštalátor bude zobrazovať, aké balíčky chce nainštalovať, a žiadať o potvrdenie ich inštalácie. Vždy súhlasíme s predvolenými návrhmi.
Napríklad môže sa pýtať „python2.7 not found. Would you like to install it?», «python-ldap not found. Would you like to install it?“ a podobne.
Po inštalácii všetkých potrebných balíkov inštalátor žiada o súhlas na inštaláciu Zextras Docs:
Chceli by ste nainštalovať Zextras DOCS? – prijímame predvolenú možnosť („áno“).
Po chvíli prebieha inštalácia balíkov, konkrétne Zextras Docs, a prechod k otázkam konfigurátora.
4) Odpovedáme na otázky konfigurátora
Konfigurátor postupne žiada o konfiguračné parametre, na ktoré sa odpovedá hodnotami získanými na kroku 3 v bode 4.4. Počiatočné doladenie nastavení a určenie parametrov konfigurácie LDAP.
V našom príklade majú nastavenia formu:
5) Dokončenie inštalácie Zextras Docs
Po odpovedaní na otázky konfigurátora inštalátor dokončuje lokálnu konfiguráciu Docs a registruje nainštalovanú službu na hlavnom serveri Zimbra, ktorý bol nainštalovaný predtým.
Pre inštaláciu na jednom serveri je to zvyčajne dostatočné, ale v niektorých prípadoch (ak sa dokumenty nebudú otvárať v Docs vo webovom kliente na karte Drive) môže byť potrebné vykonať akciu, ktorá je povinná pre inštaláciu na viacerých serveroch – v našom príklade bude na hlavnom serveri Zimbra potrebné vykonať z účtu Zimbra príkazy. /opt/zimbra/libexec/zmproxyconfgen a zmproxyctl restart.
7. Počiatočné nastavenie Zimbra a Zextras Suite (okrem Team)
7.1. Počiatočný vstup do administrátorskej konzoly
Prihláste sa do prehliadača na URL: https://:7071
Ak chcete, môžete sa prihlásiť do webového klienta na URL: https://
Pri prihlásení prehliadače zobrazujú varovanie o nebezpečnom pripojení, pretože nie je možné overiť certifikát. Je potrebné prehliadaču odpovedať súhlasom na prechod na stránku napriek tomuto varovaniu. To je spôsobené tým, že po inštalácii sa používa samopodpísaný X.509 certifikát pre TLS pripojenia, ktorý neskôr môžeme (pri produktovom použití – musíme) nahradiť komerčným certifikátom alebo iným certifikátom uznávaným používanými prehliadačmi.
Do prihlasovacej formy zadajte užívateľské meno vo formáte admin@ a heslo administrátora Zimbra, stanovené pri inštalácii servera Zimbra v kroku 4.3 v bode 4.2.
V našom príklade to vyzerá nasledovne:
Administrátorská konzola:
Webový klient:
Poznámka 1. Ak sa pri prihlásení do administračnej konzoly alebo webového klienta neuvedie spravovaná poštová doména, používatelia sa budú autentifikovať v poštovej doméne, ktorá bola vytvorená pri inštalácii servera Zimbra. Po inštalácii je to jediná existujúca spravovaná poštová doména na tomto serveri, ale počas prevádzky systému môžu byť pridané ďalšie poštové domény, a preto bude mať explicitné uvedenie domény v používateľskom mene význam.
Poznámka 2. Pri prihlásení do webového klienta môže prehliadač žiadať o povolenie na zobrazenie oznámení z tejto stránky. Je potrebné súhlasiť s prijímaním oznámení z tejto stránky.
Poznámka 3. Po prihlásení do administračnej konzoly sa môže zobraziť oznámenie pre administrátora o existencii správ, ktoré sú zvyčajne pripomienkou potreby nastaviť Zextras Backup a/alebo o potrebe zakúpiť licenciu Zextras pred uplynutím skúšobnej licencie, ktorá je prednastavená. Tieto úkony je možné vykonať neskôr, a preto je možné ignorovať existujúce správy pri prihlásení a/alebo ich označiť ako prečítané v menu Zextras: Oznámenie Zextras.
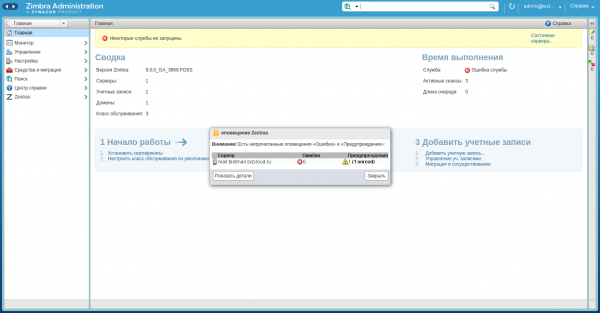
Poznámka 4. Je potrebné poznamenať, že v monitore stavu servera sa stav služby Docs zobrazuje ako "nedostupná", aj keď Docs v webovom klientovi funguje správne:
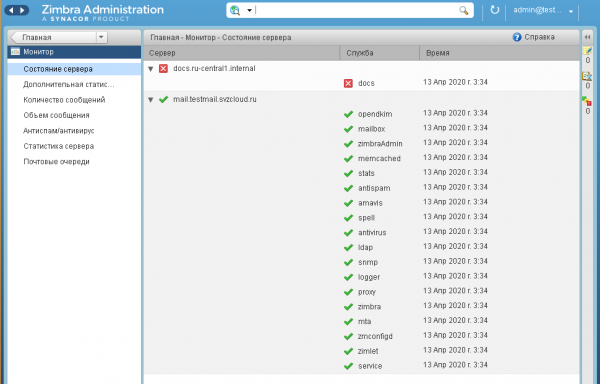
Toto je vlastnosť skúšobnej verzie a môže byť odstránená iba po zakúpení licencie a kontaktovaní zákazníckej podpory.
7.2. Nasadenie komponentov Zextras Suite
V menu Zextras: Core je potrebné stlačiť tlačidlo "Nasadiť" pre všetky zimlety, ktoré sa plánujú používať.
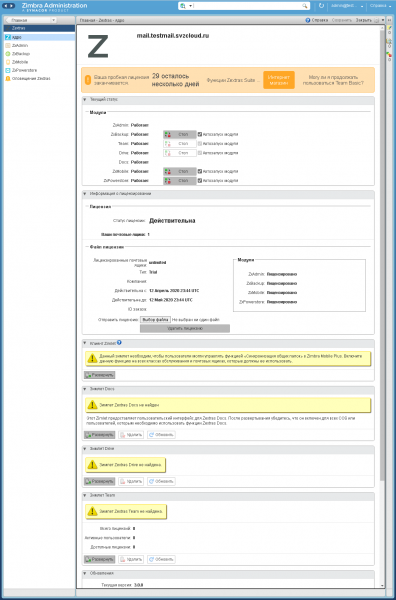
Po nasadení zimletov sa zobrazí dialóg s výsledkom operácie v nasledujúcom formáte:
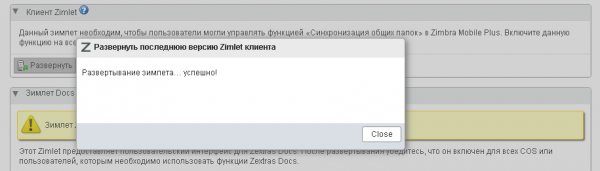
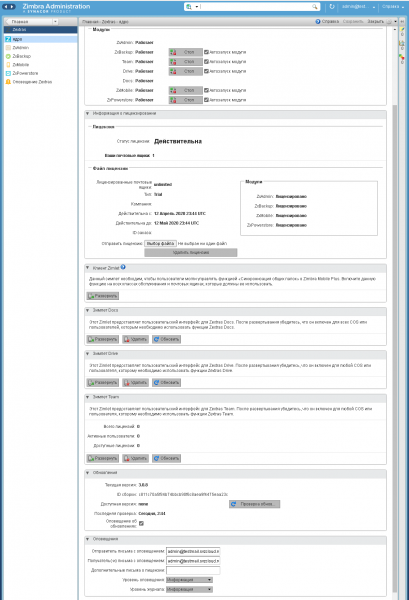
V našom príklade dochádza k nasadeniu všetkých zimletov Zextras Suite, po ktorom forma Zextras: Core nadobudne nasledujúci vzhľad:
7.3. Zmena nastavení prístupu
7.3.1. Zmena globálnych nastavení
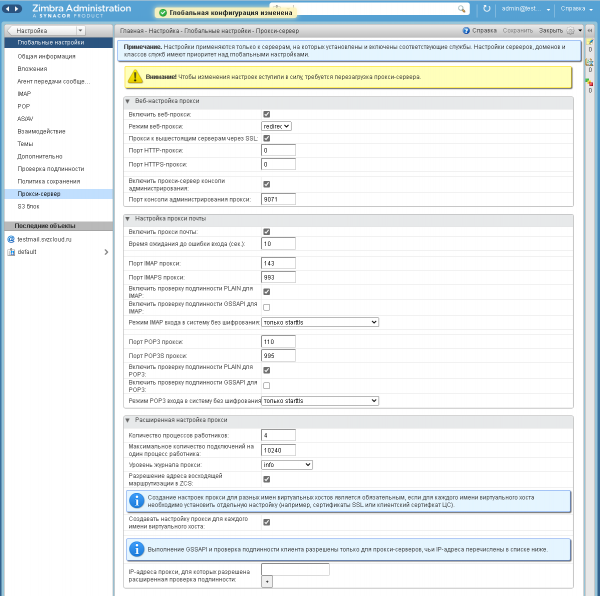
V menu Nastavenie: Globálne nastavenia, podmenu Proxy server, je potrebné zmeniť nasledujúce parametre:
Režim webového proxy: redirect
Aktivovať proxy server administratívnej konzoly: zaškrtnúť políčko.
Potom je potrebné v pravom hornom rohu formulára stlačiť "Uložiť".
V našom príklade po vykonaných zmenách má formulár nasledujúci vzhľad:
7.3.2. Zmeny nastavení servera hlavného Zimbra
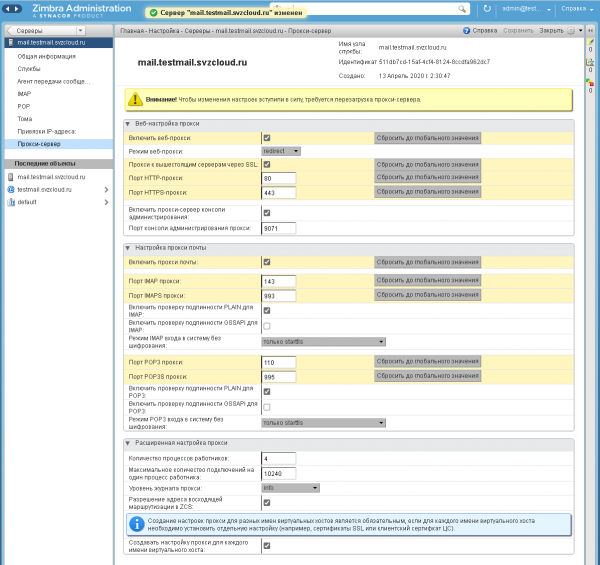
V menu Nastavenie: Servery: , podmenu Proxy server, zmeňte nasledujúce parametre:
Režim webového proxy: kliknite na tlačidlo „Resetovať na hodnotu predvolené“ (pritom sa hodnota nezmení, pretože už bola zadaná pri inštalácii). Aktivovať proxy server administračnej konzoly: skontrolujte, či je začiarknuté pole (malo by sa uplatniť predvolené nastavenie, ak nie, môžete kliknúť na tlačidlo „Resetovať na hodnotu predvolené“ a/alebo nastaviť ručne). Potom v pravom hornom rohu formulára kliknite na „Uložiť“.
V našom príklade po vykonaných zmenách má formulár nasledujúci vzhľad:
Poznámka: (môže byť potrebné reštartovanie, ak sa prihlásenie cez tento port nepodarí)
7.4. Nové prihlásenie do administrátorskej konzoly
Prihláste sa do administrátorskej konzoly v prehliadači pomocou URL: https://:9071
Od teraz používajte túto URL pre prihlásenie
Poznámka: pre inštaláciu single-server zvyčajne stačí zmena vykonaná v predchádzajúcom kroku, ale v niektorých prípadoch (ak sa pri prihlásení cez uvedenú URL nezobrazí stránka servera) môže byť potrebné vykonať akciu povinnú pre inštaláciu multi-server – v našom prípade na hlavnom serveri Zimbra bude potrebné vykonať príkaz ako používateľ Zimbra /opt/zimbra/libexec/zmproxyconfgen a zmproxyctl restart.
7.5. Úprava predvoleného COS
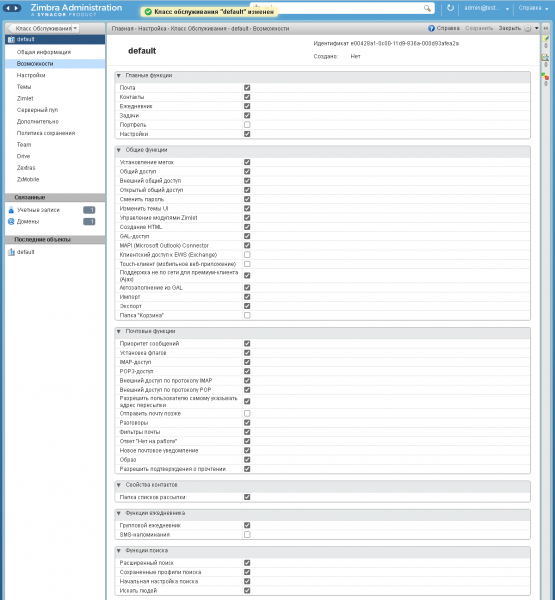
V menu Nastavenie: Trieda služieb vyberte COS s názvom „default“.
V podmenu „Možnosti“ zrušte začiarknutie pre funkciu „Portfólio“, po čom v pravom hornom rohu formulára kliknite na „Uložiť“.
V našom príklade má formulár po nastavení nasledujúci vzhľad:
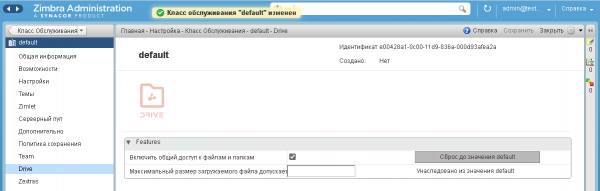
Odporúča sa tiež v podmenu Disk začiarknuť políčko pre nastavenie „Povoliť zdieľanie súborov a priečinkov“, po čom v pravom hornom rohu formulára kliknite na „Uložiť“.
V našom príklade má formulár po nastavení nasledujúci vzhľad:
V testovacom prostredí v tej istej triede služieb je možné aktivovať funkcie Team Pro, na čo v podmenu Team začiarknite políčko s rovnakým názvom, po čom nastavenie formulára získa nasledujúci vzhľad:
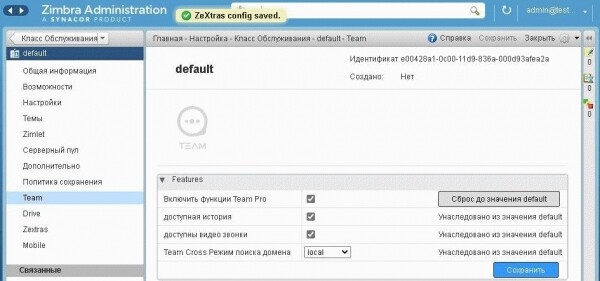
Pri vypnutých funkciách Team Pro budú používateľom dostupné iba funkcie Team Basic.
Upozorňujeme, že Zextras Team Pro sa licencuje nezávisle od Zextras Suite, čo umožňuje zakúpiť ho pre menší počet poštových schránok než samotný Zextras Suite; funkcie Team Basic sú zahrnuté v licencii Zextras Suite. Preto môže byť pri používaní v produkčnom prostredí potrebné vytvorenie samostatnej servisnej triedy pre používateľov Team Pro, v ktorej budú zahrnuté príslušné funkcie.
7.6. Nastavenie firew wallu
Vyžaduje sa pre hlavný server Zimbra:
a) Povoliť prístup z Internetu k portom ssh, http/https, imap/imaps, pop3/pop3s, smtp (hlavný port a dodatočné porty pre použitie poštovými klientmi) a port konzoly administrácie.
b) Povoliť všetky pripojenia z vnútornej siete (pre ktorú bol v kroku 1.3 v bode 1 povolený NAT na Internet).
Pre server Zextras Docs nie je potrebné nastavovať firewall, pretože naň nie je prístup z Internetu.
Na to je potrebné vykonať nasledujúcu sekvenciu krokov:
1) Prihlásiť sa do textovej konzoly hlavného servera Zimbra. Pri prihlasovaní cez SSH je potrebné vykonať príkaz “screen”, aby sa predišlo prerušueniu vykonávania príkazov pri dočasnej strate spojenia so serverom v dôsledku zmien nastavení firewallu.
2) Vykonať príkazy
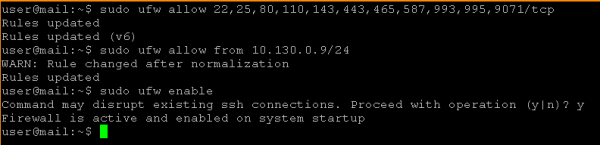
sudo ufw allow 22,25,80,110,143,443,465,587,993,995,9071/tcp
sudo ufw allow from /
sudo ufw enable
V našom príklade to vyzerá nasledovne:
7.7. Kontrola prístupu k webovému klientovi a konzole administrátora
Na kontrolu funkčnosti firewallu sa môžete prihlásiť v prehliadači na nasledujúcich URL
Konzola administrátora: https://:9071
Webový klient: http:// (prebehne automatický presmerovanie na https://)
Pri tom by konzola administrátora nemala byť dostupná na alternatívnom URL https://:7071.
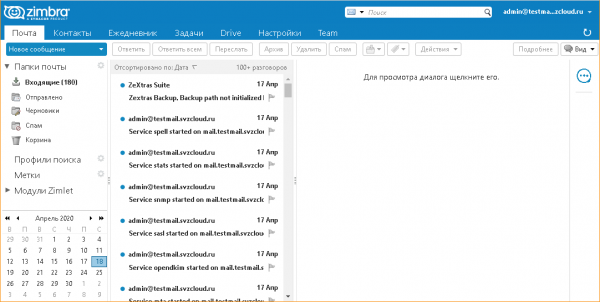
Webový klient v našom príklade vyzerá nasledovne:
Poznámka. Pri prihlásení do webového klienta môže prehliadač žiadať o povolenie na zobrazovanie oznámení z webu. Je potrebné súhlasiť s prijímaním oznámení z tejto stránky.
8. Zabezpečenie fungovania audio a video konferencií v Zextras Team
8.1. Základné informácie
Realizácia nižšie uvedených krokov nie je potrebná, ak všetci klienti Zextras Team interagujú medzi sebou bez použitia NAT (pričom interakcie so samotným serverom Zimbra môžu prebiehať s použitím NAT, t.j. dôležité je, aby neexistoval NAT práve medzi klientmi), alebo ak sa používa iba textový messenger.
Na zabezpečenie interakcie klientov v režime audio- a videokonferencií:
a) Je potrebné nainštalovať alebo využiť existujúci server TURN.
b) Keďže server TURN zvyčajne má aj funkcionalitu servera STUN, odporúča sa použiť ho aj na tento účel (ako alternatívu je možné použiť verejné servery STUN, ale iba funkcionality STUN zvyčajne nestačí).
V produkčnom prostredí sa z dôvodu potenciálne vysokej záťaže odporúča umiestniť server TURN na samostatnú virtuálnu mašinu. Pre testovanie a/alebo menšiu záťaž môže byť server TURN spojený s hlavným serverom Zimbra.
V našom príklade sa zaoberáme inštaláciou servera TURN na hlavný server Zimbra. Inštalácia TURN na samostatný server je podobná, s tým rozdielom, že kroky týkajúce sa inštalácie a konfigurácie softvéru TURN sa vykonávajú na serveri TURN, a kroky na nastavenie servera Zimbra na použitie tohto servera - sa vykonávajú na hlavnom serveri Zimbra.
8.2. Inštalácia TURN servera
Predtým, ako sa prihlásite pomocou SSH na hlavný server Zimbra, vykonajte príkaz
sudo apt install resiprocate-turn-server8.3. Nastavenie TURN servera
Poznámka. Editor na úpravu všetkých nasledujúcich konfiguračných súborov treba spustiť s právami používateľa root, napríklad, “sudo vi /etc/reTurn/reTurnServer.config„ alebo, ak je nainštalovaný balík mc, môžete použiť príkaz „sudo mcedit /etc/reTurn/reTurnServer.config»
Jednoduché vytváranie používateľov
Aby sme zjednodušili vytváranie a ladenie testovacieho pripojenia k TURN serveru, vypneme používanie hashovaných hesiel v databáze používateľov TURN servera. V produkčnom prostredí sa odporúča používať hashované heslá; v takom prípade je potrebné generovať hashe hesiel v súlade s pokynmi obsiahnutými v súboroch /etc/reTurn/reTurnServer.config a /etc/reTurn/users.txt.
Postup:
1) Upraviť súbor /etc/reTurn/reTurnServer.config
Zmeniť hodnotu parametra „UserDatabaseHashedPasswords“ z „true“ na „false“.
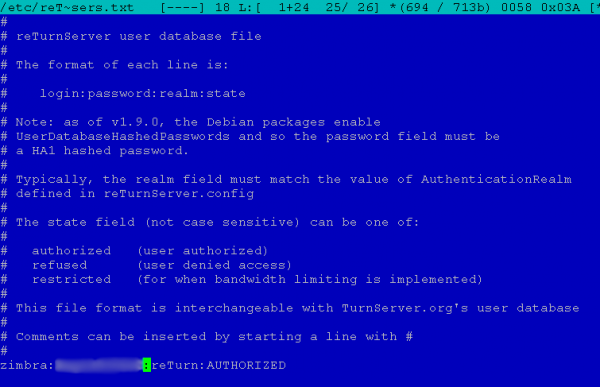
2) Upraviť súbor /etc/reTurn/users.txt
Zadajte v ňom používateľské meno, heslo, realm (ľubovoľné, nepoužíva sa pri nastavovaní pripojenia Zimbra) a nastavte stavu účtu na "AUTHORIZED".
V našom príklade mal súbor pôvodne tento vzhľad:
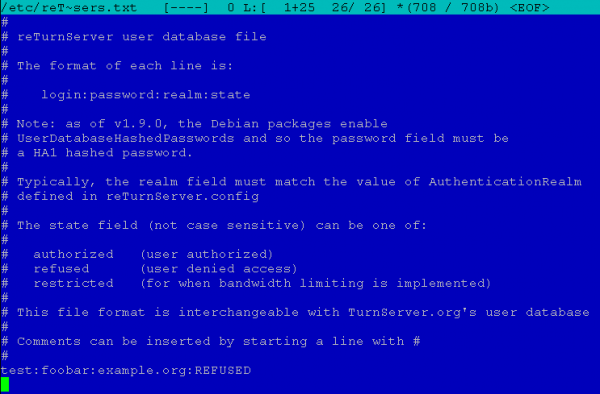
Po úprave nadobudol tento vzhľad:
3) Aplikácia konfigurácie
Vykonať príkaz
sudo systemctl restart resiprocate-turn-server8.4. Nastavenie firewallu pre TURN server
V tejto fáze sú nastavené dodatočné pravidlá firewallu potrebné pre činnosť TURN servera. Je potrebné povoliť prístup na základný port, na ktorom server prijíma požiadavky, a k dynamickému rozsahu portov, ktoré server používa na organizáciu mediálnych tokov.
Porty sú uvedené v súbore /etc/reTurn/reTurnServer.config, v našom prípade sú to:
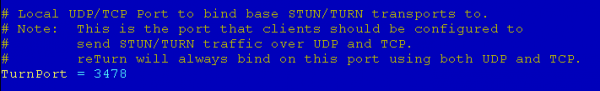
a
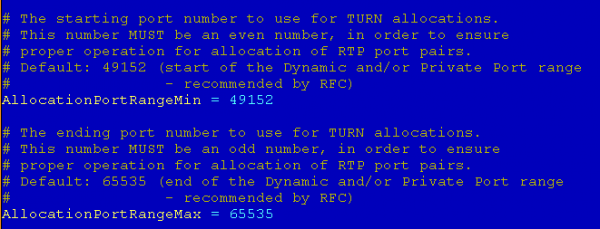
Na nastavenie pravidiel firewallu je potrebné vykonať príkazy
sudo ufw allow 3478,49152:65535/udp
sudo ufw allow 3478,49152:65535/tcp
8.5. Nastavenie používania TURN servera v Zimbre
Na nastavenie sa používa FQDN TURN servera vytvoreného v kroku 1.2 p.1, ktorý by mal DNS servermi resolvovať na tú istú verejnú IP adresu ako pre požiadavky z internetu, tak aj pre požiadavky z interných adries.
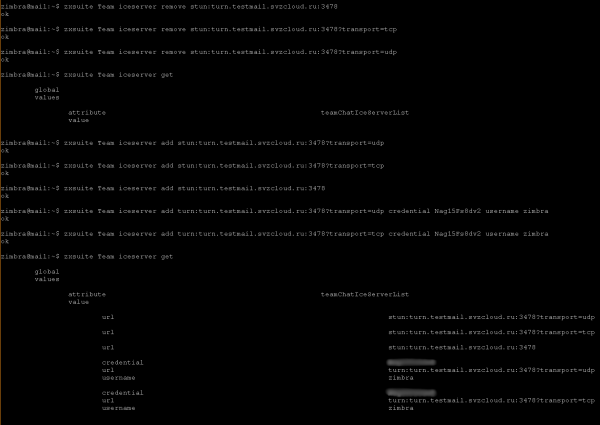
Skontrolujte aktuálne nastavenie pripojenia "zxsuite team iceServer get" vykonávané z používateľa zimbra.
Viac o nastavení používania TURN servera pozri v časti "Inštalácia Zextras Team pre používanie TURN servera" v .
Na nastavenie je potrebné vykonať nasledujúce príkazy na serveri Zimbra:
sudo su - zimbra
zxsuite team iceServer add stun:<FQDN vášho TURN servera>:3478?transport=udp
zxsuite team iceServer add turn:<FQDN vášho TURN servera>:3478?transport=udp credential <heslo> username <používateľské meno>
zxsuite team iceServer add stun:<FQDN vášho TURN servera>:3478?transport=tcp
zxsuite team iceServer add turn:<FQDN vášho TURN servera>:3478?transport=tcp credential <heslo> username <používateľské meno>
zxsuite team iceServer add stun:<FQDN vášho TURN servera>:3478
logout
Ako <používateľské meno> a <heslo> sa používajú hodnoty používateľského mena a hesla zadané v kroku 2 v p.8.3.
V našom príklade to vyzerá nasledovne:
9. Povolenie prechodu pošty cez protokol SMTP
V súlade s , v Yandex.Cloude je vždy blokovaný odchádzajúci prenos na TCP port 25 do internetu a na virtuálne stroje Yandex Compute Cloud, ak sa pokúšate o prístup prostredníctvom verejnej IP adresy. To nebráni kontrole prijatia pošty na spravovanom poštovom doméne, zaslanej z iného poštového servera, ale zabráni odosielaniu pošty mimo server Zimbra.
V dokumentácii je uvedené, že Yandex.Cloud môže na požiadanie podpory otvoriť TCP-port 25, ak dodržiavate , a vyhradzuje si právo znova zablokovať port v prípade porušenia pravidiel. Pre otvorenie portu je potrebné kontaktovať podporu Yandex.Cloud.
Aplikácia
Vytvorenie SSH kľúčov v openssh a putty a konverzia kľúčov z formátu putty do openssh
1. Vytvorenie kľúčových pár pre SSH
Vo Windows pomocou putty: spustite príkaz puttygen.exe a stlačte tlačidlo “Generate”
V Linuxe: vykonajte príkaz
ssh-keygen2. Konverzia kľúčov z formátu putty do openssh
Vo Windows:
Postup:
- Spustite program puttygen.exe.
- Nahrajte súkromný kľúč vo formáte ppk, na čo použijete položku menu Súbor → Načítať súkromný kľúč.
- Zadajte kód (passphrase), ak je pre tento kľúč požadovaný.
- Verejný kľúč vo formáte OpenSSH sa zobrazuje v puttygen s nápisom «Public key for pasting into OpenSSH authorized_keys file field»
- Pre export súkromného kľúča do formátu OpenSSH vyberte v hlavnom menu Konverzie → Exportovať OpenSSH kľúč
- Uložte súkromný kľúč do nového súboru.
V Linuxe
1. Nainštalujte balík nástrojov PuTTY:
v Ubuntu:
sudo apt-get install putty-toolsv Debian-podobných distribúciách:
apt-get install putty-toolsv RPM-založených distribúciách na základe yum (CentOS a iné):
yum install putty2. Pre konverziu súkromného kľúča vykonajte príkaz:
puttygen -O private-openssh -o3. Pre generovanie verejného kľúča (ak je to potrebné):
puttygen -O public-openssh -oVýsledok
Po inštalácii podľa odporúčaní získa používateľ nastavený poštový server Zimbra s rozšírením Zextras v infraštruktúre Yandex.Cloud pre firemnú komunikáciu a spoluprácu na dokumentoch. Nastavenia sú vykonané s určenými obmedzeniami pre testovacie prostredie, ale prechod inštalácie do produktívneho režimu a pridanie možností využívania objektového úložiska Yandex.Cloud a ďalších nie je ťažké. S otázkami týkajúcimi sa nasadenia a používania riešenia sa obráťte na partnera Zextras — alebo zástupcov .
Na všetky otázky týkajúce sa Zextras Suite môžete kontaktovať zástupkyňu spoločnosti „Zextras“ Ekaterinu Triandafiliidi na e-mailovej adrese katerina@zextras.com
Zdroj: habr.com
