

Zdroj: Acunetix
Red Teaming (útok "červenej tímu") je komplexná simulácia skutočných útokov s cieľom vyhodnotiť kybernetickú bezpečnosť systémov. "Červený tím" je skupina (špecialistov, ktorí vykonávajú testy prenikania do systému). Môžu to byť ako najatí odborníci, tak aj zamestnanci vašej organizácie, ale v každom prípade je ich úlohou imitovať činnosti útočníkov a pokúšať sa preniknúť do vášho systému.
Vedľa „červených tímov“ v kybernetickej bezpečnosti existujú aj ďalšie skupiny. Napríklad „modrý tím“ (Blue Team) pracuje spolu s červeným tímom, ale jeho činnosť je zameraná na zvyšovanie bezpečnosti infraštruktúry systému zvnútra. „Fialový tím“ (Purple Team) je spojovacím článkom, ktorý pomáha dvom ostatným tímom pri vývoji útokových stratégií a ochranných opatrení. Napriek tomu je red teaming jednou z najmenej pochopených metód riadenia kybernetickej bezpečnosti a mnohé organizácie stále váhajú s jej využitím.
V tomto článku podrobne vysvetlíme, čo sa skrýva za pojmom Red Teaming, a ako implementácia praktík komplexnej simulácie skutočných útokov môže pomôcť zlepšiť bezpečnosť vašej organizácie. Cieľom článku je ukázať, ako táto metóda môže výrazne zvýšiť bezpečnosť vašich informačných systémov.
Red Teaming: prehľad
Hoci sa dnes "červené" a "modré" tímy primárne spájajú so sférou informačných technológií a kybernetickou bezpečnosťou, tieto pojmy boli vymyslené vo vojne. Vlastne, práve v armáde som sa prvýkrát stretol s týmito pojmami. Práca analytika kybernetickej bezpečnosti v 80. rokoch bola veľmi odlišná od dnešnej: prístup k zašifrovaným počítačovým systémom bol oveľa obmedzenejší než dnes.
V ostatnom mojom prvom zážitku z vojenských hier – modelovania, simulácie a organizácie interakcie – sa proces komplexnej simulácie útokov, ktorý sa rozšíril v kybernetickej bezpečnosti, výrazne nepodobal na dnešok. Rovnako ako dnes, aj vtedy sa kládol obrovský dôraz na používanie metód sociálneho inžinierstva na presvedčenie zamestnancov, aby poskytli "nepriatelia" neoprávnený prístup k vojenským systémom. Preto, hoci technické metódy simulácie útokov sa výrazne zlepšili v porovnaní s 80-tymi rokmi, stojí za zmienku, že mnohé zo základných nástrojov súťažného prístupu, a osobitne techniky sociálneho inžinierstva, sú do značnej miery nezávislé od platformy.
Hlavná hodnota komplexnej simulácie reálnych útokov sa tiež od 80-tych rokov nezmenila. Imitovaním útoku na vaše systémy je jednoduchšie odhaliť zraniteľnosti a pochopiť, ako môžu byť zneužité. A hoci predtým sa red teaming používal predovšetkým "bielymi hackerami" a odborníkmi na kybernetickú bezpečnosť, ktorí hľadali zraniteľnosti prostredníctvom testovania na prenikanie, dnes má tento prístup oveľa širšie uplatnenie v oblasti kybernetickej bezpečnosti a podnikania.
Kľúčovým aspektom red teamingu je pochopenie toho, že v skutočnosti nemôžete mať jasnú predstavu o bezpečnosti vašich systémov, pokiaľ nebudú napadnuté. A namiesto toho, aby ste sa vystavovali riziku útoku od skutočných útočníkov, je omnoho bezpečnejšie simulovať taký útok pomocou "červenej tímu".
Red Teaming: scenáre použitia
Jednoduchý spôsob, ako pochopiť základy red teamingu, je pozrieť sa na niekoľko príkladov. Tu sú dva z nich:
- Scenár 1. Predstavte si, že na stránku služieb zákazníkom bol vykonaný pen test, a testovanie prebehlo úspešne. Zdalo by sa, že to naznačuje, že všetko je v poriadku. Avšak neskôr, v dôsledku komplexnej simulácie útoku, "červený tím" zistí, že aj keď samotná aplikácia služieb zákazníkom je v poriadku, funkcia externého chatu nedokáže presne identifikovať osoby, čo umožňuje oklamať zástupcov zákazníckej podpory, aby zmenili e-mailovú adresu v účte (v dôsledku čoho nový človek, útočník, môže získať prístup).
- Scenár 2. V dôsledku vykonávania penetračných testov sa zistilo, že všetky prostriedky na správu VPN a vzdialeného prístupu sú zabezpečené. Avšak neskôr zástupca „červenej tímu“ bez problémov prechádza okolo registračnej pultu a odnáša notebook jedného z zamestnancov.
V oboch vyššie uvedených prípadoch „červený tím“ kontroluje nielen spoľahlivosť každého systému samostatne, ale aj celkový systém na prítomnosť slabých miest.
Komu je potrebná komplexná imitácia útokov?
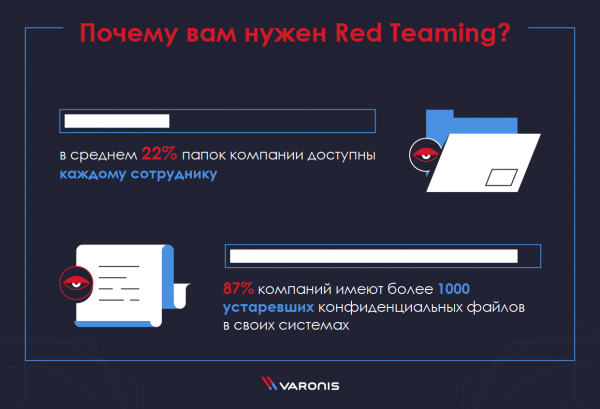
Stručne povedané, takmer každá spoločnosť môže profitovať z red teamingu. Ako ukazuje , znepokojujúco veľké množstvo organizácií žije v falošnej istote, že majú plnú kontrolu nad svojimi údajmi. Zistili sme napríklad, že v priemere 22% priečinkov spoločnosti je prístupných každému zamestnancovi a že 87% firiem má v svojich systémoch viac než 1000 zastaraných dôverných súborov.
Ak vaša spoločnosť nepracuje v oblasti technológií, môže sa zdať, že red teaming vám neprinesie veľa výhod. To však nie je pravda. Kybernetická bezpečnosť nie je len ochrana dôverných informácií.
Útočníci sa rovnako snažia získať technológie bez ohľadu na odvetvie spoločnosti. Napríklad môžu usilovať o prístup k vašej sieti, aby s jej pomocou zakryli svoje činnosti pri preberaní iného systému alebo siete na inom mieste na svete. Pri tomto type útoku vaše údaje útočníkom nie sú potrebné. Chcú nakaziť vaše počítače škodlivým softvérom, aby s ich pomocou premenili váš systém na botnet.
Pre malé spoločnosti môže byť ťažké nájsť prostriedky na vykonávanie red teamingu. V takom prípade má zmysel poveriť vykonávanie tohto procesu externého dodávateľa.
Red Teaming: odporúčania
Optimálny čas na vykonanie red teamingu a jeho frekvencia závisia od sektora, v ktorom pracujete, a od vyspelosti vašich prostriedkov zabezpečenia kybernetickej bezpečnosti.
Najmä by ste mali automatizovať také činnosti, ako je vyhľadávanie aktív a analýza zraniteľností. Vaša organizácia by mala kombinovať automatizované technológie s ľudskou kontrolou, pravidelne vykonávať komplexné testy prenikania.
Po dokončení niekoľkých obchodných cyklov testovania prenikania a vyhľadávania zraniteľností môžete prejsť k komplexnej simulácii reálneho útoku. V tejto fáze vám red teaming prinesie významný prospech. Avšak pokus o jeho vykonanie predtým, ako nastavíte základy kybernetickej bezpečnosti, neprinesie viditeľné výsledky.
Tím „bielych hackerov“ pravdepodobne dokáže tak rýchlo a jednoducho ohroziť nepripravený systém, že získate príliš málo informácií na prijatie ďalších opatrení. Na dosiahnutie reálneho efektu by mali byť informácie získané „červeným tímom“ porovnané s predchádzajúcimi testami prenikania a hodnotením zraniteľností.
Čo je testovanie prenikania?
Komplexnú simuláciu reálneho útoku (Red Teaming) často mylia s ale tieto dva metódy sa trochu líšia. Presnejšie povedané, testovanie prenikania je len jednou z metód red teamingu.
Úloha pentestera Práca pentesterov je rozdelená do štyroch hlavných fáz: plánovanie, zber informácií, útok a reportovanie. Ako vidíte, pentesteri robia viac, než len hľadajú zraniteľnosti softvéru. Snažia sa postaviť na miesto hackerov a po preniknutí do vášho systému začína ich skutočná práca.
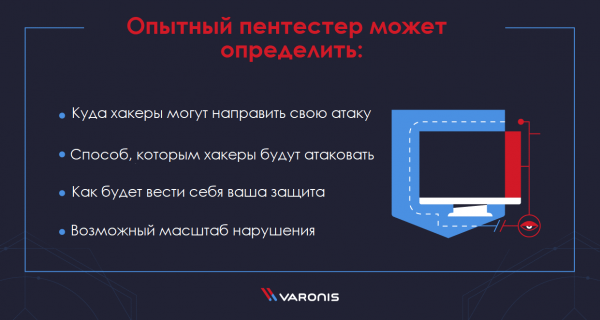
Objavujú zraniteľnosti a potom vykonávajú nové útoky na základe získaných informácií, pohybujúc sa po hierarchii priečinkov. Presne tým sa odborníci vykonávajúci testy prenikania líšia od tých, ktorí sú najatí len na vyhľadávanie zraniteľností pomocou softvéru na skenovanie portov alebo detekciu vírusov. Skúsený pentester dokáže určiť:
- kam môžu hackeri nasmerovať svoj útok;
- spôsob, akým budú hackeri útočiť;
- ako sa bude správať vaša ochrana;
- možný rozsah porušenia.
Testovanie prenikania je zamerané na identifikáciu nedostatkov na úrovni aplikácií a sietí, ako aj na možnosti prekonania fyzických bezpečnostných bariér. Zatiaľ čo automatizované testovanie môže odhaliť niektoré problémy kybernetickej bezpečnosti, manuálne testovanie prenikania zohľadňuje aj zraniteľnosť podnikania voči útokom.
Red Teaming vs. testovanie prenikania
Neodmysliteľne, test na prenikanie je dôležitý, ale je len jednou z mnohých aktivít vykonávaných pri red teaming. Činnosť 'červenej tímu' má oveľa širšie ciele ako pen testerov, ktorí často len usilujú o získanie prístupu do siete. V red teamingu je spravidla zapojených viac ľudí, zdrojov a času, keďže odborníci z 'červenej tímu' sa hlboko zaoberajú, aby plne pochopili skutočnú úroveň rizika a zraniteľnosti v technológiách, ako aj v ľudských a fyzických aktívach organizácie.
Okrem toho existujú aj ďalšie rozdiely. Red teaming sa zvyčajne používa organizáciami s vyspelými a rozvinutými opatreniami kybernetickej bezpečnosti (aj keď to v praxi nie vždy platí).
Zvyčajne sú to spoločnosti, ktoré už vykonali testovanie prenikania a opravili väčšinu nájdených zraniteľností, a teraz hľadajú niekoho, kto sa opäť pokúsi získať prístup k dôverným informáciám alebo prelomiť ochranu akýmkoľvek spôsobom.
Práve preto red teaming sa spolieha na tím odborníkov na bezpečnosť sústredených na konkrétny cieľ. Zameriavajú sa na vnútorné zraniteľnosti a používajú ako elektronické, tak aj fyzické metódy sociálneho inžinierstva voči zamestnancom organizácie. Na rozdiel od pen testerov, 'červené týmy' sa počas svojich útokov neponáhľajú, aby sa vyhli odhaleniu, ako by to urobil skutočný kyberzločinec.
Výhody red teamingu
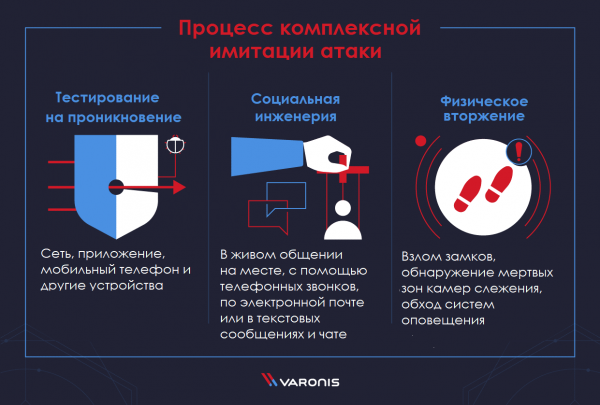
V komplexnej simulácii skutočných útokov je mnoho výhod, no tá najdôležitejšia — tento prístup umožňuje získať vyčerpávajúci obraz o úrovni kybernetickej bezpečnosti organizácie. Typický proces komplexnej simulácie útoku bude zahŕňať testovanie na prenikanie (sieť, aplikácia, mobilný telefón a iné zariadenia), sociálnu inžinieriu (v reálnom kontakte na mieste, prostredníctvom telefonických hovorov, e-mailu alebo textových správ a chatu) a fyzickú infiltráciu (otvorenie zámkov, objavenie mŕtvych zón kamerového systému, obídenie poplachových systémov). Ak existujú akékoľvek zraniteľné miesta v ktoromkoľvek z týchto aspektov vašej sústavy, budú odhalené.
Akonáhle sú zraniteľnosti odhalené, je možné ich opraviť. Efektívny proces simulácie útoku sa nekončí po odhalení zraniteľností. Po tom, čo sú nedostatky bezpečnosti jasne identifikované, budete chcieť pracovať na ich oprave a opätovnom testovaní. V skutočnosti, skutočná práca zvyčajne začína po vniknutí "červenej tímu", keď vykonávate kriminalistickú analýzu útoku a snažíte sa minimalizovať odhalené zraniteľnosti.
Okrem týchto dvoch hlavných výhod red teaming ponúka aj množstvo ďalších. Tak "červený tím" môže:
- odhaliť riziká a zraniteľnosti voľných informačných aktív podnikania;
- modelovať metódy, taktiku a postupy skutočných útočníkov v prostredí s obmedzeným a kontrolovaným rizikom;
- vyhodnotiť schopnosť vašej organizácie detegovať, reagovať a predchádzať komplexným cielenejším hrozbám;
- podporiť úzku spoluprácu s oddeleniami poistenia a "modrými tímami", aby zabezpečili výrazné zníženie následkov a uskutočnili komplexné praktické semináre na základe odhalených zraniteľností.
Ako funguje Red Teaming?
Skvelý spôsob, ako porozumieť princípu fungovania red teamingu, je pozrieť sa na to, ako to zvyčajne prebieha. Bežný proces komplexnej simulácie útokov pozostáva z niekoľkých krokov:
- Organizácia sa dohodne s "červeným tímom" (vnútorným alebo externým) na cieli uskutočneného útoku. Napríklad takýmto cieľom môže byť vyťaženie dôverných informácií z určitého servera.
- Potom "červený tím" vykonáva prieskum cieľa. V dôsledku toho sa zostavuje schéma cieľových systémov, vrátane sieťových služieb, webových aplikácií a interných portálov pre zamestnancov.
- Po tomto sa v cieľovom systéme hľadajú zraniteľnosti, ktoré sa zvyčajne realizujú prostredníctvom phishingu alebo XSS útokov.
- Akonáhle sú získané tokeny na prístup, "červený tím" ich používa na skúmanie ďalších zraniteľností.
- Pri zistení ďalších zraniteľností sa "červený tím" bude snažiť zvýšiť svoju úroveň prístupu na požadovanú úroveň na dosiahnutie cieľa.
- Keď získa prístup k cieľovým údajom alebo aktívu, úloha útoku sa považuje za splnenú.
V skutočnosti skúsený špecialista "červeného tímu" použije množstvo rôznych metód na prechod každým z uvedených krokov. Kľúčovým zistením z uvedeného príkladu je však to, že drobné zraniteľnosti v jednotlivých systémoch môžu prerásť do katastrofických zlyhaní, ak sú spojené do reťazca.
Čo by ste mali zvážiť pri kontakte s "červeným tímom"?
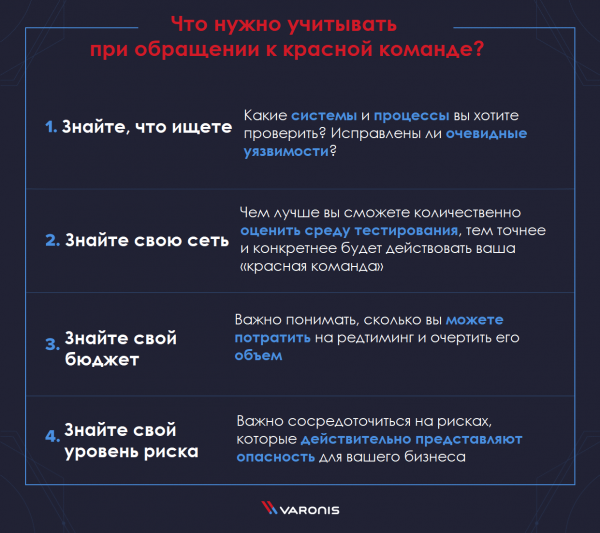
Aby ste získali maximálny úžitok z red teamingu, je potrebné starostlivo sa pripraviť. Systémy a procesy, ktoré používa každá organizácia, sa líšia a kvalitný úroveň red teamingu sa dosahuje, keď je zameraný na hľadanie zraniteľností konkrétne vo vašich systémoch. Preto je dôležité zohľadniť niekoľko faktorov:
Vedzte, čo hľadáte
Predovšetkým je dôležité pochopiť, ktoré systémy a procesy chcete preveriť. Možno viete, že chcete testovať webovú aplikáciu, ale veľmi dobre nerozumiete, čo to vlastne znamená a aké ďalšie systémy sú integrované s vašimi webovými aplikáciami. Preto je dôležité, aby ste dobre rozumeli svojim vlastným systémom a opravili všetky jasné zraniteľnosti, skôr než začnete komplexnú simuláciu skutočného útoku.
Poznajte svoju sieť
Toto súvisí s predchádzajúcou odporúčaním, ale viac sa zameriava na technické vlastnosti vašej siete. Čím lepšie budete schopní kvantitatívne posúdiť prostredie testovania, tým presnejšie a konkrétnejšie bude konať váš "červený tím".
Poznajte svoj rozpočet
Red teaming sa môže uskutočňovať na rôznych úrovniach, no imitácia celého spektra útokov na vašu sieť, vrátane sociálneho inžinierstva a fyzickej infiltrácie, môže byť nákladná záležitosť. Z tohto dôvodu je dôležité pochopiť, koľko môžete na takúto kontrolu investovať a podľa toho stanoviť jej rozsah.
Poznajte svoju úroveň rizika
Niektoré organizácie môžu akceptovať pomerne vysokú úroveň rizika v rámci svojich štandardných podnikových procedúr. Iným bude nutné výrazne obmedziť svoju úroveň rizika, najmä ak spoločnosť pôsobí v silne regulovanej oblasti. Preto je pri vykonávaní red teamingu dôležité sústrediť sa na riziká, ktoré skutočne predstavujú hrozbu pre vaše podnikanie.
Red Teaming: nástroje a taktiky
Pri správnej aplikácii "červený tím" vykoná komplexný útok na vaše siete s použitím všetkých nástrojov a metód, ktoré používa hacker. Medzi iným sem patrí:
- Testovanie aplikácií na prenikanie — zamerané na identifikáciu zraniteľností na úrovni aplikácií, ako sú krížové podvodné požiadavky, nedostatky v zadávaní údajov, slabé riadenie relácií a mnohé ďalšie.
- Testovanie siete na prenikanie — zamerané na identifikáciu zraniteľností na úrovni siete a systému, vrátane nesprávnych konfigurácií, zraniteľností bezdrôtovej siete, neautorizovaných služieb a mnohých ďalších.
- Fyzické testovanie na prenikanie — kontrola efektívnosti, ako aj silných a slabých strán fyzických bezpečnostných kontrol v reálnom živote.
- Sociálne inžinierstvo — zameriava sa na využívanie slabostí ľudí a ľudskej prirodzenosti, testovanie náchylnosti ľudí na podvody, presviedčanie a manipulácie prostredníctvom phishingu cez e-mail, telefonické hovory a textové správy, ako aj pri fyzickej interakcii na mieste.
Všetko, čo bolo uvedené, tvoria zložky red teamingu. Ide o komplexné viacúrovňové modelovanie útoku, ktoré má určiť, ako dobre vaši ľudia, siete, aplikácie a fyzické bezpečnostné kontrolné prostriedky môžu čeliť útoku skutočného útočníka.
Trvalý rozvoj metód Red Teaming
Povaha komplexnej simulácie skutočných útokov, pri ktorých sa "červené tímy" snažia nájsť nové zraniteľnosti v bezpečnostnom systéme, zatiaľ čo "modré tímy" sa snažia opraviť ich, vedie k neustálemu vývoju metód týchto kontrol. Z tohto dôvodu je ťažké zostaviť aktuálny zoznam moderných techník red teaming, keďže rýchlo zastarávajú.
Preto väčšina odborníkov, ktorí vykonávajú red teaming, strávi aspoň časť svojho času štúdiom nových zraniteľností a metód ich zneužitia, pričom využíva množstvo zdrojov, ktoré poskytuje komunita "červených tímov". Tu sú najpopulárnejšie z týchto komunít:
- — je to predplatný servis, ktorý ponúka online videokurzy, venované predovšetkým testovaniu prenikania, ako aj kurzy o forenzných vyšetreniach operačných systémov, úlohách sociálneho inžinierstva a assemblerovom jazyku na ochranu informácií.
- — "operátor ofenzívnej kybernetickej bezpečnosti", ktorý pravidelne vedie blog o metódach komplexnej simulácie skutočných útokov a je dobrým zdrojom nových prístupov.
- Twitter je tiež dobrým zdrojom, ak hľadáte aktuálne informácie o red teamingu. Môžete ich nájsť podľa hashtagov a .
- — ďalší skúsený odborník na red teaming, ktorý vydáva informačný bulletin a , vedie a veľa píše o moderných trendoch "červených tímov". Medzi jeho posledné články patrí: a .
- — je informačný bulletin o webovej bezpečnosti, ktorý sponzoruje PortSwigger Web Security. Je to dobrý zdroj na získanie informácií o inováciách a novinkách v oblasti red teamingu — hackovania, únikov dát, exploitov, zraniteľností webových aplikácií a nových bezpečnostných technológiách.
- — "biely hacker" a odborník na testovanie prenikania, pravidelne informuje o nových taktikách "červenej tímu" vo svojom .
- MWR labs — dobrý, hoci extrémne technický zdroj noviniek o red teamingu. Publikujú užitočné informácie pre červené tímy , a ich contains tips for solving problems faced by security testing professionals.
- — a lawyer and 'white hat' hacker. His Twitter feed offers methods useful for 'red teams', such as crafting SQL injections and forging OAuth tokens.
- (ATT & CK) — a curated knowledge base on adversary behavior. It tracks the lifecycle phases of adversaries and the platforms they target.
- — a hacker's guide that, while somewhat outdated, covers many fundamental methods still at the core of comprehensive real attack simulations. The author, Peter Kim, also has , in which he offers hacking tips and additional information.
- SANS Institute is another major provider of cybersecurity training materials. Their , dedicated to digital forensics and incident response, features the latest news on SANS courses and expert practical advice.
- Some of the most interesting new insights on red teaming have been published in . It includes technology-focused articles such as comparisons of Red Teaming with penetration testing, as well as analytical pieces like 'The Red Team Specialist Manifesto'.
- Finally, Awesome Red Teaming is a GitHub community that offers of resources dedicated to Red Teaming. It covers nearly all technical aspects of 'red team' activities, from gaining initial access and executing malicious actions to data collection and extraction.
'Blue team' — what is it?
With so many 'colored' teams, it can be challenging to determine which type your organization needs.
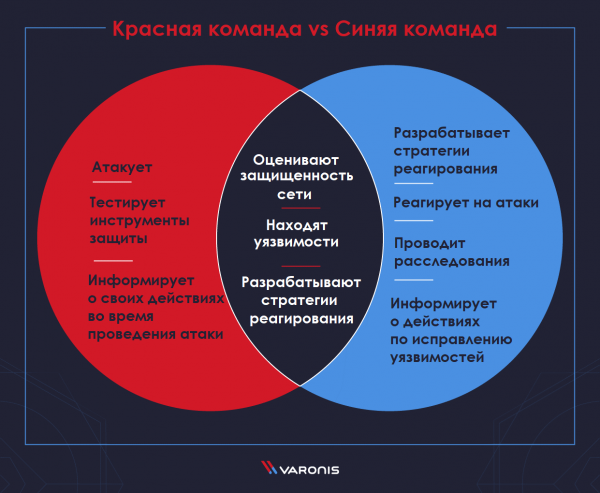
Jednou z alternatív "červenej tímu", presnejšie iným typom tímu, ktorý môže byť použitý spolu s "červeným tímom", je "modrý tím". "Modrý tím" taktiež hodnotí bezpečnosť siete a odhaľuje akékoľvek možné zraniteľnosti infraštruktúry. Avšak má iný cieľ. Tímy tohto typu sú potrebné na hľadanie spôsobov, ako chrániť, meniť a reorganizovať obranné mechanizmy, aby sa reakcia na incidenty stala oveľa efektívnejšou.
Rovnako ako "červený tím", aj modrý by mal ovládať rovnaké znalosti o taktikách útočníkov, technikách a postupoch, aby na ich základe vytváral stratégie reakcie. Avšak povinnosti "modrého tímu" nie sú obmedzené len na obranu proti útokom. Zúčastňuje sa tiež na posilňovaní celej infraštruktúry bezpečnosti, pričom využíva napríklad systém detekcie narušenia (IDS), ktorý zabezpečuje nepretržitú analýzu neobvyklej a podozrivej aktivity.
Tu sú niektoré z krokov, ktoré "modrý tím" vykonáva:
- audit bezpečnosti, konkrétne audit DNS;
- analýza záznamov a pamäte;
- analýza paketov sieťových dát;
- analýza dát o rizikách;
- analýza digitálnej stopy;
- reverzné inžinierstvo;
- DDoS testovanie;
- vývoj scenárov realizácie rizík.
Rozdiely medzi červeným a modrým tímom
Rozšírená otázka pre mnohé organizácie: ktorý tím by mali používať — červený alebo modrý. Táto otázka je často sprevádzaná priateľskou nevraživosťou medzi ľuďmi, ktorí pracujú "na opačných stranách barikády". V skutočnosti však žiaden tím nemá zmysel bez druhého. Takže správna odpoveď na túto otázku znie — dôležité sú oba tím.
"Červený tím" útočí a slúži na overenie pripravenej úlohy "modrého tímu" na obranu. Niekedy môže "červený tím" objaviť zraniteľnosti, ktoré "modrý tím" úplne prehliadol, a v tomto prípade by "červený tím" mal ukázať, ako môžu byť tieto zraniteľnosti opravené.
Pre obe tímy je zásadné spolupracovať proti kyberzločincom na posilnení informačnej bezpečnosti.
Z tohto dôvodu nemá zmysel vyberať si iba jednu stranu alebo investovať len do jedného typu tímu. Je dôležité si uvedomiť, že cieľom oboch strán je prevencia kybernetických zločinov.
Inými slovami, spoločnosti musia podporiť vzájomnú spoluprácu oboch tímov, aby zabezpečili komplexný audit – s protokolmi všetkých vykonaných útokov a kontrol, ako aj záznamami o objavených anomáliách.
Červený tím poskytuje informácie o operáciách, ktoré vykonali počas simulácie útoku, zatiaľ čo modrý tím informuje o opatreniach, ktoré prijali na vyplnenie medzier a odstránenie nájdených zraniteľností.
Dôležitosť oboch tímov nemožno podceňovať. Bez ich neustáleho auditu bezpečnosti, vykonávania testovania na prenikanie a zdokonaľovania infraštruktúry by spoločnosti nevedeli o stave svojej vlastnej bezpečnosti. Aspoň do okamihu, kedy dôjde k úniku údajov, a stane sa bolestne jasné, že bezpečnostných opatrení bolo nedostatočne.
Čo je to "purpurový tím"?
"Purpurový tím" vznikol ako snaha o spojenie červeného a modrého tímu. "Purpurový tím" je skôr koncept a nie samostatný typ tímu. Je lepšie ho považovať za kombináciu červeného a modrého tímu. Zapojuje oba tímy a pomáha im spolupracovať.
"Purpurový tím" môže pomôcť bezpečnostným službám zvýšiť efektivitu pri odhaľovaní zraniteľností, vyhľadávaní hrozieb a monitorovaní siete pomocou presného modelovania bežných scenárov ohrozenia a pomoci pri vytváraní nových metód detekcie a prevencie hrozieb.
Niektoré organizácie zapájajú "purpurový tím" na jednorazové cieľové akcie, pri ktorých sú jasne definované ciele bezpečnosti, termíny a kľúčové výsledky. To zahŕňa uznanie nedostatkov v útoku a obrane, ako aj určenie budúcich požiadaviek na školenie a technológie.
Alternatívny prístup, ktorý v súčasnosti získava popularitu, spočíva v tom, že "purpurový tím" je chápaný ako koncepčný model, ktorý funguje v celej organizácii, pričom podporuje vytváranie kultúry kybernetickej bezpečnosti a jej neustáleho zlepšovania.
Záver
Red Teaming, alebo komplexná simulácia útokov — je to mocná metóda testovania zraniteľností bezpečnostného systému organizácie, avšak je potrebné ju aplikovať opatrne. Najmä pre jej aplikáciu je potrebné mať dostatočne , inak nemusí splniť očakávania, ktoré sú na ňu kladené.
Red Teaming môže odhaliť zraniteľnosti vášho systému, o ktorých ste ani len netušili, a pomôcť ich odstrániť. Aplikovaním súťažného prístupu medzi modrými a červenými tímami môžete simulovať činnosti skutočného hackera, ktorý by sa mohol pokúsiť ukradnúť vaše dáta alebo poškodiť vaše aktíva.
Zdroj: habr.com
