

1. Úvod
Spoločnosti, ktoré nemali zriadené systémy vzdialeného prístupu, ich v núdzovom režime zavádzali pred pár mesiacmi. Nie všetci administrátori boli pripravení na takúto "horúčavu", ako dôsledok — opomenutia v oblasti bezpečnosti: nesprávna konfigurácia služieb alebo dokonca inštalácia zastaraných verzií softvéru so známymi zraniteľnosťami. Niektorí už za toto opomenutie zaplatili cenu, iným sa šťastie usmialo, ale určite by mali všetci urobiť závery. Loyalita k vzdialenej práci sa výrazne zvýšila a čoraz viac spoločností akceptuje remote work ako prijateľný formát na trvalej báze.
Existuje množstvo možností, ako zabezpečiť vzdialený prístup: rôzne VPN, RDS a VNC, TeamViewer a iné. Administrátori majú z čoho vyberať, založené na špecifikách budovania firemnej siete a zariadení v nej. Najobľúbenejšie zostávajú VPN riešenia, avšak mnohé malé spoločnosti si vyberajú RDS (Remote Desktop Services), ktoré sú jednoduchšie a rýchlejšie na nasadenie.
V tomto článku sa podrobnejšie pozrieme na bezpečnosť RDS. Urobíme stručný prehľad známych zraniteľností a preskúmame niekoľko scenárov útokov na sieťovú infraštruktúru založenú na Active Directory. Dúfame, že naša článok niekomu pomôže vykonať prácu nachyby a zvýšiť bezpečnosť.
2. Nedávne zraniteľnosti RDS/RDP
Akýkoľvek softvér obsahuje chyby a zraniteľnosti, ktoré zneužívajú útočníci, a RDS nie je výnimkou. V poslednom čase Microsoft často informoval o nových zraniteľnostiach, a rozhodli sme sa urobiť ich stručný prehľad:
Táto zraniteľnosť ohrozuje používateľov, ktorí sa pripájajú k kompromitovanému serveru. Útočník môže získať kontrolu nad používateľským zariadením alebo sa usadiť v systéme, aby mal trvalý vzdialený prístup.
- / /
Táto skupina zraniteľností umožňuje neoprávnenému útočníkovi vzdialene vykonávať ľubovoľný kód na serveri s RDS prostredníctvom špeciálne sformulovanej požiadavky. Taktiež ich je možné využiť na vytvorenie červov — škodlivého softvéru, ktorý infikuje susedné sieťové zariadenia samostatne. Takže, tieto zraniteľnosti môžu ohroziť celú sieť spoločnosti, a záchranou pred nimi je len včasné aktualizovanie.
Softvér na vzdialený prístup získal zvýšenú pozornosť zo strany výskumníkov aj útokov, takže čoskoro môžeme počuť o nových podobných zraniteľnostiach.
Dobrou správou je, že nie všetky zraniteľnosti majú verejne dostupné exploitov. Zlá správa — útočník so znalosťami si môže bez problémov napísať exploit pre zraniteľnosť na základe popisu, alebo pomocou techník ako Patch Diffing (o tom písali naši kolegovia v ). Preto odporúčame pravidelne aktualizovať softvér a sledovať objavené nové správy o zraniteľnostiach.
3. Útoky
Prechádzame do druhej časti článku, kde ukážeme, ako začínajú útoky na sieťovú infraštruktúru založenú na Active Directory.
Opísané metódy sú aplikovateľné pre nasledujúci model útočníka: útočník s užívateľským účtom, ktorý má prístup k Remote Desktop Gateway — terminálnemu serveru (často je dostupný napríklad z vonkajšej siete). Použitím týchto metód môže útočník pokračovať v útoku na infraštruktúru a upevniť svoj prístup v sieti.
Konfigurácia siete sa môže v každom prípade líšiť, ale opísané techniky sú dosť univerzálne.
Príklady únikov z obmedzeného prostredia a zvýšenia oprávnení
Pri prístupe k Remote Desktop Gateway sa útočník pravdepodobne stretne s určitým obmedzeným prostredím. Pri pripojení k terminálnemu serveru sa spustí aplikácia: okno na pripojenie cez protokol Remote Desktop pre interné zdroje, prieskumník, kancelárske balíky alebo akýkoľvek iný softvér.
Cieľom útočníka bude získať prístup k vykonávaniu príkazov, teda k spusteniu cmd alebo powershell. V tom môžu pomôcť niektoré klasické techniky úniku z 'pieskoviska' pre Windows. Pozrime sa na ne ďalej.
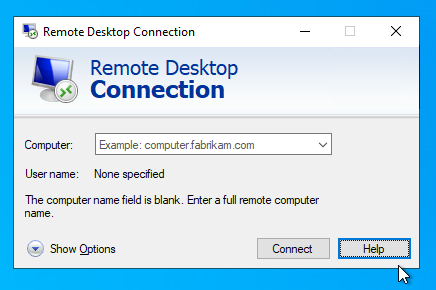
Varianta 1. Útočník má prístup k oknu pripojenia Remote Desktop v rámci Remote Desktop Gateway:
Otvára sa ponuka 'Show Options'. Objavujú sa možnosti na manipuláciu s konfiguračnými súbormi pripojenia:
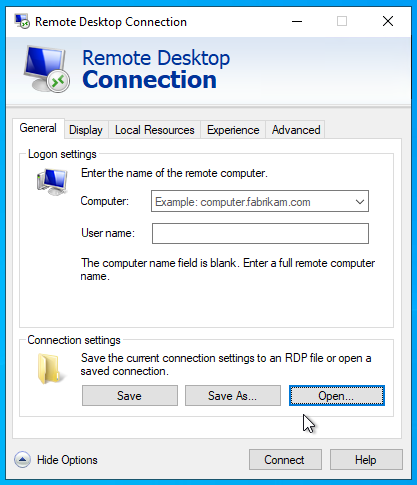
Z tohto okna je možné bez prekážok prejsť do Prieskumníka kliknutím na akékoľvek tlačidlo 'Open' alebo 'Save':
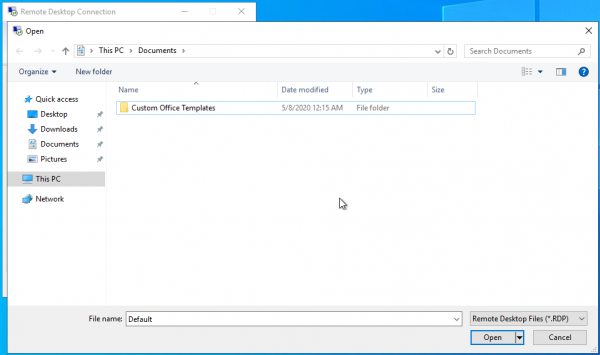
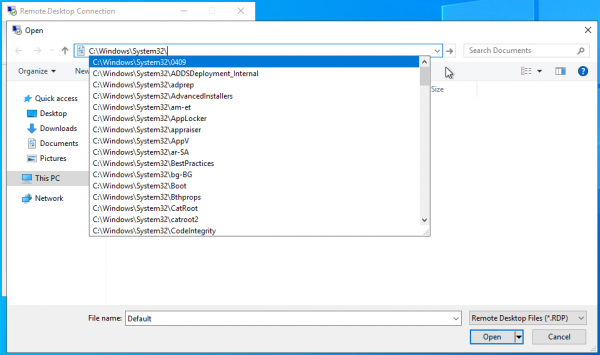
Otvára sa Prieskumník. Jeho 'adresný riadok' umožňuje spúšťanie povolených spustiteľných súborov, ako aj prehľadávanie súborového systému. To môže byť pre útočníka užitočné, ak sú systémové disky skryté a nie je k nim možné získať priamy prístup:
→
Podobný scenár je možné zrealizovať napríklad pri používaní Excelu z balíka Microsoft Office ako vzdialeného softvéru.
→
Okrem toho netreba zabúdať na makrá používané v tomto kancelárskom balíku. Naši kolegovia skúmali bezpečnostné problémy makier v tejto .
Varianta 2. Používajúc tie isté vstupy, aké sme mali v predchádzajúcej variante, útočník spúšťa niekoľko pripojení k vzdialenému pracovného stolíku pod jedným a tým istým účtom. Pri opätovnom pripojení sa prvé pripojenie uzavrie a na obrazovke sa objaví okno s chybovým oznámením. Tlačidlo pomoci v tomto okne otvorí Internet Explorer na serveri, po čom sa útočník môže presunúť do Prieskumníka.
→
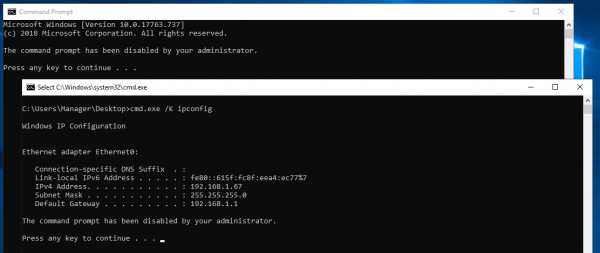
Varianta 3. Pri nastavených obmedzeniach na spúšťanie spustiteľných súborov sa môže útočník stretnúť so situáciou, kedy skupinové politiky zakazujú spúšťanie cmd.exe administrátorom.
Existuje spôsob, ako to obísť pomocou spustenia bat súboru na vzdialenom pracovnom stole s obsahom typu cmd.exe /K . Chyba pri spustení cmd a úspešný príklad vykonania bat súboru sú uvedené na obrázku nižšie.
Varianta 4. Zákaz spúšťania aplikácií pomocou čiernych zoznamov podľa názvu spustiteľných súborov nie je všeliek, dá sa to obísť.
Zvážme nasledovný scenár: zakázali sme prístup k príkazovému riadku, zakázali sme spúšťanie Internet Explorer a PowerShell pomocou skupinových politík. Útočník sa snaží vyvolať pomoc — žiadna odozva. Pokúša sa spustiť PowerShell cez kontextovú ponuku modálneho okna vyvolaného so stlačeným klávesom Shift — správa o zákaze spúšťania administrátorom. Pokúša sa spustiť PowerShell cez adresný riadok — opäť žiadna odozva. Ako obísť toto obmedzenie?
Stačí skopírovať powershell.exe z priečinka C:\Windows\System32\WindowsPowerShell\v1.0 do používateľského priečinka, zmeniť názov na iný ako powershell.exe a možnosť spustenia sa objaví.
Predvolene je pri pripojení k vzdialenému pracovného stolu poskytnutý prístup k lokálnym diskom klienta, odkiaľ môže útočník skopírovať powershell.exe a po premenovaní spustiť.
→
Predstavili sme len niekoľko spôsobov, ako obísť obmedzenia; scénárov sa dá vymyslieť mnoho, ale všetky tieto techniky spája prístup k Prieskumníkovi Windows. Existuje mnoho aplikácií, ktoré využívajú štandardné možnosti Windows na prácu s nejakými súbormi, a ak ich vložíme do obmedzeného prostredia, môžeme aplikovať podobné techniky.
4. Odporúčania a záver
Ako vidíme, aj v obmedzenom prostredí existuje priestor na rozvoj útoku. Je však možné skomplikovať život útočníkovi. Predkladáme všeobecné odporúčania, ktoré sa budú hodiť ako v uvedených prípadoch, tak aj v iných situáciách.
- Obmedzte spúšťanie programov pomocou čiernych/bielych zoznamov a skupinových politík.
Vo väčšine prípadov zostáva možnosť spúšťania kódu. Odporúčame oboznámiť sa s projektom , aby ste mali predstavu o nedokumentovaných spôsoboch manipulácie so súbormi a vykonávaním kódu v systéme.
Odporúčame kombinovať oba typy obmedzení: napríklad môžete povoliť spúšťanie vykonateľných súborov, ktoré sú podpísané spoločnosťou Microsoft, ale obmedziť spúšťanie cmd.exe. - Vypnite karty nastavení Internet Explorer (môžete to urobiť lokálne v registri).
- Pomocou regeditu vypnite prístup k zabudovanej nápovede Windows.
- Zakážte možnosť montovania lokálnych diskov pri vzdialených pripojeniach, ak toto obmedzenie nie je kritické pre používateľov.
- Obmedzte prístup k lokálnym diskom vzdialeného počítača, nechajte prístup iba k používateľským priečinkom.
Dúfame, že vás to aspoň zaujalo a maximálne, že tento článok pomôže spraviť vzdialenú prácu vašej spoločnosti bezpečnejšou.
Zdroj: habr.com
