

Ahojte všetci. V očakávaní spustenia kurzu sme pripravili pre vás preklad zaujímavého článku.
Dnešná príručka vás oboznámi so základmi potrebnými na začiatok práce s balíkom aircrack-ng. Samozrejme, nie je možné poskytnúť všetky potrebné informácie a pokryť každý scenár. Preto buďte pripravení na domácu prácu a vykonávanie vlastného výskumu. Na a v existuje množstvo ďalších tutoriálov a iných užitočných informácií.
Napriek tomu, že nepokrýva všetky kroky od začiatku do konca, príručka podrobnejšie vysvetľuje prácu s aircrack-ng.
Nastavenie zariadenia, inštalácia Aircrack-ng
Prvým krokom na zabezpečenie správnej činnosti aircrack-ng vo vašom systéme Linux je patchovanie a inštalácia príslušného ovládača pre vašu sieťovú kartu. Mnohé karty pracujú s viacerými ovládačmi, niektoré z nich poskytujú potrebnú funkcionalitu na použitie aircrack-ng, iné nie.
Myslím, že je zbytočné hovoriť o tom, že potrebujete sieťovú kartu kompatibilnú s balíkom aircrack-ng. Teda hardvér, ktorý je plne kompatibilný a môže implementovať injekcie paketov. S kompatibilnou sieťovou kartou môžete prelomiť bezdrôtový prístupový bod za menej ako hodinu.
Aby ste určili, do akej kategórie patrí vaša karta, prečítajte si stránku . Prečítajte si , ak neviete, ako pracovať s tabuľkou. Napriek tomu vám to nebráni pri čítaní príručky, ktorá vám pomôže naučiť sa niečo nové a overiť určité vlastnosti vašej karty.
Na začiatok musíte vedieť, aký čipset sa používa vo vašej sieťovej karte a aký ovládač naň budete potrebovať. Musíte to určiť pomocou informácií z predchádzajúceho odseku. V sekcii sa dozviete, aké ovládače potrebujete.
Inštalácia aircrack-ng
Najnovšiu verziu aircrack-ng môžete získať, , alebo môžete využiť distribúciu na testovanie prenikania, ako je Kali Linux alebo Pentoo, kde je nainštalovaná najnovšia verzia aircrack-ng.
Aby ste nainštalovali aircrack-ng, obráťte sa na .
Základy IEEE 802.11
Dobre, teraz, keď je všetko pripravené, je čas urobiť si prestávku, než začneme konať, a dozvedieť sa niečo o tom, ako fungujú bezdrôtové siete.
Je dôležité pochopiť nasledujúcu časť, aby ste mohli zistiť, čo robiť, ak niečo nefunguje tak, ako sa očakáva. Pochopenie toho, ako to všetko funguje, vám pomôže nájsť problém alebo aspoň správne ho popísať, aby vám mohol niekto iný pomôcť. Toto je trošku zložitá časť a možno by ste ju chceli preskočiť. Avšak, na hackovanie bezdrôtových sietí je potrebné mať určité znalosti, a preto hackovanie je trošku viac než len zadať jeden príkaz a nechať aircrack, aby to všetko urobil za vás.
Ako nájsť bezdrôtovú sieť
Táto časť je krátkym úvodom do spravovaných sietí, ktoré fungujú s prístupovými bodmi (Access Point, AP). Každý prístupový bod odosiela okolo 10 takzvaných beacon rámcov (beacon frame) za sekundu. Tieto pakety obsahujú nasledujúce informácie:
- Názov siete (ESSID);
- Používa sa šifrovanie (a aké šifrovanie sa používa, ale majte na pamäti, že tieto informácie nemusia byť pravdivé len preto, že prístupový bod ich oznamuje);
- Aké rýchlosti prenosu údajov sú podporované (v MBit);
- Na akom kanáli sa nachádza sieť.
Tieto informácie sa zobrazujú v nástroji, ktorý sa pripája konkrétne k tejto sieti. Zobrazujú sa, keď povolíte karte skenovať siete pomocou iwlist <interface> scan
Každý prístupový bod má jedinečnú MAC adresu (48 bitov, 6 párov hexadecimálnych čísiel). Vyzerá to približne takto: 00:01:23:4A:BC:DE. Každé sieťové zariadenie má takú adresu a sieťové zariadenia navzájom komunikujú pomocou týchto adries. Takže je to niečo ako jedinečné meno. MAC adresy sú jedinečné a neexistujú dve zariadenia s rovnakými MAC adresami.
Pripojenie na sieť
Existuje niekoľko možností pripojenia k bezdrôtovej sieti. V drvivej väčšine prípadov sa používa Open System Authentication. (Voliteľne: ak chcete vedieť viac o autentifikácii, .)
Open System Authentication:
- Požaduje autentifikáciu prístupového bodu;
- Prístupový bod odpovedá: OK, ste autentifikovaní.
- Požaduje asociáciu prístupového bodu;
- Prístupový bod odpovedá: OK, ste pripojení.
Toto je najjednoduchší prípad, no problémy nastávajú, keď nemáte prístupové práva, pretože:
- Používa sa WPA/WPA2 a potrebujete autentifikáciu APOL. Prístupový bod odmietne odpoveď na druhom kroku.
- Prístupový bod má zoznam povolených klientov (MAC adries) a nedovolí pripojiť nikoho iného. Toto sa nazýva filtrovanie podľa MAC.
- Prístupový bod používa Shared Key Authentication, to znamená, že musíte poskytnúť správny WEP kľúč, aby ste sa pripojili. (Pozri sekciu aby ste sa dozvedeli viac o tomto)
Jednoduché sniffing a hacking
Objavovanie sietí
Prvá vec, ktorú musíte urobiť – nájsť potenciálny cieľ. V balíku aircrack-ng je na to , ale môžete použiť aj iné programy, ako napríklad, .
Predtým, ako začnete hľadať siete, musíte svoju sieťovú kartu prepnúť do takzvaného „monitoring módu“. Monitoring mód je špeciálny mód, ktorý umožňuje vášmu počítaču počúvať sieťové pakety. Tento mód tiež umožňuje vykonávať injekcie. O injekciách budeme hovoriť nabudúce.
Aby ste prepli sieťovú kartu do módu monitorovania, použite :
airmon-ng start wlan0Tak vytvoríte ďalšie rozhranie a pridáte k nemu „mon“. Takže, wlan0 bude wlan0mon. Aby ste skontrolovali, či je sieťová karta naozaj v móde monitorovania, vykonajte iwconfig a uistite sa o tom sami.
Potom spustite na vyhľadávanie sietí:
airodump-ng wlan0monAk airodump-ng ak sa nebude môcť pripojiť k WLAN zariadeniu, uvidíte niečo podobné:
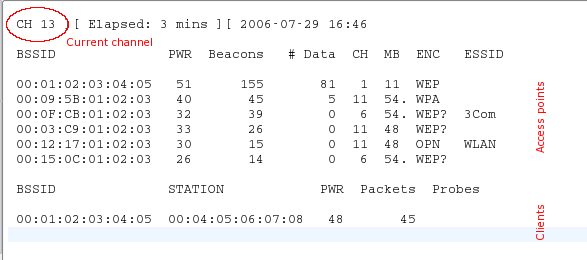
skakuje z kanála na kanál a ukazuje všetky prístupové body, od ktorých dostáva beacon. Kanály od 1 do 14 sa používajú pre štandardy 802.11 b a g (v USA je povolené používať iba od 1 do 11; v Európe od 1 do 13 s niektorými výnimkami; v Japonsku od 1 do 14). 802.11a funguje v pásme 5 GHz a jeho dostupnosť sa líši v rôznych krajinách viac ako v pásme 2,4 GHz. Vo všeobecnosti známe kanály začínajú od 36 (32 v niektorých krajinách) po 64 (68 v niektorých krajinách) a od 96 do 165. Na Wikipédii nájdete podrobnejšie informácie o dostupnosti kanálov. V Linuxe o povolení/zákaze prenosu na určitých kanáloch pre vašu krajinu sa stará ; mal by však byť správne nakonfigurovaný.
Aktuálny kanál je zobrazený v ľavom hornom rohu.
Po chvíli sa objavia prístupové body a (dúfajme) niektorí súvisiaci klienti.
Horný blok zobrazuje objavené prístupové body:
bssid
mac-adresa prístupového bodu
pwr
kvalita signálu pri vybranom kanáli
pwr
intenzita signálu. Niektoré ovládače ju neoznamujú.
beacons
počet prijatých beaconov. Ak vám chýba ukazovateľ intenzity signálu, môžete ju zmerať v beaconoch: čím viac beaconov, tým lepší signál.
data
počet prijatých dátových rámcov
ch
kanál, na ktorom pracuje prístupový bod
mb
rýchlosť alebo režim prístupového bodu. 11 je čistý 802.11b, 54 je čistý 802.11g. hodnoty medzi týmito dvoma sú zmes.
enc
šifrovanie: opn: žiadne šifrovanie, wep: wep šifrovanie, wpa: wpa alebo wpa2, wep?: wep alebo wpa (zatiaľ nie je jasné)
essid
názov siete, niekedy skrytý
Dolný blok zobrazuje objavených klientov:
bssid
mac-adresa, s ktorou sa klient asociuje na danom prístupovom bode
station
mac-adresa samotného klienta
pwr
intenzita signálu. Niektoré ovládače ju neoznamujú.
packets
počet prijatých dátových rámcov
probes
názvy sietí (essid), ktoré tento klient už vyskúšal
Teraz musíte sledovať cieľovú sieť. K nej by mal byť pripojený aspoň jeden klient, pretože hackovanie sietí bez klientov je zložitejšia téma (pozrite sa na časť ). Musí používať WEP šifrovanie a mať dobrý signál. Možno budete musieť zmeniť polohu antény na zlepšenie príjmu signálu. Niekedy aj niekoľko centimetrov môže byť rozhodujúcich pre intenzitu signálu.
V uvedenom príklade je sieť 00:01:02:03:04:05. Bola to jediná možná cieľová sieť, pretože iba k nej je pripojený klient. A má dobrý signál, takže je to vhodný cieľ na prax.
Snímanie Inicializačných Vektorov
V dôsledku prechádzania medzi kanálmi nebudete odchytávať všetky pakety zo cieľovej siete. Preto chceme počúvať iba na jednom kanáli a navyše zapisovať všetky údaje na disk, aby sme ich mohli neskôr použiť na hackovanie:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Pomocou parametra -c vyberáte kanál, a parameter po -w je prefix sieťových dumpov zapísaných na disk. Príznak –bssid spolu s MAC-adresou prístupového bodu obmedzuje prijímanie paketov na jeden prístupový bod. Príznak –bssid je dostupný iba v nových verziách airodump-ng.
Pred hackovaním WEP budete potrebovať medzi 40 000 a 85 000 rôznych inicializačných vektorov (Initialization Vector, IV). Každý paket údajov obsahuje inicializačný vektor. Tieto sa môžu opakovane použiť, preto je počet vektorov zvyčajne o niečo nižší ako počet zachytených paketov.
Takže budete musieť počkať, kým zachytíte od 40 tisíc do 85 tisíc paketov údajov (s IV). Ak nie je sieť zaneprázdnená, potrvá to veľmi dlho. Tento proces môžete urýchliť pomocou aktívneho útoku (alebo útoku opakovania). O týchto témach budeme hovoriť v nasledujúcej časti.
Hackovanie
Ak už máte dostatok zachytených inicializačných vektorov uložených v jednom alebo niekoľkých súboroch, môžete sa pokúsiť hacknúť WEP kľúč:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC adresa po flagu -b – to je BSSID cieľa, a dump-01.cap – to je súbor obsahujúci zachytené pakety. Môžete použiť niekoľko súborov, stačí pridať všetky názvy do príkazu, alebo použiť zástupný znak, napríklad dump*.cap.
Viac informácií o parametroch , výstupe a použití môžete získať z .
Počet inicializačných vektorov potrebných na hackovanie kľúča nie je obmedzený. Dôvodom je, že niektoré vektory sú slabšie a strácajú viac informácií o kľúči ako iné. Tieto inicializačné vektory sa zvyčajne miešajú so silnejšími. Takže, ak budete mať šťastie, môžete hacknúť kľúč s len 20 000 inicializačnými vektormi. Avšak často to býva nedostatočné, aircrack-ng môže trvať dlhú dobu (týždeň alebo viac v prípade vysokej chybovosti), a potom vám povie, že kľúč nemožno hacknúť. Čím viac máte inicializačných vektorov, tým rýchlejšie môže dôjsť k hackovaniu a zvyčajne to trvá niekoľko minút alebo dokonca sekúnd. Skúsenosti ukazujú, že na hackovanie stačí 40 000 – 85 000 vektorov.
Existujú pokročilejšie prístupové body, ktoré používajú špeciálne algoritmy na filtrovanie slabých inicializačných vektorov. Výsledkom je, že nemôžete získať viac ako N vektorov z prístupového bodu, alebo potrebujete milióny vektorov (napríklad 5-7 miliónov), aby ste hackli kľúč. Môžete , čo robiť v takýchto prípadoch.
Aktívne útoky
Väčšina zariadení nepodporuje injekcie, aspoň nie bez upravených ovládačov. Niektoré podporujú iba určité útoky. Obráťte sa na a pozrite sa do stĺpca aireplay. Niekedy táto tabuľka neposkytuje aktuálne informácie, takže ak uvidíte slovo “NO” v protokole vášho ovládača, nezúfajte, radšej sa pozrite na domovskú stránku ovládača, do zoznamu diskusií o ovládačoch na . Ak sa vám podarilo úspešne reprodukovať problém pomocou ovládača, ktorý nebol uvedený v podporovaných, neváhajte navrhnúť zmeny na stránke tabuľky kompatibility a pridať odkaz na krátky sprievodca. (Na to potrebujete požiadať o účet wiki na IRC.)
Najprv sa musíte uistiť, že injekcia paketov skutočne funguje s vášou sieťovou kartou a ovládačom. Najjednoduchší spôsob, ako to skontrolovať, je vykonať testovú injekčnú útok. Predtým, ako pokračujete, uistite sa, že ste tento test absolvovali. Vaša karta by mala byť schopná implementovať injekcie, aby ste mohli vykonať nasledujúce kroky.
Budete potrebovať BSSID (MAC-adresu prístupového bodu) a ESSID (názov siete) prístupového bodu, ktorý nevykonáva filtrovanie podľa MAC-adresov (napr. váš vlastný), a ktorý sa nachádza v dostupnej vzdialenosti.
Skúste sa pripojiť k prístupovému bodu pomocou :
aireplay-ng --fakeauth 0 -e "vaša sieť ESSID" -a 00:01:02:03:04:05 wlan0mon Hodnota po -а bude BSSID vášho prístupového bodu.
Injekcia fungovala, ak uvidíte niečo takéto:
12:14:06  Odosielanie autentifikačnej požiadavky
12:14:06  Autentifikácia úspešná
12:14:06  Odosielanie požiadavky na asociáciu
12:14:07  Asociácia úspešná :-)
Ak nie:
- Skontrolujte správnosť ESSID a BSSID;
- Uistite sa, že na vašom prístupovom bode je vypnuté filtrovanie podľa MAC-adresov;
- Skúste to na inom prístupovom bode;
- Uistite sa, že váš ovládač je správne nastavený a podporovaný;
- Namiesto „0“ skúste „6000 -o 1 -q 10“.
ARP replay
Teraz, keď vieme, že injekcia paketov funguje, môžeme urobiť niečo, čo výrazne urýchli zachytávanie iniciačných vektorov: útok injekcií .
Hlavná myšlienka
Ak hovoríme jednoduchým jazykom, ARP funguje tak, že posiela vysielací dopyt na IP adresu, a zariadenie s touto IP adresou posiela späť odpoveď. Keďže WEP nechrání pred opakovaním, môžete zachytiť paket a posielať ho znova a znova, pokiaľ je platný. Takže stačí, ak zachytíte a znovu reprodukujete ARP dopyt zaslaný prístupovým bodom, aby ste vytvorili prevádzku (a získali inicializačné vektory).
Leno spôsob
Najprv otvorte okno s airodump-ng, ktoré snifferuje prevádzku (pozri vyššie). Aireplay-ng a airodump-ng môžu fungovať súčasne. Počkajte na príchod klienta do cieľovej siete a začnite útok:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b označuje cieľový BSSID, -h na MAC adresu pripojeného klienta.
D teraz musíte počkať na prijatie ARP paketu. Zvyčajne musíte čakať niekoľko minút (alebo si prečítať článok ďalej).
Ak máte šťastie, uvidíte niečo podobné:
Uloženie ARP dopytov v replay_arp-0627-121526.cap
Musíte tiež spustiť airodump, aby ste zachytili odpovede.
Prečítané 2493 pakety (dostal 1 ARP dopyt), odoslaných 1305 paketov...
Ak potrebujete zastaviť reprodukciu, nie je potrebné čakať na príchod ďalšieho ARP paketu, môžete jednoducho použiť predtým zachytené pakety pomocou parametra -r <názov súboru>
Pri používaní ARP injekcií môžete použiť metódu PTW na rozlúštenie WEP kľúča. Výrazne skracuje počet potrebných paketov, a tým aj čas na rozlúštenie. Musíte zachytiť celý paket pomocou airodump-ng, teda nepoužiť možnosť “--ivs” pri vykonávaní príkazu. Pre aircrack-ng použite “aircrack -z <názov súboru>”
Ak sa počet prijímaných dátových paketov airodump-ng prestane zvyšovať, možno budete musieť znížiť rýchlosť reprodukcie. Urobte to pomocou parametra -x <paketov za sekundu>.
Agresívny spôsob
Väčšina operačných systémov vymaže ARP cache pri odpojení. Ak chcete poslať ďalší paket po opätovnom pripojení (alebo jednoducho použiť DHCP), odosielajú ARP dopyt. Ako vedľajší efekt môžete snifferovať ESSID a možno aj keystream počas opätovného pripojenia. Je to výhodné, ak je ESSID vašej cieľovej siete skrytý alebo používa zdieľanú autentifikáciu.
Nech sa airodump-ng a aireplay-ng pracujú. Otvorte ďalšie okno a spustite :
Tu -a – ide o BSSID prístupového bodu, -c MAC adresa vybraného klienta.
Počkajte niekoľko sekúnd a ARP replay začne fungovať.
Väčšina klientov sa pokúša automaticky obnoviť pripojenie. Avšak riziko, že niekto túto útok odhalí alebo aspoň si všimne, čo sa deje na WLAN, je vyššie ako pri iných útokoch.
Viac nástrojov a informácií o nich nájdete tu .
Zdroj: habr.com
