

Prišla úloha nastaviť poskytnutie IP adries predplatiteľom. Podmienky úlohy:
- Samostatný server na autorizáciu nedáme — vystačíte si 😉
- Predplatitelia musia získať sieťové nastavenia cez DHCP
- Sieť je rozmanitá. To zahŕňa PON zariadenia, bežné prepínače so nastavenou Voľbou 82 a WiFi základne s prístupovými bodmi.
- Ak pod žiadnu z podmienok poskytnutia IP dáta nepadnú — je potrebné poskytnúť IP z ‘hosťovskej’ siete.
Z dobrej správy: je tu server na FreeBSD, ktoré môže ‘fungovať’, ale je ‘za deväť hôr’ ;), nie ‘priamo v tejto sieti’.
Ešte je tu skvelé zariadenie Mikrotik. Celková schéma siete vyzerá takto:
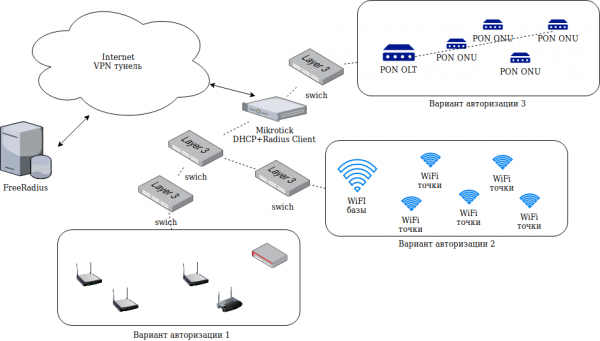
Po krátkom zamyslení bolo rozhodnuté použiť na poskytovanie sieťových nastavení predplatiteľom FreeRadius. V podstate je schéma bežná: na Mikrotiku zapneme DHCP server, na ňom aj Radius Client. Nastavíme väzbu DHCP server → Radius Client → Radius server.
Na prvý pohľad to nie je zložitá úloha. Ale! Diabol sa skrýva v detailoch. A to konkrétne:
- Pri autorizácii PON OLT podľa tejto schémy na FreeRadius ‘príde’ požiadavka s User-Name rovnou MAC adrese hlavnej stanice, Agent-Circuit-Id rovnou MAC PON Onu a prázdnym heslom.
- Pri autorizácii z prepínačov s opciou 82, na FreeRadius príde požiadavka s prázdnym User-Name rovnom MAC zariadenia predplatiteľa a vyplnenými ďalšími atribútmi Agent-Circuit-Id a Agent-Remote-Id, ktoré obsahujú opäť MAC reléového prepínača a port, ku ktorému je pripojený predplatiteľ.
- Časť predplatiteľov z WiFi prístupových bodov sa autentifikuje cez protokoly PAP-CHAP.
- Časť predplatiteľov z WiFi prístupových bodov sa autentifikuje s User-Name rovnou MAC adrese WiFi prístupového bodu, bez hesla.
Historická informácia: čo je ‘Voľba 82’ u DHCP.
To sú dodatočné možnosti protokolu DHCP, ktoré umožňujú prenášať dodatočné informácie, napríklad v poliach Agent-Circuit-Id a Agent-Remote-Id. Zvyčajne sa používajú na prenos MAC adresy reléového prepínača a portu, ku ktorému je pripojený predplatiteľ. V prípade PON zariadení alebo základňových staníc WIFI pole Agent-Circuit-Id nenesie žiadne užitočné informácie (nie je port predplatiteľa). V tomto prípade je celková schéma práce DHCP nasledujúca:
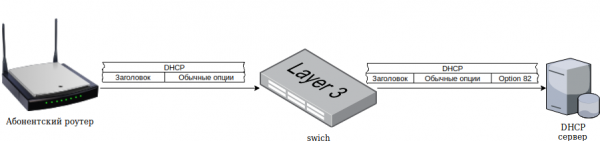
Krok za krokom táto schéma funguje takto:
- Predplatiteľské zariadenie vykonáva širokopásmový DHCP požiadavku na získanie sieťových nastavení.
- Zariadenie (napríklad prepínač, základná stanica WiFi alebo PON), ku ktorému je pripojené koncové zariadenie, „zachytáva“ tento paket a mení ho, pričom doň vkladá dodatočné možnosti Option 82 a Relay agent IP address, a ďalej ho odosiela do siete.
- DHCP server prijíma dopyt, vytvára odpoveď a posiela ju reléovému zariadeniu.
- Reléové zariadenie posiela pakety odpovede na koncové zariadenie.
Nie je to však také jednoduché, vyžaduje si to príslušné nastavenie sieťového zariadenia.
Inštalácia FreeRadius
Nastavením konfigurácie FreeRadius možno dosiahnuť všetko, avšak je to zložité a nejasné... najmä keď sa do toho pustíte po N mesiacoch, keď „všetko funguje“. Preto sme sa rozhodli napísať vlastný autorizačný modul pre FreeRadius v Pythone. Dáta na autorizáciu budeme čerpať z databázy MySQL. Nema zmysel opisovať štruktúru, každý si ju aj tak urobí „pod seba“. Osobne som si zvolil štruktúru, ktorá je navrhnutá s modulom sql pre FreeRadius, a mierne som ju upravil, pridaním polí mac a port pre každého predplatiteľa, okrem prihlasovacieho mena a hesla.
Takže, najprv nainštalujeme FreeRadius:
cd /usr/ports/net/freeradius3
make config
make
install clean
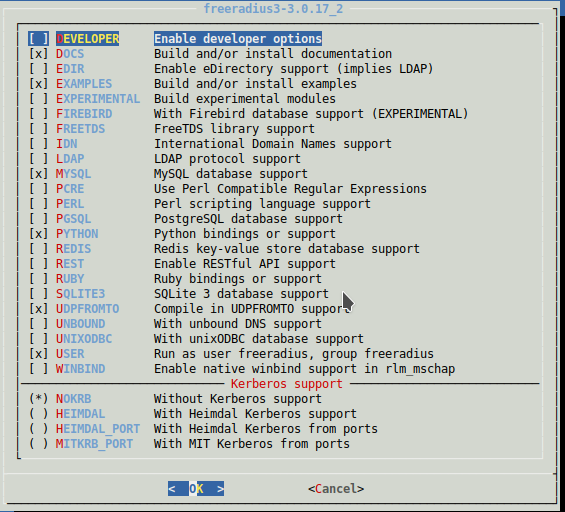
V nastaveniach označujeme na inštaláciu:
Vytvoríme symbolický odkaz na modul python (t.j. „zapneme“ ho):
ln -s /usr/local/etc/raddb/mods-available/python /usr/local/etc/raddb/mods-enabledNainštalujeme pre python ďalší modul:
pip install mysql-connectorV nastaveniach modulu python pre FreeRadius je potrebné zadať cesty vyhľadávania modulov do premennej python_path. Napríklad ja mám:
python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
Cesty sa dajú zistiť spustením interpretera python a zadaním príkazov:
root@phaeton:/usr/local/etc/raddb/mods-enabled# python
Python 2.7.15 (default, Dec  8 2018, 01:22:25)
[GCC 4.2.1 Compatible FreeBSD Clang 6.0.1 (tags/RELEASE_601/final 335540)] on freebsd12
Type "help", "copyright", "credits" or "license" for more information.
>>> import sys
>>> sys.path
['', '/usr/local/lib/python27.zip', '/usr/local/lib/python2.7', '/usr/local/lib/python2.7/plat-freebsd12', '/usr/local/lib/python2.7/lib-tk', '/usr/local/lib/python2.7/lib-old', '/usr/local/lib/python2.7/lib-dynload', '/usr/local/lib/python2.7/site-packages']
>
Ak tento krok neuskutočníte, skripty napísané v Pythone a spustené pomocou FreeRadius nenájdú moduly uvedené v importoch. Okrem toho je potrebné odkomentovať v nastaveniach modulu funkcie volania autorizácie a účtovania. Napríklad môj modul vyzerá takto:
python {
    python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python2.7/site-packages:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
    module = work
    mod_instantiate = ${.module}
    mod_detach = ${.module}

    mod_authorize = ${.module}
    func_authorize = authorize

    mod_authenticate = ${.module}
    func_authenticate = authenticate

    mod_preacct = ${.module}
    func_preacct = preacct

    mod_accounting = ${.module}
    func_accounting = accounting

    mod_checksimul = ${.module}
    mod_pre_proxy = ${.module}
    mod_post_proxy = ${.module}
    mod_post_auth = ${.module}
    mod_recv_coa = ${.module}
    mod_send_coa = ${.module}

}
Skripty work.py (a všetky ostatné) je potrebné umiestniť do /usr/local/etc/raddb/mods-config/python. Spolu mám tri skripty.
work.py:
#!/usr/local/bin/python
# coding=utf-8
import radiusd
import func
import sys
from pprint import pprint

mysql_host="localhost"
mysql_username="укацук"
mysql_password="ыукаыукаыук"
mysql_base="ыукаыкуаыу"

def instantiate(p):
  print ("*** instantiate ***")
  print (p)
  # return 0 for success or -1 for failure

def authenticate(p):
    print ("*** Аутенфикация!!***")
    print (p)
def authorize(p):
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in authorize ***')
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print ("*** Авторизация ***")
  reply = ()
  conf = ()
  cnt=0
  username="";mac="";
  # сначала проверяем "как положено", по связке логин/пароль
  if ("User-Name" in param) and ("User-Password" in param) :
      print ("Вариант авторизации (1): есть логин-пароль")
      pprint(param["User-Name"])
      pprint(param["User-Password"])
      pprint(conn)
      print(sys.version_info)
      print (radiusd.config)
      sql="select radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where radcheck.username=%s and radcheck.value=%s"
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql,[param["User-Name"], param["User-Password"]]);
      row = cursor.fetchone()
      while row is not None:
                cnt=cnt+1
                username=row["username"]
                reply = reply+((str(row["attribute"]),str(row["value"])), )
                row = cursor.fetchone()
 # вариант, что User-Name - это МАС адрес БС,пароля и порта нет
  if ("User-Name" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
        if ":" in param["User-Name"]:
              pprint(param["User-Name"])
              print ("Вариант авторизации (2): User-Name - это MAC адрес базовой станции, порта и пароля нет")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["User-Name"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()
  if ("Agent-Remote-Id" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
              pprint(param["Agent-Remote-Id"])
              print ("Вариант авторизации (2.5): Agent-Remote-Id - это MAC адрес PON оборудования")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()

#Вариант, что Agent-Remote-Id - это МАС адрес БС,пароля и порта нет и предыдущие варианты поиска IP результата не дали
  if ("Agent-Remote-Id" in param)  and ("User-Password" not in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          print ("Вариант авторизации (3): Agent-Remote-Id - МАС базовой станции/пон. Порта в биллинге нет")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
#Вариант, что предыдущие попытки результата не дали, но есть Agent-Remote-Id и Agent-Circuit-Id
  if ("Agent-Remote-Id" in param)  and ("Agent-Circuit-Id" in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          pprint(param["Agent-Circuit-Id"])
          print ("Вариант авторизации (4): авторизация по Agent-Remote-Id и Agent-Circuit-Id, в биллинге есть порт/мак")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where upper(radcheck.sw_mac)=upper(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x','')) and upper(radcheck.sw_port)=upper(RIGHT('"+str(param["Agent-Circuit-Id"])+"',2)) and radcheck.sw_port<>''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
 # если так до сих пор IP не получен, то выдаю иего из гостевой сети..
  if cnt==0:
      print ("Ни один из вариантов авторизации не сработал, получаю IP из гостевой сети..")
      ip=func.GetGuestNet(conn)
      if ip!="":
          cnt=cnt+1;
          reply = reply+(("Framed-IP-Address",str(ip)), )
 # если совсем всё плохо, то Reject
  if cnt==0:
    conf = ( ("Auth-Type", "Reject"), )
  else:
    #если авторизация успешная (есть такой абонент), то запишем историю авторизации
    if username!="":
            func.InsertToHistory(conn,username,mac, reply);
    conf = ( ("Auth-Type", "Accept"), )
    pprint (reply)
  conn=None;
  return radiusd.RLM_MODULE_OK, reply, conf

def preacct(p):
  print ("*** preacct ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def accounting(p):
  print ("*** Аккаунтинг ***")
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in accounting (0) ***')
  print (p)
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print("Удалим старые сессии (более 20 минут нет аккаунтинга)");
  sql="delete from radacct where TIMESTAMPDIFF(minute,acctupdatetime,now())>20"
  cursor = conn.cursor(dictionary=True,buffered=True)
  cursor.execute(sql);
  conn.commit()
  print("Обновим/добавим информацию о сессии")
  if (("Acct-Unique-Session-Id" in param) and ("User-Name" in param) and ("Framed-IP-Address" in param)):
      sql='insert into radacct (radacctid,acctuniqueid,username,framedipaddress,acctstarttime) values (null,"'+str(param['Acct-Unique-Session-Id'])+'","'+str(param['User-Name'])+'","'+str(param['Framed-IP-Address'])+'",now()) ON DUPLICATE KEY update acctupdatetime=now()'
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql)
      conn.commit()
  conn=None;
  return radiusd.RLM_MODULE_OK

def pre_proxy(p):
  print ("*** pre_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_proxy(p):
  print ("*** post_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_auth(p):
  print ("*** post_auth ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def recv_coa(p):
  print ("*** recv_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def send_coa(p):
  print ("*** send_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def detach():
  print ("*** На этом всё детишечки ***")
  return radiusd.RLM_MODULE_OK
func.py:
#!/usr/bin/python2.7
# coding=utf-8

import mysql.connector
from mysql.connector import Error

# Функция возвращает соединение с MySQL
def GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base):
    try:
        conn = mysql.connector.connect(host=mysql_host,database=mysql_base,user=mysql_username,password=mysql_password)
        if conn.is_connected(): print('---cоединение с БД '+mysql_base+' установлено')
    except Error as e:
        print("Ошибка: ",e);
        exit(1);
    return conn

def ConvertArrayToNames(p):
    mass={};
    for z in p:
      mass[z[0]]=z[1]
    return mass
# Функция записывает историю соединения по известным данным
def InsertToHistory(conn,username,mac, reply):
    print("--записываю для истории")
    repl=ConvertArrayToNames(reply)
    if "Framed-IP-Address" in repl:
        sql='insert into radpostauth (username,reply,authdate,ip,mac,session_id,comment) values ("'+username+'","Access-Accept",now(),"'+str(repl["Framed-IP-Address"])+'","'+str(mac)+'","","")'
        print(sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
# Функция выдает последний по дате выдачи IP адрес из гостевой сети
def GetGuestNet(conn):
    ip="";id=0
    sql="select * from guestnet order by dt limit 1"
    print (sql)
    cursor = conn.cursor(dictionary=True,buffered=True)
    cursor.execute(sql);
    row = cursor.fetchone()
    while row is not None:
            ip=row["ip"]
            id=row["id"]
            row = cursor.fetchone()
    if id>0:
        sql="update guestnet set dt=now() where id="+str(id)
        print (sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
    return ip
radiusd.py:
#!/usr/bin/python2.7
# coding=utf-8

# from modules.h

RLM_MODULE_REJECT = 0
RLM_MODULE_FAIL = 1
RLM_MODULE_OK = 2
RLM_MODULE_HANDLED = 3
RLM_MODULE_INVALID = 4
RLM_MODULE_USERLOCK = 5
RLM_MODULE_NOTFOUND = 6
RLM_MODULE_NOOP = 7
RLM_MODULE_UPDATED = 8
RLM_MODULE_NUMCODES = 9

# from log.h
L_AUTH = 2
L_INFO = 3
L_ERR = 4
L_WARN = 5
L_PROXY = 6
L_ACCT = 7

L_DBG = 16
L_DBG_WARN = 17
L_DBG_ERR = 18
L_DBG_WARN_REQ = 19
L_DBG_ERR_REQ = 20

# log function
def radlog(level, msg):
    import sys
    sys.stdout.write(msg + 'n')
    level = level
Ako je vidieť z kódu, snažíme sa všetkými dostupnými spôsobmi identifikovať predplatiteľa podľa jeho známych MAC adries alebo prostredníctvom viazania Option 82. Ak sa to nepodarí, vydávame najstaršiu používanú IP adresu z „hosťovskej“ siete. Zostáva nastaviť skript default v priečinku sites-enabled, aby sa požadované funkcie zo skriptu na Pythone volali v označených momentoch. V podstate stačí súbor upraviť do podoby:
default
server default {
listen {
    type = auth
    ipaddr = *
    port = 0
    limit {
          max_connections = 16
          lifetime = 0
          idle_timeout = 30
    }
}
listen {
    ipaddr = *
    port = 0
    type = acct
    limit {
    }
}

listen {
    type = auth
    port = 0
    limit {
          max_connections = 1600
          lifetime = 0
          idle_timeout = 30
    }
}

listen {
    ipv6addr = ::
    port = 0
    type = acct
    limit {
    }
}

authorize {
    python
    filter_username
    preprocess
    expiration
    logintime
}

authenticate {
    Auth-Type PAP {
	pap
	python
    }
    Auth-Type CHAP {
	chap
	python
    }
    Auth-Type MS-CHAP {
	mschap
	python
    }
    eap
}


preacct {
    preprocess
    acct_unique
    suffix
    files
}

accounting {
    python
    exec
    attr_filter.accounting_response
}

session {

}

post-auth {
    update {
	&reply: += &session-state:
    }
    exec
    remove_reply_message_if_eap
    Post-Auth-Type REJECT {
attr_filter.access_reject
	eap
remove_reply_message_if_eap
    }
    Post-Auth-Type Challenge {
    }
}

pre-proxy {
}

post-proxy {
    eap
}
}
Skúšame spustiť a pozrieť, čo prichádza do debug logu:
/usr/local/etc/rc.d/radiusd debugĎalšia vec. Pri nastavovaní FreeRadius je užitočné testovať jeho prácu pomocou utilitky radclient. Napríklad autorizácia:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x9845623a8c98,Agent-Circuit-Id=0x00010006" | radclient -x 127.0.0.1:1812 auth testing123Ale účtovanie:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x00030f26054a,Agent-Circuit-Id=0x00010002" | radclient -x 127.0.0.1:1813 acct testing123Chcem upozorniť, že uplatňovať podobnú schému a skripty „bez zmien“ na „priemyselných“ úrovniach určite nie je možné. Minimálne sú nápadné:
- je možný „podvrh“ MAC adresy. Stačí, aby si užívateľ nastavil cudzí MAC a budú problémy.
- logika vydávania hosťujúcich sietí je pod každú kritiku. Nie je ani žiadna kontrola „či už mohli mať klienti pridelený takýto IP adresu?“
Je to jednoducho „riešenie na kolene“, aby to fungovalo konkrétne v mojich podmienkach, nieto. Nesúdte prísne 😉
Zdroj: habr.com
