

Pre zabezpečenie vysokej efektivity prostriedkov informačnej bezpečnosti zohráva dôležitú úlohu prepojenie jej komponentov. To umožňuje uzavrieť nie len vonkajšie, ale aj vnútorné hrozby. Pri projektovaní sieťovej infraštruktúry má každé ochranné prostriedok, či už ide o antivírus alebo firewall, dôležitý význam, aby fungovalo nielen v rámci svojho druhu (Endpoint security alebo NGFW), ale aj malo schopnosť vzájomne spolupracovať na spoločnom boji proti hrozbám.
Trochu teórie
Nie je prekvapením, že dnešní kyberzločinci sa stali vynaliezavejšími. Na šírenie škodlivého softvéru používajú celú radu sieťových technológií:
Phishingová kampaň cez e-mail spôsobuje, že škodlivý softvér "prekročí prah" vašej siete, využívajúc známe útoky, alebo "útoky nultého dňa" s následným zvýšením oprávnení, alebo horizontálnym pohybom (lateral movement) po sieti. Prítomnosť jedného infikovaného zariadenia môže znamenať, že vaša sieť môže byť zneužitá útočníkom na nečestné účely.
V niektorých prípadoch, keď je potrebné zabezpečiť interakciu prvkov IB, pri vykonávaní auditu informačnej bezpečnosti súčasného stavu systému sa nedá opísať pomocou jedného komplexu opatrení, ktoré sú medzi sebou prepojené. V mnohých prípadoch mnoho technologických riešení, zameraných na odolávanie špecifickému typu hrozieb, nezahŕňa integráciu s inými technologickými riešeniami. Napríklad produkty na ochranu koncových zariadení používajú signatúrovú a behaviorálnu analýzu na určenie, či je súbor infikovaný alebo nie. Na zastavenie škodlivého prenosu používajú firewally iné technológie, medzi ktoré patrí webová filtrácia, IPS, pieskovisko a pod. Napriek tomu v mnohých organizáciách tieto komponenty zabezpečenia informačnej bezpečnosti nie sú navzájom prepojené a fungujú izolovane.
Tendencie v implementácii technológie Heartbeat
Nový prístup k zabezpečeniu kybernetickej bezpečnosti predpokladá ochranu na každej úrovni, pričom riešenia používané na každej z nich sú vzájomne prepojené a majú možnosť si vymieňať informácie. To vedie k vytvoreniu systému Synchronized Security (SynSec). SynSec predstavuje proces zabezpečenia informačnej bezpečnosti ako jednoliateho systému. V tomto prípade je každý komponent zabezpečenia informačnej bezpečnosti prepojený s ostatnými v reálnom čase. Napríklad riešenie je realizované na tomto princípe.
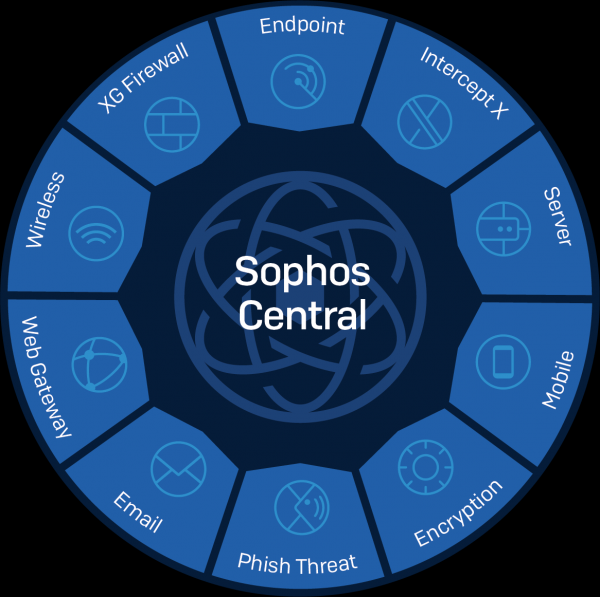
Technológia Security Heartbeat zabezpečuje prepojenie medzi komponentmi bezpečnosti, čo zaisťuje vzájomné fungovanie systému a jeho monitorovanie. V sú integrované riešenia nasledujúcich tried:
- – klasický podpisový antivírus;
- – špecializovaný antivírus pre servery;
- – antivírus novej generácie (bez podpisov a s technológiami umelej inteligencie);
- – firewall novej generácie;
- – správa mobilných zariadení a kontrola prístupu k firemnému e-mailu a súborom;
- ;
- – prístupové body spravované ako z cloudu, tak lokálne cez Sophos UTM / Sophos XG;
- – klasické riešenie pre filtrovanie webového prenosu;
- – cloudové/lokálne anti-spam/antivírusové riešenie;
- – zvyšovanie povedomia zamestnancov, vykonávanie testovacích phishingových kampaní;
- – audit cloudových infraštruktúr.
Nie je ťažké si všimnúť, že Sophos Central podporuje dosť široké spektrum riešení v oblasti informačnej bezpečnosti. V Sophos Central je koncept SynSec založený na troch dôležitých princípoch: detekcia, analýza a reakcia. Pre podrobné opísanie sa zastavíme na každom z nich.
Koncepty SynSec
DETEKCIA (výskum neznámych hrozieb)
Produkty Sophos spravované prostredníctvom Sophos Central automaticky zdieľajú informácie medzi sebou za účelom identifikácie rizík a neznámych hrozieb, čo zahŕňa:
- analýzu sieťového prenosu s možnosťou identifikovať rizikové aplikácie a škodlivý prenos;
- identifikáciu používateľov s vysokým rizikom prostredníctvom korelačnej analýzy ich činností v sieti.
ANALÝZA (okamžitá a intuitívna)
Analýza incidentov v reálnom čase poskytuje okamžité pochopenie aktuálnej situácie v systéme.
- zobrazenie celej reťazca udalostí, ktoré viedli k incidentu, vrátane všetkých súborov, kľúčov registrov, URL adries atď.
REAKCIA (automatická reakcia na incidenty)
Nastavenie politík zabezpečenia umožňuje automaticky reagovať na infekcie a incidenty v priebehu niekoľkých sekúnd. To sa zabezpečuje:
- okamžitou izoláciou infikovaných zariadení a zastavením útoku v reálnom čase (aj v rámci jednej siete / vysielacieho doménu);
- obmedzením prístupu k sieťovým zdrojom spoločnosti pre zariadenia, ktoré nespĺňajú politiky;
- diaľkovým spustením skenovania zariadenia pri zistení odchádzajúceho spamu.
Preskúmali sme hlavné princípy ochrany, na ktorých je postavená činnosť Sophos Central. Teraz prejdime k popisu toho, ako sa technológia SynSec prejavuje v praxi.
Od teórie k praxi
Na začiatok vysvetlíme, ako sa zriaďuje interakcia zariadení podľa princípu SynSec pomocou technológie Heartbeat. Prvý krok spočíva v registrácii Sophos XG v Sophos Central. V tomto kroku dostáva certifikát na sebaidentifikáciu, IP adresu a port, cez ktorý sa koncové zariadenia budú s ním interagovať prostredníctvom technológie Heartbeat, ako aj zoznam ID koncových zariadení spravovaných prostredníctvom Sophos Central a ich klientských certifikátov.
Hneď po registrácii Sophos XG, Sophos Central predá koncovým zariadeniam informácie potrebné na iniciovanie interakcie prostredníctvom technológie Heartbeat:
- zoznam certifikačných autorít používaných na vydávanie certifikátov Sophos XG;
- zoznam ID zariadení, ktoré sú registrované v Sophos XG;
- IP adresu a port na interakciu prostredníctvom technológie Heartbeat.
Tieto informácie sú uložené v počítači na nasledujúcej ceste: %ProgramData%SophosHearbeatConfigHeartbeat.xml a pravidelne sa aktualizujú.
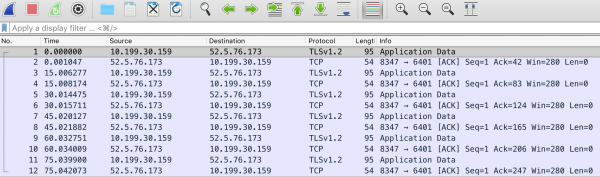
Komunikácia prostredníctvom technológie Heartbeat sa uskutočňuje zasielaním správ z koncových bodov na magickú IP adresu 52.5.76.173:8347 a späť. Po analýze bolo zistené, že pakety sa posielajú s periódou 15 sekúnd, ako to uvádza dodávateľ. Je potrebné poznamenať, že správy Heartbeat spracováva priamo XG Firewall - zachytáva pakety a sleduje stav koncového bodu. Ak sa na hostiteľovi vykoná zachytenie paketov, pohyb prevádzky bude pripomínať komunikáciu s externou IP adresou, hoci v skutočnosti koncový bod interaguje priamo s firewallem XG.
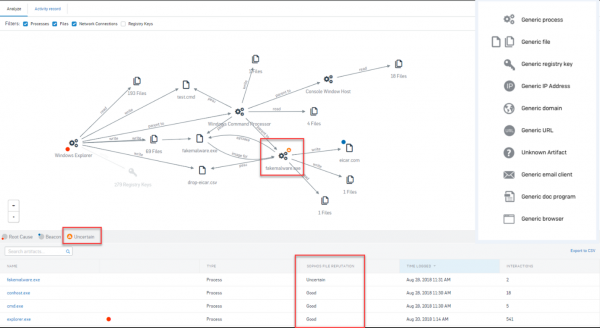
Predpokladajme, že na počítač sa nejakým spôsobom dostal škodlivý program. Sophos Endpoint identifikuje tento útok alebo prestaneme dostávať Heartbeat z tohto systému. Infikované zariadenie automaticky odosiela informácie o infikovaní systému, čo spôsobuje automatický reťazec akcií. XG Firewall okamžite izoluje počítač a zabraňuje šíreniu útoku a interakcii s C&C servermi.
Sophos Endpoint automaticky odstraňuje škodlivý softvér. Po jeho odstránení sa koncové zariadenie synchronizuje so Sophos Central, a potom XG Firewall obnoví prístup k sieti. Analýza koreňových príčin (Root Cause Analysis - RCA alebo EDR - Endpoint Detection and Response) poskytuje podrobný prehľad o tom, čo sa stalo.
Ak predpokladáme, že prístup k firemným zdrojom sa vykonáva prostredníctvom mobilných zariadení a tabletov, je možné v tomto prípade zabezpečiť SynSec?
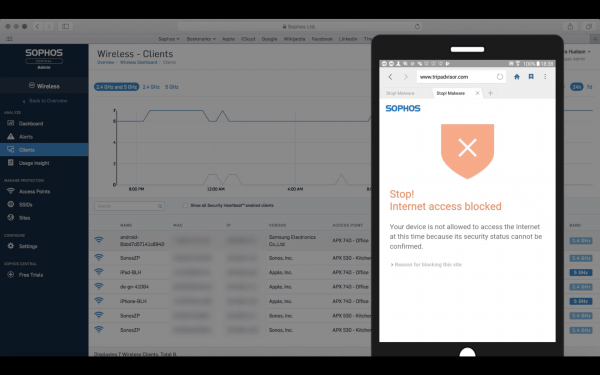
Pre takýto scenár je v Sophos Central predpokladaná podpora a . Predpokladajme, že používateľ sa pokúša porušiť bezpečnostnú politiku na mobilnom zariadení, ktoré je chránené pomocou Sophos Mobile. Sophos Mobile identifikuje porušenie bezpečnostnej politiky a odosiela oznámenia ostatným komponentom systému, čo vyvoláva vopred nastavenú reakciu na incident. Ak sú v Sophos Mobile nastavené politiky „zakázať pripojenie k sieti“, potom Sophos Wireless obmedzí prístup do siete pre toto zariadenie. Na paneli nástrojov Sophos Central na karte Sophos Wireless sa zobrazí oznámenie, že zariadenie je infikované. Keď sa používateľ pokúsi získať prístup k sieti, na obrazovke sa objaví správa, že prístup na internet je obmedzený.
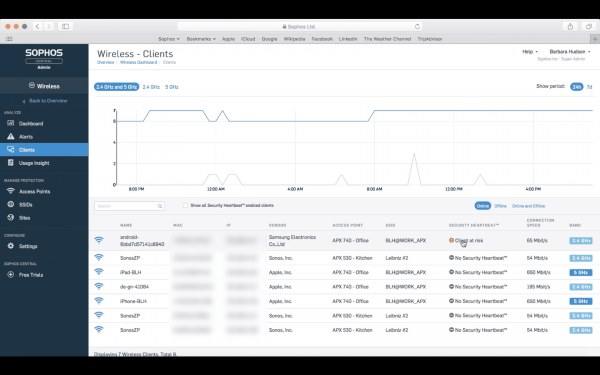
Konečný bod má niekoľko stavov stavu Heartbeat: červený, žltý a zelený.
Červený stav nastáva v nasledujúcich prípadoch:
- zistený aktívny škodlivý softvér;
- zistený pokus o spustenie škodlivého softvéru;
- zistený škodlivý sieťový prenos;
- škodlivý softvér nebol odstránený.
Žltý stav znamená, že na konečnom bode bol zistený neaktívny škodlivý softvér alebo bola zistená PNP (potenciálne nežiadúca program). Zelený stav indikuje, že neboli zistené žiadne z vyššie uvedených problémov.
Po preskúmaní niektorých klasických scenárov interakcie chránených zariadení so Sophos Central prejdeme k opisu grafického rozhrania riešenia a preskúmaniu základných nastavení a podporovanej funkcionality.
Grafické rozhranie
Na ovládacom paneli sú zobrazené najnovšie oznámenia. Tiež sú zobrazené v grafoch súhrnné charakteristiky rôznych komponentov ochrany. V tomto prípade sú zobrazené súhrnné údaje o ochrane osobných počítačov. Na tomto paneli je tiež dostupná súhrnná informácia o pokusoch o návštevu nebezpečných zdrojov a zdrojov s neprijateľným obsahom, štatistika analýzy elektronickej pošty.
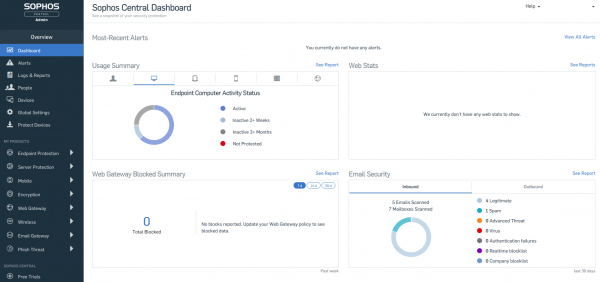
Sophos Central podporuje zobrazovanie oznámení podľa úrovne dôležitosti, čo zabráni používateľovi prehliadnuť kritické upozornenia bezpečnostného systému. Okrem prehľadne zobrazených súhrnných informácií o stave systému ochrany, Sophos Central podporuje logovanie udalostí, integráciu so SIEM systémami. Sophos Central je pre mnoho spoločností platfómou ako pre interný SOC, tak aj na poskytovanie služieb svojim zákazníkom – MSSP.
Jednou z dôležitých funkcií je podpora vyrovnávacej pamäte aktualizácií pre endpoint-klientov. To umožňuje šetriť šírku pásma vonkajšieho prenosu, pretože v tomto prípade sa aktualizácie načítavajú raz na jeden z endpoint-klientov a ostatné koncové zariadenia následne ťahajú aktualizácie od neho. Okrem tejto funkcie môže vybraný endpoint retransmitovať správy o bezpečnostných politikách a informačné hlásenia do cloudu Sophos. Táto funkcia bude užitočná, ak existujú koncové zariadenia, ktoré nemajú priamy prístup na internet, ale vyžadujú ochranu. V Sophos Central je zahrnutá možnosť (ochrana pred manipuláciou), ktorá zakazuje meniť nastavenia ochrany počítača alebo odstraňovať endpoint-agent.
Jednou z komponentov ochrany endpointov je antivírus nového veku (NGAV) — . Pomocou technológií hlbokého strojového učenia je antivírus schopný odhaľovať predtým neznáme hrozby bez použitia podpisov. Presnosť detekcie je porovnateľná s podpisovými analógmi, avšak na rozdiel od nich poskytuje proaktívnu ochranu, čím predchádza útokom „nulového dňa“. Intercept X je schopný pracovať paralelne s podpisovými antivírusmi iných dodávateľov.
V tomto článku sme stručne prerozprávali koncept SynSec, ktorý je implementovaný v Sophos Central, ako aj niektoré možnosti tohto riešenia. O tom, ako funguje každý z komponentov ochrany integrovaných v Sophos Central, budeme rozprávať v nasledujúcich článkoch. Získať demo verziu riešenia môžete .
Zdroj: habr.com
