

Jedným z dôvodov veľkolepého úspechu Linux OS na zabudovaných, mobilných zariadeniach a serveroch je pomerne vysoká úroveň bezpečnosti jadra, sprievodných služieb a aplikácií. Ale ak na architektúru jadra Linux, nenájdete v ňom štvorček zodpovedajúci za bezpečnosť ako takú. Kde teda ukrýva subsystém bezpečnosti Linux a z čoho sa skladá?
Predhistória Linux Security Modules a SELinux
Security Enhanced Linux predstavuje súbor pravidiel a mechanizmov prístupu, založený na modeloch mandátneho a rolového prístupu, na ochranu systémov Linux pred potenciálnymi hrozbami a na opravu nedostatkov Discretionary Access Control (DAC) — tradičného bezpečnostného systému Unix. Projekt sa zrodil v útrobách Národnej bezpečnostnej agentúry USA, pričom vývojom sa väčšinou zaoberali dodávatelia Secure Computing Corporation a MITRE, ako aj rad výskumných laboratórií.
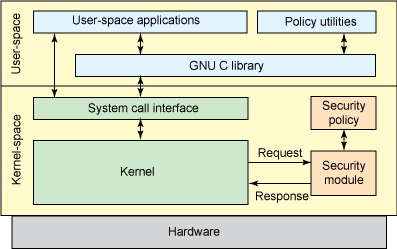
Linux Security Modules
Linus Torvalds vzniesol niekoľko pripomienok k novým vývojom NSA, aby mohli byť začlenené do hlavnej vetvy jadra Linux. Opísal všeobecné prostredie s sadou zachytávačov na riadenie operácií s objektmi a sadou určitých ochranných polí v štruktúrach údajov jadra na uchovávanie príslušných atribútov. Toto prostredie sa potom môže používať načítavateľnými modulmi jadra na implementáciu akéhokoľvek požadovaného modelu bezpečnosti. LSM bolo plne zahrnuté do jadra Linux v2.6 v roku 2003.
Rámec LSM zahŕňa ochranné polia v štruktúrach údajov a volania funkcií zachytávačov v kritických bodoch kódu jadra na ich riadenie a vykonávanie kontroly prístupu. Taktiež pridáva funkcie na registráciu bezpečnostných modulov. Rozhranie /sys/kernel/security/lsm obsahuje zoznam aktívnych modulov v systéme. LSM háčiky sú uložené v zoznamoch, ktoré sú volané v poradí uvedenom v CONFIG_LSM. Podrobná dokumentácia k háčikom je zahrnutá v hlavičkovom súbore include/linux/lsm_hooks.h.
Subsystém LSM umožnil dokončiť plnú integráciu SELinux tej istej verzie stabilného jadra Linux v2.6. Takmer okamžite sa SELinux stal de facto štandardom bezpečného prostredia Linux a stal sa súčasťou najobľúbenejších distribúcií: RedHat Enterprise Linux, Fedora, Debian, Ubuntu.
Glosár SELinux
- Identita — Používateľ SELinux nie je to isté ako obvyklý Unix/Linux používateľ ID, môžu spolunažívať na tej istej sústave, ale sú úplne odlišné v podstate. Každý štandardný účet Linux môže zodpovedať jednému alebo viacerým v SELinux. Identita SELinux je súčasťou celkového kontextu zabezpečenia, ktorý určuje, do ktorých domén je možné vstupovať, a do ktorých — nie.
- Domény — V SELinux doména je kontextom vykonávania subjektu, t. j. procesu. Doména priamo určuje prístup, ktorý má proces. Doména je v podstate zoznam toho, čo môžu robiť procesy alebo aké akcie môže proces vykonávať s rôznymi typmi. Niektoré príklady domén: sysadm_t pre systémové administrácie a user_t, ktorý je bežnou neprivilegovanou doménou používateľa. Systémová inicializácia init sa spúšťa v doméne init_t, zatiaľ čo proces named sa spúšťa v doméne named_t.
- Úlohy — To, čo slúži ako sprostredkovateľ medzi doménami a používateľmi SELinux. Roly určujú, v ktorých doménach môže byť používateľ a k akým typom objektov získa prístup. Takýto mechanizmus delimitačného prístupu bráni hrozbe uskutočniť útok zvýšenia oprávnení. Roly sú zahrnuté v modeli zabezpečenia Role Based Access Control (RBAC), ktorý sa používa v SELinux.
- Typy — Atribút zoznamu Type Enforcement, ktorý je priradený objektu a určuje, kto k nemu získa prístup. Pripomína definíciu domény, s výnimkou toho, že doména sa vzťahuje na proces, zatiaľ čo typ sa vzťahuje na objekty, ako sú adresáre, súbory, sokety atď.
- Subjekty a objekty — Procesy sú subjektmi a spúšťajú sa v určitom kontexte, alebo bezpečnostnej doméne. Zdroje operačného systému: súbory, adresáre, sokety a podobne, sú objektmi, ktorým je priradený určitý typ, inými slovami — úroveň utajenia.
- Politiky SELinux — Na ochranu systému SELinux používa rôzne politiky. Politika SELinux určuje prístup používateľov k rolám, rolí — k doménam a domén — k typom. Na začiatku sa používateľ autentifikuje na získanie roly, ďalej sa rola autentifikuje na prístup k doménam. Nakoniec doména môže mať prístup len k niektorým typom objektov.
LSM a architektúra SELinux
Názov LSM v podstate neznamená, že ide o načítateľné moduly Linuxu. Rovnako ako SELinux, aj on je priamo integrovaný do jadra. Akékoľvek zmeny v zdrojovom kóde LSM vyžaduje novú kompiláciu jadra. Príslušná možnosť musí byť zahrnutá v nastaveniach jadra, inak kód LSM nebude aktivovaný po načítaní. Ale aj v tom prípade ho možno aktivovať pomocou možnosti zavádzača OS.
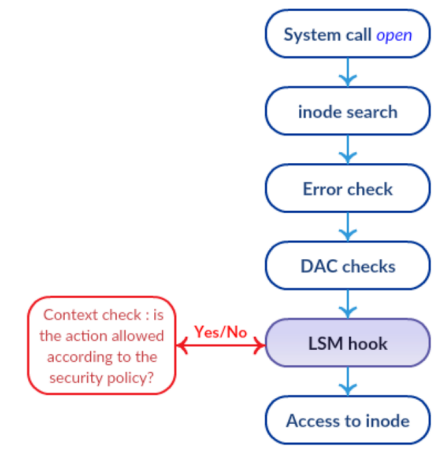
Stack kontrol LSM
LSM je vybavený hookmi v hlavných funkciách jadra, ktoré môžu byť relevantné pre kontroly. Jednou z hlavných charakteristík LSM je, že sú usporiadané v princípe stacku. Takže štandardné kontroly sa ešte vykonávajú, a každý LSM layer iba pridáva ďalšie prvky kontroly a riadenia. To znamená, že zákaz nemožno vrátiť späť. Je to zobrazené na obrázku; ak výsledkom bežných DAC kontrol je odmietnutie, potom sa to ani nedostane k hookom LSM.
SELinux prevzal architektúru bezpečnosti Flask výskumnej operačnej sústavy Fluke, konkrétne princíp minimálnych privilégií. Základom tejto koncepcie, ako naznačuje jej názov, je poskytovanie používateľovi alebo procesu iba tých práv, ktoré sú potrebné na vykonanie zamýšľaných akcií. Tento princíp je implementovaný pomocou núteného typovania prístupu, takže kontrola prístupu v SELinux je založená na modeli doména => typ.
Vďaka nútenému typovaniu prístupu má SELinux oveľa väčšie možnosti rozdeliť prístup, než tradičný model DAC používaný v OS Unix/Linux. Napríklad, je možné obmedziť číslo sieťového portu, ktorý bude používať FTP server, a povoliť zápis a zmeny súborov v určitej zložke, ale nie ich odstránenie.
Hlavné komponenty SELinux sú:
- Server na vynucovanie politík — Hlavný mechanizmus organizovania kontroly prístupu.
- Databáza bezpečnostných politík systému.
- Interakcia s hookom udalostí LSM.
- Selinuxfs — Pseudo-FS, podobná ako /proc a namontovaná v /sys/fs/selinux. Dynamicky sa vyplňuje jadrom Linuxu počas behu a obsahuje súbory s informáciami o stave SELinux.
- Cache prístupových vektorov — Asistenčný mechanizmus na zvýšenie výkonu.
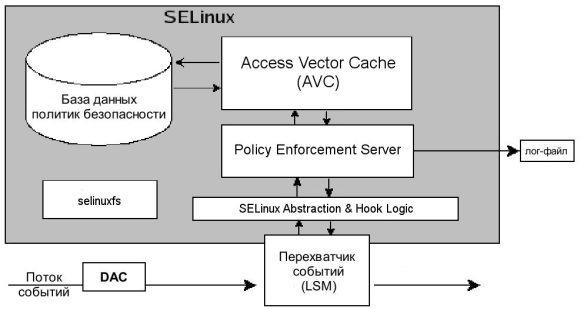
Schéma fungovania SELinux
Všetko to funguje nasledovne.
- Určitý subjekt, vo výrazoch SELinux, vykonáva na objekte povolenú akciu po kontrole DAC, ako je znázornené na hornej obrázku. Tento požiadavok na vykonanie operácie sa dostáva k zachytávaču udalostí LSM.
- Odtiaľ sa požiadavok spolu s kontextom bezpečnosti subjektu a objektu prenáša na modul SELinux Abstraction and Hook Logic, ktorý je zodpovedný za interakciu s LSM.
- Inštanciou rozhodovania o prístupe subjektu k objektu je Policy Enforcement Server a k nemu sú zasielané údaje od SELinux AnHL.
- Na prijatie rozhodnutia o prístupe alebo jeho zamietnutí sa Policy Enforcement Server obracia na subsystém ukladania najčastejšie používaných pravidiel Access Vector Cache (AVC).
- Ak rozhodnutie pre príslušné pravidlo nie je nájdené v cache, požiadavka sa posiela ďalej do databázy bezpečnostných politík.
- Výsledok vyhľadávania z databázy a AVC sa vracia do Policy Enforcement Server.
- Ak nájdená politika súhlasí so žiadanou akciou, operácia je povolená. V opačnom prípade je operácia zamietnutá.
Správa nastavení SELinux
SELinux funguje v jednom z troch režimov:
- Enforcing — Prísne dodržiavanie bezpečnostných politík.
- Permissive — Porušenie obmedzení je povolené a v žurnáli sa vytvorí zodpovedajúca poznámka.
- Disabled — Bezpečnostné politiky sa neuplatňujú.
Zistiť, v akom režime sa nachádza SELinux, je možné nasledujúcou príkazom.
[admin@server ~]$ getenforce
Permissive
Zmena režimu pred reštartom, napríklad nastavenie na enforcing, alebo 1. Číselnému parametru permissive zodpovedá číselný kód 0.
[admin@server ~]$ setenfoce enforcing
[admin@server ~]$ setenfoce 1 #to isté
Režim sa dá taktiež zmeniť úpravou súboru:
[admin@server ~]$ cat /etc/selinux/config # This file controls the state of SELinux on the system.
# SELINUX= can take one of these three values:
# enforcing - SELinux security policy is enforced.
# permissive - SELinux prints warnings instead of enforcing.
# disabled - No SELinux policy is loaded.
SELINUX=nutné
# SELINUXTYPE= can take one of three values:
# targeted - Targeted processes are protected,
# minimum - Modification of targeted policy. Only selected processes are protected.
# mls - Multi Level Security protection.
SELINUXTYPE=targete
Rozdiel od setenfoce je v tom, že pri štarte operačného systému bude režim SELinux nastavený v súlade so hodnotou parametra SELINUX konfiguračného súboru. Okrem toho, zmeny enforcing disabled nadobúdajú účinnosť iba úpravou súboru /etc/selinux/config a po reštartovaní.
Zobraziť stručný stavový prehľad:
[admin@server ~]$ sestatus Štatút SELinux: povolený
Zlátenie SELinuxfs: /sys/fs/selinux
Hlavný adresár SELinux: /etc/selinux
Nahraná politika: cielená
Aktuálny režim: povolujúci
Režim z konfiguračného súboru: vynucujúci
Stav politiky MLS: povolený
Stav politiky deny_unknown: povolený
Maximálna verzia politiky jadra: 31
Pre zobrazenie atribútov SELinux niektoré základné nástroje používajú parameter -Z.
[admin@server ~]$ ls -lZ /var/log/httpd/
-rw-r--r--. root root system_u:object_r:httpd_log_t:s0 access_log
-rw-r--r--. root root system_u:object_r:httpd_log_t:s0 access_log-20200920
-rw-r--r--. root root system_u:object_r:httpd_log_t:s0 access_log-20200927
-rw-r--r--. root root system_u:object_r:httpd_log_t:s0 access_log-20201004
-rw-r--r--. root root system_u:object_r:httpd_log_t:s0 access_log-20201011
[admin@server ~]$ ps -u apache -Z
LABEL                             PID TTY          TIME CMD
system_u:system_r:httpd_t:s0     2914 ?        00:00:04 httpd
system_u:system_r:httpd_t:s0     2915 ?        00:00:00 httpd
system_u:system_r:httpd_t:s0     2916 ?        00:00:00 httpd
system_u:system_r:httpd_t:s0     2917 ?        00:00:00 httpd
...
system_u:system_r:httpd_t:s0     2918 ?        00:00:00 httpd
V porovnaní so štandardným výstupom ls -l tu existuje niekoľko dodatočných polí v nasledujúcom formáte:
:::
Posledné pole označuje niečo ako stupeň utajenia a pozostáva z kombinácie dvoch prvkov:
- s0 — dôležitosť, zapisuje sa aj intervalom lowlevel-highlevel
- c0, c1… c1023 — kategória.
Zmena konfigurácie prístupov
Použite semodule na načítanie modulov SELinux, ich pridanie a odstránenie.
[admin@server ~]$ semodule -l |wc -l #zoznam všetkých modulov
408
[admin@server ~]$ semodule -e abrt #enable - aktivovať modul
[admin@server ~]$ semodule -d accountsd #disable - vypnúť modul
[admin@server ~]$ semodule -r avahi #remove - odstrániť modul
Prvý príkaz semanage login spája používateľa SELinux s používateľom operačného systému, druhý zobrazuje zoznam. Nakoniec posledný príkaz s kľúčom -r odstraňuje prepojenie medzi používateľmi SELinux a účtami OS. Vysvetlenie syntaxe hodnôt MLS/MCS Range sa nachádza v predchádzajúcej časti.
[admin@server ~]$ semanage login -a -s user_u karol
[admin@server ~]$ semanage login -l
Prihlasovacie meno SELinux používateľa MLS/MCS rozsah služieb
__default__ unconfined_u s0-s0:c0.c1023 *
root unconfined_u s0-s0:c0.c1023 *
system_u system_u s0-s0:c0.c1023 *
[admin@server ~]$ semanage login -d karol
Tím semanage user sa používa na správu prepojení medzi používateľmi a rolami SELinux.
[admin@server ~]$ semanage user -l
                Labeling   MLS/       MLS/
SELinux User    Prefix     MCS Level  MCS Range             SELinux Roles
guest_u         user       s0         s0                    guest_r
staff_u         staff      s0         s0-s0:c0.c1023        staff_r sysadm_r
...
user_u          user       s0         s0                    user_r
xguest_u        user       s0         s0                    xguest_r
[admin@server ~]$ semanage user -a -R 'staff_r user_r'
[admin@server ~]$ semanage user -d test_u
Parametre príkazu:
- -a pridať používateľský záznam prepojenia rolí;
- -l zoznam prepojení používateľov a rolí;
- -d odstrániť používateľský záznam prepojenia rolí;
- -R zoznam rolí priradených k používateľovi;
Súbory, porty a logické hodnoty
Každý modul SELinux poskytuje sadu pravidiel na označovanie súborov, no je možné pridať aj vlastné pravidlá v prípade potreby. Napríklad chceme dať webovému serveru práva prístupu k priečinku /srv/www.
[admin@server ~]$ semanage fcontext -a -t httpd_sys_content_t "\/srv\/www(\/.*)?
[admin@server ~]$ restorecon -R \/srv\/www\/
Prvý príkaz registruje nové pravidlá označovania, zatiaľ čo druhý resetuje, presnejšie nastavuje, typy súborov v súlade s aktuálnymi pravidlami.
Podobne sú TCP/UDP porty označené tak, že len príslušné služby ich môžu počúvať. Napríklad, aby webový server mohol počúvať port 8080, treba vykonať príkaz.
[admin@server ~]$ semanage port -m -t http_port_t -p tcp 8080Značné množstvo modulov SELinux má parametre, ktoré môžu prijímať boolean hodnoty. Celý zoznam takýchto parametrov možno vidieť pomocou getsebool -a. Boolean hodnoty je možné meniť pomocou setsebool.
[admin@server ~]$ getsebool httpd_enable_cgi
httpd_enable_cgi --> on
[admin@server ~]$ setsebool -P httpd_enable_cgi off
[admin@server ~]$ getsebool httpd_enable_cgi
httpd_enable_homedirs --> off
Praktikum, získať prístup k rozhraniu Pgadmin-web
Pozrime sa na príklad z praxe, nainštalovali sme na RHEL 7.6 pgadmin4-web na administráciu databáz PostgreSQL. Prešli sme malým s nastavením pg_hba.conf, postgresql.conf a config_local.py, nastavili sme práva na priečinky, nainštalovali potrebné moduly Python cez pip. Všetko je pripravené, spúšťame a dostávame 500 Internal Server error.
Začneme s typickými podozrivými, kontrolujeme /var/log/httpd/error_log. Tam sú niektoré zaujímavé zápisy.
[timestamp] [core:notice] [pid 23689] Povolená politika SELinux; httpd beží v kontexte system_u:system_r:httpd_t:s0
 ...
 [timestamp] [wsgi:error] [pid 23690] [Errno 13] Odmietnutý prístup: '\/var\/lib\/pgadmin'
 [timestamp] [wsgi:error] [pid 23690]
 [timestamp] [wsgi:error] [pid 23690] NÁVOD: Môžete potrebovať ručne nastaviť povolenia na
 [timestamp] [wsgi:error] [pid 23690] \/var\/lib\/pgadmin, aby sa apache mohol doňho zapisovať.
Na tomto mieste sa u väčšiny administrátorov Linuxu objaví silné pokušenie spustiť setenforce 0 a mať to za sebou. Priznám sa, že prvýkrát som to urobil. To je samozrejme tiež východisko, ale rozhodne nie najlepšie.
Napriek zložitosti konštrukcií SELinux môže byť používateľsky prívetivý. Stačí nainštalovať balík setroubleshoot a prezrieť systémový denník.
[admin@server ~]$ yum nainštalovať setroubleshoot
 [admin@server ~]$ journalctl -b -0
 [admin@server ~]$ služba reštart auditd
Všimnite si, že službu auditd je potrebné reštartovať presne takto, a nie pomocou systemctl, aj keď má systém v OS systemd. V systémovom denníku bude uvedený nielen fakt blokovania, ale aj príčina a spôsob prekonania zákazu.
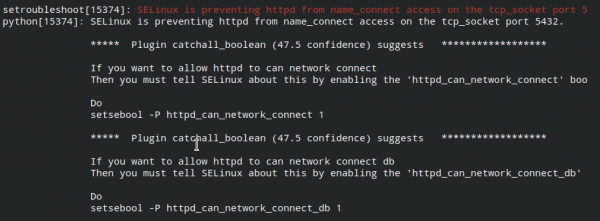
Vykonajte tieto príkazy:
[admin@server ~]$ setsebool -P httpd_can_network_connect 1
 [admin@server ~]$ setsebool -P httpd_can_network_connect_db 1
Kontrolujeme prístup na webovú stránku pgadmin4-web, všetko funguje.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish