

Informačná bezpečnosť sa oddelila od telekomunikácií ako samostatný odbor so svojou špecifikou a vlastným vybavením. No existuje málo známy trieda zariadení, ktorá stojí na rozhraní telekomunikácií a infobezpečnosti — brokery sieťových paketov (Network Packet Broker), tiež známe ako vyvažovače zaťaženia, špecializované/monitorovacie prepínače, agregátory prevádzky, Security Delivery Platform, Network Visibility a podobne. A my, ako ruský vývojár a výrobca týchto zariadení, veľmi radi by sme o nich hovorili podrobnejšie.
Oblasť použitia a riešené úlohy
Brokery sieťových paketov – špecializované zariadenia, ktoré sa našli najväčšie uplatnenie v systémoch informačnej bezpečnosti. Tento trieda zariadení je pomerne nová a málo známa v bežnej sieťovej infraštruktúre v porovnaní s prepínačmi, smerovačmi a pod. Pionierom v vývoji tohto typu zariadení bola americká spoločnosť Gigamon. V súčasnosti sa na tomto trhu objavilo omnoho viac hráčov (vrátane podobných riešení od známeho výrobcu testovacích komplexov — spoločnosti IXIA), ale o existencii týchto zariadení stále vie len úzky okruh profesionálov. Ako bolo uvedené vyššie, aj terminológia nie je jasná: názvy sa pohybujú od „systémov zabezpečenia transparentnosti siete“ až po jednoduché „vyvažovače“.
Pri vývoji brokerov sieťových paketov sme narazili na to, že okrem analýzy smerovania funkcií a testovania v laboratóriách/testovacích zónach je tiež potrebné paralelne vysvetľovať potenciálnym zákazníkom o existencii takejto triedy vybavenia, pretože nie všetci o ňom vedia.
Ešte pred 15-20 rokmi bolo v sieti málo prevádzky a išlo predovšetkým o málo významné dáta. No prakticky opakuje : rýchlosť internetového pripojenia sa každý rok zvyšuje o 50 %. Objem prevádzky tiež neustále rastie (na grafe je uvedený prognóza z roku 2017 od spoločnosti Cisco, zdroj Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
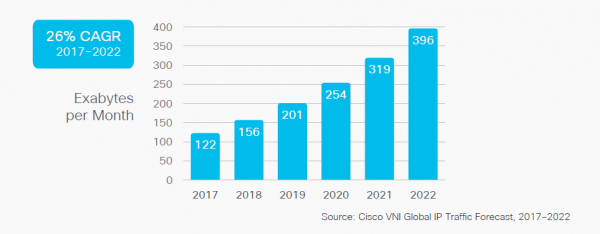
S rastúcou rýchlosťou narastá aj dôležitosť cirkulujúcich informácií (čo zahŕňa obchodné tajomstvá a nepríjemne známe osobné údaje) a celková funkčnosť infraštruktúry.
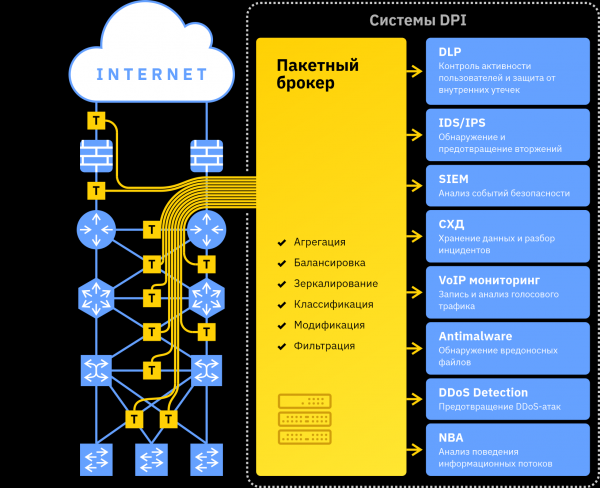
Príslušne vznikol aj sektor informačnej bezpečnosti. Priemysel na to zareagoval vznikom celého spektra zariadení na hĺbkovú analýzu prevádzky (DPI): od systémov na prevenciu DDOS-útokov po systémy na správu udalostí informačnej bezpečnosti, vrátane IDS, IPS, DLP, NBA, SIEM, Antimailware a podobne. Zvyčajne každý z týchto prostriedkov je softvér, ktorý sa inštaluje na serverovú platformu. Každý program (analytický prostriedok) je pritom inštalovaný na svoju vlastnú serverovú platformu: výrobcovia softvéru sú rôzni a na analýzu na L7 je potrebných veľa výpočtových zdrojov.
Pri zriaďovaní systému informačnej bezpečnosti je potrebné vyriešiť množstvo základných úloh:
- ako prenášať prevádzku z infraštruktúry na analytické systémy? (pôvodne navrhnuté SPAN porty v súčasnej infraštruktúre nie sú dostatočné ani počtom, ani výkonom)
- ako rozdeľovať prevádzku medzi rôzne analytické systémy?
- ako škálovať systémy pri nedostatku výkonu jedného analyzátora na spracovanie celkového objemu prevádzky, ktorý doň prichádza?
- ako monitorovať rozhrania 40G/100G (a v blízkej budúcnosti aj 200G/400G), keďže analytické prostriedky v súčasnosti podporujú len rozhrania 1G/10G/25G?
A nasledujúce sprievodné úlohy:
- ako minimalizovať nesmerovaný prevádzku, ktorá nepotrebuje spracovanie, ale dostane sa na analytické prostriedky a spotrebúva ich zdroje?
- ako spracovávať zabalene pakety a pakety so služobnými štítkami zariadenia, ktorých príprava na analýzu sa ukazuje ako náročná na zdroje alebo vôbec nerealizovateľná?
- ako vylúčiť z analýzy časť prevádzky, ktorá nepodlieha regulácii bezpečnostnou politikou (napríklad prevádzka riaditeľa).
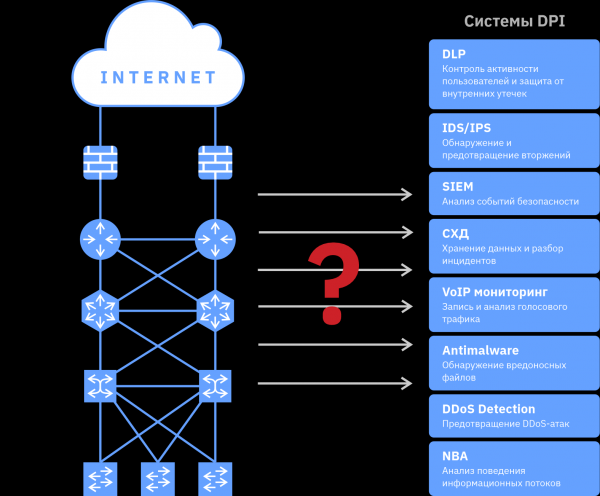
Ako je známe, dopyt vytvára ponuku, v odpovedi na tieto potreby sa začali rozvíjať makléri sieťových balíkov.
Všeobecný popis maklérov sieťových balíkov
Brokery paketových dat pracují na úrovni paketů a v tomto ohledu jsou podobné běžným přepínačům. Hlavním rozdílem oproti přepínačům je, že pravidla pro rozdělení a agregaci traffiku u brokerů paketových dat jsou zcela určena nastavením. U brokerů paketových dat neexistují standardy pro sestavování směrovacích tabulek (MAC tabulek) a protokoly pro výměnu s jinými přepínači (jako STP), proto je rozsah možných nastavení a chápaných polí mnohem širší. Broker může rovnoměrně rozdělit traffik z jednoho nebo více vstupních portů na určený rozsah výstupních portů s funkcí rovnoměrného zatížení na výstupu. Lze stanovit pravidla pro kopírování, filtrování, klasifikaci, deduplikaci a modifikaci traffiku. Tato pravidla lze aplikovat na různé skupiny vstupních portů brokera paketových dat a také je aplikovat sekvenčně za sebou v samotném zařízení. Důležitou výhodou paketového brokera je možnost zpracování traffiku plnou rychlostí toku a zachování integrity relací (v případě vyvažování traffiku na několik homogenních systémů DPI).
Zachování integrity relací spočívá v přenášení všech paketů relace transportní úrovně (TCP/UDP/SCTP) na jeden port. To je důležité, protože systémy DPI (obvykle je to software běžící na serveru připojeném k výstupnímu portu paketového brokera) analyzují obsah traffiku na úrovni aplikací, a všechny pakety odesílané/přijímané jednou aplikací musí směřovat na stejný instanci analyzátoru. Pokud jsou pakety jedné relace ztraceny nebo rozděleny mezi různá zařízení DPI, každé jednotlivé zařízení DPI se ocitne v situaci podobné čtení neúplného textu, spíše než jednotlivých slov z něj. A pravděpodobně text nebude pochopen.
Takže, zaměřeni na systémy informační bezpečnosti, brokeři paketových dat mají funkčnost, která pomáhá připojit softwarové komplexy DPI k vysokorychlostním telekomunikačním sítím a snížit tak zátěž na ně: provádějí předběžné filtrování, klasifikaci a přípravu traffiku pro zjednodušení následného zpracování.
Okrem toho, keďže brokery sieťových paketov poskytujú široké spektrum štatistík a často sú pripojené k rôznym bodom siete, nachádzajú svoje miesto aj pri diagnostike problémov s fungovaním samotnej sieťovej infraštruktúry.
Základné funkcie brokerov sieťových paketov
Názov „špecializované/monitorovacie switche“ vznikol od základného určenia: zbierať prenos z infraštruktúry (zvyčajne pomocou pasívnych optických odbočovačov TAP a/alebo SPAN portov) a rozdeľovať ho medzi analytické prostriedky. Medzi rôznymi systémami sa premávka zrkadlí (duplikuje), medzi rovnakými sa vyvažuje. Základné funkcie zvyčajne zahŕňajú filtráciu podľa polí až do L4 (MAC, IP, TCP/UDP port atď.) a agregáciu viacerých slabšie vyťažených kanálov do jedného (napríklad pre spracovanie na jednom systéme DPI).
Tento funkčný prvok zabezpečuje riešenie základnej úlohy — pripojenie systémov DPI k sieťovej infraštruktúre. Brokery rôznych výrobcov, ktoré sa obmedzujú na základnú funkcionalitu, umožňujú spracovanie až 32 100G rozhraní na 1U (viac rozhraní sa fyzicky nezmestí na predný panel 1U). Avšak nedokážu znížiť zaťaženie analytických prostriedkov a pre zložitú infraštruktúru nemusí byť možné ani splnenie požiadaviek na základnú funkciu: relácia rozdelená medzi niekoľko tunelov (alebo vybavená MPLS značkami) môže byť nevyvážená medzi rôznymi inštanciami analyzátora a celkovo vypadnúť z analýzy.
Okrem pridávania rozhraní 40/100G a, ako dôsledok, zvyšovania výkonu sa brokery sieťových paketov aktívne rozvíjajú v oblasti poskytovania principiálne nových funkcií: od vyvažovania podľa vnútorných hlavičiek tunelov po dešifrovanie prenosu. Bohužiaľ, také modely nemôžu byť hrdé na výkon v terabitoch, ale umožňujú vytvoriť skutočne kvalitný a technicky „krásny“ systém informačnej bezpečnosti, v ktorom každý analytický prostriedok zaručene dostáva len nevyhnutné informácie v najvhodnejšej forme na analýzu.
Rozšírené funkcie brokerov sieťových paketov
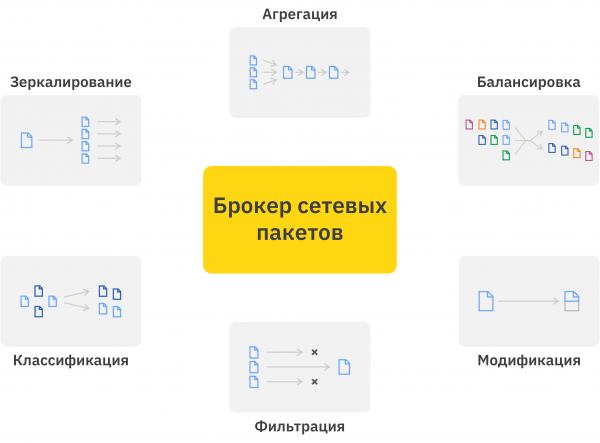
1. Spomenuté vyššie vyvažovanie podľa vnútorných hlavičiek v tunelovanom prenosu.
Prečo je to dôležité? Pozrime sa na 3 aspekty, ktoré môžu byť kritické samostatne alebo spolu:
- zabezpečenie rovnomernosti vyvažovania pri malom počte tunelov. Ak sú na pripojovacom bode systémov informačnej bezpečnosti iba 2 tunely, nebude možné ich vyvážiť na 3 serverové platformy s uchovaním relácie. V tomto prípade sa prevádzka v sieti prenáša nerovnomerne a smerovanie každého tunela do samostatného spracovateľa si vyžaduje nadbytočnú výkonnosť posledného;
- zabezpečenie integrity relácií a tokov multisession protokolov (napríklad FTP a VoIP), ktorých pakety sa ocitli v rôznych tuneloch. Zložitosti sieťovej infraštruktúry neustále rastú: zálohovanie, virtualizácia, zjednodušenie administratívy a tak ďalej. Na jednej strane to zvyšuje spoľahlivosť z pohľadu prenosu dát, na druhej strane komplikuje prácu systémov informačnej bezpečnosti. Aj pri dostatočnej výkonnosti analyzátorov na spracovanie vyhradeného kanála s tunelmi, sa problém ukazuje ako nevyriešiteľný, pretože časť paketov používateľskej relácie sa prenáša cez iný kanál. A hoci o integrite relácií v niektorých infrastrukturách sa ešte snažia postarať, multisession protokoly môžu ísť úplne rôznymi cestami;
- vyvažovanie pri existencii MPLS, VLAN, individuálnych značiek zariadení atď. Nie celkom tunely, ale aj tak zariadenia s základnou funkčnosťou môžu tento prenos chápať nie ako IP a vyvažovať na základe MAC adries, opäť narušujúc rovnomernosť vyvažovania alebo integritu relácií.
Broker sieťových paketov analyzuje vonkajšie hlavičky a postupne prechádza ukazovateľmi až k najvnútornejšej IP hlavičke a vyvažuje už podľa nej. Ako výsledok – tokov sa stáva výrazne viac (podľa toho je možné vyvážiť rovnomernejšie a na viac platforiem), a systém DPI dostáva všetky pakety relácie a všetky súvisiace relácie multisession protokolov.
2. Modifikácia prenosu.
Jedna z najširších funkcií, množstvo podfunkcií a variantov ich aplikácie je nespočetné:
- odstránenie payloadu, v takom prípade sú na analytické prostriedky posielané iba hlavičky paketov. To je relevantné pre analytické nástroje alebo pre typy prevádzky, kde obsah paketov buď nehrá rolu, alebo nie je analyzovateľný. Napríklad pre šifrovanú prevádzku môžu byť zaujímavé parametrické údaje o výmene (kto, s kým, kedy a koľko), zatiaľ čo payload je v podstate odpad, ktorý zaberá kanál a výpočtové zdroje analytika. Existujú variácie, keď je payload orezaný, počnúc daným posunom – to poskytuje ďalší priestor pre analytické nástroje;
- detunneling, a to najmä odstránenie hlavičiek, ktoré označujú a identifikujú tunely. Cieľom je zníženie záťaže na analytické prostriedky a zvýšenie ich efektivity. Detunneling môže byť vykonaný na základe fixného posunu alebo s dynamickou analýzou hlavičiek a určením posunu pre každý paket;
- odstránenie časti hlavičiek paketov: MPLS-označení, VLAN, špecifických polí externého hardvéru;
- maskovanie časti hlavičiek, napríklad maskovanie IP adries na zabezpečenie anonymizácie prevádzky;
- pridanie do paketu servisných informácií: časové pečiatky, vstupný port, označenia triedy prevádzky atď.
3. Deduplicitácia – čistenie od opakujúcich sa paketov prevádzky, ktorá sa prenáša na analytické prostriedky. Opakujúce sa pakety sa najčastejšie vyskytujú kvôli špecifikám pripojenia k infraštruktúre – prevádzka môže prechádzať cez niekoľko analytických bodov a zrkadliť sa z každého z nich. Taktiež sa vyskytuje opätovné odosielanie nedoručených TCP-paketov, ale ak ich je veľa, sú to skôr otázky monitorovania kvality siete, nie bezpečnosti informácií v nej.
4. Rozšírené funkcie filtrácie – od vyhľadávania konkrétnych hodnôt podľa daného posunu po signatúrnu analýzu celého paketu.
5. Generácia NetFlow/IPFIX – zber širokého spektra štatistík o prechádzajúcej prevádzke a jej prenášanie na analytické prostriedky.
6. Dešifrovanie SSL-prevádzky, funguje za podmienky predchádzajúceho načítania certifikátu a kľúčov do sprostredkovateľa sieťových paketov. Napriek tomu to umožňuje výrazne uľahčiť analytické prostriedky.
Ešte existuje množstvo funkcií, ktoré sú užitočné a marketingové, ale základné sú, myslím, uvedené.
Rozvoj systémov detekcie (vniknutí, DDOS útokov) do systémov ich prevencie, ako aj zavedenie aktívnych prostriedkov DPI si vyžiadalo zmenu schémy zapojenia z pasívnej (cez TAP alebo SPAN porty) na aktívnu ("v roztrhnutí"). Táto okolnosť zvýšila požiadavky na spoľahlivosť (pretože porucha v takom prípade vedie k narušeniu funkčnosti celej siete, a nie len k strate kontroly nad informačnou bezpečnosťou) a viedla k výmene optických odbočiek za optické bypass (aby sa vyriešil problém závislosti funkčnosti siete od funkčnosti systémov informačnej bezpečnosti), avšak základná funkcia a požiadavky na ňu zostali rovnaké.
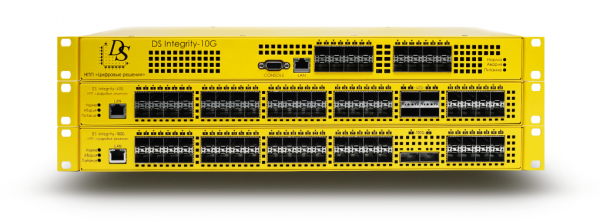
Vyvinuli sme brokerov sieťových paketov DS Integrity s rozhraniami 100G, 40G a 10G od konštrukcie a schématiky po zabudovaný softvér. Navyše na rozdiel od iných brokerov paketov sú funkcie modifikácie a vyváženia podľa vložených hlavičiek tunelov u nás realizované hardvérovo, pri plných rýchlostiach portov.
Zdroj: habr.com
