

Mali sme 2 analyzátory kódu, 4 nástroje na dynamické testovanie, vlastné výtvory a 250 skriptov. Nie že by to všetko bolo potrebné v aktuálnom procese, ale keď už som začal implementovať DevSecOps, treba ísť do konca.
. Autori postáv: Justin Roiland a Dan Harmon.
Čo je to SecDevOps? A DevSecOps? Aké sú rozdiely? Aplikovaná bezpečnosť – o čom je to? Prečo klasický prístup už nefunguje? Na všetky tieto otázky vie odpoveď Júri Šabalin z Swordfish Security. Júri podrobne odpovie na všetko a rozoberie problémy prechodu od klasického modelu Aplikovanej bezpečnosti k procesu DevSecOps: ako správne pristúpiť k vstavaniu procesu bezpečného vývoja do procesu DevOps a nič pri tom nezlomiť, ako prejsť hlavnými etapami testovania na bezpečnosť, aké nástroje je možné používať, čím sa líšia a ako ich správne nastaviť, aby sa predišlo úskaliam.
O rečníkovi: Júri Šabalin – Chief Security Architect v spoločnosti Swordfish Security. Zodpovedá za implementáciu SSDL, za celkovú integráciu nástrojov analýzy aplikácií do jednotného ekosystému vývoja a testovania. 7 rokov skúseností v informačnej bezpečnosti. Pracoval v Alfa-Bank, Sberbank a v Positive Technologies, ktorá vyvíja softvér a poskytuje služby. Rečník na medzinárodných konferenciách ZerONights, PHDays, RISSPA, OWASP.
Aplikovaná bezpečnosť: o čom je to?
Aplikovaná bezpečnosť – to je oblasť bezpečnosti, ktorá zodpovedá za bezpečnosť aplikácií. To sa netýka infraštruktúry alebo sieťovej bezpečnosti, ale presne toho, čo píšeme a nad čím pracujú vývojári – sú to nedostatky a zraniteľnosti samotnej aplikácie.
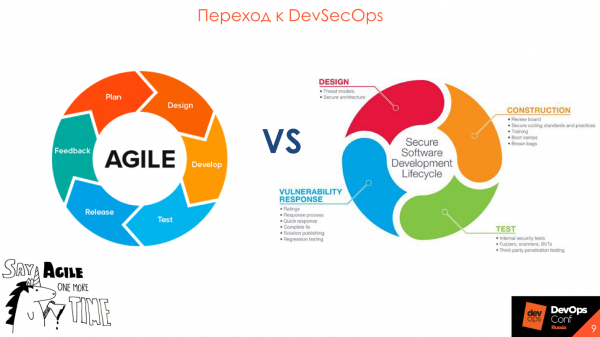
Smerovanie — Security development lifecycle – vyvinula spoločnosť Microsoft. Na schéme je kanonický model SDLC, ktorého hlavnou úlohou je zapojenie bezpečnosti v každej fáze vývoja, od požiadaviek až po uvoľnenie a prechod do produkcie. V Microsofte si uvedomili, že v priemysle je príliš veľa chýb, a tie sa zvyšujú, a je potrebné niečo spraviť, a navrhli tento prístup, ktorý sa stal kanonickým.
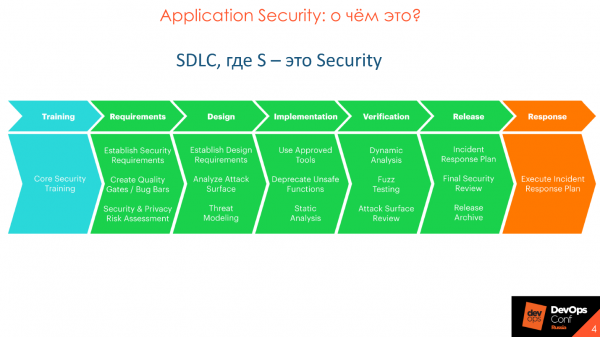
Aplikovaná bezpečnosť a SSDL nie sú zamerané na objavovanie zraniteľností, ako sa bežne predpokladá, ale na prevenciu ich vzniku. Časom bol kanonický prístup od Microsoftu vylepšený, vyvinutý a obsahuje hlbšie a podrobnejšie ponorenie.
Kanonický SDLC je podrobne opísaný v rôznych metodológiach — OpenSAMM, BSIMM, OWASP. Metodológie sa líšia, ale vo všeobecnosti sú podobné.
Model zrelosti zabezpečenia v procese vývoja
Najviac ma oslovuje BSIMM — . Základom metodológie je rozdelenie procesu zabezpečenia aplikácií na 4 domény: Governance, Intelligence, SSDL Touchpoints, a Deployment. V každej doméne je 12 praktík, ktoré sú prezentované vo forme 112 aktivít.

Každá z 112 aktivít má 3 úrovne zrelosti: základná, stredná a pokročilá. Všetky 12 praktík možno študovať po sekciách, vyberať dôležité pre vás veci, rozoberať, ako ich implementovať a postupne pridávať prvky, napríklad statickú a dynamickú analýzu kódu alebo kontrolu kódu. Naplánujte si a podľa neho pokojne pracujte v rámci implementácie vybraných aktivít.
Prečo DevSecOps
DevOps je celkový veľký proces, v ktorom je potrebné starať sa o bezpečnosť.
Pôvodne predpokladal kontroly na bezpečnosť. V praxi bola početnosť bezpečnostných tímov oveľa menšia, ako je dnes, a fungovali nie ako účastníci procesu, ale ako kontrolný a dozorový orgán, ktorý kladie požiadavky a kontroluje kvalitu produktu na konci vydania. Toto je klasický prístup, v ktorom sa bezpečnostné tím nachádzali za stenou vývoja a nezapájali sa do procesu.
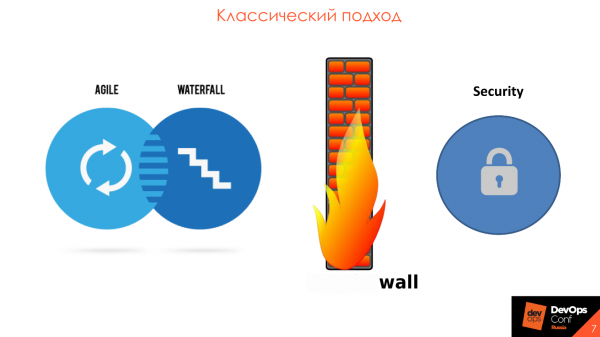
Hlavný problém spočíva v tom, že IT bezpečnosť je oddelená od vývoja. Zvyčajne ide o nejaký rámec IT bezpečnosti, v ktorom sú 2-3 veľké a drahé nástroje. Raz za pol roka prichádza zdrojový kód alebo aplikácia, ktorú je treba skontrolovať, a raz za rok sa vykonávajú . To všetko vedie k tomu, že termíny uvedenia do prevádzky sa odkladajú a na vývojárov sa vyvalí obrovské množstvo zraniteľností z automatizovaných nástrojov. To všetko je nemožné rozobrať a opraviť, pretože ešte za predchádzajúce pol roka neboli spracované výsledky, a tu je nová várka.
V priebehu činnosti našej spoločnosti vidíme, že bezpečnosť vo všetkých oblastiach a odvetviach chápe, že je potrebné sa prispôsobiť a pohybovať sa s vývojom v jednom kolese — v . Paradigma DevSecOps sa skvele hodí na metodológiu agilného vývoja, na implementáciu, podporu a účasť v každom vydaní a iterácii.
Prechod na DevSecOps
Najdôležitejšie slovo v bezpečnostnom vývojovom cykle je „proces“Musíte to pochopiť, než začnete premýšľať o kúpe nástrojov.
Len zaplenie nástrojov do procesu DevOps nestačí — dôležitá je interakcia a porozumenie medzi účastníkmi procesu.
Dôležitejší sú ľudia, nie nástroje.
Často plánovanie procesu bezpečného vývoja začína výberom a kúpu nástroja, ale končí pokusmi o integráciu nástroja do aktuálneho procesu, ktoré zostávajú len pokusmi. To vedie k smutným následkom, pretože každý nástroj má svoje vlastnosti a obmedzenia.
Častý prípad, keď oddelenie bezpečnosti vybralo dobrý, drahý nástroj s rozsiahlymi možnosťami a prišlo k vývojárom — integrovať ho do procesu. Ale nedarí sa — proces je postavený tak, že obmedzenia už zakúpeného nástroja sa nezmestia do aktuálnej paradigmy.
Najskôr popíšte, aký výsledok chcete a ako bude proces vyzerať. To pomôže pochopiť úlohy nástroja a bezpečnosti v procese.
Začnite s tým, čo už používate.
Pred kúpou drahých nástrojov sa pozrite na to, čo už máte. V každej spoločnosti existujú bezpečnostné požiadavky, ktoré sú kladené na vývoj, sú kontroly, penetračné testy — prečo to všetko nepretransformovať do zrozumiteľnej a pre všetkých pohodlnej podoby?
Zvyčajne sú požiadavky len papierový zväzok, ktorý leží na regáli. Bolo sa prípady, keď sme prišli do spoločnosti, aby sme sa pozreli na procesy a požiadali o zobrazenie požiadaviek na bezpečnosť softvéru. Odborník, ktorý sa tým zaoberal, dlho hľadal:
— Teraz, niekde v poznámkach bola cesta, kde leží tento dokument.
Nakoniec sme dostali dokument po týždni.
Pre požiadavky, kontroly a podobne, vytvorte stránku, napríklad na Confluence — to je pohodlné pre všetkých.
Je jednoduchšie preformátovať to, čo už existuje, a využiť to ako štart.
Použite Security Champions.
Zvyčajne v priemerné spoločnosti na 100-200 vývojárov pracuje jeden bezpečnostný odborník, ktorý vykonáva niekoľko funkcií a fyzicky nestíha všetko kontrolovať. Aj keď sa snaží zo všetkých síl — sám nepreverí celý kód, ktorý generuje vývoj. Pre takéto prípady bol vyvinutý koncept — .
Security Champions sú jednotlivci v rámci vývojového tímu, ktorí sa zaujímajú o bezpečnosť vášho produktu.
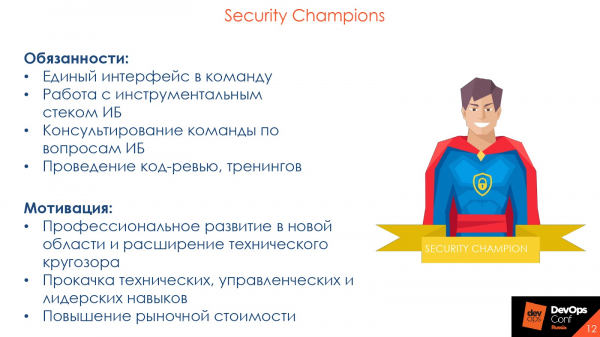
Security Champion je brána do vývojového tímu a evanjelista bezpečnosti v jednom.
Zvyčajne, keď do vývojového tímu príde odborník na bezpečnosť a poukáže na chybu v kóde, dostane prekvapenú odpoveď:
— A vy ste kto? Vidím vás prvýkrát. Mám všetko v poriadku — môj starší kolega dal na code review „apply“, ideme ďalej!
Toto je typická situácia, pretože k starším alebo len kolegom v tíme, s ktorými vývojár neustále spolupracuje a robí code review, je omnoho väčšia dôvera. Ak na chybu a jej následky poukáže Security Champion, jeho slovo bude mať väčšiu váhu.
Vývojári tiež lepšie poznajú svoj kód ako akýkoľvek bezpečnostný odborník. Pre osobu, ktorá má aspoň 5 projektov v nástroji statickej analýzy, je zvyčajne ťažké si pamätať všetky nuansy. Security Champions poznajú svoj produkt: čo s čím interaguje a na čo sa pozerať ako prvé — sú efektívnejší.
Preto sa zamyslite nad tým, aby ste zaviedli Security Champions a rozšírili vplyv tímu bezpečnosti. Pre samotného šampióna je to tiež prospešné: profesionálny rozvoj v novej oblasti, rozšírenie technického rozhľadu, zlepšenie technických, manažérskych a líderských zručností, zvýšenie trhovej hodnoty. Je to určitý prvok sociálneho inžinierstva, vaše „oči“ v vývojovom tíme.
Fázy testovania
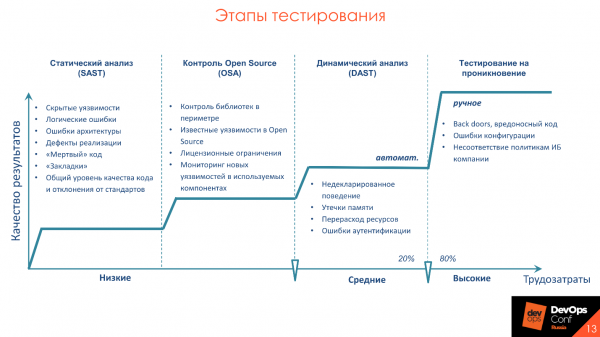
hovorí, že 20% úsilia prináša 80% výsledku. Týchto 20% sú praktiky analýzy aplikácií, ktoré je možné a potrebné automatizovať. Príklady takých aktivít sú statická analýza — SAST, dynamická analýza — DAST, a kontrola Open Source. Podrobne sa zameriam na aktivity, ako aj nástroje, s ktorými sa zvyčajne stretávame pri ich zavádzaní do procesu, a ako to robiť správne.
Hlavné problémy nástrojov
Vyzdvihnem aktuálne problémy, ktoré vyžadujú pozornosť. Rozoberiem ich podrobnejšie, aby som sa nielen neopakoval.
Dlhé časy analýzy. Ak od zaväzku k nasadeniu prejde 30 minút na všetky testy a zostavenie, kontrola informačnej bezpečnosti potrvá všetky 24 hodín. Nikto nebude spomaľovať proces. Zohľadnite túto špeciálnosť a vyvodte závery.
Vysoká úroveň False Negative alebo False Positive. Všetky produkty sú rôzne, všetky používajú rôzne rámce a svoj štýl písania kódu. Na rôznych kódových základoch a technológiách môžu nástroje ukazovať rôznu úroveň False Negative a False Positive. Preto sledujte, čo konkrétne vo vašej spoločnosti a pre vaše aplikácie prinesie dobrý a spoľahlivý výsledok.
Nie sú žiadne integrácie s existujúcimi nástrojmi. Pozrite sa na nástroje z hľadiska integrácií, s tým, čo už používate. Napríklad, ak máte Jenkins alebo TeamCity – skontrolujte integráciu nástrojov s týmto softvérom, nie s GitLab CI, ktorý nepoužívate.
Nedostatok alebo nadmerná zložitost prispôsobenia. Ak nástroj nemá API, na čo je dobrý? Všetko, čo sa dá robiť v rozhraní, by malo byť dostupné prostredníctvom API. Ideálne by mal mať nástroj možnosť prispôsobenia kontrol.
Nie je Roadmap rozvoja produktu. Vývoj nestojí na mieste, vždy používame nové rámce a funkcie, prepisujeme starý kód na nové jazyky. Chceme byť presvedčení, že nástroj, ktorý zakúpime, bude podporovať nové rámce a technológie. Preto je dôležité vedieť, že produkt má skutočný a správny plán rozvoja.
Špecifiká procesu
Okrem vlastností nástrojov zohľadnite aj špecifiká procesu vývoja. Napríklad, zasahovanie do vývoja je typická chyba. Pozrime sa na to, aké ďalšie špecifiká by sme mali zohľadniť a na čo by sa bezpečnostný tím mal zamerať.
Aby ste neohrozili termíny vývoja a vydania, vytvorte rôzne pravidlá a rôzne show stoppers — kritériá zastavenia procesu zostavenia pri prítomnosti zraniteľností — pre rôzne prostredia. Napríklad, chápeme, že aktuálna vetva smeruje do vývojového prostredia alebo UAT, takže nezastavujeme a nehovoríme:
— Máte tu zraniteľnosti, ďalej nepôjdete!
V tejto fáze je dôležité povedať vývojárom, že sú tu bezpečnostné problémy, na ktoré by sa mali zamerať.
Existencia zraniteľností nie je prekážkou pre ďalšie testovanie: manuálne, integračné alebo manuálne. Na druhej strane, musíme nejakým spôsobom zvýšiť bezpečnosť produktu, aby sa vývojári venovali tomu, čo nájde bezpečnosť. Preto niekedy konáme takto: na stánku, keď sa vydáva na vývojové prostredie, jednoducho upozorníme vývojový tím:
— Chlapci, máte problémy, prosím venovať im pozornosť.
Na fáze UAT opäť ukazujeme upozornenia na zraniteľnosti, a na fáze uvedenia do produkcie hovoríme:
— Chlapci, viackrát sme vás varovali, nič ste neurobili — s týmto vás nepustíme von.
Ak hovoríme o kóde a dynamike, je potrebné ukazovať a varovať o zraniteľnostiach iba tých funkcií a kódu, ktorý bol napísaný práve teraz v tejto funkcii. Ak vývojár posunul tlačidlo o 3 pixely a hovoríme mu, že má tam SQL injekciu a preto to treba urgentne opraviť — to nie je správne. Sledujte iba to, čo je napísané teraz, a to zmenu, ktorá prichádza do aplikácie.
Predpokladajme, že máme nejakú funkčnú chybu — to, ako aplikácia nemá fungovať: peniaze sa neprevádzajú, pri kliknutí na tlačidlo niet prechodu na nasledujúcu stránku alebo sa produkt nenačíta. Bezpečnostné chyby — to sú rovnaké chyby, ale nie v kontexte fungovania aplikácie, ale bezpečnosti.
Nie všetky problémy kvality softvéru sú problémy bezpečnosti. Ale všetky problémy bezpečnosti sú spojené s kvalitou softvéru. Sherif Mansour, Expedia.
Keďže všetky zraniteľnosti sú rovnaké chyby, mali by sa nachádzať tam, kde sú aj všetky chyby vo vývoji. Preto zabudnite na správy a strašné PDF, ktoré nikto nečíta.
Keď som pracoval v spoločnosti, ktorá sa zaoberala vývojom, dostal som správu z nástrojov statickej analýzy. Otvoril som ju, zhrozil sa, uvaril si kávu, prelistoval 350 strán, zavrel a šiel pracovať ďalej. Veľké správy sú mŕtve správy. Zvyčajne nikam nejdú, e-maily sa vymazávajú, zabúdajú, strácajú, alebo biznis hovorí, že akceptuje riziká.
Čo robiť? Potvrdené chyby, ktoré sme našli, jednoducho transformujeme do podoby vhodnej na vývoj, napríklad ich ukládame do backlogu v Jira. Chyby prioritizujeme a odstraňujeme v poradí priority rovnako ako funkčné chyby a chyby testov.
Statická analýza – SAST
Ide o analýzu kódu na prítomnosť zraniteľností, ale nie je to to isté ako SonarQube. Kontrolujeme nielen podľa vzorov alebo štýlu. Pri analýze sa uplatňuje niekoľko prístupov: podľa stromu zraniteľností, podľa , analýzy konfiguračných súborov. To všetko sa priamo týka kódu.
Výhody prístupu: identifikácia zraniteľností v kóde v ranom štádiu vývoja, keď ešte nie sú k dispozícii testovacie prostredia a hotové nástroje, a možnosť inkrementálneho skenovania: skenovanie časti kódu, ktorá sa zmenila, a len tej funkcie, na ktorej momentálne pracujeme, čo znižuje čas skenovania.
Nevýhody – to je absencia podpory potrebných jazykov.
Potrebné integrácie, ktoré by mali byť v nástrojoch, podľa môjho subjektívneho názoru:
- Nástroj integrácie: Jenkins, TeamCity a Gitlab CI.
- Vývojové prostredie: Intellij IDEA, Visual Studio. Vývojárovi je pohodlnejšie nemykať sa v neprehľadnom rozhraní, ktoré si ešte musí zapamätať, ale priamo na pracovisku vo svojom vlastnom vývojovom prostredí vidieť všetky potrebné integrácie a zraniteľnosti, ktoré našiel.
- Kontrola kódu: SonarQube a ručné revízie.
- Sledovače chýb: Jira a Bugzilla.
Na obrázku sú niektorí z najlepších predstaviteľov statickej analýzy.
Dôležité nie sú nástroje, ale proces, preto existujú Open Source riešenia, ktoré sú tiež dobré na otestovanie procesu.
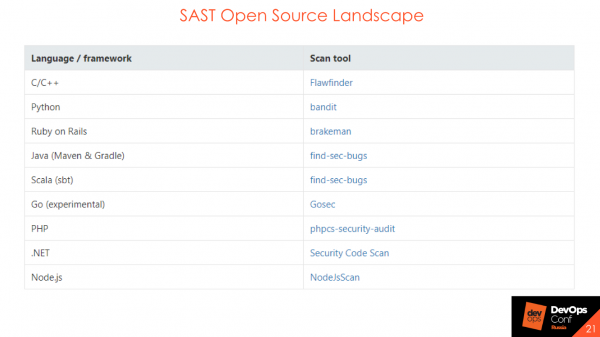
SAST Open Source nenájdu obrovské množstvo zraniteľností alebo zložitý DataFlow, ale pri budovaní procesu ich možno a treba využiť. Pomáhajú pochopiť, ako bude proces vybudovaný, kto bude zodpovedný za chyby, kto ich bude reportovať, kto – vykazovať. Ak chcete uskutočniť počiatočnú fázu budovania bezpečnosti vášho kódu – používajte Open Source riešenia.
Ako to možno integrovať, ak ste na začiatku cesty, nemáte nič: ani CI, ani Jenkins, ani TeamCity? Pozrime sa na integrácie do procesu.
Integrácia na úrovni CVS
Ak máte Bitbucket alebo GitLab, môžete vykonať integráciu na úrovni .
Podľa udalosti — pull request, commit. Skenujete kód a v stave buildu ukazujete, či kontrola bezpečnosti prebehla úspešne alebo nie.
Spätná väzba. Samozrejme, spätná väzba je vždy potrebná. Ak ste len vykonali úlohu na strane bezpečnosti, vložili ju do krabice a nikomu o tom nič neprezradili, a potom na konci mesiaca zrazu vyhodili kopu chýb — to nie je správne ani dobré.
Integrácia so systémom kódovej kontroly
Raz sme v niektorých dôležitých projektoch nastavili technického používateľa AppSec ako predvoleného recenzenta. V závislosti od toho, či boli v novom kóde zistené chyby alebo nie, recenzent na pull requeste označuje stav na „prijať“ alebo „potrebné opraviť“ — buď všetko OK, alebo treba doladiť a odkazy na to, čo konkrétne doladiť. Na integráciu s verziou, ktorá ide do produkcie, sme mali zapnutý zákaz zlúčenia, ak testy z oblasti IBD neprešli. To sme zapínali pri ručnej kontrole kódu, a ostatní účastníci procesu videli stavy bezpečnosti práve pre tento konkrétny proces.
Integrácia so SonarQube
Mnohí majú kvality kódu. Tu je to rovnaké — môžeme urobiť rovnaké gate, len pre nástroje SAST. Bude to isté rozhranie, rovnaký quality gate, len sa to bude nazývať security gate. A tiež, ak máte nastavený proces s používaním SonarQube, môžete všetko tam bez problémov integrovať.
Integrácia na úrovni CI
Tu je to tiež celkom jednoduché:
- Na jednej úrovni s automatizovanými testami, jednotkovými testami.
- Rozdelenie podľa etáp vývoja: dev, test, prod. Môžu sa zapnúť rôzne sady pravidiel alebo rôzne podmienky zlyhania: zastavíme zostavenie, nezastavíme zostavenie.
- Súhlasný/asúhlasný spustenie. Čakáme na ukončenie kontroly testov bezpečnosti alebo nečakáme. To znamená, že ich jednoducho spustíme a pokračujeme ďalej, a potom nám príde stav, že všetko je v poriadku alebo nie.
To všetko v ideálnom ružovom svete. V reálnom živote to tak NIE je, ale snažíme sa. Výsledok vykonávania bezpečnostných kontrol by mal byť podobný výsledkom jednotkových testov.
Napríklad sme vzali veľký projekt a rozhodli sa, že ho teraz budeme skenovať pomocou SAST – OK. Tento projekt sme vložili do SAST, vrátil nám 20 000 zraniteľností a odvážnym rozhodnutím sme vnímali, že je všetko v poriadku. 20 000 zraniteľností – to je náš technický dlh. Dlh uložíme do krabice, budeme ho postupne odbúravať a zakladať chyby do systémov sledovania chýb. Najmeme firmu, spravíme to všetko sami, alebo nám budú pomáhať Security Champions – a technický dlh sa bude zmenšovať.
A všetky nové zraniteľnosti v novom kóde musia byť odstránené rovnako, ako chyby v unit alebo automatizovaných testoch. Povedzme, že zostava sa spustila, prebehli sme ju, zlyhali dva testy a dva testy v oblasti bezpečnosti. OK – išli sme, pozreli sme sa, čo sa stalo, opravili sme jedno, opravili sme druhé, nabudúce sme prebehli – všetko je v poriadku, nové zraniteľnosti sa nevyskytli, testy nezhoreli. Ak je úloha hlbšia a je potrebné sa do nej dobre ponoriť, alebo oprava zraniteľností zasahuje veľké časti toho, čo je pod pokrievkou: založili sme chybu do systému sledovania chýb, ona sa prioritizuje a opravuje. Bohužiaľ, svet nie je dokonalý a testy občas zlyhávajú.
Príklad security gate – analóg quality gate, podľa prítomnosti a počtu zraniteľností v kóde.
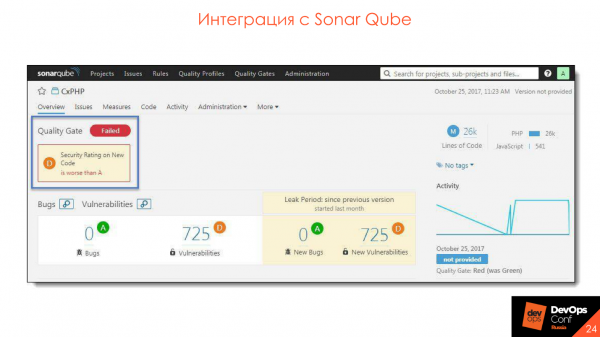 Integrujeme so SonarQube – plugin sa inštaluje, všetko je veľmi pohodlné a skvelé.
Integrácia so vývojovým prostredím
Možnosti integrácie:
- Spustenie skenovania z vývojového prostredia ešte pred commitom.
- Zobrazenie výsledkov.
- Analýza výsledkov.
- Synchronizácia so serverom.
Takto približne vyzerá získavanie výsledkov zo servera.
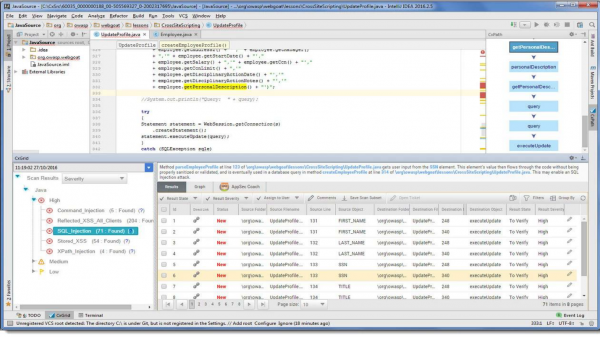
V našom vývojovom prostredí sa jednoducho objaví ďalší prvok, ktorý informuje, že počas skenovania boli zistené takéto zraniteľnosti. Môžete okamžite upravovať kód, pozerať sa na odporúčania a . To všetko je umiestnené na pracovnom mieste vývojára, čo je veľmi pohodlné – nemusíte chodiť na iné odkazy a pozerať sa na niečo ďalšie.
Open Source
Toto je moja obľúbená téma. Všetci používajú Open Source knižnice – načo písať hromady obťažných a zložitých riešení, keď si môžete vziať hotovú knižnicu, v ktorej je všetko už realizované?
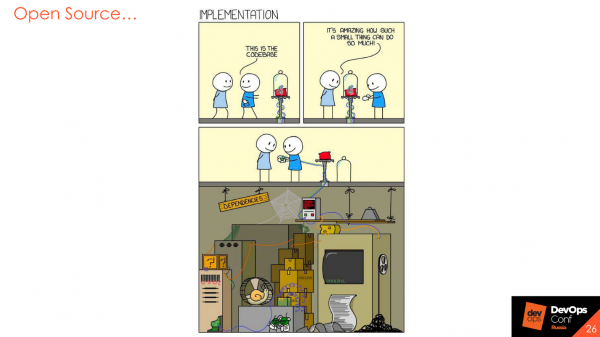
Samozrejme, je to tak, ale knižnice sú tiež písané ľuďmi, obsahujú určité riziká a tiež tam sú zraniteľnosti, o ktorých sa sporadicky alebo neustále hlási. Preto je tu ďalší krok v oblasti bezpečnosti aplikácií - analýza komponentov Open Source.
Analýza Open Source - OSA
Nástroj obsahuje tri hlavné etapy.
Vyhľadávanie zraniteľností v knižniciach. Napríklad, nástroj vie, že používame nejakú knižnicu, a čo je alebo v bug trackeroch sú nejaké zraniteľnosti, ktoré sa vzťahujú na túto verziu knižnice. Pri pokuse o jej použitie nástroj vydá varovanie, že knižnica je zraniteľná, a odporúča používať inú verziu, kde zraniteľnosti nie sú.
Analýza licenčnej čistoty. U nás to zatiaľ nie je veľmi populárne, ale ak pracujete v zahraničí, občas môžete dostať problém za používanie komponentov s otvoreným zdrojovým kódom, ktoré nemôžete používať alebo modifikovať. Podľa politiky licencie knižnice to nemôžeme robiť. Alebo, ak sme ju modifikovali a používame, tak musíme zverejniť svoj kód. Samozrejme, nikto nechce zverejniť kód svojich produktov, ale aj od toho sa dá chrániť.
Analýza komponentov, ktoré sa používajú v priemyselnej sfére. Predstavte si hypotetickú situáciu, že sme konečne dokončili vývoj a vydali poslednú verziu nášho mikroslužby. Skvele žije - týždeň, mesiac, rok. Nemosíme ju skenovať, kontroly bezpečnosti sa nevykonávajú, zdá sa, že všetko je v poriadku. Ale náhle, po dvoch týždňoch od vydania, vyjde kritická zraniteľnosť v komponente Open Source, ktorý používame presne v tejto verzii v priemyselnej sfére. Ak nezaznamenávame, čo a kde používame, túto zraniteľnosť proste neuvidíme. V niektorých nástrojoch existuje možnosť sledovania zraniteľností v knižniciach, ktoré sa teraz používajú v priemysle. To je veľmi užitočné.
Možnosti:
- Rôzne politiky pre rôzne etapy vývoja.
- Monitorovanie komponentov v priemyselnej sfére.
- Kontrola knižníc v kontúre organizácie.
- Podpora rôznych systémov zostavy a jazykov.
- Analýza Docker obrazov.
Niekoľko príkladov lídrov v oblasti, ktorí sa zaoberajú analýzou Open Source.
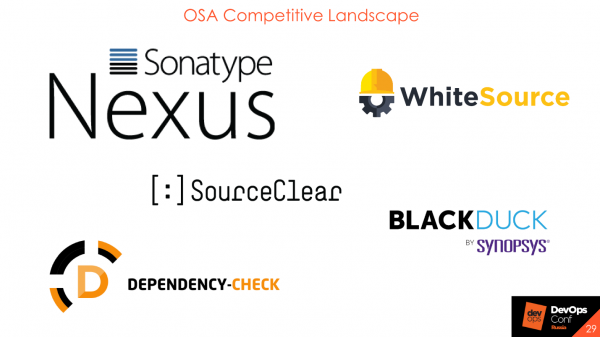
Jediný bezplatný z nich - je to od OWASP. Môžete ho zahrnúť už v počiatočných fázach, pozrieť sa, ako funguje a čo podporuje. V zásade ide o všetky cloudové produkty, alebo on-premise, no aj tak sa so svojou databázou stále odosielajú do internetu. Neposielajú vaše knižnice, ale hašovacie alebo vlastné hodnoty, ktoré počítajú, a odtlačky na svoj server, aby získali oznámenie o existencii zraniteľností.
Integrácia do procesu
Kontrola knižníc v perímetri, ktoré sa sťahujú z externých zdrojov. Máme externé a interné repozitáre. Napríklad vnútri Event Central je Nexus, a chceme, aby v našom repozitári neboli zraniteľnosti so statusom "kritická" alebo "vysoká". Môže sa nastaviť proxy pomocou nástroja Nexus Firewall Lifecycle tak, aby takéto zraniteľnosti boli blokované a nedostali sa do interného repozitára.
Integrácia do CI. Na jednej úrovni s automatickými testami, unit-testmi a rozdelením po etapách vývoja: dev, test, prod. V každej etape si môžete sťahovať akékoľvek knižnice, používať čokoľvek, ale ak je tam niečo kritické so statusom "critical" - možno by si na to mali vývojári dať pozor v etape uvedenia do produkcie.
Integrácia s artefaktáriami: Nexus a JFrog.
Integrácia do vývojového prostredia. Nástroje, ktoré si vyberiete, by mali mať integráciu s vývojovými prostrediami. Vývojár by mal mať prístup k výsledkom skenovania z vlastného pracovného miesta, alebo mať možnosť sám skenovať a kontrolovať kód na prítomnosť zraniteľností pred commitom do CVS.
Integrácia do CD. To je skvelá funkcia, ktorú mám veľmi rád a o ktorej som už hovoril – monitoring výskytu nových zraniteľností v priemyselnom prostredí. Funguje to asi takto.
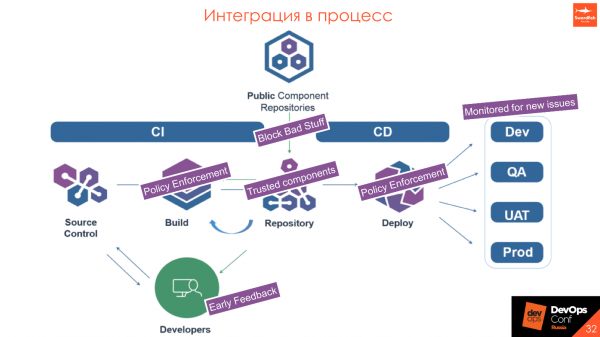
Máme Public Component Repositories — nejaké nástroje zvonka a náš interný repozitár. Chceme, aby obsahoval len dôveryhodné komponenty. Pri proxy requeste kontrolujeme, či stahovaná knižnica nemá zraniteľnosti. Ak spadá pod určité politiky, ktoré nastavujeme a ktoré musíme nevyhnutne odsúhlasiť s vývojom, tak ju nestahujeme a prichádza odmietnutie na použitie inej verzie. Ak je v knižnici niečo skutočne kritické a zlé, tak vývojár ešte v štádiu inštalácie knižnicu nedostane – nech používa verziu vyššie alebo nižšie.
- Pri buildovaní kontrolujeme, že nikto nenaviedol nič zlého, že všetky komponenty sú bezpečné a nikto nepriniesol na flash disku nič nebezpečné.
- V repozitári máme len dôveryhodné komponenty.
- Pri nasadení opäť kontrolujeme samotný balík: war, jar, DL alebo Docker obraz, či zodpovedá politike.
- Pri výstupe do produkcie monitorujeme, čo sa deje v priemyselnom prostredí: objavujú sa alebo neobjavujú kritické zraniteľnosti.
Dynamická analýza – DAST
Nástroje dynamickej analýzy sa radikálne líšia od všetkého, čo bolo povedané predtým. Ide o akúsi imitáciu práce používateľa s aplikáciou. Ak ide o webovú aplikáciu, posielame požiadavky, imitujúc prácu klienta, klikáme na tlačidlá na fronte, posielame umelé dáta z formulára: úvodzovky, zátvorky, symboly v rôzných kódovaniach, aby sme videli, ako aplikácia pracuje a spracováva externé dáta.
Tento systém umožňuje kontrolovať vzorové zraniteľnosti v Open Source. Keďže DAST nevie, aký Open Source používame, jednoducho hádže „škodlivé“ vzory a analyzuje odpovede servera:
— Aha, tu je problém deserializácie, a tu nie.
V tom sú veľké riziká, pretože ak vykonávate tento test bezpečnosti na tom istom stande, s ktorým pracujú testeri – môžu sa stať nepríjemné veci.
- Vysoká záťaž na sieťový server aplikácie.
- Nie sú integrácie.
- Možnosť meniť nastavenia analyzovanej aplikácie.
- Nie je podpora potrebných technológií.
- Zložitost nastavenia.
Mali sme situáciu, keď sme konečne spustili AppScan: dlho sme sa dožadovali prístupu k aplikácii, získali sme 3 účty a tešili sme sa – konečne všetko overíme! Spustili sme skenovanie a prvé, čo AppScan urobil, bolo, že sa dostal do admin panelu, preklikával sa cez všetky tlačidlá, zmenil polovicu údajov a nakoniec úplne zabil server svojim -dopytmi. Vývoj s testovaním povedali:
— Chlapci, vy si robíte srandu?! Dali sme vám účty, a vy ste postavili stan!
Beriete do úvahy možné riziká. Ideálne je pripraviť samostatný stánok na testovanie IB, ktorý bude izolovaný od zvyšku prostredia aspoň nejakým spôsobom, a podmienky overiť v admin paneli je vhodné robiť ručne. Toto je pentest – tie zostávajúce percentá úsilia, ktoré teraz nezohľadňujeme.
Je potrebné vziať do úvahy, že to môže byť použitý ako analóg záťažového testovania. V prvom kroku je možné zapnúť dynamický skener so 10-15 vláknami a pozrieť sa, čo z toho vyjde, ale obvykle, ako ukazuje prax, nič dobré.
Niekoľko zdrojov, ktoré obvykle používame.
Je potrebné vyzdvihnúť — je to «švajčiarsky nôž» pre každého odborníka na bezpečnosť. Používa ho každý a je veľmi pohodlný. Teraz vyšla nová demoverzia enterprise edition. Ak to bola predtým len samostatná utilita s pluginmi, tak teraz konečne vývojári robia veľký server, z ktorého bude možné spravovať niekoľko agentov. Je to skvelé, odporúčam vyskúšať.
Integrácia do procesu
Integrácia prebieha dosť dobre a jednoducho: spustenie skenovania po úspešnej inštalácii aplikácie na stánok a skenovanie po úspešnom vykonaní integračného testovania.
Ak integrácia nefunguje alebo sú tam zálohy a mock funkcie, je to bezsensu a zbytočné – akýkoľvek vzor pošleme, server bude aj tak odpovedať rovnako.
- Ideálne – samostatný stánok na testovanie.
- Pred začiatkom testovania zaznamenajte postupnosť prihlásenia.
- Testovanie administratívneho systému – iba ručné.
Proces
Trochu zhŕňajúco o procese všeobecne a o práci každého nástroja, konkrétne. Všetky aplikácie sú iné – u jednej lepšie funguje dynamická analýza, u druhej statická, u tretej analýza OpenSource, pentesty alebo vôbec niečo iné, napríklad udalosti s .
Každý proces potrebuje kontrolu.
Aby ste pochopili, ako proces funguje a kde ho možno zlepšiť, musíte zhromažďovať metriky zo všetkého, na čo dosiahnete, vrátane výrobných metrík, metrík z nástrojov a z defekt-trackerov.
Akékoľvek dáta sú užitočné. Je potrebné sa pozerať z rôznych hľadísk na to, kde je daný nástroj najlepšie využitý, kde proces konkrétne zlyháva. Možno by bolo dobré pozrieť sa na čas odozvy vývoja, aby ste pochopili, kde zlepšiť proces na základe času. Čím viac dát máte, tým viac pohľadov môžete vytvoriť od vrcholových po detaily každého procesu.
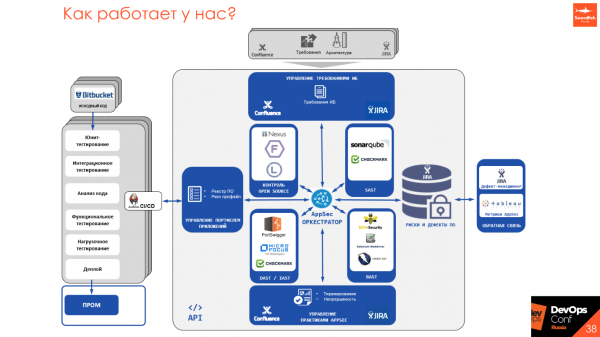
Keďže všetci statickí a dynamickí analyzátori majú svoje API, svoje spôsoby spustenia, princípy, niektorí majú plánovače, iní nie - vytvárame nástroj AppSec Orchestrátor, ktorý umožňuje vytvoriť jednotný vstup do celého procesu s produktom a spravovať ho z jedného miesta.
Pre manažérov, vývojárov a bezpečnostných inžinierov je to jediné miesto, z ktorého si môžu pozrieť, čo je spustené, nastaviť a spustiť skenovanie, získať výsledky skenovania a predložiť požiadavky. Snažíme sa uniknúť papierom, previesť všetko do človekom čitateľného formátu, ktorý používajú vývojári – stránky na Confluence so stavom a metrikami, defekty v Jire alebo v rôznych defekt-trackerov, alebo integrácia do synchronizovaného/asynchrónneho procesu v CI/CD.
Kľúčové poznatky
Nástroje nie sú najdôležitejšie. Najprv premyslite proces - potom zavádzajte nástroje. Nástroje sú dobré, ale drahé, takže môžete začať s procesom a nastaviť interakciu a porozumenie medzi vývojom a bezpečnosťou. Z hľadiska bezpečnosti - nemusíte „stopiť“ všetko, z hľadiska vývoja - ak je niečo veľmi kritické, je potrebné to odstrániť, a nie zatvárať oči pred problémom.
Kvalita produktu je spoločným cieľom ako pre bezpečnosť, tak aj pre vývoj. Robíme to isté, snažíme sa, aby všetko správne fungovalo a neexistovali reputačné riziká a finančné straty. Preto propagujeme prístup k DevSecOps, SecDevOps, aby sme zlepšili komunikáciu a dosiahli vyššiu kvalitu produktu.
Začnite s tým, čo už máte: požiadavky, architektúra, čiastočné kontroly, školenia, smernice. Nie je potrebné hneď aplikovať všetky praktiky na všetky projekty — postupujte iteratívne. Nie je jednotný štandard — experimentujte a skúšajte rôzne prístupy a riešenia.
Medzi defectami IB a funkčnými defectami je znak rovnosti.
Automatizujte všetko, čo sa pohybuje. Všetko, čo sa nepohybuje — pohýňajte a automatizujte. Ak sa niečo robí ručne, nie je to dobrá časť procesu. Možno by ste to mali prehodnotiť a tiež automatizovať.
Ak je veľkosť tímu IB malá — využite Security Champions.
Možno, to, o čom som hovoril, sa vám nebude hodiť a vymyslíte si niečo vlastné — a to je dobre. Ale vyberajte nástroje na základe požiadaviek práve na váš proces. Nezameriavajte sa na to, čo hovorí komunita, že tento nástroj je zlý a tento dobrý. Možno sa dokonca vo vašom produkte ukáže všetko naopak.
Požiadavky na nástroje.
- Nízka úroveň False Positive.
- Primeraná doba analýzy.
- Pohodlné použitie.
- Existencia integrácií.
- Pochopenie Roadmapy vývoja produktu.
- Možnosť prispôsobenia nástrojov.
Prezentácia Jurija bola vybraná ako jedna z najlepších na DevOpsConf 2018. Ak sa chcete zoznámiť s ešte väčším počtom zaujímavých nápadov a praktických prípadov, príďte 27. a 28. mája do Skolkova na v rámci . A ešte lepšie, ak ste pripravení zdieľať svoje skúsenosti, potom na prezentáciu do 21. apríla.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish