

Dnes sa budeme zaoberať PAT (Port Address Translation), technológiou prekladu IP adries s použitím portov, a NAT (Network Address Translation), technológiou premeny IP adries transitných paketov. PAT je osobitným prípadom NAT. Venujeme sa trom témam:
— súkromné alebo vnútorné (lokálne) IP adresy a verejné alebo vonkajšie IP adresy;
— NAT a PAT;
— nastavenie NAT/PAT.
Začneme s vnútornými adresami Private IP. Vieme, že sú rozdelené do troch tried: A, B a C.
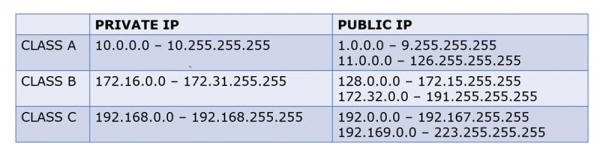
Vnútorné adresy triedy A sa nachádzajú v rozsahu „desať“ od 10.0.0.0 do 10.255.255.255, zatiaľ čo vonkajšie v rozsahu od 1.0.0.0 do 9.255.255.255 a od 11.0.0.0 do 126.255.255.255.
Vnútorné adresy triedy B sa nachádzajú v rozsahu od 172.16.0.0 do 172.31.255.255, zatiaľ čo vonkajšie od 128.0.0.0 do 172.15.255.255 a od 172.32.0.0 do 191.255.255.255.
Vnútorné adresy triedy C sa nachádzajú v rozsahu od 192.168.0.0 do 192.168.255.255, zatiaľ čo vonkajšie od 192.0.0 do 192.167.255.255 a od 192.169.0.0 do 223.255.255.255.
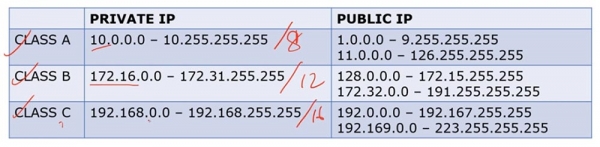
Adresy triedy A sú adresy /8, triedy B — /12 a triedy C — /16. Takže vonkajšie a vnútorné IP adresy rôznych tried zaberajú rôzne rozsahy.
Viackrát sme sa zaoberali, v čom spočíva rozdiel medzi súkromnými a verejnými IP adresami. V skratke, ak máme router a skupinu vnútorných IP adries, pri pokuse o ich pripojenie na internet router konvertuje ich na vonkajšie IP adresy. Vnútorné adresy sa používajú iba v miestnych sieťach, nie na internete.
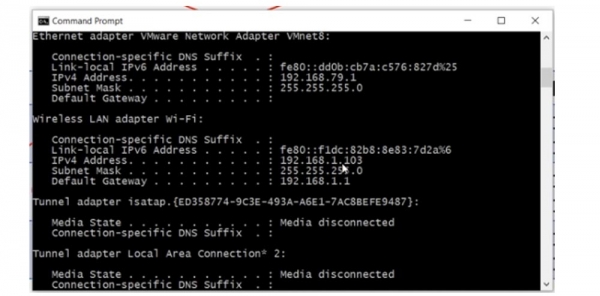
Ak si cez príkazový riadok pozriem sieťové parametre svojho počítača, uvidím tam svoju vnútornú LAN IP adresu 192.168.1.103.
Ak chcete zistiť svoju verejnú IP adresu, môžete využiť internetový servis typu „Akú mám IP?“ Ako vidíte, vonkajšia adresa počítača 78.100.196.163 sa líši od jeho vnútornej adresy.
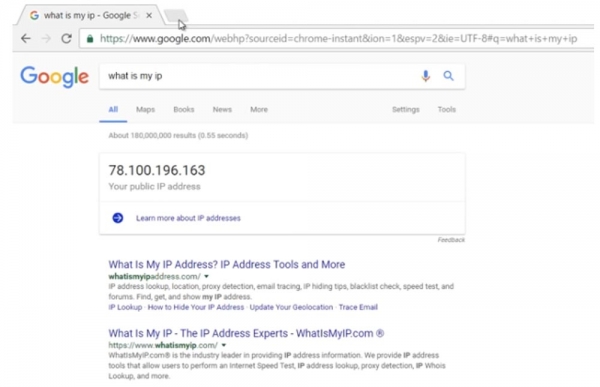
V všetkých prípadoch je môj počítač na internete viditeľný práve pod vonkajšou IP adresou. Takže, vnútorná adresa môjho počítača je 192.168.1.103, zatiaľ čo vonkajšia je 78.100.196.163. Vnútorná adresa sa používa iba na lokálnu komunikáciu, na pripojenie na internet potrebujete verejnú IP adresu. Môžete si pripomenúť, prečo bola vykonaná separácia na súkromné a verejné adresy, tým, že si prehliadnete video lekciu Deň 3.
Pozrime sa, čo je to NAT. Existujú tri typy NAT: statický, dynamický a „preťažený“ NAT, alebo PAT.
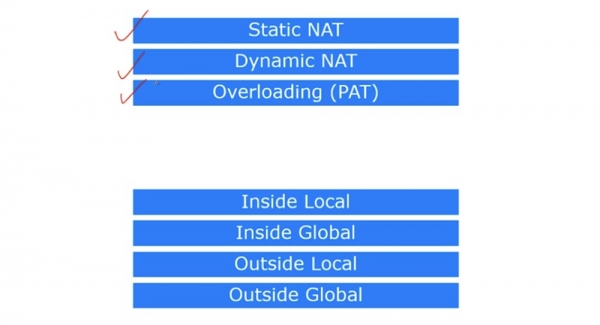
V spoločnosti Cisco existujú 4 termíny popisujúce NAT. Ako som povedal, NAT je mechanizmus, ktorý prevádza interné adresy na vonkajšie. Ak sa zariadenie pripojené k internetu dostane k paketu z iného zariadenia v miestnej sieti, jednoducho ho odmietne, pretože formát internej adresy nezodpovedá formátu adries používaných v globálnej sieti internetu. Preto musí zariadenie získať verejnú IP adresu na prístup do internetu.
Prvý termín je Inside Local, čo znamená IP adresu hostiteľa v internej, lokálnej sieti. Jednoduchšie povedané, je to primárna adresa zdroja typu 192.168.1.10. Druhý termín, Inside Global, je IP adresa lokálneho hostiteľa, pod ktorou je viditeľný vo vonkajšej sieti. V našom prípade je to IP adresa vonkajšieho portu smerovača 200.124.22.10.
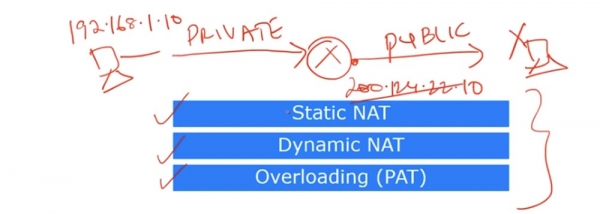
Môžeme povedať, že Inside Local je súkromná IP adresa, zatiaľ čo Inside Global je verejná IP adresa. Pamätajte, že termín Inside sa používa v súvislosti so zdrojom prevádzky, zatiaľ čo Outside sa vzťahuje na cieľ prevádzky. Outside Local je IP adresa hostiteľa vo vonkajšej sieti, pod ktorou je viditeľný pre vnútornú sieť. Jednoduchšie povedané, je to adresa príjemcu, viditeľná z internej siete. Príklad takejto adresy je IP adresa 200.124.22.100 zariadenia nachádzajúceho sa na internete.
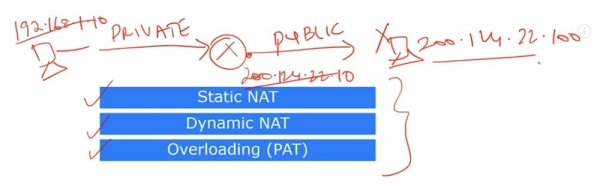
Outside Global je IP adresa hostiteľa, ktorá je viditeľná vo vonkajšej sieti. V väčšine prípadov sa adresy Outside Local a Outside Global javia identicky, pretože aj po prevode je IP adresa určenia pre zdroj viditeľná taká istá ako pred prevodom.
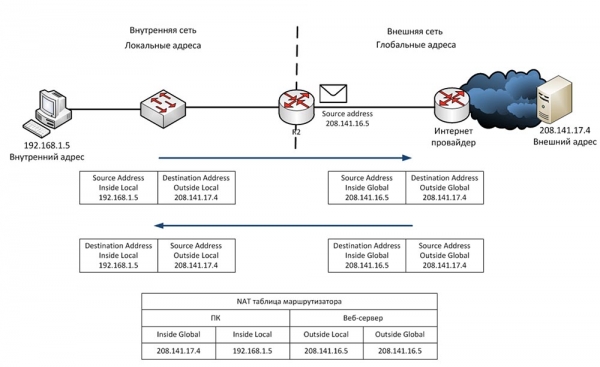
Pozrime sa, čo predstavuje statický NAT. Statický NAT znamená vzájomné jednoznačné premenovanie interných IP adries na vonkajšie, alebo premenovanie „jeden na jedného“. Keď zariadenia posielajú prevádzku do internetu, ich interné adresy Inside Local sa prevádzajú na interné adresy Inside Global.
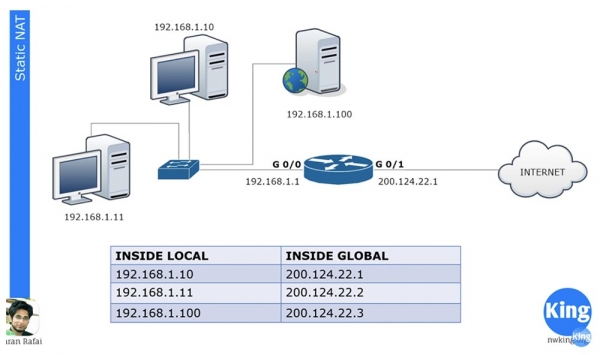
V našej miestnej sieti sú 3 zariadenia a keď sa chystajú vyraziť do internetu, každé z nich dostane svoju vlastnú adresu Inside Global. Tieto adresy sú staticky priradené k zdrojom prevádzky. Princíp „jeden na jedného“ znamená, že ak je v miestnej sieti 100 zariadení, dostanú 100 vonkajších adries.
NAT vznikol na to, aby zachránil internet, v ktorom dochádzalo k vyčerpaniu verejných IP adries. Vďaka NAT môže množstvo spoločností a množstvo sietí mať jednu spoločnú vonkajšiu IP adresu, na ktorú sa lokálne adresy zariadení prevádzajú pri pripojení na internet. Môžete povedať, že v tomto prípade statický NAT žiadnym spôsobom nešetrí počet adries, pretože sto lokálnym počítačom je pridelených sto vonkajších adries, a budete úplne pravdivý. Napriek tomu má statický NAT stále niekoľko výhod.
Napríklad máme server s vnútornou IP adresou 192.168.1.100. Ak by sa nejaké zariadenie z internetu chcelo s ním spojiť, nebude to môcť urobiť pomocou vnútornej adresy, na to potrebuje využiť vonkajšiu adresu servera 200.124.22.3. Ak je na smerovači nastavený statický NAT, celý prenos adresovaný 200.124.22.3 sa automaticky presmeruje na 192.168.1.100. Takto je zabezpečený vonkajší prístup k zariadeniam lokálnej siete, v tomto prípade k webovému serveru spoločnosti, čo môže byť v určitých prípadoch potrebné.
Pozrime sa na dynamický NAT. Je veľmi podobný statickému, ale nepridelí trvalé vonkajšie adresy každému lokálnemu zariadeniu. Napríklad máme 3 lokálne zariadenia a iba 2 vonkajšie adresy. Ak druhé zariadenie chce ísť na internet, bude mu pridelená prvá voľná IP adresa. Ak po ňom chce ísť na internet webový server, smerovač mu pridelí druhú dostupnú vonkajšiu adresu. Ak sa po tom pokúsi o vonkajší prístup prvé zariadenie, nebude dostupná žiadna IP adresa a smerovač jeho paket zahodí.
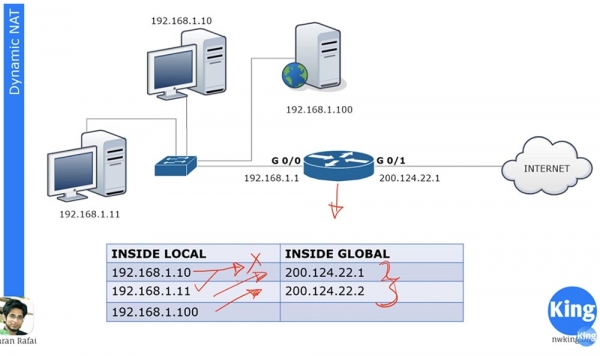
Môžeme mať stovku zariadení s vnútornými IP adresami a každé z týchto zariadení môže ísť na internet. Ale pretože nemáme statické priradenie vonkajších adries, môžu naraz ísť na internet maximálne 2 zariadenia zo stovky, pretože máme len dve dynamicky pridelované vonkajšie adresy.
V zariadeniach Cisco je stanovený pevný čas na prevod adries, ktorý je predvolene nastavený na 24 hodín. Tento čas môžete zmeniť na 1, 2, 3, 10 minút alebo na akýkoľvek čas, ktorý vám vyhovuje. Po uplynutí tejto doby sa vonkajšie adresy uvoľnia a automaticky sa vrátia do adresového poolu. Ak v tomto momente prvé zariadenie chce ísť na internet a nejaká vonkajšia adresa je dostupná, získa ju. Router obsahuje NAT tabuľku, ktorá sa dynamicky aktualizuje, a pokiaľ čas prevodu nevypršal, pridelená adresa ostáva pri zariadení. Jednoducho povedané, dynamický NAT funguje na princípe: „kto prišiel prvý, toho obslúžili.“
Pozrime sa, čo predstavuje preťažený NAT, alebo PAT. Toto je najbežnejší typ NAT. Vo vašej domácej sieti môže byť množstvo zariadení – PC, smartfón, notebook, tablet, a všetky sa pripájajú k routeru, ktorý má jednu vonkajšiu IP adresu. PAT umožňuje mnohým zariadeniam s vnútornými IP adresami súčasne sa pripojiť na internet pod jednou vonkajšou IP adresou. Je to možné vďaka tomu, že každá súkromná, vnútorná IP adresa používa počas komunikácie určitý číslo portu.
Predpokladajme, že máme jednu verejnú adresu 200.124.22.1 a množstvo miestnych zariadení. Pri pripojení na internet budú všetky tieto hosty získať rovnakú adresu 200.124.22.1. Jediné, čo ich odlíši, je číslo portu.
Ak si pamätáte diskusiu o transportnej úrovni, viete, že transportná úroveň obsahuje čísla portov, pričom číslo portu zdroja je náhodné číslo.
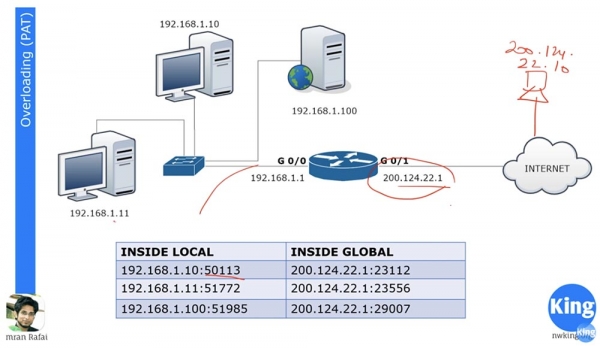
Predpokladajme, že vo vonkajšej sieti je hostiteľ s IP adresou 200.124.22.10, ktorý je pripojený na internet. Ak sa počítač 192.168.1.11 chce skontaktovať s počítačom 200.124.22.10, vytvorí náhodný port zdroja 51772. Port určenia počítača vo vonkajšej sieti bude 80.
Keď router prijme paket z lokálneho počítača, ktorý je smerovaný do vonkajšej siete, prekláda jeho lokálnu adresu Inside Local na adresu Inside Global 200.124.22.1 a pridelí portu číslo 23556. Paket dosiahne počítač 200.124.22.10, ktorý bude musieť poslať späť odpoveď podľa procedúry handshake, pričom adresou určenia bude 200.124.22.1 a port 23556.
Router má NAT prekladovú tabuľku, a tak po prijatí paketu z vonkajšieho počítača určí Inside Local adresu zodpovedajúcu Inside Global adrese 192.168.1.11: 51772 a pošle mu paket. Po tomto sa spojenie medzi dvoma počítačmi môže považovať za nadviazané.
Zároveň môžete mať stovku zariadení, ktoré používajú na komunikáciu rovnakú adresu 200.124.22.1, ale s rôznymi číslami portov, vďaka čomu môžu všetky súčasne vyjsť na internet. Preto je PAT tak populárnym spôsobom prekladu.
Pozrime sa na nastavenie statického NAT. Pre každú sieť je najprv potrebné určiť vstupné a výstupné rozhrania. Na schéme je zobrazený router, cez ktorý sa prenáša trafik z portu G0/0 na port G0/1, teda z vnútornej siete do vonkajšej siete. Takže máme vstupné rozhranie 192.168.1.1 a výstupné rozhranie 200.124.22.1.
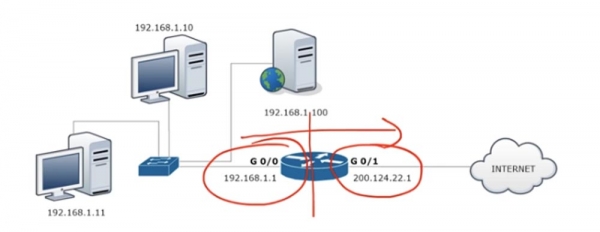
Pre nastavenie NAT prechádzame na rozhranie G0/0 a zadáme parametre ip addres 192.168.1.1 255.255.255.0 a označíme, že toto rozhranie je vstupné pomocou príkazu ip nat inside.
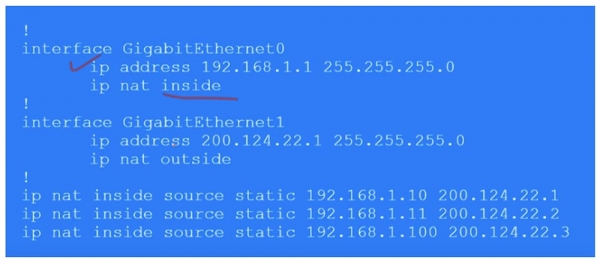
Podobným spôsobom nastavíme NAT na výstupnom rozhraní G0/1, uvedením ip address 200.124.22.1, masky podsiete 255.255.255.0 a ip nat outside. Pamätajte si, že konverzia dynamického NAT sa vždy uskutočňuje od vstupného k výstupnému rozhraniu, teda od inside k outside. Samozrejme, že pri dynamickom NAT odpoveď prichádza na vstupné rozhranie cez výstupné, ale pri iniciácii trafiku funguje práve smer in-out. Pri statickom NAT môže iniciácia trafiku prebiehať v akomkoľvek smere – in-out alebo out-in.
Ďalej potrebujeme zostaviť tabuľku statického NAT, kde každému lokálnemu adresu zodpovedá samostatná globálna adresa. V našom prípade máme 3 zariadenia, preto tabuľka bude pozostávať z 3 záznamov, v ktorých sa uvádza Inside Local IP-adresa zdroja, ktorý sa prekladá na Inside Global adresu: ip nat inside static 192.168.1.10 200.124.22.1.
Takže v statickom NAT ručne zadávate preklad pre každú adresu lokálneho hosta. Teraz prechádzam k Packet Tracer a vykonám vyššie uvedené nastavenia.
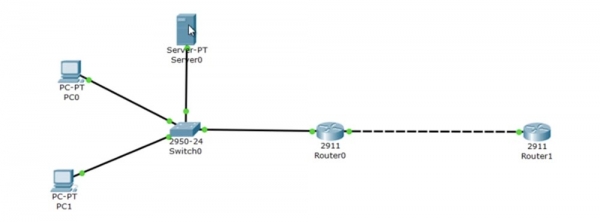
Na vrchu máme server 192.168.1.100, nižšie sa nachádza počítač 192.168.1.10 a úplne dole je počítač 192.168.1.11. Port G0/0 smerovača Router0 má IP adresu 192.168.1.1, zatiaľ čo port G0/1 - 200.124.22.1. V 'oblaku', zobrazujúcom internet, som umiestnil Router1, ktorému som priradil IP adresu 200.124.22.10.
Vstupujem do nastavení Router1 a zadám príkaz debug ip icmp. Teraz, keď ping dosiahne toto zariadenie, v okne nastavení sa objaví správa o ladení, ktorá ukazuje, aký paket to bol.
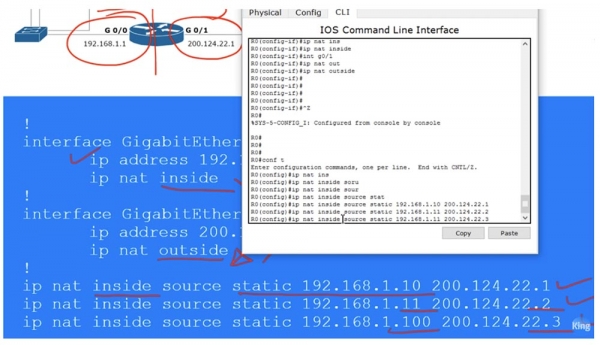
Prejdime k nastaveniu smerovača Router0. Prechádzam do režimu globálnych nastavení a volám rozhranie G0/0. Potom zadám príkaz ip nat inside, následne prejdeme k rozhraniu G0/1 a zadám príkaz ip nat outside. Týmto spôsobom som priradil vstupné a výstupné rozhrania smerovača. Teraz musím ručne nastaviť IP adresy, teda preniesť do nastavení riadky z predtým uvedenej tabuľky:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
Teraz pingujem Router1 z každého z našich zariadení a pozriem sa, aké IP adresy ukáže prijatý ping. Na tento účel umiestňujem otvorené okno CLI smerovača R1 na pravej strane obrazovky, aby som videl správy o ladení. Potom prechádzam do terminálu príkazového riadku PC0 a pingujem adresu 200.124.22.10. Následne sa objaví správa, že ping bol prijatý z IP adresy 200.124.22.1. To znamená, že IP adresa lokálneho počítača 192.168.1.10 bola premenená na globálnu adresu 200.124.22.1.
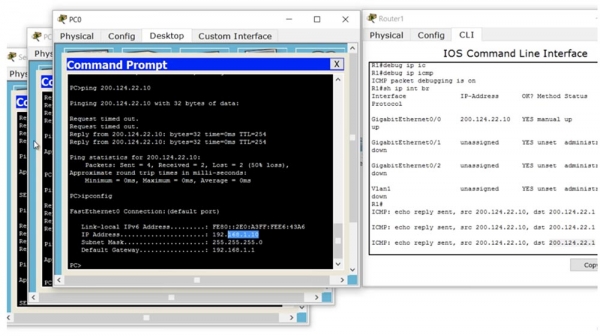
To isté robím s ďalším lokálnym počítačom a vidím, že jeho adresa bola premenená na 200.124.22.2. Potom posielam ping zo servera a vidím adresu 200.124.22.3.
Takže, keď sa prevádzka z zariadenia lokálnej siete dostane do smerovača, na ktorom je nastavený statický NAT, smerovač podľa tabuľky premení lokálnu IP adresu na globálnu a odosiela prevádzku do vonkajšej siete. Aby som skontroloval tabuľku NAT, zadám príkaz show ip nat translations.
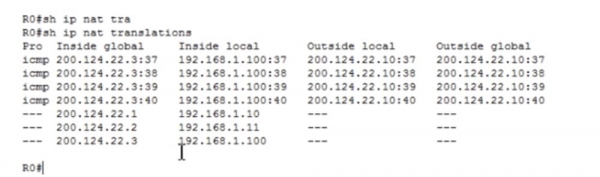
Teraz môžeme prezrieť všetky transformácie, ktoré vykonáva router. V prvej kolonke Inside Global sa nachádza adresa zariadenia pred prekladom, teda tá adresa, pod ktorou je zariadenie viditeľné z vonkajšej siete. Ďalej nasleduje adresa Inside Local, to znamená adresa zariadenia v lokálnej sieti. Tretia kolónka ukazuje Outside Local a štvrtá - adresu Outside Global, pričom obe tieto adresy sú rovnaké, pretože nepodrobujeme prekladu IP adresu cieľa. Ako vidíte, po niekoľkých sekundách sa tabuľka vyprázdnila, pretože v Packet Tracer je nastavený krátky časový limit pingu.
Môžem pingnúť zo smerovača R1 server na adrese 200.124.22.3, a ak sa opäť pozriem na nastavenia smerovača, môžem vidieť, že tabuľka sa opäť zaplnila štyrmi riadkami pingu s preloženou adresou cieľa 192.168.1.100.
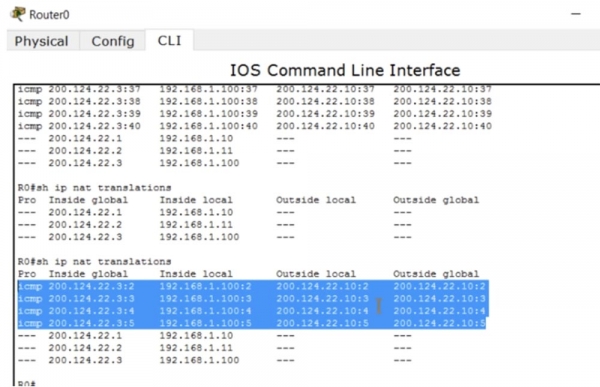
Ako som už povedal, aj keď uplynul časový limit prekladu, pri iniciácii premávky z vonkajšieho zdroja sa mechanizmus NAT automaticky aktivuje. K tomu dochádza iba pri použití statického NAT.
Teraz sa pozrime, ako funguje dynamický NAT. V našom príklade máme 2 verejné adresy pre tri zariadenia v lokálnej sieti, avšak môžu existovať desiatky a stovky takýchto súkromných hostiteľov. Zároveň sa na internet môžu pripojiť iba 2 zariadenia. Pozrime sa, v čom, okrem tohto, spočíva rozdiel medzi statickým a dynamickým NAT.
Rovnako ako v predchádzajúcom prípade, najprv musíme určiť vstupné a výstupné rozhrania smerovača. Potom vytvoríme akýsi prístupový zoznam, avšak nejde o ten ACL, o ktorom sme hovorili v predchádzajúcej lekcii. Tento prístupový zoznam sa používa na identifikáciu premávky, ktorú chceme preložiť. Tu prichádza nový termín 'interesting traffic', alebo 'zaujímavá premávka'. Je to premávka, ktorá vás z nejakého dôvodu zaujíma, a keď táto premávka splní podmienky prístupového zoznamu, podlieha NAT a je prevedená. Tento termín je aplikovateľný na premávku v mnohých prípadoch, napríklad v prípade VPN sa 'zaujímavou' nazýva premávka, ktorú plánujete pustiť cez VPN tunel.
Musíme vytvoriť ACL, ktorý identifikuje interesting traffic, v našom prípade je to premávka celej siete 192.168.1.0, spolu s ktorou sa uvádza spätná maska 0.0.0.255.
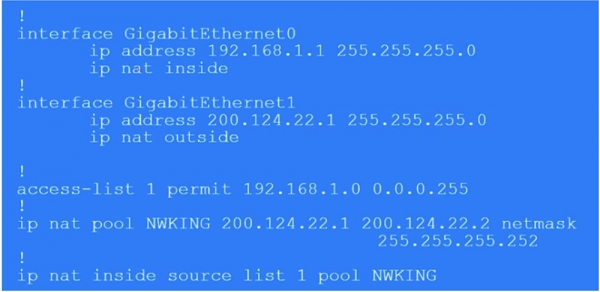
Potom musíme vytvoriť NAT pool, na čo použijeme príkaz ip nat pool a uvedieme pool IP adries 200.124.22.1 200.124.22.2. To znamená, že poskytneme iba dve externé IP adresy. Následne sa v príkaze použije kľúčové slovo netmask a zadá sa maska podsiete 255.255.255.252. Posledný oktet masky je (255 – počet adries poolu – 1), takže ak máte v poole 254 adresy, maska podsiete bude 255.255.255.0. Toto je veľmi dôležitý parameter, preto si pri nastavovaní dynamického NAT dajte pozor, aby ste zadali správnu hodnotu netmask.
Ďalej používame príkaz, ktorý spúšťa NAT mechanizmus: ip nat inside source list 1 pool NWKING, kde NWKING je názov poolu a list 1 znamená ACL číslo 1. Pamätajte – aby tento príkaz fungoval, najprv musíte vytvoriť pool dynamických adries a prístupový zoznam.
Takže za našich podmienok prvé zariadenie, ktoré chce ísť na internet, to môže urobiť, druhé zariadenie tiež, ale tretie bude musieť čakať, kým sa neuvoľní jedna z adries poolu. Nastavenie dynamického NAT pozostáva z 4 krokov: určenie vstupného a výstupného rozhrania, určenie „zaujímavého“ trafficu, vytvorenie NAT poolu a samotné nastavenie.
Teraz prejdeme na Packet Tracer a pokúsime sa nastaviť dynamický NAT. Najprv musíme odstrániť nastavenia statického NAT, na čo postupne zadáme príkazy:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Následne vytváram prístupový zoznam List 1 pre celú sieť príkazom access-list 1 permit 192.168.1.0 0.0.0.255 a formujem NAT pool pomocou príkazu ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. V tomto príkaze som uvedol názov poolu, adresy, ktoré do neho patria, a sieťovú masku.
Potom uvádzam, aký typ NAT je – interný alebo externý, a zdroj, z ktorého by mal NAT čerpať informácie. V našom prípade je to list, pomocou príkazu ip nat inside source list 1. Následne systém vyzve na výber, či je potrebný celý pool alebo konkrétne rozhranie. Volím pool, pretože máme viac ako 1 externú adresu. Ak zvolíte rozhranie, je potrebné uviesť port s konkrétnym IP-adresou. V konečnej podobe bude príkaz vyzerať takto: ip nat inside source list 1 pool NWKING. Tento pool momentálne pozostáva z dvoch adries 200.124.22.1 200.124.22.2, avšak môžete ich voľne zmeniť alebo pridať nové adresy, ktoré nie sú viazané na konkrétne rozhranie.
Musíte sa uistiť, že vaša smerovacia tabuľka sa aktualizovala tak, aby akákoľvek z týchto IP adries v poole bola smerovaná na toto zariadenie, inak nedostanete spätnú prevádzku. Aby sme sa uistili o účinnosti nastavení, zopakujeme postup pingovania cloudového smerovača, ktorý sme vykonali pri statickom NAT. Otvorím okno smerovača Router 1, aby som videl správy režimu ladenia, a pingujem ho z každého z 3 zariadení.
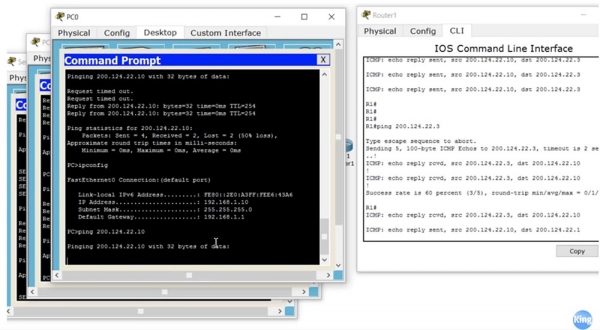
Vidíme, že všetky adresy zdrojov, z ktorých prichádzajú pakety pingu, zodpovedajú nastaveniam. Pritom ping z počítača PC0 neprechádza, pretože mu chýbal voľný externý adresa. Ak sa pozriete do nastavení Router 1, vidno, že v súčasnosti sú používané adresy poolu 200.124.22.1 a 200.124.22.2. Teraz vypnem preklad a uvidíte, ako sa riadky vytrácajú jeden po druhom. Znova spúšťam ping z počítača PC0 a, ako vidíte, teraz všetko funguje, pretože mohol získať uvoľnenú externú adresu 200.124.22.1.
Ako môžeme vyčistiť NAT tabuľku a zrušiť zadané preloženie adries? Ideme do nastavení smerovača Router0 a zadávame príkaz clear ip nat translation * so „hviezdičkou“ na konci. Ak sa teraz pozrieme na stav prekladu pomocou príkazu show ip nat translation, systém nám poskytne prázdny riadok.
Na zobrazenie štatistiky NAT sa používa príkaz show ip nat statistics.
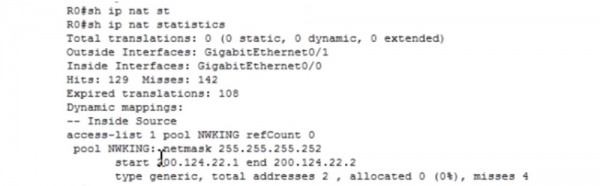
Toto je veľmi užitočný príkaz, ktorý vám umožňuje zistiť celkový počet dynamických, statických a rozšírených prevodov NAT/PAT. Vidíte, že je rovný 0, pretože sme predchádzajúcim príkazom vymazali údaje o prevode. Tu sú zobrazené vstupné a výstupné rozhrania, počet úspešných a neúspešných prevodov hits a misses (počet neúspechov súvisí s nedostatkom voľnej vonkajšej adresy pre vnútorný hostiteľ), názov prístupového zoznamu a poolu.
Teraz prejdeme k najpopulárnejšiemu typu prevodu IP adries – rozšírenému NAT, alebo PAT. Na nastavenie PAT je potrebné vykonať tie isté kroky, ako pri nastavení dynamického NAT: určiť vstupné a výstupné rozhrania smerovača, identifikovať 'zaujímavý' prenos, vytvoriť NAT pool a nastaviť PAT. Môžeme vytvoriť rovnaký pool z viacerých adries, ako v predchádzajúcom prípade, ale nie je to potrebné, pretože v PAT sa neustále používa tá istá vonkajšia adresa. Rozdiel medzi nastavením dynamického NAT a PAT spočíva len v kľúčovom slove overload, ktorým končí posledný príkaz na nastavenie. Po zadaní tohto slova sa dynamické NAT automaticky predáva na PAT.
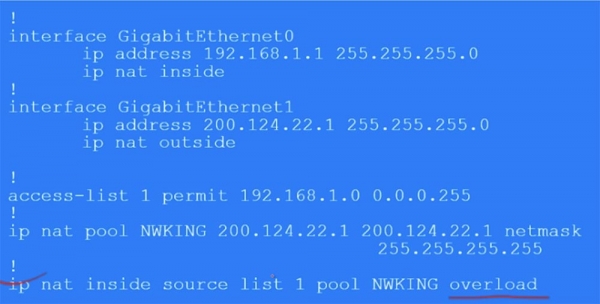
Navyše používate len jednu adresu v poole NWKING, napríklad 200.124.22.1, ale uvádzate ju dvakrát ako počiatočnú a konečnú vonkajšiu adresu so sieťovou maskou 255.255.255.0. Môžete to urobiť jednoduchšie, použitím namiesto príkazu ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 parametra source interface a pevnej adresy 200.124.22.1 rozhrania G0/1. V tomto prípade sa všetky lokálne adresy pri odchode na internet premenia na túto IP adresu.
V poole je možné použiť aj akúkoľvek inú IP adresu, ktorá nemusí zodpovedať konkrétnemu fyzickému rozhraniu. Avšak v tomto prípade musíte zabezpečiť, aby všetky smerovače v sieti dokázali smerovať spätný prenos k zariadeniu, ktoré ste si vybrali. Nedostatok NAT spočíva v tom, že ho nemožno použiť na priechodnú adresáciu, pretože kým sa spätný paket vráti k lokálnemu zariadeniu, jeho dynamická NAT IP adresa sa môže zmeniť. To znamená, že musíte mať istotu, že vybraná IP adresa zostane dostupná počas celého trvania komunikačného relácie.
Pozrime sa na to cez Packet Tracer. Najprv musím odstrániť dynamický NAT príkazom no Ip nat inside source list 1 NWKING a odstrániť NAT pool pomocou príkazu no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 225.255.255.252.
Potom musím vytvoriť PAT pool príkazom Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 225.255.255.255. Tentoraz používam IP adresu, ktorá nepatrí fyzickému zariadeniu, pretože fyzické zariadenie má adresu 200.124.22.1, a chcem použiť 200.124.22.2. V našom prípade to funguje, pretože máme lokálnu sieť.
Ďalej nastavujem PAT príkazom Ip nat inside source list 1 pool NWKING overload. Po zadaní tohto príkazu sa aktivuje prevod adries PAT. Aby som skontroloval správnosť nastavenia, prechádzam k našim zariadenia, serveru a dvom počítačom, a pingujem z počítača PC0 Router1 na adresu 200.124.22.10. V okne nastavení routera vidím riadky ladenia, ktoré ukazujú, že zdrojom pingu, ako sme očakávali, je IP adresa 200.124.22.2. Z tej istej adresy prichádza ping, ktorý posiela počítač PC1 a server Server0.
Pozrime sa, čo sa deje v tabuľke prevodov routera Router0. Vidíte, že všetky prevody sú úspešné, každému zariadeniu je pridelený vlastný port a všetky lokálne adresy sú prepojené s Router1 cez IP adresu poolu 200.124.22.2.
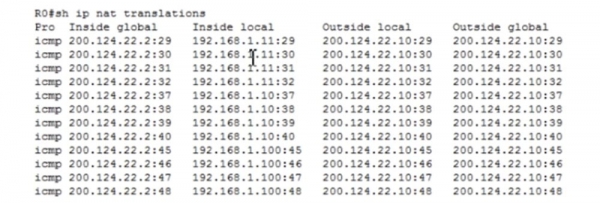
Používam príkaz show ip nat statistics, aby som si pozrel štatistiku PAT.
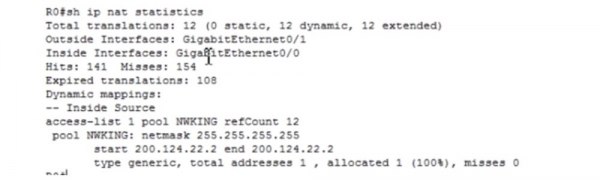
Vidíme, že celkový počet prevodov, alebo translácií adries, je 12, vidíme charakteristiku poolu a ďalšie informácie.
Teraz urobím ešte niečo — zadám príkaz Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Ak po tom pingujem router z počítača PC0, vidím, že paket prišiel z adresy 200.124.22.1, teda z fyzického rozhrania! Je to jednoduchší spôsob: ak nechcete vytvárať pool, čo sa najčastejšie deje pri používaní domácich routerov, môžete použiť IP adresu fyzického rozhrania routera ako externú NAT adresu. Presne tak sa najčastejšie realizuje prevod adresy vášho privátneho hosta pre verejnú sieť.
Dnes sme preskúmali veľmi dôležitú tému, takže je potrebné si ju precvičiť. Použite Packet Tracer na overenie vašich teoretických znalostí pri riešení praktických úloh týkajúcich sa nastavenia NAT a PAT. Dostali sme sa na koniec štúdia témy ICND1 — prvej skúšky kurzu CCNA, takže nasledujúci videozáznam budem pravdepodobne venovať zhrnutiu.
Ďakujeme, že s nami zostávate. Páčia sa vám naše články? Chcete vidieť viac zaujímavých materiálov? Podporte nás objednaním alebo odporúčaním priateľom, 30% zľava pre používateľov Chabra na unikátny ekvivalent entry-level serverov, ktorý sme pre vás vytvorili: (k dispozícii varianty s RAID1 a RAID10, až 24 jadier a až 40GB DDR4).
Dell R730xd za polovicu? Len u nás v Holandsku! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 dolárov! Prečítajte si o tom
Zdroj: habr.com
