

Dnes sa pozrieme na dynamický protokol trunkovania DTP a VTP – protokol trunkovania VLAN. Ako som povedal na poslednej hodine, budeme sledovať témy skúšky ICND2 v poradí, v akom sú uvedené na stránke Cisco.
Minulý raz sme sa zaoberali bodom 1.1, a dnes sa pozrieme na 1.2 – konfigurácia, overovanie a riešenie problémov s pripojeniami sieťových prepínačov: pridávanie a odstraňovanie VLAN z trunku a protokoly DTP a VTP verzií 1 a 2.
Všetky porty prepínača sú „z krabice“ predvolene nastavené na používanie režimu Dynamic Auto protokolu DTP. To znamená, že pri pripojení dvoch portov rôznych prepínačov sa medzi nimi automaticky vytvorí trunk, ak je jeden z portov v režime trunk alebo desirable. Ak sú porty oboch prepínačov v režime Dynamic Auto, trunk sa nevytvorí.
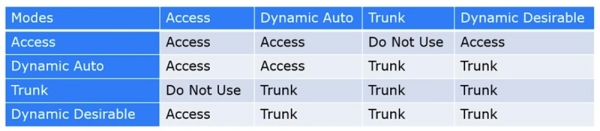
Takže všetko závisí od nastavenia režimov práce každého z 2 prepínačov. Pre pohodlie porozumenia som vypracoval tabuľku možných kombinácií režimov DTP dvoch prepínačov. Vidíte, že ak oba prepínače používajú Dynamic Auto, nevytvárajú trunk a zostávajú v režime Access. Preto ak chcete, aby medzi dvoma prepínačmi bol vytvorený trunk, musíte naprogramovať aspoň jeden z prepínačov do režimu Trunk, alebo naprogramovať trunk-port na použitie režimu Dynamic Desirable. Ako vidno z tabuľky, každý z portov prepínača môže byť v jednom zo 4 režimov: Access, Dynamic Auto, Dynamic Desirable alebo Trunk.
Ak sú oba porty nastavené na Access, pripojené prepínače budú používať režim Access. Ak je jeden port nastavený na Dynamic Auto a druhý na Access, oba budú fungovať v režime Access. Ak je jeden port v režime Access a druhý v režime Trunk, prepojiť prepínače sa nepodarí, takže takúto kombináciu režimov nemožno použiť.
Takže na správnu funkciu trunkovania je potrebné, aby jeden z portov prepínačov bol naprogramovaný na Trunk a druhý – na Trunk, Dynamic Auto alebo Dynamic Desirable. Trunk sa vytvorí aj v prípade, ak sú oba porty nastavené na Dynamic Desirable.
Rozdiel medzi Dynamic Desirable a Dynamic Auto spočíva v tom, že v prvom režime port iniciuje trunk, a to odosielaním DTP rámcov portu druhého prepínača. V druhom režime port prepínača čaká, kým sa niekto nezačne s ním komunikovať, a ak sú porty oboch prepínačov nastavené na Dynamic Auto, medzi nimi nikdy nevznikne trunk. V prípade Dynamic Desirable je situácia opačná – ak sú oba porty nastavené na tento režim, medzi nimi sa trunk určite vytvorí.
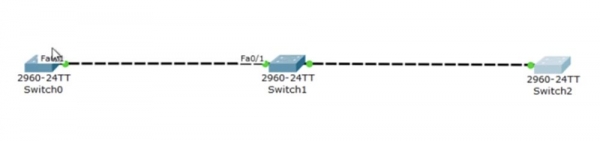
Odporúčam vám zapamätať si túto tabuľku, pretože vám pomôže správne nastaviť prepínače, ktoré sú navzájom prepojené. Pozrime sa na tento aspekt v programe Packet Tracer. Postupne som prepojil 3 prepínače a teraz zobrazím na obrazovke okná konzoly CLI pre každý z týchto zariadení.
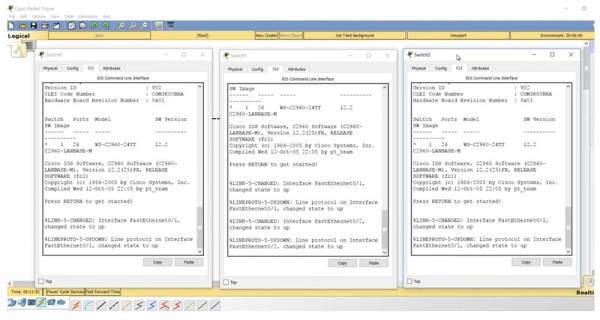
Ak zadám príkaz show int trunk, neuvidíme žiadny trunk, čo je úplne prirodzené v prípade chýbajúcich potrebných nastavení, keďže všetky prepínače sú nastavené na režim Dynamic Auto. Ak požiadam o zobrazenie parametrov rozhrania f0/1 stredného prepínača, uvidíte, že v režime administratívneho nastavenia je uvedený parameter dynamic auto.
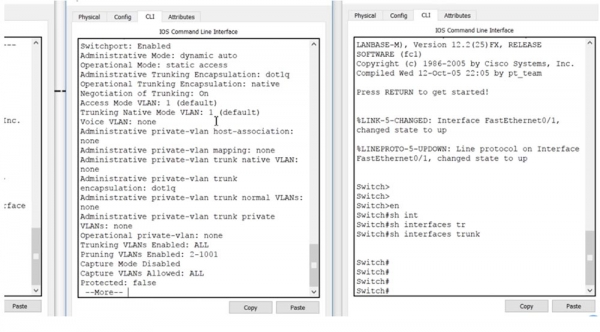
Podobné nastavenia má aj tretí a prvý prepínač – port f0/1 má tiež režim dynamic auto. Ak si pamätáte tabuľku, na trunkovanie musia byť všetky porty nastavené na režim trunk alebo aspoň jeden z portov musí byť v režime Dynamic Desirable.
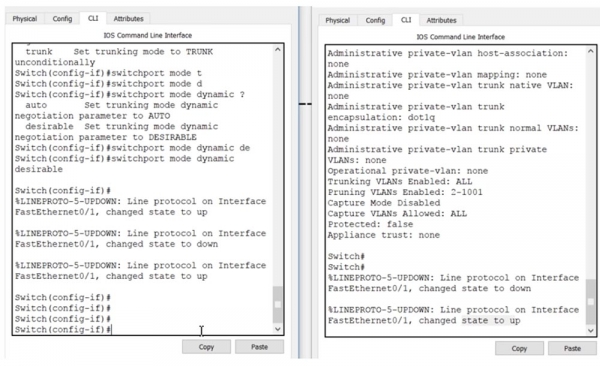
Poďme sa pozrieť do nastavení prvého prepínača SW0 a nastavme port f0/1. Po zadaní príkazu switchport mode systém poskytne návrhy možných parametrov režimu: access, dynamic alebo trunk. Používam príkaz switchport mode dynamic desirable, pričom si môžete všimnúť, ako trunk-port f0/1 druhého prepínača po zadaní tohto príkazu najprv prešiel do stavu down a potom, po prijatí rámca DTP prvého prepínača, prešiel do stavu up.
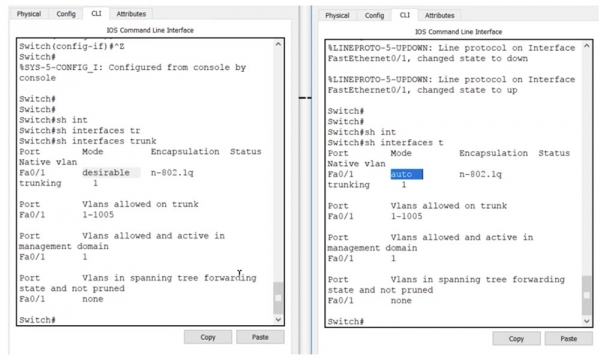
Ak teraz v konzole CLI prepínača SW1 zadajte príkaz show int trunk, uvidíme, že port f0/1 je v stave trunkovania. Zadajem ten istý príkaz v konzole prepínača SW1 a vidím tú istú informáciu, to znamená, že teraz je medzi prepínačmi SW0 a SW1 vytvorený trunk. Pričom port prvého prepínača je v režime desirable a port druhého v režime auto.
Medzi druhým a tretím prepínačom nie je žiadne spojenie, preto prechádzam do nastavení tretieho prepínača a zadávam príkaz switchport mode dynamic desirable. Vidíte, že v druhom prepínači došlo k rovnakým zmenám stavu down-up, len teraz sa týkajú portu f0/2, ku ktorému je pripojený tretí prepínač. Teraz má druhý prepínač dva trunky: jeden na rozhraní f0/1, druhý na f0/2. Môžete to vidieť, ak použijete príkaz show int trunk.
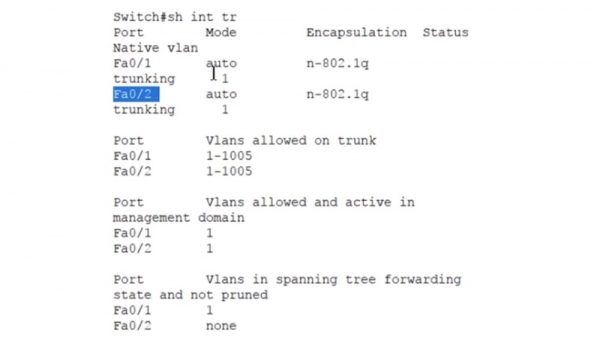
Obe porty druhého prepínača sú v stave auto, to znamená, že na trunkovanie so susednými prepínačmi je potrebné, aby ich porty boli v režime trunk alebo desirable, pretože v tomto prípade existujú iba 2 režimy na nastavenie trunku. Pomocou tabuľky môžete vždy nastaviť porty prepínačov tak, aby ste medzi nimi vytvorili trunk. O tom je podstata použitia dynamického protokolu trunkovania DTP.
Poďme sa pozrieť na protokol trunkovania VLAN, alebo VTP. Tento protokol zabezpečuje synchronizáciu databáz VLAN rôznych sieťových zariadení, pričom prenáša aktualizovanú databázu VLAN z jedného zariadenia na druhé. Vráťme sa k našej schéme zo 3 prepínačov. VTP môže pracovať v 3 režimoch: server, klient a transparentný. VTP v3 má ešte jeden režim nazvaný Off, avšak v téme skúšky Cisco sa skúma iba VTP prvej a druhej verzie.
Režim server sa používa na vytváranie nových VLAN, ich odstraňovanie alebo úpravy sietí cez príkazový riadok prepínača. V režime klienta nie je možné vykonávať žiadne operácie s VLAN, v tomto režime dochádza iba k aktualizácii databázy VLAN zo servera. Režim transparentný funguje tak, akoby bol protokol VTP vypnutý, to znamená, že prepínač nevydáva vlastné správy VTP, ale prenáša aktualizácie z iných prepínačov – ak aktualizácia prišla na jeden z portov prepínača, prepínač ju prepustí a pošle ďalej cez iný port. V transparentnom režime prepínač jednoducho slúži ako prenašač cudzích správ, pričom neaktualizuje vlastnú databázu VLAN.
Na tomto slajde vidíte príkazy na nastavenie protokolu VTP, ktoré sa zadávajú v režime globálnej konfigurácie. Prvým príkazom môžete zmeniť použitú verziu protokolu. Druhý príkaz vyberá režim činnosti VTP.
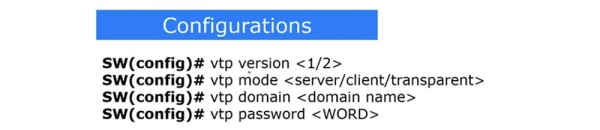
Ak chcete vytvoriť VTP doménu, použite príkaz vtp domain , a na nastavenie VTP hesla zadajte príkaz vtp password . Prejdime k CLI konzole prvého prepínača a pozrime sa na stav VTP zadaním príkazu show vtp status.
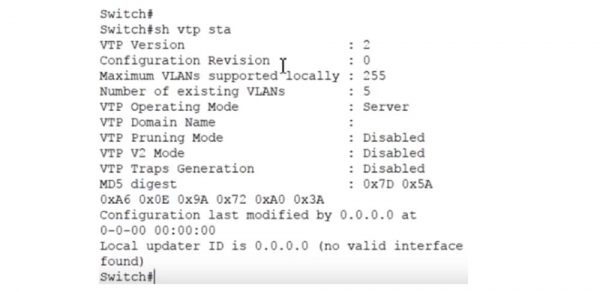
Vidíte verziu protokolu VTP – druhú, maximálny počet podporovaných VLAN – 255, počet existujúcich VLAN – 5 a režim prevádzky VLAN – server. Toto sú všetko predvolené parametre. Už sme hovorili o VTP na lekcii „Deň 30“, takže ak ste niečo zabudli, môžete sa vrátiť a ešte raz si pozrieť toto video.
Aby som videl databázu VLAN, zadávam príkaz show vlan brief. Tu sú zobrazené VLAN1 a VLAN1002-1005. K prvej sieti sú predvolene pripojené všetky voľné rozhrania prepínača – 23 porty Fast Ethernet a 2 porty Gigabit Ethernet, ostatné 4 VLAN nie sú podporované. Databázy VLAN dvoch ďalších prepínačov vyzerajú presne rovnako, s výnimkou toho, že na SW1 zostalo voľných pre VLAN nie 23, ale 22 portov Fast Ethernet, pretože f0/1 a f0/2 sú obsadené trunkami. Ešte raz pripomínam, o čom sme hovorili na lekcii „Deň 30“ – protokol VTP podporuje iba aktualizáciu databáz VLAN.
Takže ak nastavím niekoľko portov na prácu so sieťami VLAN príkazmi switchport access a switchport mode access VLAN10, VLAN20 alebo VLAN30, konfigurácia týchto portov nebude replikovaná pomocou VTP, pretože VTP aktualizuje iba databázu VLAN.
Ak teda bude jeden z portov SW1 nastavený na prácu s VLAN20, ale táto sieť nebude v databáze VLAN, port bude deaktivovaný. Na druhej strane, aktualizácia databáz prebieha iba pri použití protokolu VTP.
Pomocou príkazu show vtp status vidím, že všetky 3 prepínače sú teraz v režime server. Prevediem stredný prepínač SW1 do transparentného režimu príkazom vtp mode transparent a tretí prepínač SW2 do režimu klienta príkazom vtp mode client.
Teraz sa vráťme k prvému prepínaču SW0 a vytvorme doménu nwking.org pomocou príkazu vtp domain . Ak sa teraz pozrieme na stav VTP druhého prepínača, ktorý je v transparentnom režime, vidíme, že nijako nereagoval na vytvorenie domény – pole VTP Domain Name zostalo prázdne. Avšak tretí prepínač, ktorý je v režime klienta, aktualizoval svoju databázu a má doménové meno VTP - nwking.org. Takže, aktualizácia databázy prepínača SW0 prešla cez SW1 a odrazila sa na SW2.
Teraz sa pokúsim zmeniť zadané doménové meno, na čo sa prihlásim do nastavení SW0 a zadám príkaz vtp domain NetworKing. Ako vidíme, tentokrát nedošlo k aktualizácii - doménové meno VTP na treťom prepínači zostalo rovnaké. Dôvodom je, že toto aktualizovanie doménového mena nastáva iba raz, keď sa mení doména predvolene. Ak sa po tom doménové meno VTP mení ešte raz, na ostatných prepínačoch ho bude potrebné zmeniť manuálne.
Teraz v konzole CLI prvého prepínača vytvorím novú sieť VLAN100 a nazvem ju menom IMRAN. Objavila sa v databáze VLAN prvého prepínača, ale neobjavila sa v databáze tretieho prepínača, pretože ide o rôzne domény. Zapamätajte si, že aktualizácia databázy VLAN nastáva len v prípade, ak oba prepínače majú rovnakú doménu, alebo, ako som už ukázal, ak sa nové doménové meno nastaví namiesto mena predvolene.
Prejdem do nastavení 3. prepínača a postupne zadám príkazy vtp mode a vtp domain NetworKing. Všimnite si, že zadávanie mena je citlivé na veľké písmená, takže písanie doménového mena musí presne zodpovedať pre oba prepínače. Teraz znova prechádzam SW2 do režimu klienta pomocou príkazu vtp mode client. Pozrime sa, čo sa stane. Ako vidíte, teraz, pri zhode doménového mena, sa databáza SW2 aktualizovala a objavila sa v nej nová sieť VLAN100 IMRAN; tieto zmeny sa nijako neodrazili na strednom prepínači, pretože sa nachádza v režime transparent.
Ak sa chcete ochrániť pred neoprávneným prístupom, môžete vytvoriť heslo VTP. Malo by však byť zabezpečené, že zariadenie na druhej strane bude mať presne také isté heslo, pretože len v tomto prípade bude môcť prijímať aktualizácie VTP.
Ďalšou záležitosťou, ktorú zvážime, je VTP pruning, alebo 'rezanie' nepoužívaných VLAN. Ak máte v sieti 100 zariadení používajúcich protokol VTP, automaticky sa replikuje aktualizácia databázy VLAN jedného zariadenia na ostatných 99 zariadeniach. Avšak nie všetky tieto zariadenia majú siete VLAN spomenuté v aktualizácii, preto môže byť informácia o nich nepotrebná.
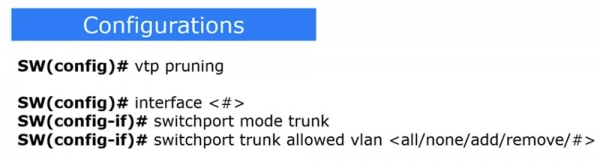
Odkaz na aktualizácie databázy VLAN pre zariadenia používajúce VTP znamená, že všetky porty všetkých zariadení dostanú informácie o pridaných, odstránených a zmenených VLAN, na ktoré nemusia mať nijaký vzťah. Pri tom sa sieť zapĺňa zbytočným prenosom. Aby sa tomu predišlo, používa sa koncept „prerezávania“ VTP. Na to, aby sa na prepínači aktivoval režim „prerezávania“ neaktuálnych VLAN, sa používa príkaz vtp pruning. Po tomto budú prepínače automaticky informovať jeden druhého o tom, ktoré VLAN skutočne používajú, a tým pádom varovať susedov, že nemusia posielať aktualizácie sietí, ktoré nie sú k nim pripojené.
Napríklad, ak SW2 nemá žiadne porty VLAN10, nepotrebuje, aby mu SW1 posielal prenos pre túto sieť. Zároveň prepínač SW1 potrebuje prenos VLAN10, pretože jeden z jeho portov je pripojený k tejto sieti, iba mu nie je potrebné posielať tento prenos prepínaču SW2.
Preto, ak SW2 používa režim vtp pruning, informuje SW1: „prosím, neposielajte mi prenos pre VLAN10, pretože táto sieť nie je pripojená a ani jeden z mojich portov nie je nastavený na prácu s touto sieťou“. Toto je výhoda používania príkazu vtp pruning.
Existuje ešte jeden spôsob filtrovania prenosu pre konkrétne rozhranie. Umožňuje nastaviť port na trunk s konkrétnou sieťou VLAN. Nevýhodou tohto spôsobu je potreba manuálneho nastavenia každého trunk portu, ktorému bude potrebné určiť, ktoré VLAN sú povolené a ktoré zakázané. Na to sa používa sekvencia 3 príkazov. Prvý uvádza rozhranie, ktorého sa tieto obmedzenia týkajú, druhý mení toto rozhranie na trunk-port, a tretí — switchport trunk allowed vlan — ukazuje, ktorá VLAN je na danom porte povolená: všetky, žiadna, pridávaná VLAN alebo odstraňovaná VLAN.
V závislosti od konkrétnej situácie si vyberáte, čo použiť: VTP pruning alebo Trunk allowed. Niektoré organizácie uprednostňujú nepoužívať VTP z bezpečnostných dôvodov, a preto si vyberajú manuálne nastavenie trunkingu. Keďže príkaz vtp pruning nefunguje v Packet Tracer, ukážem ho v emulátor GNS3.
Ak sa dostanete do nastavení SW2 a zadáte príkaz vtp pruning, systém okamžite oznámi, že tento režim je zapnutý: Pruning switched on, teda „obrezávanie“ VLAN sa aktivuje jedným príkazom.
Ak zadáte príkaz show vtp status, uvidíme, že režim vtp pruning je povolený.
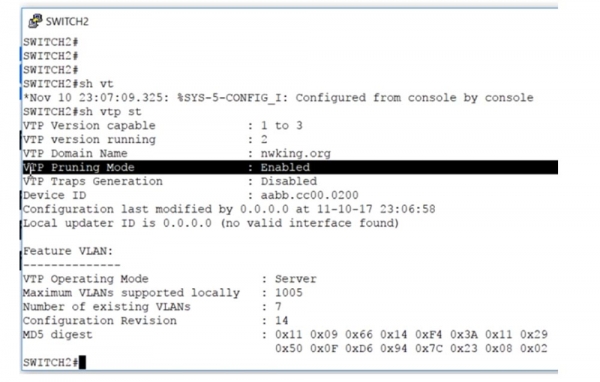
Ak nastavujete tento režim na switchi-serveri, prejdite do jeho nastavení a zadajte príkaz vtp pruning. To znamená, že pripojené zariadenia k serveru začnú automaticky používať vtp pruning, aby minimalizovali prenos transakcií pre neaktuálne VLAN.
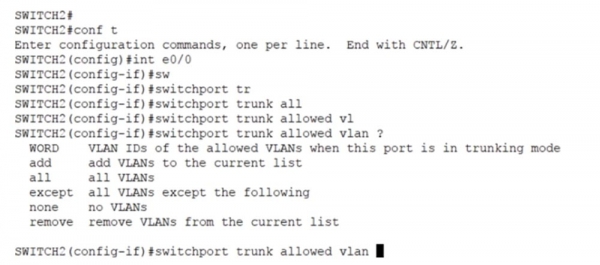
Ak nechcete používať tento režim, musíte vojsť do konkrétneho rozhrania, napríklad e0/0, a potom zadať príkaz switchport trunk allowed vlan. Systém vám poskytne nápovede možných parametrov tohto príkazu:
— WORD — číslo VLAN, ktorá bude povolená na tomto rozhraní v režime trunk;
— add — VLAN, ktorú treba pridať do zoznamu databázy VLAN;
— all — povoliť všetky VLAN;
— except — povoliť všetky VLAN, okrem uvedených;
— none – zakázať všetky VLAN;
— remove – odstrániť VLAN zo zoznamu databázy VLAN.
Napríklad, ak máme povolený trunk pre VLAN10 a chceme ho povoliť pre sieť VLAN20, musíme zadať príkaz switchport trunk allowed vlan add 20.
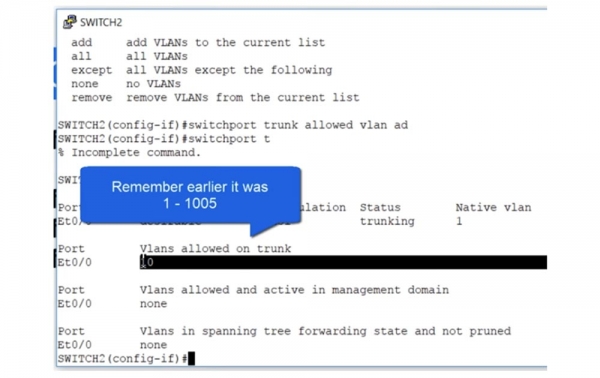
Chcem vám ukázať ešte niečo, preto použijem príkaz show interface trunk. Všimnite si, že predvolene boli pre trunk povolené všetky VLAN 1-1005, a teraz sa k nim pridala aj VLAN10.
Ak použijem príkaz switchport trunk allowed vlan add 20 a znova požiadam o zobrazenie stavu trunkovania, uvidíme, že teraz sú pre trunk povolené dve siete – VLAN10 a VLAN20.
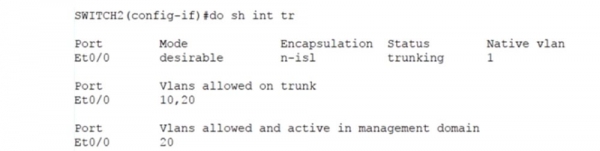
Pri tom žiaden iný prenos, okrem určeného pre dané siete, nemôže prechádzať cez tento trunk. Povolením prenosu iba pre VLAN 10 a VLAN 20 sme zakázali prenos pre všetky ostatné VLAN. Takto je možné manuálne nastaviť parametre trunkovania pre konkrétnu VLAN na konkrétnom rozhraní switche.
Všimnite si, že do konca dňa 17. novembra 2017 máme na našej stránke zľavu 90% na cenu sťahovania laboratórnej práce na túto tému.
Ďakujem za pozornosť a teším sa na stretnutie na ďalšom video kurze!
Ďakujeme, že s nami zostávate. Páčia sa vám naše články? Chcete vidieť viac zaujímavých materiálov? Podporte nás objednaním alebo odporúčaním priateľom, 30% zľava pre používateľov Chabra na unikátny ekvivalent entry-level serverov, ktorý sme pre vás vytvorili: (k dispozícii varianty s RAID1 a RAID10, až 24 jadier a až 40GB DDR4).
Dell R730xd za polovicu? Len u nás v Holandsku! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 dolárov! Prečítajte si o tom
Zdroj: habr.com
