

Dnes začneme štúdium smerovania pomocou protokolu OSPF. Táto téma, rovnako ako aj preberanie protokolu EIGRP, je kľúčová v celom kurze CCNA. Ako vidíte, sekcia 2.4 sa nazýva „Nastavenie, overenie a odstraňovanie problémov s jednotnou a viacerými zónami OSPFv2 pre protokol IPv4 (okrem autentifikácie, filtrácie, ručného sumarizovania trás, redistribúcie, mŕtvej zóny, virtuálnej siete a LSA)".
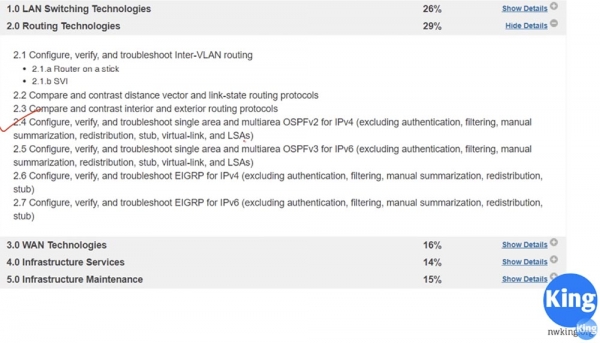
Téma OSPF je dosť rozsiahla, preto zaberie 2, možno aj 3 video lekcie. Dnešná lekcia bude zameraná na teoretickú stránku, poviem vám, čo predstavuje tento protokol v širších súvislostiach a ako funguje. V nasledujúcom videu prejdeme do režimu konfigurácie OSPF s pomocou Packet Tracer.
Takže v tejto lekcii sa pozrieme na tri veci: čo je OSPF, ako funguje a čo sú zóny OSPF. V predchádzajúcej lekcii sme sa bavili o tom, že OSPF je protokol routovania typu Link State, skúma komunikačné kanály medzi smerovačmi a prijíma rozhodnutia na základe rýchlosti týchto kanálov. Dlhý kanál s vyššou rýchlosťou, teda s väčšou šírkou pásma, má prednosť pred krátkym kanálom s menšou šírkou pásma.
Protokol RIP, ktorý je vzdialene vektorový, si vyberie cestu v jednom skoku, aj keď tento kanál má nízku rýchlosť, zatiaľ čo protokol OSPF si zvolí dlhšiu trasu z viacerých skokov, ak celková rýchlosť na tejto trase prevyšuje rýchlosť prevádzky na krátkej trase.
Neskôr si prejdeme algoritmus rozhodovania, zatiaľ si musíte zapamätať, že OSPF je protokol stavu kanálov typu Link State. Tento otvorený štandard bol vytvorený v roku 1988, takže ho mohli využiť všetci výrobcovia sieťového vybavenia a akýkoľvek poskytovateľ siete. Preto je OSPF oveľa populárnejšie ako EIGRP.
Protokol OSPF verzia 2 podporuje len protokol IPv4, a o rok neskôr, v roku 1989, vývojári oznámili vydanie 3. verzie, ktorá podporuje IPv6. Avšak plne funkčná tretia verzia OSPF pre IPv6 sa objavila až v roku 2008. Prečo bol vybraný práve OSPF? V poslednej lekcii sme sa dozvedeli, že tento protokol vnútorného brány dosahuje konvergenciu trás oveľa rýchlejšie ako RIP. Je to beztriedny protokol.
Ak si pamätáte, RIP je klasový protokol, to znamená, že neodosiela informácie o maske podsiete, a ak sa mu objaví IP adresa triedy A/24, neprijme ju. Napríklad, ak mu predstavíte IP adresu 10.1.1.0/24, prijme ju ako sieť 10.0.0.0, pretože nerozumie, keď sa sieť delí na podsiete s použitím viac ako jednej masky podsiete.
OSPF je zabezpečený protokol. Napríklad, ak si dva smerovače vymieňajú informácie OSPF, môžete nastaviť autentifikáciu tak, že zdieľanie informácií so susedným smerovačom bude možné až po zadaní hesla. Ako sme už povedali, je to otvorený štandard, preto OSPF používajú mnohí výrobcovia sieťového vybavenia.
Vo globálnom zmysle OSPF predstavuje mechanizmus výmeny oznámení o stave odkazu (Link State Advertisement), alebo LSA. Správy LSA generuje smerovač a obsahujú množstvo informácií: jedinečný identifikátor smerovača (router-id), údaje o sieťach, známymi smerovačom, údaje o ich nákladoch a tak ďalej. Všetky tieto informácie sú potrebné smerovaču na prijatie rozhodnutí o smerovaní.
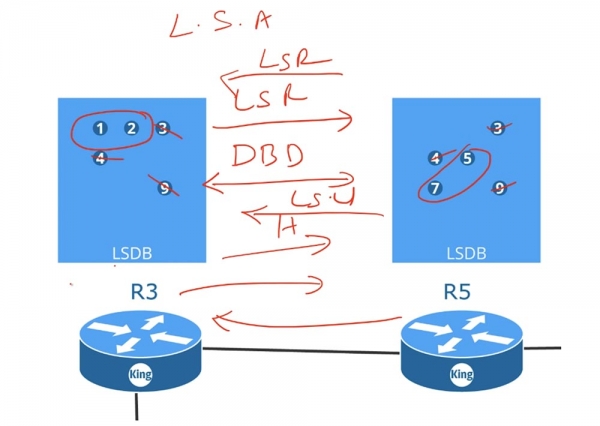
Smerovač R3 posiela svoju informáciu LSA smerovaču R5, a smerovač R5 zdieľa svoju LSA informáciu s R3. Tieto LSA predstavujú štruktúru údajov, ktorá tvorí databázu stavu odkazov (Link State Data Base, alebo LSDB). Smerovač zhromažďuje všetky prijaté LSA a umiestňuje ich do svojej LSDB. Po vytvorení svojich databáz si oba smerovače vymieňajú správy Hello, ktoré slúžia na zistenie susedov, a začínajú postup porovnania svojich LSDB.
Smerovač R3 posiela smerovaču R5 správu DBD, alebo "popis databázy", a R5 posiela svoje DBD smerovaču R3. Tieto správy obsahujú indexy LSA, ktoré sú v databázach každého smerovača. Po prijatí DBD smerovač R3 posiela požiadavku na stav siete (LSR) smerovaču R5, v ktorej hovorí: "už mám správy 3, 4 a 9, takže mi pošlite len 5 a 7".
R5 postupuje rovnako a oznamuje tretímu routeru: „mám informácie 3, 4 a 9, takže mi pošlite 1 a 2“. Po prijatí požiadaviek LSR routery posielajú späť pakety aktualizácie stavu siete LSU, to znamená, že v odpovedi na svoj LSR tretí router dostáva LSU od routera R5. Po aktualizácii svojich databáz budú všetky routery, aj keď ich máte 100, mať rovnaké databázy LSDB. Akonáhle sú v routeroch vytvorené databázy LSDB, každý z nich bude vedieť o celkovej sieti. Protokol OSPF využíva algoritmus Shortest Path First na vytvorenie smerovacej tabuľky, preto je najdôležitejšou podmienkou jeho správnej funkcie synchronizácia LSDB všetkých zariadení v sieti.
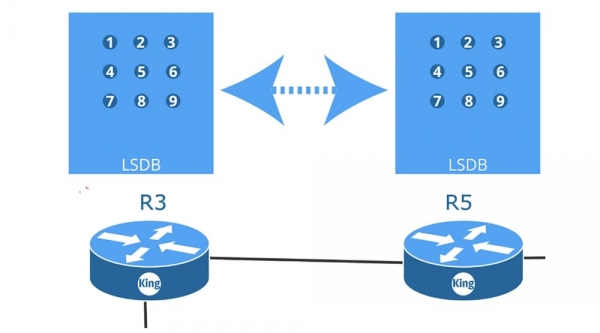
Na uvedenom schéme je umiestnených 9 routerov, z ktorých každý si vymieňa správy LSR, LSU a tak ďalej so susedmi. Všetky sú navzájom prepojené prostredníctvom p2p, alebo „point-to-point“ rozhraní, ktoré podporujú protokol OSPF, a navzájom interagujú s cieľom vytvoriť rovnaké LSDB.
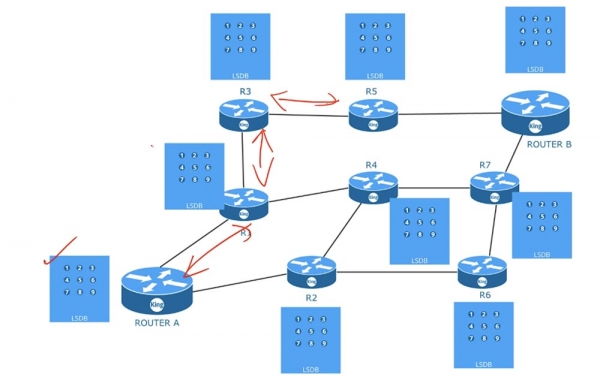
Akonáhle budú databázy synchronizované, každý router pomocou algoritmu na najkratšiu trasu vytvorí svoju smerovaciu tabuľku. Tieto tabuľky budú rôzne pre rôzne routery. To znamená, že všetky routery používajú rovnaké LSDB, ale vytvárajú smerovacie tabuľky na základe svojich vlastných úvah o najkratších trasách. Na využitie tohto algoritmu potrebuje OSPF pravidelnú aktualizáciu databázy LSDB.
Takže pre vlastnú funkčnosť OSPF musí najprv splniť 3 podmienky: nájsť susedov, vytvoriť a aktualizovať LSDB a vytvoriť smerovaciu tabuľku. Na splnenie prvej podmienky môže sieťovému administrátorovi byť potrebné ručne nastaviť router-id, časové intervaly alebo wildcard masku. V nasledujúcom videu sa pozrieme na konfiguráciu zariadenia pre prácu s OSPF, zatiaľ čo by ste mali vedieť, že tento protokol používa spätnú masku, a ak sa nezhoduje, ak sa vaše podsiete nezhodujú, alebo ak sa nezhoduje autentifikácia, nie je možné vytvoriť susedstvo routerov. Preto pri riešení problémov s fungovaním OSPF musíte zistiť, prečo sa tieto susedstvá nevytvárajú, t.j. overiť zhodu vyššie uvedených parametrov.
Ako administrátor siete sa nezúčastňujete na procese vytvárania LSDB. Aktualizácia databáz prebieha automaticky po vytvorení susedstva routerov, rovnako ako aj zostavenie smerovacích tabuliek. To všetko vykonáva samo zariadenie nastavené na prácu s protokolom OSPF.
Pozrime sa na príklad. Máme 2 routre, ktorým som pre zjednodušenie priradil identifikátory RID 1.1.1.1 a 2.2.2.2. Akonáhle ich prepojíme, kanál link sa okamžite dostane do stavu up, pretože som tieto routre najprv nastavil na prácu s OSPF. Akonáhle sa vytvorí komunikačný kanál, router A okamžite pošle druhému paket Hello. Tento balík obsahuje informácie o tom, že tento router ešte nikoho na tomto kanáli „nevidel“, pretože odosiela Hello prvýkrát, ako aj jeho vlastný identifikátor, údaje o pripojenej sieti a ďalšie informácie, ktoré môže zdieľať so susedom.
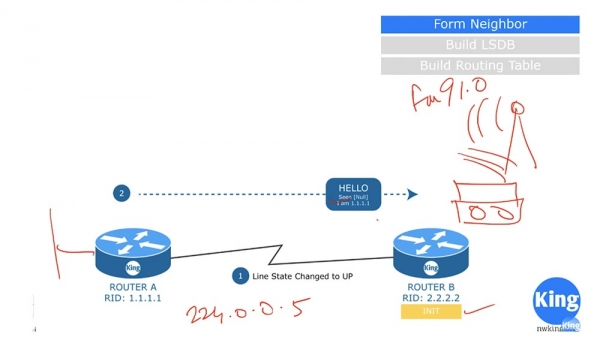
Akonáhle router B prijme tento paket, povie: „vidím, že na tomto komunikačnom kanáli je potenciálny kandidát na susedstvo prostredníctvom protokolu OSPF“ a prejde do stavu inicializácie Init state. Paket Hello nie je unicastová alebo broadcastová správa, je to multicastový paket, ktorý sa odosiela na multicastovú OSPF IP-adresu 224.0.0.5. Niektorí ľudia sa pýtajú, aká je maska podsiete pre multicast. Faktom je, že multicast nemá masku podsiete, šíri sa ako rádiový signál, ktorý počujú všetky zariadenia nastavené na jeho frekvenciu. Napríklad, ak chcete počuť FM rádio vysielajúce na frekvencii 91,0, naladíte svoj rádioprijímač na túto frekvenciu.
Podobne je router B nastavený na prijímanie správ pre multicastovú adresu 224.0.0.5. Počúvajúc tento kanál, prijíma paket Hello, ktorý odoslal router A, a odpovedá mu svojou správou.
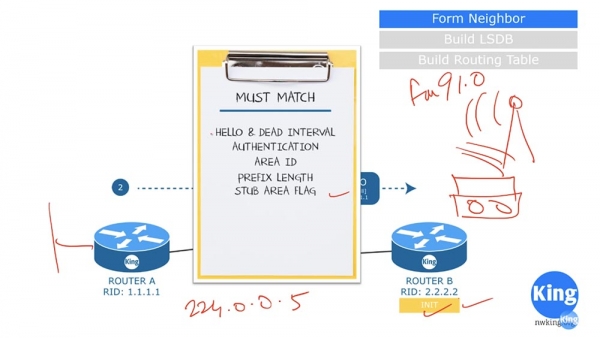
Susedstvo sa môže ustanoviť iba v prípade, že odpoveď B vyhovuje súboru kritérií. Prvým kritériom je, že frekvencia odosielania správ Hello a časový interval na čakanie na odpoveď na túto správu Dead Interval musia byť rovnaké pre oba routre. Zvyčajne je Dead Interval rovný niekoľkým hodnotám časovača Hello. Takže ak je Hello Timer routera A 10 s a router B mu pošle správu po 30 s, pričom Dead Interval je 20 s, susedstvo sa neuskutoční.
Druhý kritérium – oba smerovače musia používať rovnaký typ autentifikácie. Zodpovedajúco, autentifikačné heslá musia byť tiež rovnaké.
Tretí kritérium – zhoda identifikátorov zóny Arial ID, štvrtý – zhoda dĺžky prefiksu siete. Ak smerovač A oznamuje prefiks /24, tak smerovač B musí mať tiež prefiks siete /24. V nasledujúcom videu sa na to pozrieme podrobnejšie, zatiaľ si všimnite, že to nie je maska podsiete, tu smerovače používajú obrátenú masku Wildcard mask. A samozrejme, flagy stub zóny Stub area musia byť tiež zhodené, ak sa smerovače nachádzajú v tejto zóne.
Po overení týchto kritérií, v prípade ich zhody, smerovač B posiela smerovaču A svoj Hello paket. Na rozdiel od správy A, smerovač B oznamuje, že videl smerovač A a predstavuje sa.
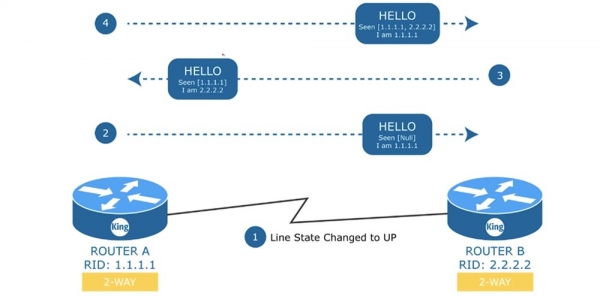
Na túto správu smerovač A opäť posiela Hello smerovaču B, v ktorom potvrdzuje, že tiež videl smerovač B, komunikačný kanál medzi nimi pozostáva z zariadení 1.1.1.1 a 2.2.2.2, pričom on sám je zariadením 1.1.1.1. Toto je veľmi dôležitá fáza nadviazania susedstva. V tomto prípade sa používa obojsmerné spojenie 2-WAY, ale čo sa stane, ak máme switch s distribuovanou sieťou štyroch smerovačov? V takejto „zdielanej“ prostredí musí jeden zo smerovačov hrať úlohu vyhradeného smerovača Designated router D.R, a druhý – záložného vyhradeného smerovača Backup designated router B.D.R.
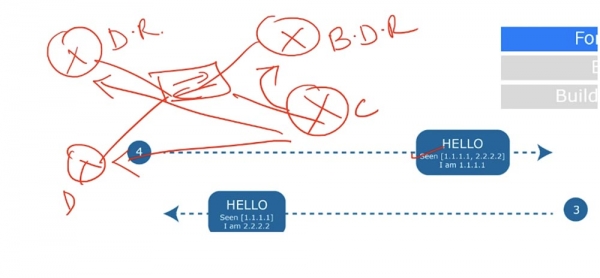
Každé z týchto zariadení vytvorí Full connection, alebo stav plnej susednosti, neskôr si objasníme, čo to znamená, avšak spojenie tohto typu sa vytvorí iba s D.R. a B.D.R, navzájom sa dva nižšie smerovače D a B predsa budú komunikovať podľa schémy obojsmerného spojenia „point-to-point.“
To znamená, že s D.R. a B.D.R všetky smerovače vytvárajú vzťah plnej susednosti, a navzájom – spojenie typu point-to-point. Toto je veľmi dôležité, pretože pri obojsmernom spojení susedných zariadení musia všetky parametre paketu Hello súhlasiť. V našom prípade všetko súhlasí, preto zariadenia bez problémov vytvárajú susedstvo.
Akon sa obojstranné spojenie nadviaže, router A odošle routeru B paket Database Description, alebo "opis databázy", a prejde do stavu ExStart – začiatok výmeny, alebo čakajú na načítanie. Database Descriptor predstavuje informácie, podobné obsahu knihy – je to zoznam všetkého, čo sa nachádza v databáze smerovania. V odpovedi router B pošle svoje opísanie databázy routeru A a prejde do stavu výmeny údajov o kanáloch Exchange. Ak v stave Exchange router zistí, že v jeho databáze chýbajú nejaké informácie, prejde do stavu načítania LOADING a začne si vymieňať s partnerom správy LSR, LSU a LSA.
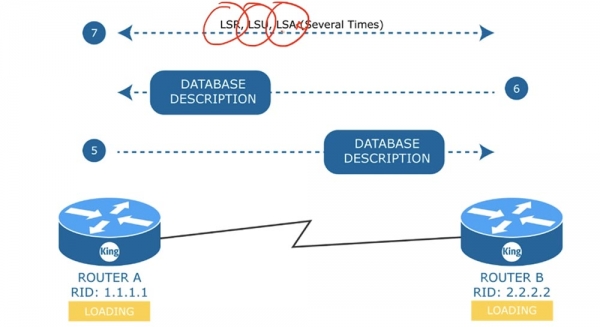
Takže router A pošle susedovi LSR, ktorý mu odpovie paketom LSU, na čo router A odpovie routeru B správou LSA. Táto výmena sa uskutoční toľkokrát, koľkokrát si zariadenia budú chcieť vymeniť správy LSA. Stav LOADING znamená, že úplná aktualizácia databázy LSA sa ešte neuskutočnila. Po načítaní všetkých údajov prejdú obe zariadenia do stavu plnej susednosti FULL.
Poznamenávam, že pri obojstrannom spojení zariadenia sú v stave susedstva, a stav plnej susednosti je možný len medzi smerovačmi D.R. a B.D.R. To znamená, že každý router informuje D.R. o zmenách v sieti a všetky routery sa o týchto zmenách dozvedajú od D.R.
Výber D.R. a B.D.R je dôležitá otázka. Pozrime sa, ako prebieha výber D.R. v bežnom prostredí. Predpokladajme, že v našej schéme sú tri smerovače a prepínač. Najprv zariadenia OSPF porovnajú priority v Hello správach, potom porovnajú Router ID.
Zariadenie s najvyššou priority sa stáva D.R. Ak sa priority dvoch zariadení zhodujú, z týchto dvoch sa vyberie zariadenie s najvyšším Router ID, ktoré sa stane D.R.
Záložným vyhradeným smerovačom B.D.R sa stáva zariadenie so druhou najvýznamnejšou prioritou alebo so druhým najvýznamnejším Router ID. Ak D.R. zlyhá, okamžite ho nahradí B.D.R. Ten začne plniť úlohu D.R., a systém vyberie ďalšie B.D.R.
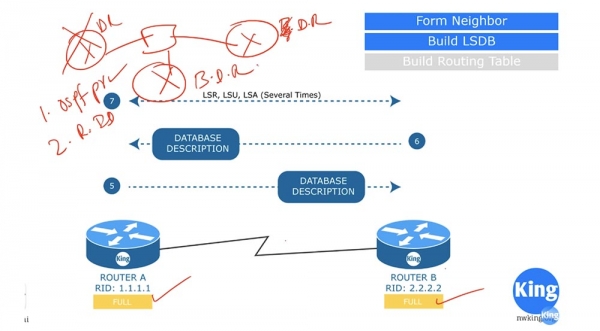
Dúfam, že ste pochopili výber D.R. a B.D.R., ak nie, vrátim sa k tejto otázke v jednom z nasledujúcich videí a podrobne vysvetlím tento proces.
Tak, preskúmali sme, čo predstavuje Hello, popis databázy Database Descriptor a správy LSR, LSU a LSA. Predtým, než prejdeme na ďalšiu tému, porozprávajme sa trochu o cene OSPF.
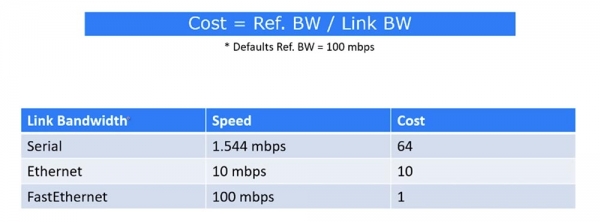
V Cisco sa cena trasy vypočítava podľa vzorca pomeru šírky pásma Reference bandwidth, ktorá je predvolene nastavená na 100 Mbit/s, k cene linky. Napríklad, pri prepojení zariadení cez sériový port, rýchlosť je 1,544 Mbit/s a cena bude 64. Pri použití Ethernetového pripojenia s rýchlosťou 10 Mbit/s bude cena 10 a cena pripojenia FastEthernet s rýchlosťou 100 Mbit/s bude rovná 1.
Pri použití Gigabit Ethernet máme rýchlosť 1000 Mbit/s, avšak v tomto prípade je rýchlosť vždy považovaná za 1. Takže, ak máte v sieti Gigabit Ethernet, mali by ste zmeniť predvolené hodnoty Ref. BW na 1000. V tomto prípade cena bude 1 a celá tabuľka bude prepočítaná s desiatkovým zvýšením hodnôt cien. Po vytvorení susedstva a zostavení databázy LSDB prechádzame k zostaveniu smerovacej tabuľky.
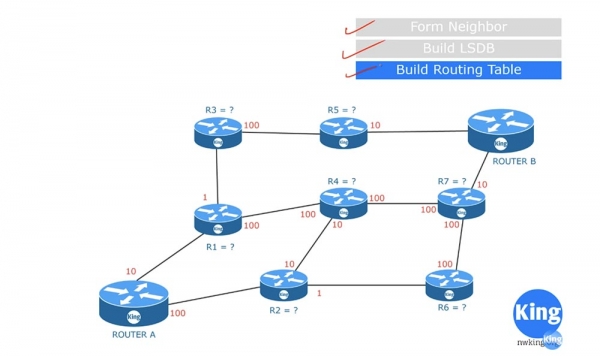
Po prijatí LSDB každý z routerov samostatne začína vytvárať zoznam trás pomocou algoritmu SPF. V našom schéme router A vytvorí túto tabuľku pre seba samého. Napríklad, vypočíta cenu trasy A-R1 a určí ju rovnou 10. Pre zjednodušenie porozumenia schémy predpokladajme, že router A určuje optimálnu trasu k routeru B. Cena spojenia A-R1 je 10, cena spojenia A-R2 je 100 a cena trasy A-R3 je 11, teda súčtom trasy A-R1 (10) a R1-R3 (1).
Ak sa router A chce dostať k routeru R4, môže to urobiť buď trasou A-R1-R4, alebo trasou A-R2-R4, pričom v oboch prípadoch budú ceny trás rovnaké: 10+100 = 100+10 = 110. Trasa A-R6 bude stáť 100+1 = 101, čo už je lepšie. Ďalej sa zvažuje cesta k routeru R5 cez trasu A-R1-R3-R5, ktorej cena bude 10+1+100 = 111.
Cestu k routeru R7 je možné vykonať dvoma trasami: A-R1-R4-R7 alebo A-R2-R6-R7. Cena prvej bude 210, druhej – 201, teda by sa mala zvoliť 201. Takže, aby dosiahol router B, môže router A použiť 4 trasy.
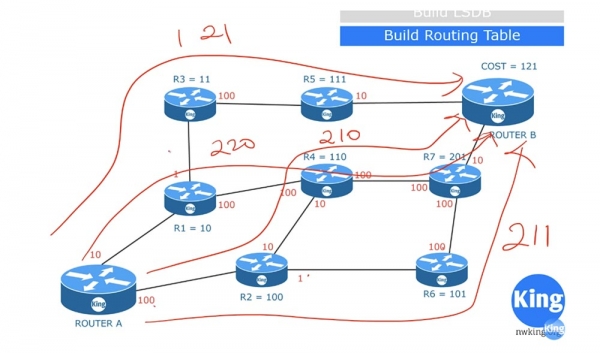
Cena trasy A-R1-R3-R5-B bude 121. Trasa A-R1-R4-R7-B bude stáť 220. Trasa A-R2-R4-R7-B má cenu 210 a A-R2-R6-R7-B stojí 211. Na základe toho router A vyberie trasu s najnižšou cenou, ktorá je 121, a umiestni ju do routovacej tabuľky. Toto je veľmi zjednodušený pohľad na to, ako funguje algoritmus SPF. V skutočnosti sa do tabuľky nezapisujú len označenia routerov, ktorými prechádza optimálna trasa, ale aj označenia spájajúcich ich portov a všetky ostatné potrebné informácie.
Pozrime sa na ďalšiu tému, ktorá sa týka routovacích zón. Pri nastavení OSPF zariadení spoločnosti zvyčajne všetky nachádzajú v jednej spoločnej zóne.
Čo sa stane, ak zariadenie pripojené k routeru R3 náhle zlyhá? Router R3 okamžite začne posielať routerom R5 a R1 správu o tom, že kanál s týmto zariadením už nefunguje, a všetky routery začnú výmenu aktualizácií o tejto udalosti.
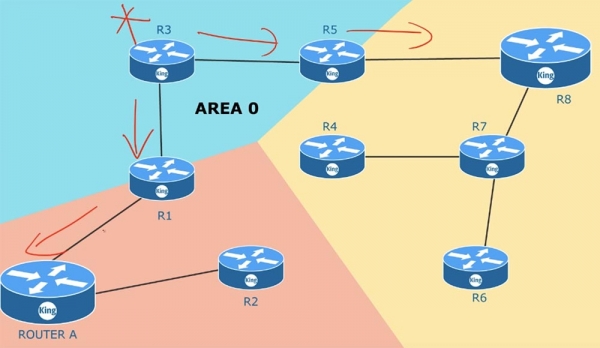
Ak máte 100 routerov, všetky aktualizujú informácie o stave kanálov, pretože sú v jednej spoločnej zóne. To isté sa stane, ak zlyhá jeden z susedných routerov – všetky zariadenia v zóne si vymenia aktualizácie LSA. Po wymene týchto správ sa zmení sama topológia siete. Akonáhle k tomu dôjde, SPF prepočíta routovacie tabuľky podľa zmenených podmienok. Je to veľmi náročný proces a ak máte v jednej zóne tisíc zariadení, musíte monitorovať veľkosť pamäte routerov, aby bola dostatočná na uchovávanie všetkých LSA a obrovskej databázy stavu kanálov LSDB. Akonáhle v nejakej časti zóny dôjde k zmenám, algoritmus SPF okamžite prepočíta trasy. Podľa predvolieb sa LSA aktualizuje každých 30 minút. Tento proces prebieha na všetkých zariadeniach nie súčasne, avšak v každom prípade aktualizácie vykonáva každý router s periódou 30 minút. Čím viac sieťových zariadení, tým viac pamäte a času je potrebné na aktualizáciu LSDB.
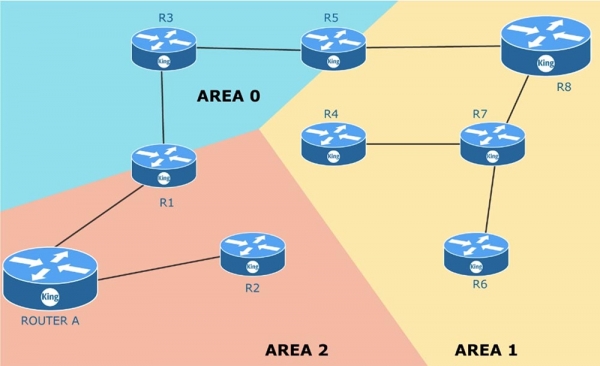
Túto problématiku možno vyriešiť, ak rozdelíte jednu spoločnú zónu na niekoľko samostatných zón, to znamená, že použijete multizónovanie. Na to, aby ste to mohli realizovať, musíte mať plán alebo schému celej siete, ktorú spravujete. Nulová zóna AREA 0 je vaša hlavná zóna Main area. To je miesto, kde sa vykonáva pripojenie k vonkajšej sieti, napríklad k internetu. Pri vytváraní nových zón by ste sa mali riadiť pravidlom: v každej zóne musí byť jeden hraničný smerovač ABR, Area Border Router. Hraničný smerovač má jedno rozhranie v jednej zóne a druhé rozhranie – v druhej zóne. Napríklad, smerovač R5 má rozhrania v zóne 1 a zóne 0. Ako som už povedal, každá zóna musí byť prepojená s nulovou zónou, to znamená, že musí mať hraničný smerovač, ktorého jedno rozhranie je pripojené k AREA 0.
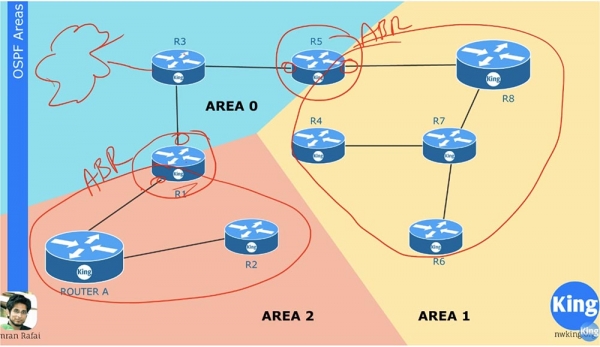
Predpokladajme, že spojenie R6-R7 zlyhalo. V takom prípade sa aktualizácia LSA rozšíri iba po zóne AREA 1 a bude sa týkať iba tejto zóny. Zariadenia v zóne 2 a v zóne 0 sa o tom ani nedozvedia. Hraničný smerovač R5 vykonáva sumarizáciu informácií o tom, čo sa deje v jeho zóne, a posiela do hlavnej zóny AREA 0 sumárne informácie o stave siete. Zariadenia v jednej zóne nemusia vedieť o všetkých zmenách LSA v iných zónach, pretože smerovač ABR bude preposielať súhrnné informácie o trasách z jednej zóny do druhej.
Ak ste si nie úplne istí konceptom zón, môžete sa dozvedieť viac v nasledujúcich lekciách, keď sa budeme zaoberať nastavením smerovania OSPF a preskúmame niekoľko príkladov.
Ďakujeme, že s nami zostávate. Páčia sa vám naše články? Chcete vidieť viac zaujímavých materiálov? Podporte nás objednaním alebo odporúčaním priateľom, 30% zľava pre používateľov Chabra na unikátny ekvivalent entry-level serverov, ktorý sme pre vás vytvorili: (k dispozícii varianty s RAID1 a RAID10, až 24 jadier a až 40GB DDR4).
Dell R730xd za polovicu? Len u nás v Holandsku! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 dolárov! Prečítajte si o tom
Zdroj: habr.com
