

Dnes začneme študovať protokol EIGRP, ktorý je rovnako dôležitou témou kurzu CCNA, ako štúdium OSPF.
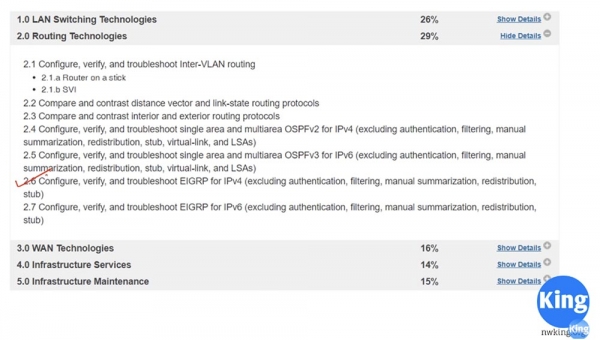
Návratíme sa k oddielu 2.5, ale teraz prejdeme priamo z oddielu 2.4 do oddielu 2.6 „Konfigurácia, testovanie a riešenie problémov EIGRP v protokole IPv4 (s výnimkou autentifikácie, filtrácie, ručného sumarizovania, redistribúcie a konfigurácie stub).“
Dnes máme úvodnú hodinu, na ktorej vám predstavím koncept vylepšeného interného protokolu smerovania brány EIGRP, a počas dvoch nasledujúcich hodín si prejdeme konfiguráciu a riešenie problémov tohto protokolu. Ale najprv vám chcem oznámiť nasledujúce.
Počas niekoľkých posledných hodín sme študovali OSPF. Teraz chcem, aby ste si spomenuli, že keď sme pred niekoľkými mesiacmi študovali protokol RIP, hovorili sme o smerových slučkách a technológiach, ktoré zabraňujú cyklovaniu prevádzky. Ako sa dá zabrániť výskytu smerových slučiek pri používaní OSPF? Môžeme na to použiť metódy ako „otrava trasy“ alebo „rozdelený horizont“? To sú otázky, na ktoré musíte odpovedať sami. Môžete používať iné tematické zdroje, ale nájdite odpovede na tieto otázky. Chcem, aby ste sa naučili nachádzať odpovede samostatne, pracujúc s rôznymi zdrojmi, a prosím vás, zanechajte svoje komentáre pod týmto videom, aby som mohol vidieť, koľko z mojich študentov sa s touto úlohou vyrovnalo.
Čo je to EIGRP? Je to hybridný protokol smerovania, ktorý spája užitočné funkcie ako vzdialenovo-vektorového protokolu, akým je RIP, tak aj protokolu sledujúceho stav linky ako OSPF.
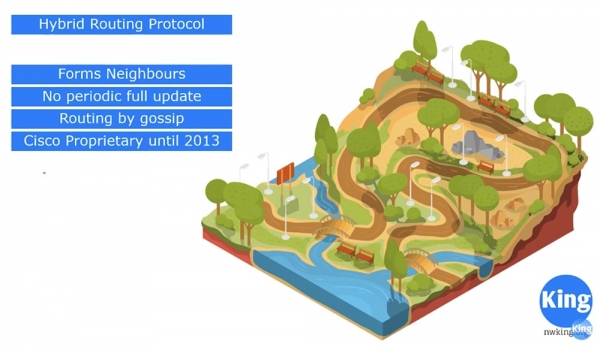
EIGRP je proprietárny protokol spoločnosti Cisco, ktorý bol poskytnutý na verejné používanie v roku 2013. Z protokolu sledujúceho stav linky prevzal algoritmus nadviazania susedstva, na rozdiel od RIP, ktorý nevytvára susedov. RIP takisto vymieňa smerovacie tabuľky s ostatnými účastníkmi protokolu, avšak OSPF pred začatím tohto výmeny vytvára susedstvo. EIGRP funguje podobne.
Protokol RIP každých 30 sekúnd vykonáva periodické aktualizácie celej tabuľky smerovania a rozposiela informácie o všetkých rozhraniach a všetkých trasách všetkým svojim susedom. EIGRP nevykonáva periodickú úplnú aktualizáciu informácií, namiesto toho používa koncept rozposielania správ Hello, ako to robí OSPF. Každých niekoľko sekúnd posiela Hello, aby sa uistil, že sused stále „žije“.
Na rozdiel od protokolu vzdialeného vektora, ktorý študuje celú topológiu siete predtým, ako prijme rozhodnutie o vytvorení trasy, EIGRP na rozdiel od RIP vytvára trasy na základe „pýtania“. Keď hovorím o „pýtaniach“, myslím tým, že keď sused oznámi niečo, EIGRP tomu bezpodmienečne verí. Napríklad, ak sused povie, že vie, ako dosiahnuť 10.1.1.2, EIGRP mu verí, ani sa nepýta: „Odkiaľ to vieš? Povedz mi o topológii celej siete!“.
Do roku 2013, ak ste používali len infraštruktúru Cisco, mohli ste používať EIGRP, pretože tento protokol bol vytvorený už v roku 1994. Avšak mnohé spoločnosti, aj pri použití zariadení Cisco, nechceli pracovať s týmto protokolom. Podľa môjho názoru je dnes EIGRP najlepším protokolom dynamického smerovania, pretože je oveľa jednoduchší na použitie, avšak ľudia stále dávajú prednosť OSPF. Myslím si, že to súvisí s tým, že sa nechcú „priväzovať“ na produkty Cisco. Ale Cisco sprístupnilo tento protokol verejnosti, pretože podporuje sieťové zariadenia tretích strán, ako napríklad Juniper, a ak sa spojíte so spoločnosťou, ktorá nepoužíva zariadenia Cisco, nebudete mať žiadne problémy.
Poďme sa na chvíľu pozrieť na históriu sieťových protokolov.
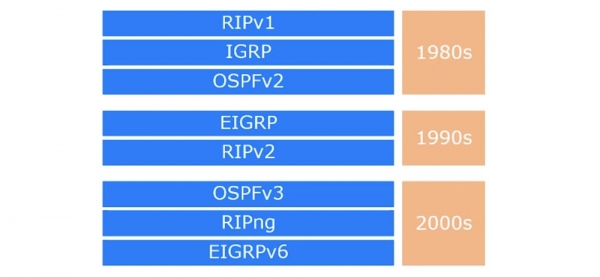
Protokol RIPv1, ktorý sa objavil v 80. rokoch, mal množstvo obmedzení, napríklad maximálny počet skokov, rovný 16, a preto nemohol zabezpečiť smerovanie v rozsiahlych sieťach. O niečo neskôr bol vyvinutý vnútorný protokol smerovania brány IGRP, ktorý bol oveľa lepší ako RIP. Avšak bol viac protokolom vzdialeného vektora než protokolom stavu kanálov. Na konci 80. rokov sa objavil otvorený štandard – protokol na sledovanie stavu kanálov OSPFv2 pre protokol IPv4.
Na začiatku 90. rokov sa Cisco rozhodla, že protokol IGRP je potrebné vylepšiť, a vydala vylepšený vnútorný protokol routovania EIGRP. Bol omnoho efektívnejší ako OSPF, pretože spájal vlastnosti RIP a OSPF. Keď začneme jeho štúdium, presvedčíte sa, že konfigurácia EIGRP je omnoho jednoduchšia než OSPF. Cisco sa snažila vytvoriť protokol, ktorý by zabezpečil čo najrýchlejšiu konvergenciu siete.
Na konci 90. rokov bola vydaná aktualizovaná bezclassová verzia protokolu RIPv2. V 2000-och rokoch sa objavila tretia verzia OSPF, RIPng a EIGRPv6, ktoré podporovali protokol IPv6. Svet sa postupne približuje k úplnému prechodu na IPv6 a vývojári protokolov routovania chcú byť na to pripravení.
Ak si pamätáte, študovali sme, že pri výbere optimálnej trasy RIP, ako vzdialenostno-vektorový protokol, sa riadi len jedným kritériom — minimálnym počtom skokov, alebo minimálnou vzdialenosťou do cieľového rozhrania. Takže router R1 si vyberie priamu trasu k routeru R3 aj keď rýchlosť na tejto trase je 64 kbit/s — čo je omnoho nižšie ako rýchlosť na trase R1-R2-R3, ktorá je 1544 kbit/s. Protokol RIP považuje pomalú trasu s jedným skokom za optimálnu, nie rýchlu trasu s dvoma skokmi.
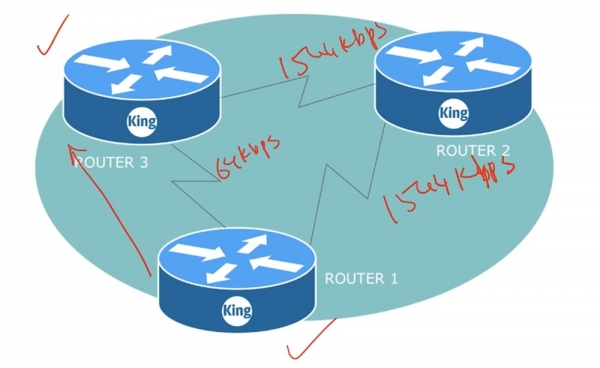
OSPF preskúma celú topológiu siete a rozhodne sa pre pripojenie k routeru R3 použiť trasu cez router R2 ako rýchlejšiu. Ako metrika používa RIP počet skokov, zatiaľ čo metrikou OSPF je cena, ktorá je v mnohých prípadoch úmerná priepustnosti kanála.
EIGRP sa tiež orientuje na cenu trasy, avšak jeho metrika je oveľa zložitejšia než metrika OSPF a zakladá sa na mnohých faktoroch, vrátane priepustnosti (Bandwidth), oneskorenia (Delay), spoľahlivosti (Reliability), zaťaženia (Loading) a maximálnej veľkosti paketu (MTU). Napríklad, ak bude nejaký uzol zaťažený viac ako ostatné, EIGRP analyzuje zaťaženie celej trasy a vyberie iný uzol s menším zaťažením.
V kurze CCNA budeme zohľadňovať len také faktory formovania metriky ako Bandwidth a Delay, práve tie sa použijú vo vzorci metriky.
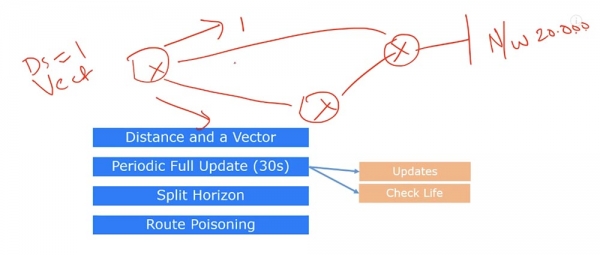
Distantno-vektorový protokol RIP používa dva pojmy: vzdialenosť a smer. Ak máme 3 routre a jeden z nich je pripojený k sieti 20.0.0.0, voľba sa uskutoční podľa vzdialenosti – to sú hops, v tomto prípade 1 hop, a podľa smeru, teda ktorou cestou – hornou alebo dolnou – posielať prevádzku.
Okrem toho, RIP používa periodické aktualizácie informácií, zasielajúc celú tabuľku smerovania po celej sieti každých 30 sekúnd. Táto aktualizácia vykonáva 2 funkcie. Prvá – samotná aktualizácia tabuľky smerovania, druhá – kontrola životaschopnosti suseda. Ak zariadenie nedostáva odpovedajúcu aktualizáciu tabuľky alebo nové informácie o trase od suseda počas 30 sekúnd, chápe, že cesta k susedovi už nie je použiteľná. Router posiela aktualizáciu každých 30 sekúnd, aby zistil, či je sused „nažive“ a či je ešte platná trasa.
Ako som povedal, na zabránenie smerovým slučkám sa používa technológia Split Horizon. To znamená, že aktualizácia sa nezasiela späť na ten rozhranie, z ktorého prišla. Druhá technológia na zabránenie slučkám je Route Poison. Ak pripojenie k znázornenej sieti 20.0.0.0 zlyhá, router, ku ktorému bola pripojená, zasiela susedom „otrávenú trasu“, kde oznamuje, že táto sieť je teraz dostupná v 16 hops, teda prakticky nedosiahnuteľná. Takto funguje protokol RIP.
Ako to funguje EIGRP? Ak si pamätáte z lekcií o OSPF, tento protokol vykonáva tri funkcie: vytvára susedstvo, pomocou LSA aktualizuje databázu LSDB v súlade so zmenami topológie siete a zostavuje tabuľku smerovania. Vytváranie susedstva je dosť zložitý proces, ktorý využíva množstvo parametrov. Napríklad kontrola a zmena pripojenia 2WAY – niektoré pripojenia zostávajú v stave obojsmerného spojenia, niektoré prechádzajú do stavu FULL. Na rozdiel od OSPF sa v protokole EIGRP podobné nevyskytuje – kontroluje iba 4 parametre.
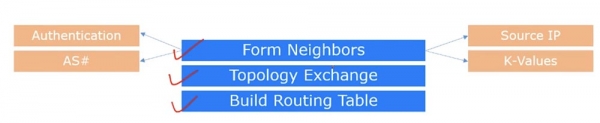
Rovnako ako OSPF, tento protokol každých 10 sekúnd posiela správu Hello, ktorá obsahuje 4 parametre. Prvý je kritérium autentifikácie, ak bola predtým nastavená. Všetky zariadenia, s ktorými sa vytvára susedstvo, musia mať rovnaké autentifikačné parametre.
Druhý parameter slúži na overenie príslušnosti zariadení k jednej autonómnej sústave, to znamená, že na vytvorenie susedstva prostredníctvom protokolu EIGRP musia mať obidve zariadenia rovnaké číslo autonómnej sústavy. Tretí parameter slúži na overenie toho, že správy Hello sa rozosielajú z jednej IP adresy zdroja Source IP.
Štvrtý parameter sa používa na overenie zhody premenných koeficientov K-Values. Protokol EIRGP používa 5 takýchto koeficientov od K1 do K5. Ak si pamätáte, pri hodnote K=0 sú parametre ignorované, a ak je K=1, použijú sa v rovnicu na výpočet metriky. Takže hodnoty K1-5 pre rôzne zariadenia musia zodpovedať. V kurze CCNA budeme predpokladať, že hodnoty týchto koeficientov sú predvolené: K1 a K3 sú rovné 1, zatiaľ čo K2, K4 a K5 sú rovné 0.
Ak teda tieto 4 parametre zodpovedajú, EIGRP vytvára susedské vzťahy a zariadenia sa navzájom zapíšu do tabuľky susedov. Potom sa vykonajú zmeny v topologickej tabuľke.
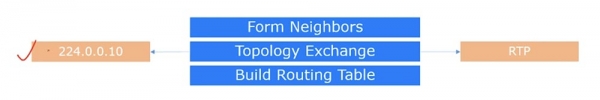
Všetky správy Hello sa odosielajú na multicastovú IP adresu 224.0.0.10, a aktualizácie sa v závislosti od nastavenia posielajú na unicastové adresy susedov alebo na multicastovú adresu. Táto aktualizácia nie je zasielaná prostredníctvom UDP alebo TCP, ale používa iný protokol nazvaný RTP, Reliable Transport Protocol, alebo „protokol pre spoľahlivú dopravu“. Tento protokol kontroluje, či sused prijal aktualizáciu, a ako naznačuje jeho názov, jeho kľúčovou funkciou je zabezpečiť spoľahlivosť prenosu. Ak aktualizácia nedosiahne suseda, prenos sa zopakuje, kým ju nesprevádzajú. V OSPF neexistuje mechanizmus na overenie prijímajúceho zariadenia, takže systém nevie, či susedné zariadenia prijali aktualizáciu alebo nie.
Ak si pamätáte, RIP odosiela aktualizáciu kompletnej topológie siete každých 30 sekúnd. EIGRP to robí len v prípade, že sa v sieti objavilo nové zariadenie alebo došlo k akýmkoľvek zmenám. Ak došlo k zmene topológie podsiete, protokol odošle aktualizáciu, ale nie celej tabulky topológie, ale iba záznamov s touto zmenou. Ak sa zmení nejaká podsiete, aktualizuje sa iba jej topológia. To vyzerá ako čiastočná aktualizácia, ktorá sa vykonáva, keď je to potrebné.
Ako iste viete, OSPF odosiela LSA každých 30 minút bez ohľadu na to, či nastali v sieti nejaké zmeny. EIGRP nebude odosielať žiadne aktualizácie dlhší čas, kým v sieti nedôjde k nejakým zmenám. Preto je EIGRP oveľa účinnejší než OSPF.
Po tom, čo smerovače vymenili balíky aktualizácií, nastáva tretia fáza – vytvorenie smerovacej tabuľky na základe metriky, ktorá sa vypočíta podľa vzorca uvedeného na obrázku. Ten zahŕňa kalkuláciu nákladov a na základe týchto nákladov spraví rozhodnutie.
Predpokladajme, že R1 odoslal Hello smerovaču R2 a ten poslal Hello smerovaču R1. Ak sa všetky parametre zhodujú, smerovače vytvoria tabuľku susedov. Do tejto tabuľky R2 zapíše záznam o smerovači R1 a R1 vytvorí záznam o R2. Po tomto smerovač R1 odošle aktualizáciu do siete pripojenej k nemu 10.1.1.0/24. V smerovacej tabuľke to vyzerá ako informácia o IP adrese siete, rozhraní smerovača, ktoré zabezpečuje spojenie s ňou, a nákladoch cesty cez toto rozhranie. Ako si pamätáte, náklady EIGRP sú 90, a ďalej sa uvádza hodnota vzdialenosti Distance value, o ktorej budeme hovoriť neskôr.
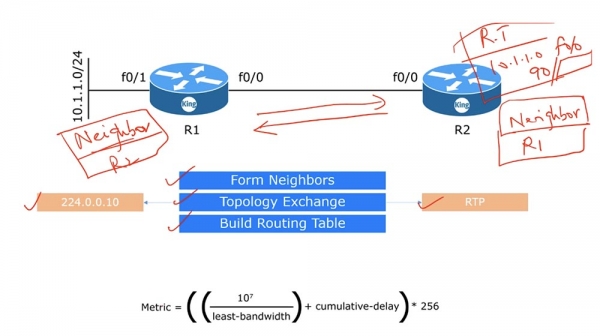
Úplný vzorec metriky vyzerá oveľa zložitejší, keďže obsahuje hodnoty koeficientov K a rôzne transformácie. Na webovej stránke Cisco je uvedený celý tvar vzorca, avšak ak vykonáte substitúciu hodnôt koeficientov podľa predvolených nastavení, premení sa na jednoduchší tvar – metrika bude rovná (bandwidth + Delay) * 256.
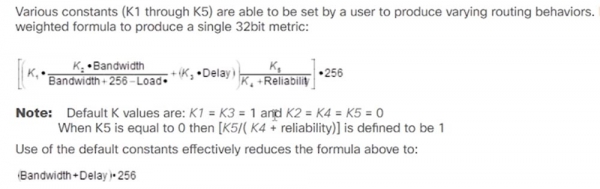
Budeme používať práve takýto zjednodušený typ vzorca na výpočet metriky, kde priepustnosť v kilobitoch je 107 rozdelené na najmenej priepustnosť všetkých rozhraní vedúcich k cieľovej sieti least-bandwidth, a oneskorenie cumulative-delay je súhrnné oneskorenie v desiatkach mikrosekúnd na všetkých rozhraní vedúcich k cieľovej sieti.
Pri štúdiu EIGRP musíme osvojiť štyri definície: Feasible Distance (možná vzdialenosť), Reported Distance (nahlásená vzdialenosť), Successor (susedný smerovač s najnižšou cenou cesty k cieľovej sieti) a Feasible Successor (záložný susedný smerovač). Aby sme pochopili, čo znamenajú, pozrime sa na nasledujúcu topológiu siete.
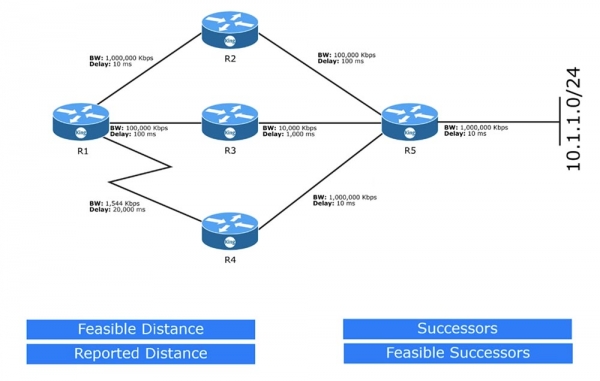
Začneme vytvorením smerovacej tabuľky R1 s cieľom vybrať najlepší smer k sieti 10.1.1.0/24. Vedľa každého zariadenia je uvedená priepustnosť v kbit/s a oneskorenie v ms. Používame rozhrania GigabitEthernet s priepustnosťou 100 Mbit/s, alebo 1000000 kbit/s, rozhrania FastEthernet s rýchlosťou 100000 kbit/s, Ethernet s rýchlosťou 10000 kbit/s a sériové rozhrania s rýchlosťou 1544 kbit/s. Tieto hodnoty môžeme získať pri prehliadaní nastavení smerovača, ktoré obsahujú charakteristiky príslušných fyzických rozhraní.
Priepustnosť sériových rozhraní je predvolene 1544 kbit/s, a aj keď máte linku 64 kbit/s, priepustnosť bude stále 1544 kbit/s. Preto by ste sa ako sieťový administrátor mali uistiť, že používate správnu hodnotu priepustnosti. Pre konkrétne rozhranie ju môžete nastaviť pomocou príkazu bandwidth, a s príkazom delay môžete zmeniť predvolenú hodnotu oneskorenia. Nemusíte sa obávať hodnoty priepustnosti pre predvolené rozhrania GigabitEthernet alebo Ethernet, ale buďte opatrní pri výbere rýchlosti linky, ak používate sériové rozhranie.
Všimnite si, že na tejto schéme je oneskorenie označené ako v milisekundách ms, ale v skutočnosti je to mikrosekundy, jednoducho nemám písmeno μ na správne označenie mikrosekúnd μs.
S mierou pozornosti zohľadnite nasledujúcu skutočnosť. Ak zadáte príkaz show interface g0/0, systém zobrazí oneskorenie v desiatkach mikrosekúnd, a nie len v mikrosekundách.
Túto otázku podrobne preskúmame v nasledujúcom videu venovanom nastaveniu EIGRP; zatiaľ si zapamätajte, že pri dosadzovaní hodnôt oneskorenia do vzorca 100 μs sa schéma mení na 10, pretože vzorec používa desiatky mikrosekúnd, nie jednotky.
Na schéme označím červenými bodmi rozhrania, ktorým prislúchajú zobrazené priepustnosti a oneskorenia.
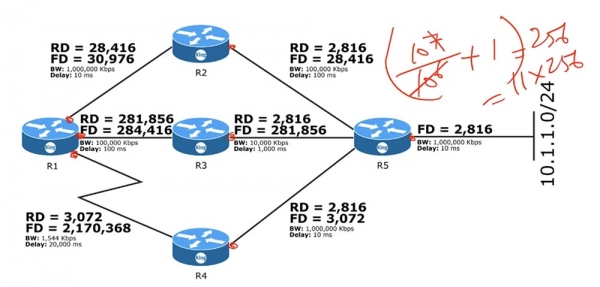
Na prvom mieste musíme určiť možné vzdialenosti Feasible Distance. Toto je metrika FD, ktorá sa počíta podľa vzorca. Pre úsek od R5 do vonkajšej siete musíme rozdeliť 107 na 106, v dôsledku čoho dostaneme 10. Potom k tejto hodnote bandwidth musíme pripočítať oneskorenie, ktoré je rovné 1, pretože máme 10 mikrosekúnd, teda jeden desať. Získaná hodnota 11 sa musí vynásobiť 256, teda hodnota metriky sa bude rovnať 2816. Taká je hodnota FD pre tento úsek siete.
Túto hodnotu router R5 pošle routeru R2, pričom pre R2 sa stane vyhlásenou vzdialenosťou Reported Distance, teda hodnotou, ktorú mu oznámil sused. Týmto spôsobom bude vyhlásená vzdialenosť RD pre všetky ostatné zariadenia rovnú možnej vzdialenosti FD zariadenia, ktoré vám ju oznámilo.
Router R2 vykonáva výpočty FD na základe svojich údajov, teda delí 107 na 105 a dostáva 100. Potom k tejto hodnote pridáva súčet oneskorení na ceste do vonkajšej siete: oneskorenie R5, ktoré je rovné jednému desiatku mikrosekúnd, a vlastné oneskorenie, ktoré je rovné desiatim desiatkom. Celkové oneskorenie bude 11 desiatkov mikrosekúnd. Pridávame ho k získanej stovke a dostávame 111, túto hodnotu vynásobíme 256 a dostávame hodnotu FD=28416. Podobne postupuje router R3, ktorý po svojich výpočtoch dostáva hodnotu FD=281856. Router R4 vypočítava hodnotu FD=3072 a odosiela ju R1 ako RD.
Upozorňujeme, že router R1 pri výpočte FD dosadzuje do vzorca nie svoju priepustnosť 1000000 kbit/s, ale nižšiu priepustnosť routera R2, ktorá je 100000 kbit/s, pretože vo vzorci sa vždy používa minimálna priepustnosť rozhrania vedúceho k cieľovej sieti. V tomto prípade sa na ceste k sieti 10.1.1.0/24 nachádzajú routery R2 a R5, ale pretože priepustnosť piateho routera je vyššia, do vzorca sa dosádza najmenšia hodnota priepustnosti routera R2. Celková oneskorenie na ceste R1-R2-R5 je 1+10+1 (desiatky) = 12, a upravená priepustnosť je rovná 100, a súčet týchto čísel, vynásobený 256, dá hodnotu FD=30976.
Takže všetky zariadenia vypočítali FD svojich rozhraní a router R1 má 3 trasy vedúce k cieľovej sieti. Tieto trasy sú R1-R2, R1-R3 a R1-R4. Router vyberá minimálnu hodnotu možnej vzdialenosti FD, ktorá je 30976 – to je trasa k routeru R2. Tento router sa stáva Successorom, alebo „nástupcom“. V tabuľke smerovania je tiež uvedený Feasible Successor (rezervný nástupca) – to znamená, že v prípade prerušenia spojenia medzi R1 a Successor, trasa bude prebiehať cez rezervný router Feasible Successor.
Feasible Successors sa určuje podľa jediného pravidla: vyhlásená vzdialenosť RD tohto smerovača musí byť menšia ako FD routera na úseku k Successorovi. V našom prípade R1-R2 má FD=30976, RD na úseku R1-K3 je 281856, a RD na úseku R1-R4 je 3072. Keďže 3072 < 30976, za Feasible Successor je vybraný router R4.
To znamená, že pri prerušení spojenia na úseku siete R1-R2 bude prevádzka do siete 10.1.1.0/24 smerovaná trasou R1-R4-R5. Prepnúť trasu pri použití RIP trvá niekoľko desiatok sekúnd, pri použití OSPF – niekoľko sekúnd, a v EIGRP prebieha okamžite. Toto je ďalšia výhoda EIGRP v porovnaní s inými smerovacími protokolmi.
Čo sa stane, ak sa súčasne prerušia spojenia s Successor a Feasible Successor? V tomto prípade EIGRP využije algoritmus DUAL, ktorý môže vypočítať záložnú trasu cez pravdepodobného nástupcu. To môže trvať niekoľko sekúnd, počas ktorých EIGRP nájde iného suseda, ktorého je možné použiť na prenášanie prevádzky, a vloží jeho údaje do smerovacej tabuľky. Potom protokol pokračuje v bežnej činnosti v zabezpečení smerovania.
Ďakujeme, že s nami zostávate. Páčia sa vám naše články? Chcete vidieť viac zaujímavých materiálov? Podporte nás objednaním alebo odporúčaním priateľom, 30% zľava pre používateľov Chabra na unikátny ekvivalent entry-level serverov, ktorý sme pre vás vytvorili: (k dispozícii varianty s RAID1 a RAID10, až 24 jadier a až 40GB DDR4).
Dell R730xd za polovicu? Len u nás v Holandsku! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 dolárov! Prečítajte si o tom
Zdroj: habr.com
