

Zistená v tomto roku umožňuje akémukoľvek užívateľovi domény získať administrátorské práva domény a skompromitovať Active Directory (AD) a ďalšie pripojené hosty. Dnes vám ukážeme, ako funguje tento útok a ako ho odhaliť.
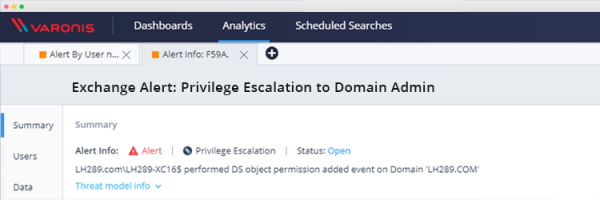
Takto funguje tento útok:
- Útočník získava účet akéhokoľvek doménového užívateľa s aktívnou e-mailovou schránkou, aby sa prihlásil na funkciu push-oznámení od Exchange.
- Útočník používa NTLM relay na oklamanie servera Exchange: v dôsledku toho sa server Exchange pripojí na počítač skompromitovaného užívateľa pomocou metódy NTLM over HTTP, ktorú útočník potom použije na prechod overovacím procesom na doménovom ovládači prostredníctvom LDAP s údajmi účtu Exchange.
- Nakoniec útočník využíva tieto oprávnenia účtu Exchange na zvýšenie svojich oprávnení. Tento posledný krok môže byť tiež vykonaný nepriateľsky zameraným administrátorom, ktorý už má legitímny prístup, aby vykonal potrebnú zmenu práv. Vytvorením pravidla na odhaľovanie tejto aktivity sa ochránite pred týmto a podobnými útokmi.
Následne môže útočník napríklad spustiť DCSync, aby získal hashované heslá všetkých užívateľov domény. To mu umožní realizovať rôzne typy útokov — od útokov na golden ticket po prenos hash.
Výskumný tím Varonis podrobne preskúmal tento vektor útoku a pripravil návod pre našich klientov, aby ho mohli odhaliť a zároveň skontrolovať, či už boli skompromitovaní.
Odhaľovanie zvýšenia oprávnení v doméne
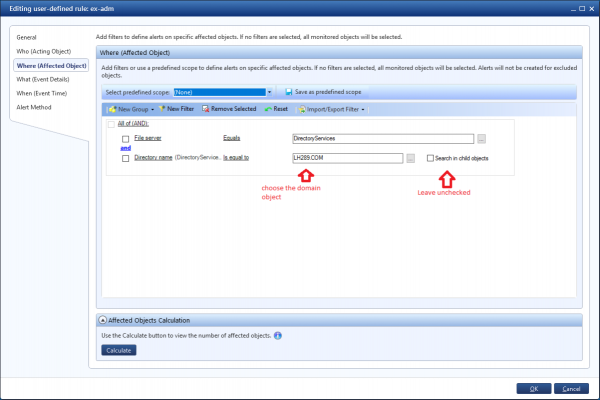
V vytvorte vlastné pravidlo na sledovanie zmien určitých oprávnení na objekte. Bude sa spúšťať pri pridávaní práv a oprávnení na zaujímavý objekt v doméne:
- Uveďte názov pravidla
- Nastavte kategóriu ako „Zvýšenie oprávnení“
- Nastavte hodnotu pre typ zdroja „Všetky typy zdrojov“
- Súborový server = DirectoryServices
- Uveďte doménu, ktorá vás zaujíma, napríklad podľa názvu
- Pridajte filter na pridanie oprávnení na objekte AD
- A nezabudnite nechať nezaškrtnutú možnosť „Hľadať v podriadených objektoch“
A teraz správa: odhaľovanie zmeny práv na objekte domény
Zmeny oprávnení na objekte AD sú dosť zriedkavé, preto všetko, čo vyvolalo toto upozornenie, je potrebné a treba preskúmať. Tiež by bolo dobré otestovať vzhľad a obsah správy pred spustením samotného pravidla.
Táto správa tiež ukáže, či ste už touto útokom boli ohrození:
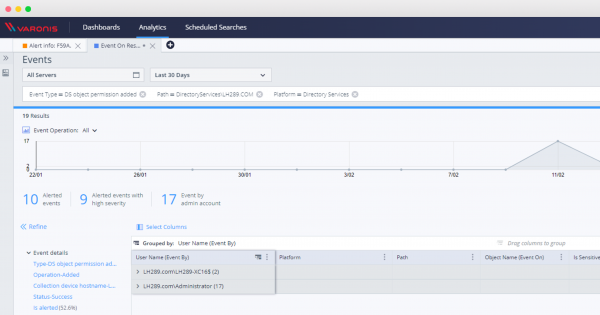
Po aktivácii pravidla je možné vyšetrovať všetky ostatné udalosti zvýšenia privilegovaných práv pomocou webového rozhrania DatAlert:
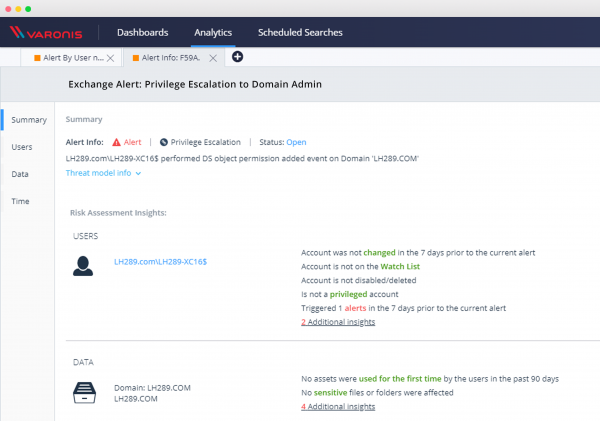
Po nastavení tohto pravidla budete môcť sledovať a chrániť sa pred týmito a podobnými typmi zraniteľností bezpečnostného systému, vyšetriť udalosti s objektmi služieb adresárov AD a zistiť, či ste vystavení tejto kritickej zraniteľnosti.
Zdroj: habr.com
