

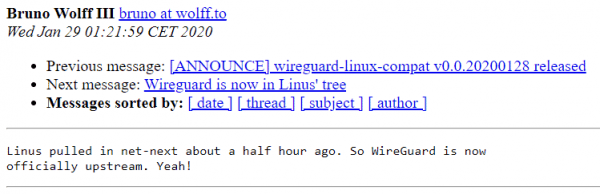
Dnes Linus preniesol vetvu net-next s VPN rozhraniami . O tejto udalosti v mailing liste WireGuard.
Momentálne pokračuje zbieranie kódu pre nové jadro Linux 5.6. WireGuard je rýchly VPN novej generácie, ktorý implementuje modernú kryptografiu. Pôvodne bol vyvinutý ako jednoduchšia a pohodlnejšia alternatíva k existujúcim VPN. Autorom je kanadský odborník na informačnú bezpečnosť Jason Donenfeld. V auguste 2018 získal WireGuard od Linusa Torvaldsa. Približne v tom čase sa začalo pracovať na začlenení VPN do jadra Linux. Proces sa však trochu oneskoril.
„Vidím, že Jason podal pull request na zahrnutie WireGuard do jadra, — písal Linus 2. augusta 2018. — Môžem znova vyjadriť svoju lásku k tomuto VPN a dúfať v rýchle zlúčenie? Možno kód nie je dokonalý, ale prezeral som si ho a v porovnaní s hrôzami OpenVPN a IPSec, to je skutočné umelecké dielo.“
Napriek želaniu Linusa sa zlúčenie natiahlo na rok a pol. Hlavný problém sa ukázal byť v prepojení na vlastné implementácie kryptografických funkcií, ktoré sa používali na zvýšenie výkonu. Po dlhých rokovaniach v septembri 2019 bolo preložiť patch-e na existujúce funkcie jadra Crypto API, ku ktorým majú vývojári WireGuard výhrady v oblasti výkonu a celkovej bezpečnosti. Rozhodli sa však, že nativné kryptofunkcie WireGuard vyčlenia do samostatného nízkoúrovňového Zinc API, ktoré sa časom portuje do jadra. V novembri vývojári jadra dodržali sľub a premiestniť do hlavného jadra časť kódu zo Zinc. Napríklad do Crypto API pripravené vo WireGuard rýchle implementácie algoritmov ChaCha20 a Poly1305.
Nakoniec, 9. decembra 2019, David Miller, ktorý zodpovedá za sieťový subsystém jadra Linux, v rámci vetvy net-next so zapracovaním VPN rozhrania od projektu WireGuard.
A dnes, 29. januára 2020, zmeny odoslané k Linusovi na začlenenie do jadra.

Vyhlásené výhody WireGuardu oproti iným VPN riešeniam:
- Jednoduché na používanie.
- Používa modernú kryptografiu: Noise protocol framework, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF atď.
- Kompaktný a čitateľný kód, jednoduchšie na skúmanie zraniteľností.
- Vysoký výkon.
- Jasná a detailná .
Celá základná logika WireGuard zaberá menej ako 4000 riadkov kódu, zatiaľ čo OpenVPN a IPSec sú stovky tisíc riadkov.
WireGuard používa koncept šifrovacích kľúčov na smerovanie, ktorý predpokladá priradenie súkromného kľúča ku každému sieťovému rozhraniu a použitie verejných kľúčov na ich spojenie. Výmena verejných kľúčov na nastavenie spojenia prebieha podobne ako v SSH. Na zladenie kľúčov a spojenie bez spustenia samostatného démona v užívateľskom priestore sa používa mechanizmus Noise_IK z , podobný udržiavaniu authorized_keys v SSH. Prenos dát sa realizuje prostredníctvom inkapsulácie do UDP paketov. Podporuje sa zmena IP adresy VPN servera (roaming) bez prerušenia spojenia s automatickým prekonfigurovaním klienta, — Opennet.
Na šifrovanie stream cipher a algoritmus overovania správ (MAC) , vyvinutý Danielom Bernsteinom (), Tanja Lange a Peter Schwabe. ChaCha20 a Poly1305 sú prezentované ako rýchlejšie a bezpečnejšie alternatívy k AES-256-CTR a HMAC, ktorých softvérová implementácia umožňuje dosiahnuť fixný čas na vykonanie bez zapojenia špeciálnej hardvérovej podpory. Na generovanie spoločného tajného kľúča sa používa Diffie-Hellmanov protokol s elliptickými krivkami v implementácii , taktiež navrhnutý Danielom Bernsteinom. Na hashovanie sa používa algoritmus ».
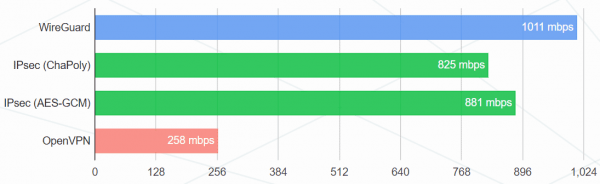
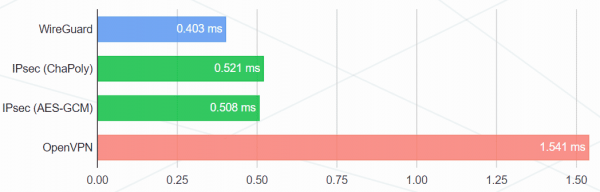
Výsledky z oficiálnej stránky:
Priepustnosť (megabit/s)
Ping (ms)
Testovacia konfigurácia:
- Intel Core i7-3820QM a Intel Core i7-5200U
- Gigabitové karty Intel 82579LM a Intel I218LM
- Linux 4.6.1
- Konfigurácia WireGuard: 256-bitový ChaCha20 s Poly1305 pre MAC
- Prvá konfigurácia IPsec: 256-bitový ChaCha20 s Poly1305 pre MAC
- Druhá konfigurácia IPsec: AES-256-GCM-128 (s AES-NI)
- Konfigurácia OpenVPN: ekvivalentný šifrovací súbor 256-bitového AES s HMAC-SHA2-256, režim UDP
- Výkon bol meraný pomocou
iperf3, zobrazený priemerný výsledok za 30 minút.
Teoreticky, po integrácii do sieťového zásobníka by WireGuard mal pracovať ešte rýchlejšie. V skutočnosti to však nemusí platiť kvôli prechodu na integrované kryptografické funkcie Crypto API. Možno nie všetky z nich sú ešte optimalizované na úroveň výkonnosti natívneho WireGuard.
Z môjho pohľadu je WireGuard ideálny pre používateľa. Všetky nízkoúrovňové riešenia sú zahrnuté v špecifikácii, takže proces nastavenia typickej VPN infraštruktúry trvá len niekoľko minút. Prakticky nie je možné sa v konfigurácii pomýliť, — na Habre v roku 2018. — Proces inštalácie na oficiálnej stránke, osobitne by som chcel vyzdvihnúť vynikajúcu . Takéto jednoduchosti použitia a kompaktnosti kódu sa dosiahlo vďaka zrieknutiu sa distribúcie kľúčov. Tu nie je zložitý systém certifikátov a tejto korporátnej hrôzy, krátke šifrovacie kľúče sa distribuuje zhruba ako SSH kľúče.
Projekt WireGuard sa vyvíja od roku 2015, prešiel auditom a . Podpora WireGuard je integrovaná do NetworkManager a systemd, a patch pre jadro patrí do základného zloženia distribúcií Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph a ALT.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish