

Možnosti využitia riešení pre viditeľnosť siete
Čo je to viditeľnosť siete?
Viditeľnosť sa podľa Websterovho slovníka definuje ako „schopnosť byť ľahko zaznamenaný“ alebo „stupeň jasnosti“. Pod viditeľnosťou siete alebo aplikácie sa rozumie odstránenie slepých miest, ktoré skrývajú schopnosť ľahko vidieť (alebo kvantitatívne určiť), čo sa deje v sieti a/alebo aplikáciách v sieti. Táto viditeľnosť umožňuje IT tímom rýchlo izolovať bezpečnostné hrozby a riešiť problémy s výkonom, čo v konečnom dôsledku zabezpečuje najlepšiu interakciu s koncovým používateľom.
Ďalším porozumením je, že umožňuje IT tímom kontrolovať a optimalizovať sieť spolu s aplikáciami a IT službami. Preto je viditeľnosť siete, aplikácií a bezpečnosti absolútne nevyhnutná pre každú IT organizáciu.
Najjednoduchší spôsob, ako dosiahnuť viditeľnosť siete, je implementovať architektúru viditeľnosti, ktorá predstavuje komplexnú end-to-end infraštruktúru, zabezpečujúcu viditeľnosť fyzickej a virtuálnej siete, aplikácií a bezpečnosti.
Zakladanie základov siete viditeľnosti
Akonáhle bude architektúra viditeľnosti vytvorená, sprístupní sa množstvo možností využitia. Ako je znázornené nižšie, architektúra viditeľnosti predstavuje tri základné úrovne viditeľnosti: úroveň prístupu, úroveň riadenia a úroveň monitorovania.
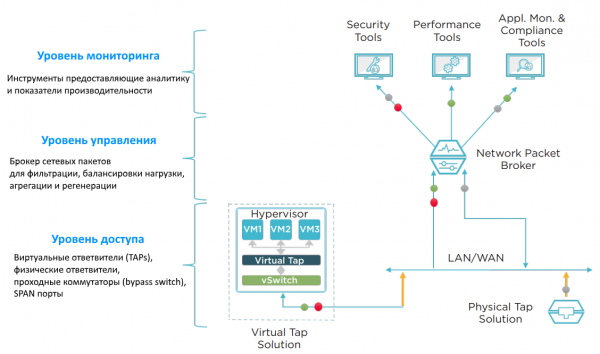
Použitím znázornených prvkov môžu IT špecialisti riešiť rôzne problémy siete a aplikácií. Existujú dve kategórie možností využitia:
- Hlavné riešenia viditeľnosti
- Úplná viditeľnosť siete
Hlavné riešenia viditeľnosti sú zamerané na bezpečnosť siete, úsporu nákladov a opravu chýb. To sú tri kritériá, ktoré ovplyvňujú IT každý mesiac, ak nie každý deň. Úplná viditeľnosť siete má za cieľ zabezpečiť hlbšie pochopenie oblastí slepých miest, výkonu a súladu s predpismi.
Čo sa naozaj dá robiť s viditeľnosťou siete?
Existuje šesť rôznych možností využitia viditeľnosti siete, ktoré jasne môžu ukázať hodnotu. Tieto sú:
— Zlepšenie bezpečnosti siete
— Poskytovanie možností obmedzenia a zníženia nákladov
— Zrýchlenie odstraňovania problémov a zvýšenie spoľahlivosti siete
— Odstránenie slepých miest v sieti
— Optimalizácia výkonu siete a aplikácií
— Posilnenie dodržiavania regulačných požiadaviek
Nižšie sú niektoré konkrétne príklady použitia.
Príklad č. 1 – filtrácia dát pre bezpečnostné riešenia umiestnené v priepuste siete (in-line) zvyšuje efektivitu týchto riešení
Cieľom tohto prístupu je používanie brokera sieťových paketov (NPB – Network Packet Broker) na filtráciu dát s nízkym rizikom (ako napríklad video a hlas), aby sa vylúčili z kontroly bezpečnostnými prostriedkami (systémom prevencie narušení (IPS), prevencie straty dát (DLP), webovým aplikačným firewallow (WAF) atď.). Tento "nezaujímavý" traffic môže byť identifikovaný a poslaný späť na obchádzkový prepínač (by-pass switch) a následne do siete. Výhodou tohto riešenia je, že WAF alebo IPS nemusia míňať procesorové prostriedky (CPU) na analýzu nepotrebných dát. Ak váš sieťový traffic obsahuje významný objem týchto typov dát, môžete realizovať túto funkciu a znížiť záťaž na vašich bezpečnostných nástrojoch.
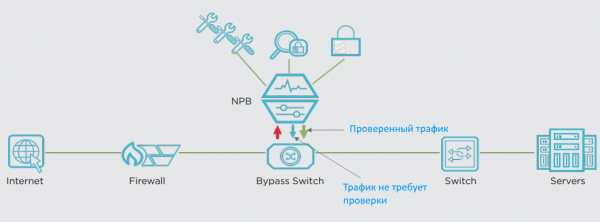
Niektoré spoločnosti mali prípady, keď až 35 % sieťového trafficu s nízkym rizikom bolo vylúčených z kontroly IPS. To automaticky zvyšuje efektívnu šírku pásma IPS o 35 % a znamená, že môžete odložiť nákup ďalších IPS alebo upgrade. Všetci vieme, že sieťový traffic rastie, takže nakoniec budete potrebovať výkonnejšie IPS. Skutočne ide o otázku — chcete minimalizovať náklady, alebo nie?
Príklad č. 2 – vyváženie záťaže predlžuje životnosť zariadení 1-10 Gbit/s v sieti 40 Gbit/s
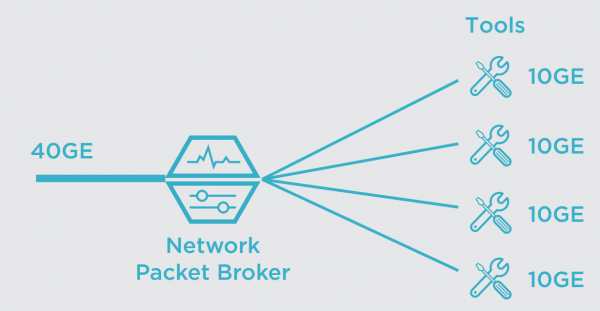
Druhý príklad použitia zahŕňa zníženie celkových nákladov na vlastníctvo sieťového vybavenia. To sa dosahuje pomocou paketových brokerov (NPB) na vyvažovanie prevádzky smerom k bezpečnostným a monitorovacím nástrojom. Ako môže vyvažovanie záťaže pomôcť väčšine podnikov? Predovšetkým nárast objemu sieťovej prevádzky je veľmi bežným javom. Ale čo tak monitorovanie vplyvu rastu priepustnosti? Napríklad, ak modernizujete jadro siete z 1 Gbit/s na 10 Gbit/s, budete potrebovať 10 Gbit/s nástroje na správne monitorovanie. Ak zvýšite rýchlosť na 40 Gbit/s alebo 100 Gbit/s, potom pri takýchto rýchlostiach bude výber monitorovacích nástrojov oveľa menší a ich cena veľmi vysoká.
Paketoví brokeři poskytujú potrebné možnosti agregácie a vyvažovania záťaže. Napríklad, vyvažovanie prevádzky 40 Gbit/s umožňuje rozloženie monitorovacej prevádzky medzi niekoľko 10 Gbit/s nástrojov. Týmto spôsobom môžete predĺžiť životnosť 10 Gbit/s zariadení, kým nebudú k dispozícii dostatočné prostriedky na zakúpenie drahších nástrojov, schopných zvládnuť vyššie prenosové rýchlosti.
Ďalší príklad — zjednotiť nástroje na jednom mieste a poskytnúť im potrebné dáta od brokerov paketov. Niekedy sa používajú samostatné riešenia rozložené po sieti. Dáta prieskumu, ktorý vykonala spoločnosť Enterprise Management Associates (EMA), ukazujú, že 32 % firemných riešení je nedostatočne zaťažených, teda menej než na 50 %. Centralizácia nástrojov a vyvažovanie záťaže vám umožňujú spojiť zdroje a zvýšiť využitie s menej zariadeniami. Môžete často odložiť obstaranie ďalších nástrojov, kým sa miery využitia nestanú dostatočne vysoké.
Príklad č. 3 – riešenie problémov na zníženie/odstránenie potreby získania povolení na zmeny (Change Board permissions)
Po inštalácii zariadení na viditeľnosť (odbočky (TAPs), NPB…) do siete, vám zriedkakedy bude treba meniť sieť. To umožňuje optimalizovať niektoré procesy odstraňovania problémov, aby sa zvýšila efektívnosť.
Napríklad po nainštalovaní TAP ("nainštaluj a zabudni") pasívne odosiela kópiu všetkého prenosu do NPB. To má obrovskú výhodu, pretože eliminuje väčšinu byrokratických nuans, ako je získavanie schválení na zmeny v sieti. Ak sa nainštaluje aj broker balíkov, tak sa takmer okamžite sprístupnia všetky údaje potrebné na odstraňovanie problémov.
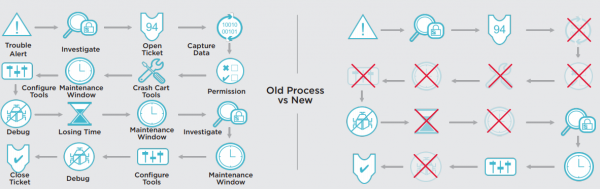
Ak nie je potrebné vykonávať zmeny, možno preskočiť fázy schvaľovania zmien a prejsť priamo na ladenie. Tento nový proces má veľký dopad na skrátenie priemernej doby na opravu (MTTR – Mean Time to Repair). Štúdie ukazujú, že je možné znížiť MTTR až o 80%.
Príklad č. 4 – Application Intelligence, aplikácia filtrácie aplikácií a maskovania údajov na zvýšenie účinnosti bezpečnosti
Čo je to inteligencia aplikácií (Application Intelligence)? Táto technológia je dostupná u brokerov balíkov (NPB) IXIA. Je to rozšírená funkčnosť, ktorá umožňuje prekročiť filtering paketov na úrovni 2–4 (modely OSI) a prejsť úplne na úroveň 7 (aplikáciu). Výhodou je, že údaje o správaní a polohe používateľov a aplikácií môžu byť generované a exportované v akomkoľvek požadovanom formáte – surové pakety, filtrované pakety alebo informácie NetFlow (IxFlow). IT oddelenia môžu odhaľovať skryté sieťové aplikácie, znižovať hrozby sieťovej bezpečnosti a tiež znižovať prestoje siete a/alebo zvyšovať výkonnosť siete. Charakteristické vlastnosti známych a neznámych aplikácií môžu byť identifikované, zachytené a prenesené špecializovaným monitorovacím a bezpečnostným nástrojom.
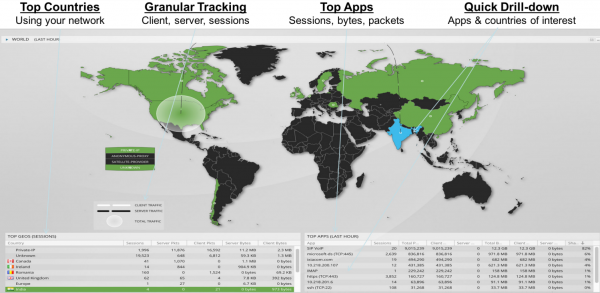
- identifikácia podozrivých/ neznámych aplikácií
- odhalenie podozrivého správania na základe geolokácie, napríklad používateľ zo Severnej Kórey sa pripája na váš FTP serveru a prenáša údaje
- dešifrovanie SSL na overenie a analýzu potenciálnych hrozieb
- analýza nesprávneho fungovania aplikácií
- analýza objemu a rastu prenosu na aktívne riadenie zdrojov a predpovedanie expanzie
- maskovanie dôverných údajov (kreditné karty, prihlasovacie údaje…) pred odoslaním
Funkcionalita Visibility Intelligence je dostupná ako pre fyzické, tak aj virtuálne (Cloud Lens Private) balíkové brokery IXIA (NPB), ako aj v verejných "cloudoch" — Cloud Lens Public:
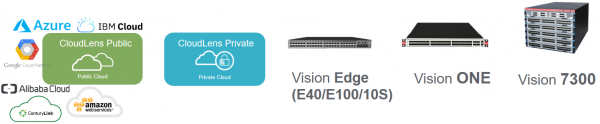
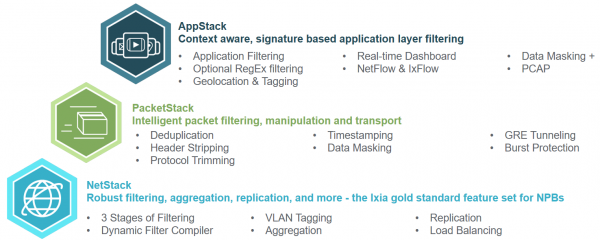
Okrem štandardnej funkcionality NetStack, PacketStack a AppStack:
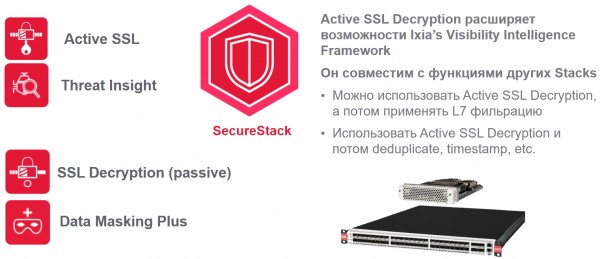
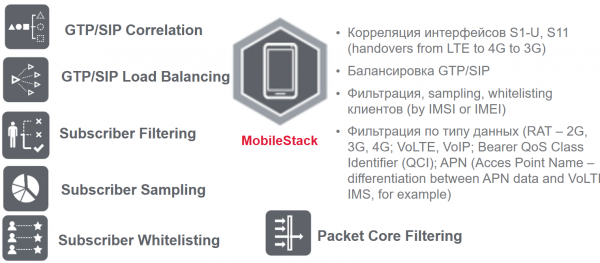
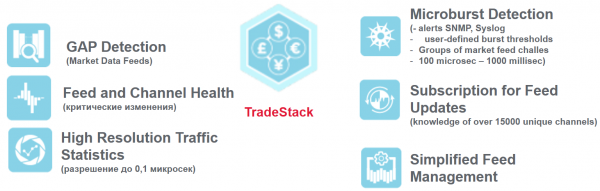
V poslednom čase bola pridaná aj bezpečnostná funkcionalita SecureStack (na optimalizáciu spracovania dôverného prenosu), MobileStack (pre mobilných operátorov) a TradeStack (na monitorovanie a filtrovanie dát finančného obchodovania):
Zhrnutie
Riešenia pre viditeľnosť siete sú mocný nástroj, ktorý môže optimalizovať architektúru monitorovania a bezpečnosti siete a vytvára fundamentálny základ na zber a výmenu potrebných dát.
Možnosti použitia umožňujú:
- poskytnúť prístup k potrebným špecifickým dátam podľa potreby pre diagnostiku a troubleshooting
- pridať/odstrániť riešenia bezpečnosti, monitorovania či už in-line, alebo out-of-band
- znížiť MTTR
- zabezpečiť rýchlu reakciu na problémy
- vykonať rozšírenú analýzu hrozieb
- eliminovať väčšinu byrokratických schválení
- znížiť finančné dôsledky narušenia, rýchlo pripojiť potrebné riešenia do siete a znížiť MTTR
- znížiť náklady a pracovné náklady na nastavenie SPAN portu
Zdroj: habr.com
