

Z minúty na minútu sa práca na diaľku stala vyhľadávaným a potrebným formátom. Všetko kvôli COVID-19. Nové opatrenia na predchádzanie nákaze sa objavujú každý deň. V kanceláriách merajú teplotu, a niektoré spoločnosti, vrátane veľkých, prechádzajú na prácu na diaľku, aby znížili straty z odstávok a práceneschopnosti. A v tomto zmysle má IT sektor, so svojimi skúsenosťami v práci distribuovaných tímov, výhodu.
My v NII SOKB sa už niekoľko rokov zaoberáme organizovaním vzdialeného prístupu k firemným dátam z mobilných zariadení a vieme, že práca na diaľku nie je jednoduchá záležitosť. Podrobne vysvetlíme, ako naše riešenia pomáhajú bezpečne spravovať mobilné zariadenia zamestnancov a prečo je to dôležité pre prácu na diaľku.
Čo potrebuje zamestnanec na to, aby mohol pracovať na diaľku?
Typický súbor služieb, ku ktorým treba zabezpečiť vzdialený prístup pre plnohodnotnú prácu, sú komunikačné služby (e-mail, messenger), webové zdroje (rôzne portály, ako service desk alebo systém riadenia projektov) a súbory (systémy elektronického obehu dokumentov, sledovania verzií a pod.).
Nemôžeme sa spoliehať na to, že bezpečnostné hrozby si počkajú, kým sa porazíme s koronavírusom. Pri práci na diaľku existujú svoje pravidlá bezpečnosti, ktoré je potrebné dodržiavať aj počas pandémie.
Dôležité obchodné informácie nemožno jednoducho posielať na osobný e-mail zamestnanca, aby ich mohol pokojne čítať a spracovávať na svojom osobnom smartfóne. Smartfón je možné stratiť, je možné naň nainštalovať aplikácie, ktoré ukradnú informácie, a nakoniec, ním môžu manipulovať deti, ktoré ostali doma kvôli tej istej pandémii. Čím dôležitejšie sú údaje, s ktorými zamestnanec pracuje, tým lepšie by sa mali chrániť. A ochrana mobilných zariadení by mala byť aspoň taká dobrá ako ochrana stacionárnych zariadení.
Prečo je antivírus a VPN nedostatočné?
Pre stacionárne pracoviská a prenosné počítače so systémom Windows je inštalácia antivírusu oprávnená a nevyhnutná. Ale pre mobilné zariadenia to nie je vždy pravda.
Architektúra zariadení Apple bráni informačnej interakcii medzi aplikáciami. To obmedzuje možné rozsahy dôsledkov infikovania softvérom: ak sa využíva zraniteľnosť e-mailového klienta, tak akcie nemôžu presiahnuť tento e-mailový klient. Zároveň tento prístup znižuje efektívnosť antivírusov. Automatické skontrolovanie súboru, ktorý prišiel e-mailom, už nebude možné.
Na platforme Android majú vírusy aj antivírusy viac perspektív. Ale opäť sa objavuje otázka efektívnosti. Na inštaláciu škodlivého softvéru z obchodu s aplikáciami bude potrebné ručne poskytnúť množstvo oprávnení. Práva prístupu získavajú útočníci len od tých používateľov, ktorí povolia aplikáciám všetko bez výhrad. V praxi stačí zakázať používateľom inštaláciu aplikácií z neznámych zdrojov, aby „tabletky“ k bezplatne inštalovaným plateným aplikáciám nezačali „liečiť“ firemné tajomstvá od dôvernosti. Ale toto opatrenie presahuje funkcionalitu antivírusov a VPN.
Okrem toho, VPN a antivírus nebudú môcť sledovať, ako sa správa používateľ. Logika naznačuje, že na používateľskom zariadení by mal byť nainštalovaný minimálne heslo (ako ochrana proti strate). Ale existencia hesla a jeho spoľahlivosť závisí iba od uvedomelosti používateľa, na ktorú nemôže spoločnosť nijako vplývať.
Samozrejme, existujú administratívne metódy. Napríklad interné dokumenty, podľa ktorých budú zamestnanci niesť osobnú zodpovednosť za absenciu hesiel na zariadeniach, inštaláciu aplikácií z nedôveryhodných zdrojov atď. Môžete dokonca prinútiť všetkých zamestnancov pred výstupom na prácu na diaľku podpísať zmenený pracovný poriadok, ktorý obsahuje tieto body. Ale pozrime sa pravde do očí: spoločnosť nebude schopná skontrolovať, ako sa tento poriadok vykonáva v praxi. Bude zamestnaná núdzovým prestavovaním hlavných procesov, zatiaľ čo zamestnanci, napriek zavedeným politikám, budú kopírovať dôverné dokumenty na osobný Google Disk a poskytovať k nim prístup cez odkaz, pretože je to pohodlnejšie na spoluprácu na dokumente.
Práca z domu, ktorá prišla nečakane, je testom odolnosti firmy.
Správa firemnej mobility
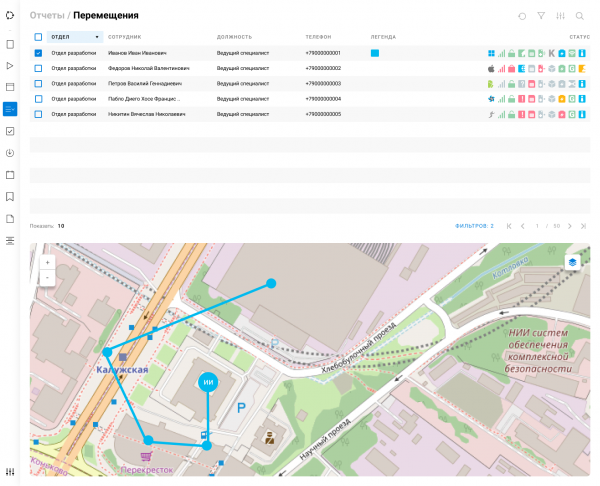
Z pohľadu informačnej bezpečnosti sú mobilné zariadenia hrozbou a potenciálnou slabinou bezpečnostného systému. Riešenia triedy EMM (správa firemnej mobility) by mali túto slabinu uzavrieť.
Správa firemnej mobility (EMM) zahŕňa funkcie správy zariadení (MDM, správa mobilných zariadení), správy aplikácií (MAM, správa mobilných aplikácií) a správy obsahu (MCM, správa mobilného obsahu).
MDM je nevyhnutnou "mrkvičkou". S pomocou funkcií MDM môže administrátor vymazať alebo zablokovať zariadenie, ak sa stratilo, nastaviť bezpečnostné politiky: požiadavka a zložitost hesla, zákaz ladicích funkcií, inštalácia aplikácií z apk atď. Tieto základné možnosti sú podporované na mobilných zariadeniach všetkých výrobcov a platforiem. Presnejšie nastavenia, ako zakázanie inštalácie vlastných recovery, sú k dispozícii iba na zariadeniach od konkrétnych výrobcov.
MAM a MCM sú "cukríky" v podobe aplikácií a služieb, ku ktorým poskytujú prístup. Po zabezpečení dostatočnej úrovne bezpečnosti MDM je možné poskytnúť chránený vzdialený prístup k firemným zdrojom pomocou aplikácií nainštalovaných na mobilných zariadeniach.
Na prvý pohľad sa zdá, že správa aplikácií je čisto IT úloha, ktorá sa redukuje na základné operácie ako "nainštalovať aplikáciu, nastaviť aplikáciu, aktualizovať aplikáciu na novú verziu alebo vrátiť ju späť na predchádzajúcu". V skutočnosti sa tu bez zabezpečenia tiež nezaobídeme. Je potrebné nielen nainštalovať a nastaviť potrebné aplikácie na zariadeniach, ale aj zabezpečiť firemné údaje pred ich prenášaním do osobného Dropboxu alebo Yandex.Disku.
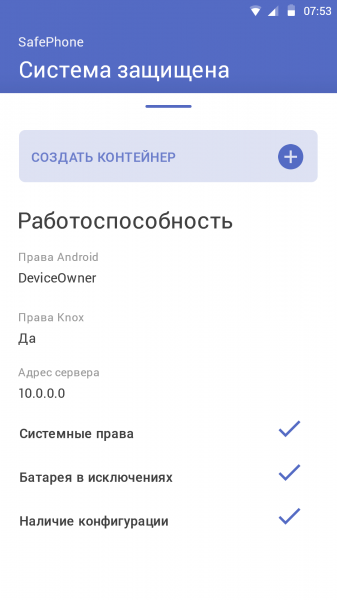
Aby sa oddelila firemná a osobná sféra, moderné EMM systémy ponúkajú vytvorenie kontajnera pre firemné aplikácie a údaje na zariadení. Používateľ nemôže neoprávnene preniesť údaje z kontajnera, preto služba bezpečnosti nemusí zakazovať "osobné" využívanie mobilného zariadenia. Pre biznis je to naopak výhodné. Čím viac sa používateľ orientuje vo svojom zariadení, tým efektívnejšie využije pracovné nástroje.
Vráťme sa k IT úlohám. Existujú dve úlohy, ktoré nemožno vyriešiť bez EMM: návrat k predchádzajúcej verzii aplikácie a jej vzdialené nastavenie. Návrat je potrebný vtedy, keď nová verzia aplikácie nevyhovuje používateľom — obsahuje závažné chyby alebo je jednoducho nepohodlná. V prípade aplikácií v Google Play a App Store nie je návrat možný — v obchode je vždy dostupná iba najnovšia verzia aplikácie. Pri aktívnom vnútropodnikovom vývoji môžu verzie vychádzať takmer každý deň, a nie všetky z nich sú stabilné.
Vzdialené nastavenie aplikácií je možné realizovať aj bez EMM. Napríklad vytvárať rôzne zostavy aplikácie pre rôzne adresy serverov alebo uložiť súbor s nastaveniami do verejnej pamäte telefónu, aby sa dal neskôr meniť manuálne. To sa síce vyskytuje, ale ťažko to možno nazvať najlepšími praktikami. Na druhej strane, Apple a Google ponúkajú štandardizované prístupy k riešeniu tejto úlohy. Vývojárovi stačí raz integrovať potrebný mechanizmus a aplikácia sa bude môcť nastaviť na akýkoľvek EMM.
Kúpili sme si zoologickú záhradu!
Nie všetky scenáre využívania mobilných zariadení sú rovnako prospešné. Rôzne kategórie používateľov majú rôzne úlohy a je potrebné ich riešiť rôznymi spôsobmi. Vývojárovi a finančníkovi sú potrebné špecifické sady aplikácií a možno aj sady bezpečnostných politík kvôli rôznej dôveryhodnosti údajov, s ktorými pracujú.
Nie vždy sa darí obmedziť počet modelov a výrobcov mobilných zariadení. Na jednej strane sa ukazuje, že je lacnejšie nastaviť firemnú normu pre mobilné zariadenia, než sa zaoberať rozdielmi medzi Androidmi rôznych výrobcov a špecifikami zobrazenia mobilného UI na obrazovkách rôznych uhlopriečok. Na druhej strane, nákup firemných zariadení v podmienkach pandémie je komplikovaný a spoločnosti musia povoliť používanie osobných zariadení. Situácia v Rusku je navyše zhoršená existenciou národných mobilných platforiem, ktoré nie sú podporované západnými EMM riešeniami.
Toto často vedie k tomu, že namiesto jedného centralizovaného riešenia pre riadenie firemnej mobility sa využíva rôznorodý súbor systémov EMM, MDM a MAM, z ktorých každý je spravovaný vlastným personálom podľa unikátnych pokynov.
Aké sú špecifiká v Rusku?
V Rusku, ako aj v akejkoľvek inej krajine, existuje národná legislatíva o ochrane údajov, ktorá sa nemení v závislosti od epidemiologickej situácie. Takže v štátnych informačných systémoch (GIS) musia byť aplikované bezpečnostné opatrenia certifikované podľa bezpečnostných požiadaviek. Aby sa splnilo toto požiadavky, zariadenia, ktoré acceder k údajom GIS, musia byť riadené pomocou certifikovaných EMM riešení, medzi ktoré patrí náš produkt SafePhone.
Dlhé a nejasné? V skutočnosti nie.
Nástroje na úrovni podniku, ako EMM, sú často spájané s pomalým zavádzaním a dlhým predprojektovým plánovaním. Teraz na to jednoducho nie je čas — obmedzenia kvôli vírusu sa zavádzajú rýchlo, takže nie je čas na prechod na prácu z domu.
Na našich skúsenostiach, keďže sme realizovali mnoho projektov zavádzania SafePhone v spoločnostiach rôznych veľkostí, aj pri lokálnom nasadení možno riešenie spustiť za týždeň (nepočítajúc čas na schválenie a podpis zmlúv). Bežní zamestnanci budú môcť používať systém už za 1–2 dni po zavedení. Áno, na flexibilné nastavenie produktu je potrebné vyškolenie administrátorov, ale školenie sa môže uskutočniť aj súčasne so začiatkom prevádzky systému.
Aby sme nestračili čas na inštaláciu v infraštruktúre zákazníka, ponúkame našim zákazníkom cloudový SaaS servis na vzdialené riadenie mobilných zariadení pomocou SafePhone. Predstavujeme tento servis z vlastného dátového centra, ktoré je certifikované podľa maximálnych požiadaviek na GIS a informačné systémy na ochranu osobných údajov.
Ako príspevok v boji proti koronavírusom, NII SOKB bezplatne pripája malé a stredné podniky k serveru na zabezpečenie bezpečnej práce zamestnancov pracujúcich na diaľku.
Zdroj: habr.com
