

Jedným z často sa vyskytujúcich typov útokov je generovanie škodlivého procesu v stromovej štruktúre pod celkom legitímnymi procesmi. Podozrenie môže vzbudiť cesta k spustiteľnému súboru: často škodlivý softvér využíva priečinky AppData alebo Temp, čo nie je typické pre legitímne programy. Spravodlivo treba povedať, že niektoré nástroje automatického aktualizovania sa spúšťajú v AppData, preto len kontrola miesta spustenia nestačí na určenie, či je program škodlivý.
Ďalším faktorom legitímnosti je kryptografický podpis: mnohé originálne programy sú podpísané dodávateľom. Môže sa použiť fakt absencie podpisu ako metóda na odhaľovanie podozrivých prvkov automatického spúšťania. Ale opäť, existuje škodlivý softvér, ktorý využíva ukradnutý certifikát na vlastné podpísanie.
Ešte je možné kontrolovať hodnoty kryptografických hashov MD5 alebo SHA256, ktoré môžu zodpovedať niektorým predtým objaveným škodlivým programom. Môžete vykonávať statickú analýzu prezeraním podpisov v programe (pomocou pravidiel Yara alebo antivírusových produktov). Existuje aj dynamická analýza (spúšťanie programu v bezpečnom prostredí a sledovanie jeho činnosti) a reverzné inžinierstvo.
Existuje množstvo znakov škodlivého procesu. V tomto článku sa dozviete, ako zapnúť audit príslušných udalostí vo Windows, a preskúmame znaky, na ktorých sa zakladá vstavané pravidlo na identifikáciu podozrivého procesu. InTrust je na zber, analýzu a uchovávanie štruktúrovaných dát, ktorá už obsahuje stovky predkonfigurovaných reakcií na rôzne typy útokov.
Pri spustení programu sa načíta do pamäte počítača. Spustiteľný súbor obsahuje počítačové inštrukcie a pomocné knižnice (napríklad *.dll). Keď je proces už spustený, môže vytvárať ďalšie vlákna. Vlákna umožňujú procesu vykonávať rôzne sady inštrukcií súčasne. Existuje mnoho spôsobov, ako sa škodlivý kód dostane do pamäte a spustí sa, pozrime sa na niektoré z nich.
Najjednoduchší spôsob, ako spustiť škodlivý proces, je presvedčiť používateľa, aby ho spustil priamo (napríklad z prílohy e-mailu), a potom pomocou kľúča RunOnce ho spúšťať pri každom zapnutí počítača. Sem patrí aj "bezfájlové" škodlivé softvér, ktoré uchováva skripty PowerShell v kľúčoch registrov, ktoré sa vykonávajú na základe spúšťača. V tomto prípade je skript PowerShell škodlivým kódom.
Problém s explicitným spustením škodlivého softvéru spočíva v tom, že ide o známy prístup, ktorý je ľahko odhaliteľný. Niektoré škodlivé programy vykonávajú prefíkané veci, napríklad používajú iný proces na to, aby sa začali vykonávať v pamäti. Preto môže proces vytvoriť iný proces, keď spustí určitú počítačovú inštrukciu a určí spustiteľný súbor (.exe) na spustenie.
Súbor možno zadať pomocou úplnej cesty (napríklad C:Windowssystem32cmd.exe) alebo neúplnej (napríklad cmd.exe). Ak je pôvodný proces nebezpečný, umožní spúšťanie nelegitímnych programov. Útok môže vyzerať takto: proces spustí cmd.exe bez zadania úplnej cesty, útočník umiestni svoj cmd.exe na také miesto, aby ho proces spustil skôr ako legitímny. Po spustení škodlivej programy môže táto zase spustiť legitímny program (napríklad C:Windowssystem32cmd.exe), aby pôvodný program pokračoval v normálnej činnosti.
Varianta predchádzajúceho útoku - DLL injekcia do legitímneho procesu. Keď sa proces spustí, nájde a načíta knižnice, ktoré rozširujú jeho funkcie. Pomocou DLL injekcie vytvára útočník škodlivú knižnicu so rovnakým názvom a API ako legitímna. Program načíta škodlivú knižnicu, ktorá na oplátku načíta legitímnu a podľa potreby pre vykonávanie operácií ju volá. Škodlivá knižnica začína plniť úlohu proxy pre dobrú knižnicu.
Ďalší spôsob, ako umiestniť škodlivý kód do pamäte, je vložiť ho do nebezpečného procesu, ktorý už beží. Procesy prijímajú vstupy z rôznych zdrojov – čítajú zo siete alebo súborov. Zvyčajne vykonávajú kontrolu, aby sa uistili o legitímnosti vstupov. No niektoré procesy nemajú dostatočnú ochranu pri vykonávaní inštrukcií. Pri takejto útoku neexistuje knižnica na disku alebo spustiteľný súbor so škodlivým kódexom. Všetko je uložené v pamäti spolu s napadnutým procesom.
Teraz sa pozrieme na metodiku aktivácie zberu podobných udalostí vo Windows a na pravidlo v InTrust, ktoré implementuje ochranu proti takýmto hrozbám. Najprv ho aktivujeme cez konzolu správy InTrust.
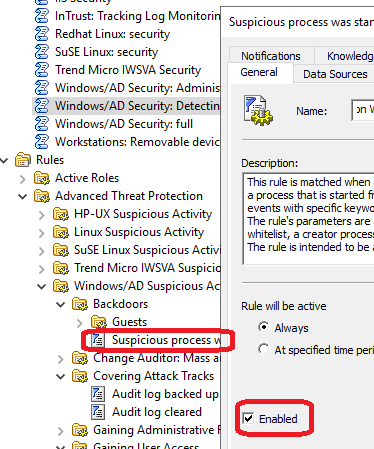
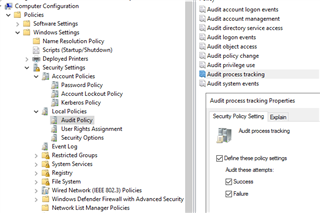
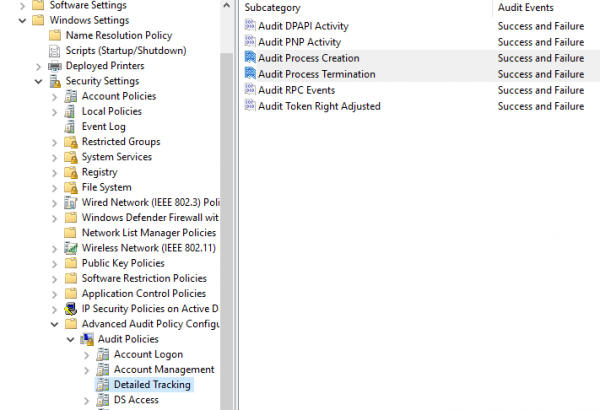
Pravidlo využíva možnosti sledovania procesov v OS Windows. Žiaľ, aktivácia zberu takýchto udalostí nie je vôbec jasná. Je potrebné zmeniť 3 rôzne nastavenia skupinovej politiky:
Konfigurácia počítača > Politiky > Nastavenia Windows > Bezpečnostné nastavenia > Miestne politiky > Auditná politika > Auditovanie sledovania procesov
Konfigurácia počítača > Politiky > Nastavenia Windows > Bezpečnostné nastavenia > Pokročilá auditná konfigurácia > Auditné politiky > Podrobný sledovací záznam > Auditovanie vytvárania procesov
Konfigurácia počítača > Politiky > Správne šablóny > Systém > Auditovanie vytvárania procesov > Zahrnúť príkazový riadok do udalostí vytvorenia procesu
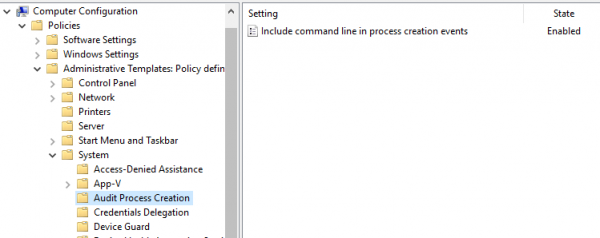
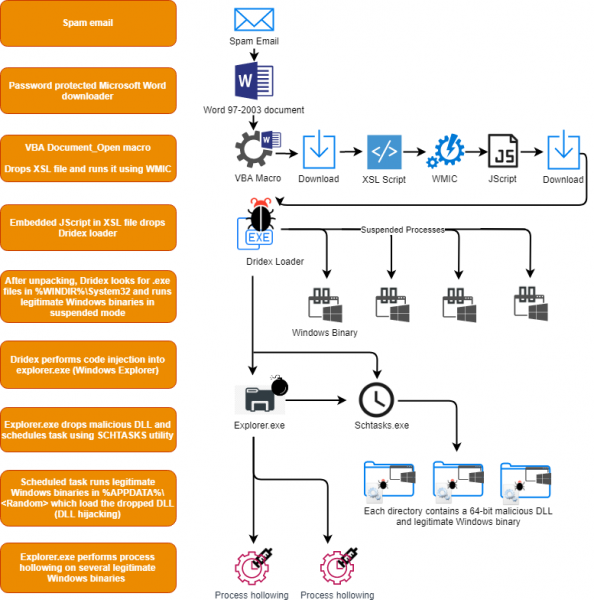
Po zapnutí pravidlá InTrust umožňujú odhaľovanie predtým neznámych hrozieb, ktoré vykazujú podozrivé správanie. Napríklad, je možné odhaliť škodlivé softvérové vybavenie Dridex. Vďaka projektu HP Bromium vieme, ako je takáto hrozba vytvorená.
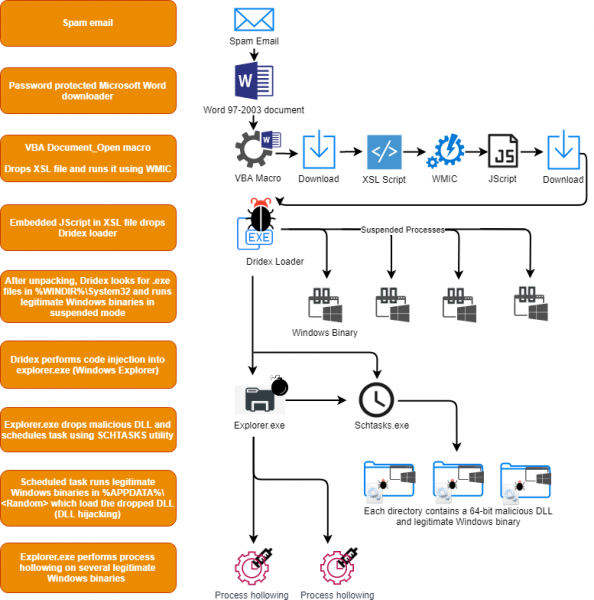
V reťazci svojich akcií Dridex využíva schtasks.exe na vytvorenie plánovanej úlohy. Využitie tejto utilitky z príkazového riadku sa považuje za veľmi podozrivé správanie, rovnako ako spustenie svchost.exe s parametrami, ktoré odkazujú na užívateľské priečinky alebo s parametrami podobnými príkazom „net view“ alebo „whoami“. Tu je úryvok zodpovedajúceho :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
V InTrust je všetko podozrivé správanie zahrnuté do jedného pravidla, pretože väčšina týchto činností nie je špecifická pre konkrétnu hrozbu, ale skôr sú podozrivé v súhrne a v 99 % prípadov sa používajú na nie celkom cnosti ciele. Tento zoznam akcií zahŕňa, ale nie je obmedzený na:
- Procesy spúšťané z nezvyčajných miest, ako sú používateľské dočasné priečinky.
- Dobré známy systémový proces s podozrivým dedičstvom — niektoré hrozby sa môžu pokúsiť využiť názov systémových procesov, aby zostali nepozorované.
- Podozrivé vykonávanie administratívnych nástrojov, ako sú cmd alebo PsExec, keď používajú poverenia lokálneho systému alebo podozrivé dedičstvo.
- Podozrivé operácie tieňového kopírovania — bežné správanie ransomware pred šifrovaním systému, zabíjajú zálohy:
— Cez vssadmin.exe;
— Cez WMI. - Registrácia celých skupín registra.
- Horizontálne šírenie malvéru pri vzdialenom spustení procesu pomocou príkazov, ako je at.exe.
- Podozrivé miestne skupinové operácie a doménové operácie s použitím net.exe.
- Podozrivé operácie s bránou firewall pomocou netsh.exe.
- Podozrivé manipulácie s ACL.
- Použitie BITS na exfiltráciu dát.
- Podozrivé manipulácie s WMI.
- Podozrivé skriptové príkazy.
- Pokusy o dumpovanie bezpečných systémových súborov.
Zlúčené pravidlo veľmi dobre funguje na detekciu hrozieb, ako sú RUYK, LockerGoga a iné ransomware, malvérov a sád nástrojov kybernetického zločinu. Pravidlo bolo overené dodávateľom v bojových prostrediach, aby sa minimalizovali falošné poplachy. A vďaka projektu SIGMA väčšina týchto indikátorov produkuje minimálne množstvo šumových udalostí.
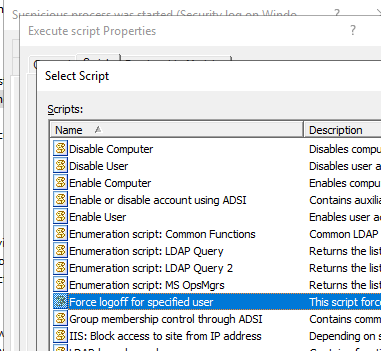
Keďže je v InTrust toto pravidlo monitorovania, môžete vykonať reakčný skript ako reakciu na hrozbu. Môžete použiť jeden z integrovaných skriptov alebo si vytvoriť vlastný a InTrust ho automaticky rozšíri.
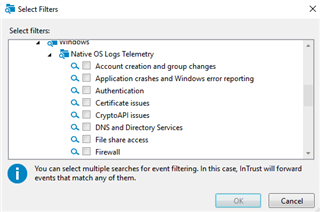
Okrem toho je možné skontrolovať všetky súvisiace telemetrie udalostí: skripty PowerShell, vykonávanie procesov, manipuláciu s naplánovanými úlohami, administratívne aktivity WMI a využiť ich na postmortem analýzy pri incidentoch bezpečnosti.
V InTrust existuje množstvo ďalších pravidiel, medzi nimi aj:
- Detekcia útoku na zníženie verzie PowerShell — keď niekto špeciálne používa staršiu verziu PowerShell, pretože v staršej verzii nebola možnosť auditovať prebiehajúce akcie.
- Detekcia prihlásenia s vysokými privilégiami — keď účty, ktoré sú členmi určitej privilégiovanej skupiny (napríklad doménových administrátorov), náhodne alebo v dôsledku bezpečnostných incidentov interaktívne vstúpia do systému na pracovných staniciach.
InTrust umožňuje využívať najlepšie bezpečnostné praktiky v podobe prednastavených pravidiel detekcie a reakcie. A ak si myslíte, že by niečo malo fungovať inak - je možné si vytvoriť kópiu pravidla a nastaviť ho podľa potreby. Žiadosť o realizáciu pilotného projektu alebo získanie distribučných balíkov s dočasnými licenciami je možné zaslať prostredníctvom na našej webovej stránke.
Prihláste sa na našu , kde uverejňujeme stručné poznámky a zaujímavé odkazy.
Prečítajte si ďalšie naše články na tému informačná bezpečnosť:
(populárny článok)
Zdroj: habr.com
