

Zákon č. 152 „O ochrane osobných údajov“ sa vzťahuje na všetky existujúce subjekty: fyzické a právnické osoby, federálne orgány štátnej moci a miestnej samosprávy. V skutočnosti sa tento zákon vzťahuje na akékoľvek organizácie spracúvajúce informácie a osobné údaje občanov RF, bez ohľadu na formu vlastníctva a veľkosť organizácie.
Niekedy môže organizácia prekvapivo zistiť pôvodne nejasné informačné systémy osobných údajov (PĎn). Napríklad, spoločnosť sa považuje za operátora osobných údajov, ak má na svojich stránkach formuláre spätnej väzby, registrácie, autorizácie a ďalšie formuláre na zber údajov, pomocou ktorých je možné identifikovať subjekt.
Kontrolu a dohľad v súvislosti s dodržiavaním požiadaviek federálneho zákona „O osobných údajoch“ vykonávajú regulátory:
- Roskombázor v oblasti ochrany práv subjektov osobných údajov;
- FSB Ruska v oblasti dodržiavania požiadaviek v oblasti kryptografie;
- FSTEK Ruska v oblasti dodržiavania požiadaviek na ochranu informácií pred neoprávneným prístupom a únikom prostredníctvom technických kanálov.
Keďže zákon č. 152 „O osobných údajoch“ je len základom právneho zabezpečenia ochrany PĎn, jeho požiadavky boli v ďalšom spresnené v aktoch vlády RF a Ministerstva komunikácie a iných normatívnych metodických dokumentoch regulátorov.
Federálne orgány regulujúce činnosť v oblasti spracovania osobných údajov
- Roskombázor (Federálna služba pre dohľad v oblasti komunikácií a masových komunikácií) — vykonáva kontrolu a dohľad nad súladom spracovania PĎn s požiadavkami legislatívy.
- FSTEK Ruska (Federálna služba pre technický a exportný dohľad) — určuje metódy a spôsoby ochrany informácií s použitím technických prostriedkov.
- FSB Ruska (Federálna služba bezpečnosti RF) — určuje metódy a spôsoby ochrany informácií v rámci svojich právomocí (oblast' využívania kryptografických prostriedkov ochrany informácií).
Každá organizácia, ktorá spracováva osobné údaje, čelí problému prispôsobenia svojich informačných systémov požiadavkám legislatívy. Ochrana osobných údajov je jednou z najaktuálnejších otázok, a to nielen v Rusku, ale aj v iných krajinách.
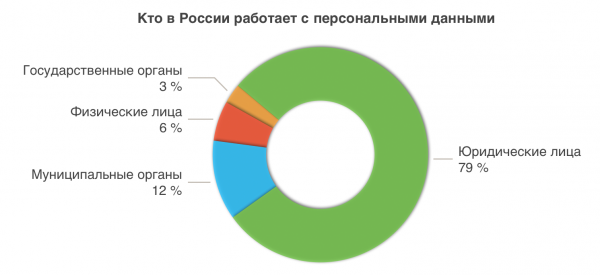
Druhy osobných údajov
Podľa zákona č. 152, osobné údaje sú akékoľvek informácie, ktoré sa týkajú určenej alebo určiteľnej na základe týchto informácií fyzickej osoby (subjektu osobných údajov). Napríklad: meno a priezvisko, dátum a miesto narodenia, adresa, rodinný, sociálny, majetkový stav, vzdelanie a pod.
Osobné údaje delíme na niekoľko kategórií:
Špeciálne
Osobné údaje týkajúce sa rasovej a národnostnej príslušnosti, politických názorov, náboženských alebo filozofických presvedčení, zdravotného stavu, intímneho života
Biometrické
Osobné údaje, ktoré charakterizujú fyziologické a biologické vlastnosti človeka, na základe ktorých je možné určiť jeho identitu a ktoré operátor používa na určenie identity subjektu osobných údajov
Iné
Osobné údaje, ktoré sa priamo alebo nepriamo týkajú určenej alebo určiteľnej fyzickej osoby, a ktoré sa netýkajú vyššie uvedených kategórií
Verejne dostupné
Osobné údaje získané z verejných zdrojov, v ktorých boli údaje zverejnené s písomným súhlasom subjektu osobných údajov
Spracovanie osobných údajov je akákoľvek činnosť (operácia) alebo súhrn činností s osobnými údajmi pomocou automatizačných prostriedkov alebo bez nich, vrátane:
- zbierania,
- zaznamenávania,
- systematizácie,
- zhromažďovania,
- uchovávania,
- upravovania (aktualizácie, zmeny),
- vyberania,
- používania,
- prenášania (rozširovania, poskytovania, prístupu),
- anonymizovania,
- blokovania,
- odstránenia,
- zničenia osobných údajov.
Zodpovednosť za porušenia
Podľa článku 24 zákona č. 152, osoby nesú zodpovednosť za porušenie zákona v súlade s legislatívou Ruskej federácie.
Pri kontrole spoločnosti sa regulátori riadia zákonom č. 152 a radom podzákonných aktov. Kontrola môže byť plánovaná alebo neplánovaná — na základe faktov porušení a tiež na kontrolu predtým vydaného predpisu o ich odstránení.
Osobám, ktoré porušia požiadavky na ochranu PDI, môže hroziť nielen občianskoprávna a disciplínna zodpovednosť, ale aj administratívna a dokonca trestná zodpovednosť.
Ako splniť požiadavky zákona č. 152?
Takže spoločnosť alebo organizácia, ktorá spracováva osobné údaje alebo iné informácie s obmedzeným prístupom, musí chrániť tieto informácie v súlade so zákonom. To si vyžaduje nielen vážne odborné znalosti, ale aj technické zložitosti a značné náklady.
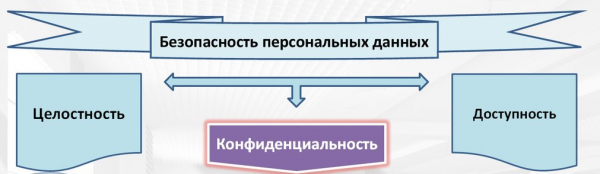
Podľa oficiálnej definície schválenej FSTEK, „… Bezpečnosť osobných údajov je stav ochrany osobných údajov, charakterizovaný schopnosťou používateľov, technických prostriedkov a informačných technológií zabezpečiť dôvernosť, integritu a dostupnosť osobných údajov počas ich spracovania v informačných systémoch osobných údajov…“
Aby ste splnili organizačné, právne a technické požiadavky zákona č. 152, musíte sa sami oboznámiť nielen so samotným zákonom, ale aj jeho podzákonnými aktami a zistiť, aké konkrétne opatrenia je potrebné prijať. Odborníci na outsourcing môžu preskúmať procesy spracovania osobných údajov vo vašej spoločnosti, pripraviť potrebné dokumenty, zaviesť prostriedky ochrany atď.
Komplexný systém ochrany informácií zahŕňa:
- Prostriedky na prevenciu vniknutia (IDS).
- Systém firewall (FW).
- Ochranu pred škodlivým softvérom.
- Systém monitorovania a evidence bezpečnostných udalostí.
- Systém kryptografickej ochrany komunikačných kanálov (šifrovanie).
- Prostriedky ochrany virtuálneho prostredia, systém ochrany proti neoprávnenému prístupu (NPA), identifikácia a správa prístupu.
- Systém analýzy zabezpečenia/vykazovania zraniteľností a pod.
Okrem toho komplexná informačná bezpečnosť predpokladá nielen technické, ale aj organizačné opatrenia.
Oblak zákona č. 152: špecifiká implementácie
Rôzne slovenské poskytovatele poskytujú služby na poskytovanie cloudovej infraštruktúry na umiestnenie informačných systémov v súlade s požiadavkami štátneho zákonodarstva v oblasti osobných údajov. Pri umiestnení systémov klienta do cloudu poskytovateľ preberá riešenie mnohých otázok zabezpečenia IT, vrátane ochrany osobných údajov. Pri migrácii do cloudu zabezpečí ochranu IT infraštruktúry, čím sa zníži časť zodpovednosti klienta. Napríklad, poskytovateľ vykonáva požiadavky zákona č. 152/2000 Z.z. týkajúce sa ochrany prostredia virtualizácie.
Poskytovatelia môžu tiež poskytovať zákazníkom odbornú podporu pri ochrane údajov: určiť požadovanú úroveň ochrany a na jej základe navrhnúť variant implementácie; vypracovávať dokumentáciu na splnenie požiadaviek právnych predpisov SR.
Chránený cloud pomôže optimalizovať náklady organizácie, znížením výdavkov na vytváranie a údržbu IT infraštruktúry a vnútorného systému ochrany informácií. Zvyčajne kvalifikovaní odborníci poskytujú komplexnú technickú podporu a služby, vrátane poradenstva a vypracovania balíka dokumentov potrebných na osvedčenie u regulačných orgánov, pričom platforma na poskytovanie služieb zodpovedá prísnym technickým štandardom a uspokojuje potrebné organizačné požiadavky. Klienti môžu využiť služby na prípravu potrebnej dokumentácie a ochranu osobných údajov na úrovni aplikácií a operačného systému.
Rovnako sú zabezpečené procesy riadenia rizík a zraniteľností, vyšetrovanie incidentov, interné a externé audity bezpečnosti, ako aj pravidelný monitoring a testovanie siete, systémov a procesov zabezpečenia IT. Kvalifikovaní odborníci zaisťujú celodennú podporu IT infraštruktúry.
Spolu tieto opatrenia zabezpečujú dodržiavanie štátnych zákonov týkajúcich sa ochrany osobných údajov.
Certifikovaná platforma
IBS DataFort poskytuje takúto službu na báze . Celá technická časť, administrácia a prostriedky virtualizácie tejto platformy zodpovedajú normám a požiadavkám zákona č. 152/2000 Z.z.
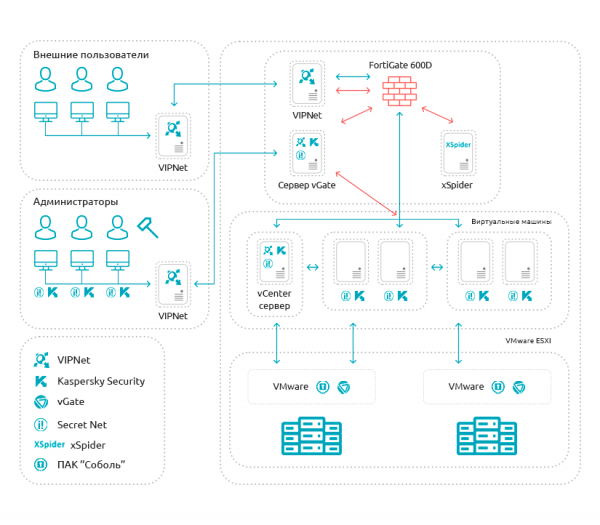 Architektúra chráneného cloudu IBS DataFort.
Platforma zabezpečuje garantovanú ochranu ISPDN (až do 1. úrovne ochrany vrátane), GIS (až do 1. triedy ochrany vrátane) a bezpečné ukladanie dát v dátových centrách Tier III. Na platforme sa používajú certifikované firewally, prostriedky na detekciu a prevenciu narušení (IDS/IPS), šifrovanie komunikačných kanálov (GOST VPN), antivírusová ochrana, prostriedky ochrany pred neoprávneným prístupom, ochrana prostredia virtualizácie, ako aj prostriedky na skenovanie zraniteľností.
— taktiež vhodné riešenie pre tých, ktorí si kladú vysoké nároky na súkromie a ochranu dát, chcú posilniť svoju obchodnú reputáciu alebo získať takú konkurenčnú výhodu, akou je potvrdený vysoký level informačnej bezpečnosti.
Ako sa "presťahovať" do takého cloudu? Je možná "bezproblémová migrácia"? Určite. Napríklad IBS DataFort realizuje bezpečný transfer ISPDN do svojej chráneného cloudu, minimalizujúc prestoje a vplyv na obchodné procesy spoločnosti (vrátane zahraničných lokalít).
Zosúladnenie IT infraštruktúry s FZ-152
Proces zosúladnenia IT infraštruktúry klienta s požiadavkami FZ-152 začína auditom a vyhodnotením aktuálnej úrovne ochrany.
Audit IT infraštruktúry klienta zahŕňa preskúmanie procesov spracovania a ochrany PDa a preskúmanie ISPDN objednávateľa. Vytvára sa správa o preskúmaní s podrobným popisom procesov spracovania PDa z technického hľadiska.
Práce tiež zahŕňajú modelovanie hrozieb a porušovateľov a vykonanie správy o určení úrovne ochrany pre ISPDN. Na základe výsledkov auditu sa vypracuje spoločná technická správa na systém ochrany ISPDN a určuje požiadavky na navrhovaný systém.
Vypracúva sa súbor politík, pokynov, regulácií a iných dokumentov na ochranu PDa. Pri tom sa odborníci snažia optimalizovať náklady klienta na implementáciu prostriedkov ochrany.
IBS DataFort poskytuje služby prípravy dokumentácie a ochrany ISPDN na zabezpečenie dodržiavania federálneho zákonodarstva o ochrane osobných údajov a môže pomôcť s prípravou a absolvovaním certifikácie (ISPDN, GIS, AS).
Certifikácia je vykonávaná nezávislými audítormi, ktorí majú licencie FSTEK a FSB Ruska. Úspešné absolvovanie tejto certifikácie potvrdzuje spoľahlivú ochranu osobných údajov partnerov a klientov spoločnosti pred vonkajšími hrozbami a komplexné splnenie požiadaviek regulátorov. Dôležité je, že klienti získavajú komfort „jedného okna“: všetko zabezpečuje jedna spoločnosť — IBS DataFort.
Pre prevádzkovateľa osobných údajov to znamená pripravenosť na kontroly Roskomnadzora, FSTEK a FSB, vylúčenie rizík blokovania zdrojov a absenciu sťažností a sankcií regulátora.
Takáto služba je relevantná pre mnohé kategórie zákazníkov zo štátneho a korporátneho sektora a môže byť žiadaná prevádzkovateľmi osobných údajov, ktorí chcú zrovnať svoju činnosť s legislatívou. Umiestnenie IS v uzavretom segmente infraštruktúry poskytovateľa, ktorý je certifikovaný podľa všetkých potrebných štandardov a požiadaviek, oslobodzuje zákazníka od potreby samostatne organizovať všetky práce.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish