

V článku je popísaná konfigurácia servera OpenVPN na aktiváciu dvojfaktorovej autentifikácie pomocou Telegram bota, ktorý zašle požiadavku na potvrdenie pri pripojení.
OpenVPN je široko známy, bezplatný VPN server s otvoreným zdrojovým kódom, ktorý sa bežne používa na zabezpečený prístup zamestnancov k interným zdrojom organizácie.
Na overenie autenticity pre pripojenie k VPN serveru sa zvyčajne používa kombinácia kľúča a prihlasovacieho mena/hesla používateľa. V tomto prípade účinnosť uloženého hesla na klientskej strane prevádza celý systém na jediný faktor, ktorý nezaisťuje dostatočnú úroveň bezpečnosti. Útočník, ktorý získa prístup k klientskému počítaču, automaticky získa aj prístup k VPN serveru, a to najmä v prípade pripojenia z počítačov pod správou Windows.
Použitie druhého faktora znižuje riziko neoprávneného prístupu o 99 % a vôbec nekomplikuje proces pripojenia pre používateľov.
Hneď na úvod poviem, že na realizáciu bude potrebné pripojenie k externému autentifikačnému serveru multifactor.ru, kde je možné využiť bezplatný tarif pre vlastné potreby.
Princíp fungovania
- OpenVPN využíva doplnok openvpn-plugin-auth-pam na overenie autenticity.
- Doplnok overuje heslo používateľa na serveri a požaduje druhý faktor prostredníctvom protokolu RADIUS v službe Mnohofaktor.
- Mnohofaktor posiela používateľovi cez Telegram bota správu na potvrdenie prístupu.
- Používateľ potvrdzuje v Telegram chate požiadavku na prístup a pripojí sa k VPN.
Inštalácia OpenVPN servera.
Na internete je množstvo článkov popisujúcich proces inštalácie a konfigurácie OpenVPN, preto ich nebudeme duplicovať. Ak potrebujete pomoc, na konci článku nájdete niekoľko odkazov na vzdelávacie materiály.
Nastavenie Mnohofaktora.
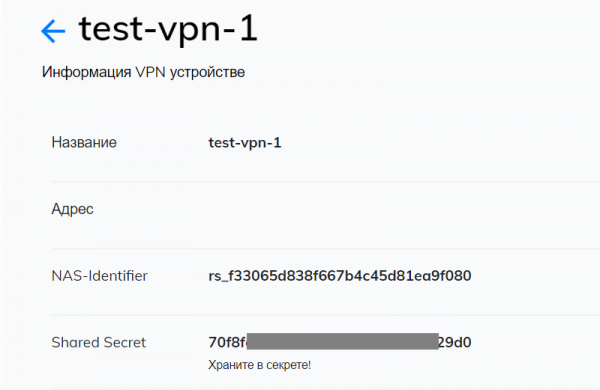
Prejdite na , prejdite do sekcie "Zdroje" a vytvorte nový VPN.
Po vytvorení budú k dispozícii dva parametre: NAS-IDentifier a Shared Secret, ktoré budú potrebné na následnú konfiguráciu.
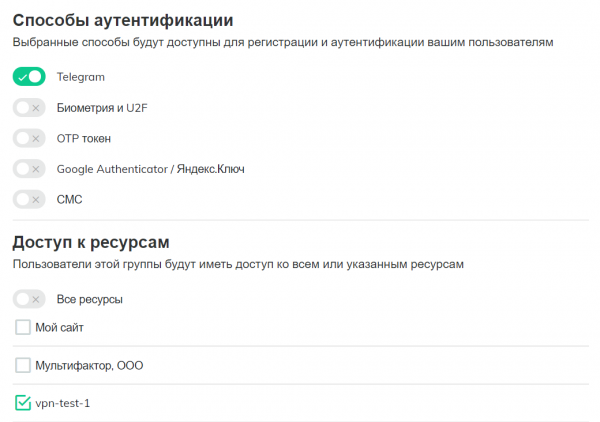
V sekcii "Skupiny" prejdite do nastavení skupiny "Všetci používatelia" a zrušte označenie "Všetky zdroje", aby sa mohli pripojiť iba používatelia určitej skupiny k VPN serveru.
Vytvorte novú skupinu "VPN users", vypnite všetky spôsoby autentifikácie okrem Telegramu a uveďte, že užívatelia majú prístup k vytvorenému zdroju VPN.
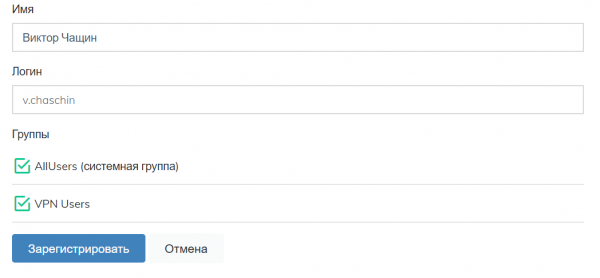
V sekcii "Užívatelia" vytvorte užívateľov, ktorí budú mať prístup k VPN, pridajte ich do skupiny "VPN users" a pošlite im odkaz na nastavenie druhého faktora autentifikácie. Prihlasovacie meno užívateľa by sa malo zhodovať s menom na VPN serveri.
Nastavenie servera OpenVPN
Otvoríte súbor /etc/openvpn/server.conf a pridajte plugin na autentifikáciu pomocou modulu PAM
plugin /usr/lib64/openvpn/plugins/openvpn-plugin-auth-pam.so openvpnPlugin môže byť v adresári /usr/lib/openvpn/plugins/ alebo /usr/lib64/openvpn/plugins/ v závislosti od vašej sústavy.
Ďalej je potrebné nainštalovať modul pam_radius_auth
$ sudo yum install pam_radiusOtvoríte na úpravy súbor /etc/pam_radius.conf a uveďte adresu RADIUS servera Mnohofaktorovej autentifikácie
radius.multifactor.ru shared_secret 40kde:
- radius.multifactor.ru — adresa servera
- shared_secret — skopírujte z príslušného parametra nastavení VPN
- 40 sekúnd — časový limit na čakanie na požiadavku s veľkým predstihom
Ostatné servery je potrebné odstrániť alebo zakomentovať (na začiatok vložiť bodku so stredníkom)
Ďalej vytvorte súbor pre typ služby openvpn
$ sudo vi /etc/pam.d/openvpna napíšte doň
auth    required pam_radius_auth.so skip_passwd client_id=[NAS-IDentifier]
auth    substack     password-auth
account substack     password-auth
prvý riadok pripája modul PAM pam_radius_auth s parametrami:
- skip_passwd — vypína prenášanie hesla užívateľa na RADIUS server Mnohofaktorovej autentifikácie (nemusí to vedieť).
- client_id — vložte namiesto [NAS-Identifier] príslušný parameter z nastavení VPN zdroja.
Všetky možné parametre sú opísané v .
Druhý a tretí riadok zahrňujú systémovú kontrolu logina, hesla a práv užívateľa na vašom serveri spolu s druhým faktorom autentifikácie.
Reštartujte OpenVPN
$ sudo systemctl restart openvpn@serverNastavenie klienta
V konfiguračnom súbore klienta zapnite požiadavku na login a heslo užívateľa
auth-user-passKontrola
Spustite klienta pre OpenVPN, pripojte sa k serveru, uveďte login a heslo. Z Telegram bota príde požiadavka na prístup so zúraznením dvoch tlačidiel
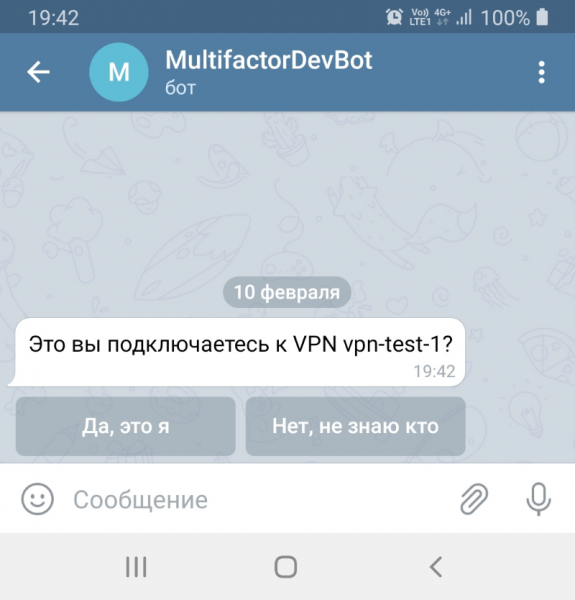
Jedno tlačidlo povoľuje prístup, druhé blokuje.
Teraz môžete bez obáv uložiť heslo na klientovi, druhý faktor spoľahlivo ochráni váš OpenVPN server pred neoprávneným prístupom.
Ak niečo nefunguje
Postupne overte, že ste nič nepremeškali:
- Na serveri s OpenVPN je užívateľ so nastaveným heslom
- Prístup na server je otvorený cez UDP port 1812 na adrese radius.multifactor.ru
- Parametre NAS-Identifier a Shared Secret sú zadané správne
- V systéme Multifactor je zaregistrovaný používateľ s rovnakým prihlasovacím menom a bol mu poskytnutý prístup do skupiny používateľov VPN
- Používateľ nastavil spôsob autentifikácie cez Telegram
Ak ste predtým nenastavili OpenVPN, prečítajte si .
Inštrukcia je spravená s príkladmi na CentOS 7.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish