

Spoločnosť Siemens verzia voľného hypervízora . Hypervízor podporuje prevádzku na systémoch x86_64 s rozšíreniami VMX+EPT alebo SVM+NPT (AMD-V), ako aj na procesoroch ARMv7 a ARMv8/ARM64 s rozšíreniami pre virtualizáciu. Samostatne generátor obrazov pre hypervízor Jailhouse, vytváraný na základe balíkov Debian pre podporované zariadenia. Kód projektu pod licenciou GPLv2.
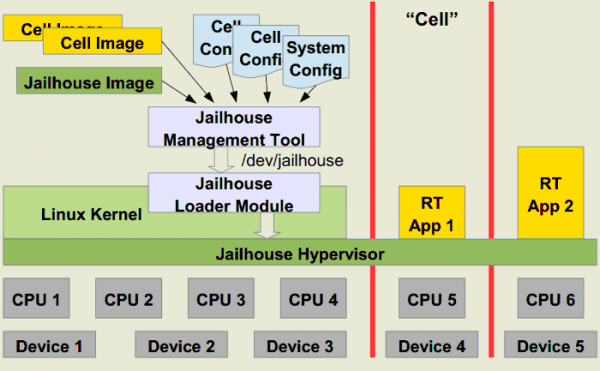
Hypervízor je implementovaný ako modul pre jadro Linux a poskytuje virtualizáciu na úrovni jadra. Komponenty pre hostiteľské systémy sú už zahrnuté v hlavnom jadre Linux. Na riadenie izolácie sa využívajú moderné CPU poskytované hardvérové mechanizmy virtualizácie. Vlastnosťou Jailhouse je jeho nízkoprofilová implementácia a orientácia na viazanie virtuálnych strojov na pevný CPU, oblasti RAM a hardvérové zariadenia. Takýto prístup umožňuje na jednom fyzickom viacprocesorovom serveri prevádzkovať niekoľko nezávislých virtuálnych prostredí, pričom každé je priradené svojmu jadru procesora.
Pri tvrdom viazaní na CPU sa náklady na činnosť hypervízora minimalizujú a jeho implementácia sa podstatne zjednodušuje, pretože nie je potrebná zložitá plánovač rozdelenia zdrojov — vyčlenenie samostatného jadra CPU zaručuje, že na tomto CPU nebudú žiadne iné úlohy. Výhodou takéhoto prístupu je zaručený prístup k zdrojom a predvídateľný výkon, čo činí Jailhouse vhodným riešením na vytváranie úloh, ktoré sa vykonávajú v reálnom čase. Nevýhodou je obmedzená škálovateľnosť, ktorá je obmedzená počtom jadier CPU.
V terminológii Jailhouse sa virtuálne prostredia nazývajú „komorami“ (cell, v kontekte Jailhouse). Vo vnútri komory systém vyzerá ako jednoproffesorový server, ktorý vykazuje výkon výkonu vyhradeného jadra CPU. V komore môže byť spustené prostredie ľubovoľného operačného systému, ako aj zúžené prostredia na spustenie jednej aplikácie alebo špeciálne pripravené samostatné aplikácie, určené na riešenie úloh v reálnom čase. Konfigurácia sa určuje v , určujúcich priraďované prostrediu CPU, regióny pamäte a porty vstupu/výstupu.
V novej verzii
- Pridaná podpora pre platformy Raspberry Pi 4 Model B a Texas Instruments J721E-EVM;
- zariadenie ivshmem, používané na organizáciu interakcie medzi bunkami. Nad novým ivshmem je možné realizovať prenos pre VIRTIO;
- Implementovaná možnosť vypnutia vytvárania veľkých stránok pamäte (hugepage) na blokovanie zraniteľnosti v procesoroch Intel, ktoré umožňujú neoprávnenému útočníkovi iniciovať odmietnutie služby, ktoré vedie k zamrznutiu systému v stave «Machine Check Error»;
- Pre systémy s procesormi ARM64 bola implementovaná podpora SMMUv3 (System Memory Management Unit) a TI PVU (Peripheral Virtualization Unit). Pre izolované prostredia bežiace na hardvéri (bare-metal) bola pridaná podpora PCI;
- Na systémoch x86 pre root kamery bola implementovaná možnosť aktivácie režimu CR4.UMIP (User-Mode Instruction Prevention), poskytovaného procesormi Intel, ktorý umožňuje zakázať vykonávanie niektorých inštrukcií v užívateľskom priestore, ako sú SGDT, SLDT, SIDT, SMSW a STR, ktoré môžu byť použité v útokoch zameraných na zvýšenie oprávnení v systéme.
Zdroj: opennet.ru
