

V tomto článku sa stručne rozpráva o tom, čo nám môže povedať taká na prvý pohľad bežná vec ako NetBIOS. Aké informácie môže poskytnúť potenciálnemu útočníkovi/pentestera.
Predvedená oblasť aplikácie spravodajských techník sa týka vnútorných, teda izolovaných a neprístupných zvonku sietí. Takéto siete má zvyčajne každá aj tá najmenšia spoločnosť.
Sám o sebe NetBIOS sa používa najmä na získanie sieťového mena. A to bude stačiť na minimálne 4 veci.
Objavovanie hostiteľov
Vďaka tomu, že NetBIOS môže použiť UDP ako transport, jeho rýchlosť práce umožňuje objavovanie hostiteľov v veľmi veľkých sieťach. Napríklad nástroj nbtscan, ktorý je súčasťou rovnomenného balíka, môže za 2 sekundy (môže znížiť výkon siete) rozrešolvať adresy siete typu 192.168.0.0/16, zatiaľ čo tradičné TCP skenovanie zaberie desiatky minút. Túto vlastnosť je možné využiť ako techniku objavovania hostiteľov (host sweep) v veľmi veľkých sieťach, o ktorých nie je nič známe, pred spustením nmap. Hoci výsledok nezaručuje 100% objavovanie, pretože väčšinou budú reagovať len Windows hostitelia a nie všetci, predsa len umožní určiť, v akých približných rozsahoch sa nachádzajú živé hostistre.
Identifikácia hostiteľov
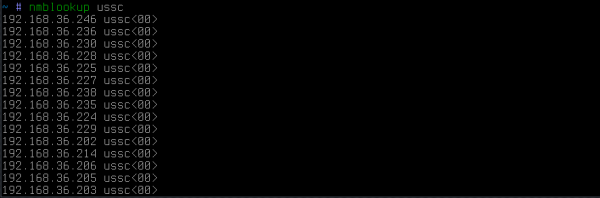
Použitím výsledkov získania mien z IP adries:
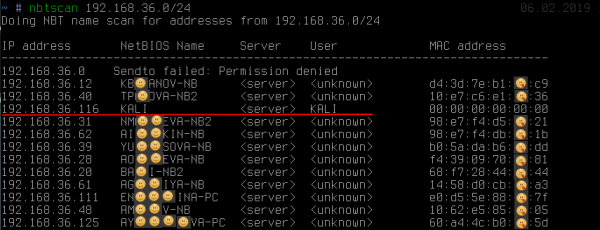
je možné vidieť: okrem toho, že meno odhaľuje vlastníka pracovnej stanice (aj keď sa to, mimochodom, nestáva vždy), jeden z adresov sa jasne odlišuje od ostatných. Môžeme vidieť, že bolo získané meno KALI. Takéto správanie je zvyčajne charakteristické pre unix-implementáciu SMB/NetBIOS v rámci softvérového balíka samba alebo veľmi starých Windows 2000.
Získanie mena KALI, zatiaľ čo na iných hostiteľoch to <unknown> svedčí o prítomnosti takzvanej null-session. Pri predvolených nastaveniach SMB-server na linux sú náchylné na ňu. Null-session len umožňuje úplne anonymne (a my sme nezadávali žiadne heslá, ako je vidno na snímke) získať dosť veľa ďalších informácií, ako je miestna politika hesiel, zoznam miestnych užívateľov, skupín a zoznam zdieľaných zdrojov (share):
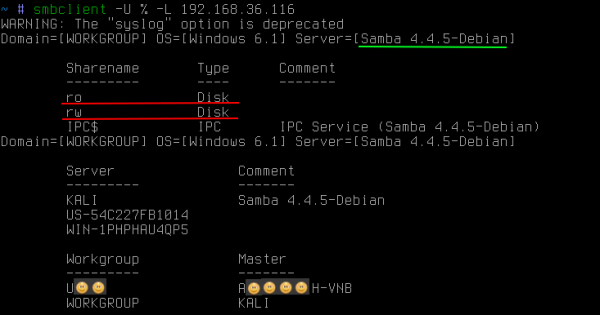
Často na linux SMB-serveroch existujú verejne dostupné zdieľania, nielen na čítanie, ale aj na zápis. Ich existencia nesie rôzne hrozby, ktorých využitie presahuje rámec tohto článku.
NetBIOS takisto umožňuje získať mená všetkých typov, ktoré uchováva pracovná stanica:
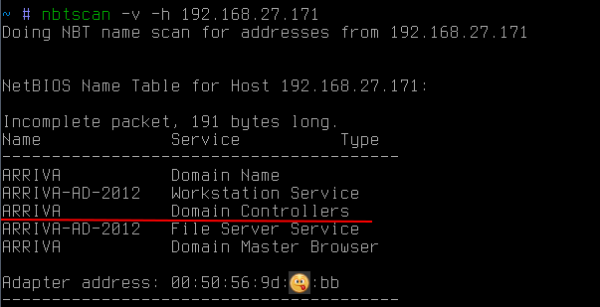
v tomto prípade to umožňuje zistiť, že hostiteľ je aj doménovým kontrolérom ARRIVA.
Rovnako by sa malo dodatočne vziať do úvahy, že NetBIOS umožňuje získať mac-adresu. Na rozdiel od arp-žiadostí, NetBIOS-žiadosti môžu presiahnuť hranice podsiete. To môže byť užitočné, ak je napríklad potrebné nájsť v sieti nejaký notebook alebo špecifické zariadenie, ak poznáte jeho výrobcu. Keďže prvé tri oktety mac-adresy identifikujú výrobcu, môžete rozoslaním takýchto NetBIOS-žiadostí do všetkých známych podsietí pokúsiť sa nájsť požadované zariadenie (http://standards-oui.ieee.org/oui.txt).
Určenie príslušnosti k doméne
Často pri prechode vnútornými firemnými sieťami je potrebné zaútočiť na pracovnú stanicu zapojenú do domény (napríklad na zvýšenie privilégií na úroveň doménového administrátora) alebo naopak. V tomto prípade NetBIOS opäť môže pomôcť:
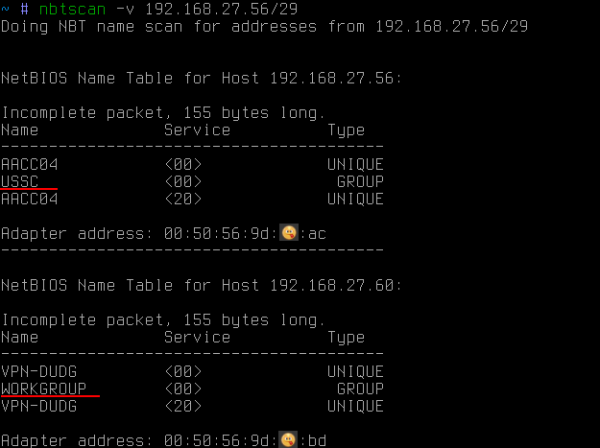
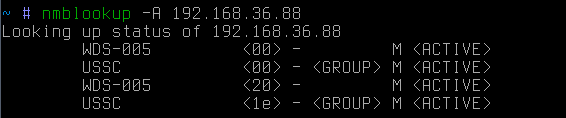
V tomto prípade pomocou NetBIOS bolo získané všetky mená všetkých typov. Okrem mena PC (to, čo už bolo získané predtým) si môžete všimnúť aj meno pracovnej skupiny. Predvolene pre windows je to zvyčajne niečo ako WORKGROUP alebo IVAN-PC, ale ak je pracovná stanica v doméne, jej pracovná skupina je v skutočnosti názvom domény.
Takže pomocou NetBIOS môžete zistiť, či je pracovná stanica v doméne a, ak áno, v akej.
Ak je potrebné získať zoznam doménových hostiteľov v rámci podsiete, stačí jeden širokopásmový dopyt s menom požadovanej domény:
v dôsledku toho odpovedia všetky hostitelia, ktorí sú súčasťou tejto domény.
Objavenie hostiteľov s viacerými adresami
A nakoniec ešte jedna pravdepodobne veľmi málo známa technika, ktorá je jednoducho nenahraditeľná pre nájdenie ciest do zabezpečených, možno aj fyzicky izolovaných sietí. Môžu to byť továrenské siete spoločností, zaplnené kontrolérmi. Prístup k tejto sieti pre útočníka znamená možnosť ovplyvniť technologický proces, a pre spoločnosť riziko obrovských strát.
Takže podstata spočívá v tom, že i když je síť izolována od podnikové sítě, někteří administrátoři, ať už z lenosti nebo z jiných důvodů, rádi zapínají další síťovou kartu na svých počítačích pro přístup do této sítě. Samozřejmě, všechno se to děje obvykle obcházením různých pravidel firewalu podnikové sítě. Je to pohodlné, že?
Nicméně pro útočníka je zde jeden problém - najít toho správného administrátora, který se do zabezpečené sítě zapojil takovým nezákonným způsobem. Navíc, to není jednoduchý úkol ani pro samotné bezpečnostní specialisty. Větších podnicích je to skutečně složitý úkol, jako hledat jehlu v kupce sena.
V této situaci by pro útočníka byly dvě zřejmé možnosti:
1. pokusit se použít každý počítač v podnikové podsíti jako bránu do požadované sítě. To by bylo velmi pohodlné, ale takové se zřídka vyskytuje, protože windows na hostitelích ip forwarding je téměř vždy vypnutý. Kromě toho je taková kontrola možná pouze uvnitř vlastní podsítě, a vyžaduje od útočníka přesně vědět cílovou adresu z izolované sítě.
2. pokusit se vzdáleně přistupovat na každý hostitel a provést jednoduchý příkaz ipconfig/ifconfig. A zde to není tak jednoduché. I když se útočníkovi podařilo získat práva doménového administrátora, firewally a místní firewall nikdo nezrušil. Takže tento úkol není z 100% automatizovatelný. V důsledku toho zbývá útrpně se dostat na každý hostitel, překonávat firewally (často blokující právě port 445/tcp), v naději, že nakonec uvidí vytoužené síťové rozhraní.
Ale všechno je mnohem jednodušší. Existuje jeden extrémně jednoduchý trik, který umožňuje získat ze svého hostitele seznam síťových rozhraní. Představme si, že máme nějaký hostitel:
to je zpětné přeložení ip-adresa → síťové jméno. Pokud se nyní pokusíme provést přímé přeložení síťové jméno → ip-adresa:

pak zjistíme, že tento hostitel je také bránou (pravděpodobně) do nějaké jiné sítě. Je třeba poznamenat, že v tomto případě byl požadavek vysílán široce. Jinými slovy, uslyší ho pouze hostitelé z podsítě útočníka.
Ak cieľový hostiteľ leží mimo podsiete, je možné poslať cielený dotaz:
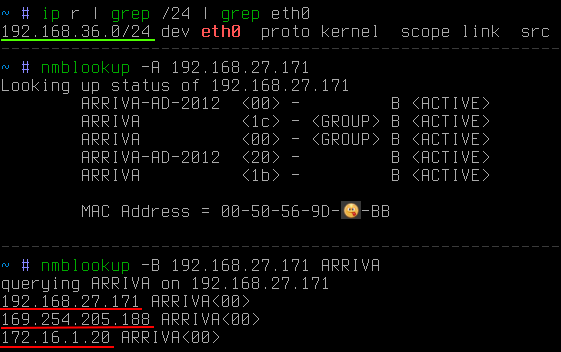
V tomto prípade je zrejmé, že cieľ sa nachádza mimo podsiete útočníka. Pomocou kľúča -B bolo určené, že dotaz by sa mal poslať na konkrétnu adresu, a nie na vysielaciu.
Teraz zostáva rýchlo zbierať informácie z celej zaujímavej podsiete, a nie len z jednej adresy. Na to môžete použiť malý python-skript:
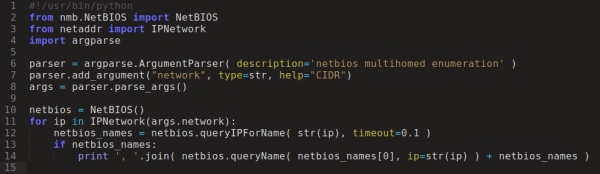
A po niekoľkých sekundách:
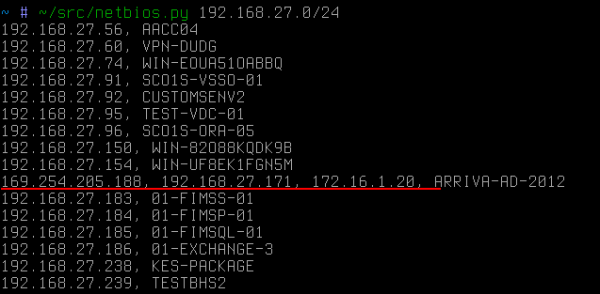
Práve vyhradený hostiteľ, v tomto improvizovanom prípade, by sa stal prvým cieľom útočníka, keby sa snažil preniknúť do siete 172.16.1/24.
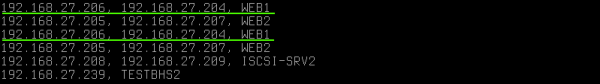
Opakujúce sa mená na rôznych ip naznačujú, že hostiteľ má tiež dve sieťové karty, ale už v jednej podsiete. Tu stojí za zmienku, že NetBIOS nezverejňuje alias-y (ktoré sa dajú ľahko vypočítať cez arp-dotazy ako ip s rovnakým mac). V tomto prípade IP adresy majú rôzne mac.
Ďalší príklad použitia tejto techniky — verejné Wi-Fi. Niekedy sa môžete stretnúť so situáciou, keď sa medzi hosťovskými zariadeniami pripojí k verejnej sieti personál pracujúci v uzavretom firemnom segmente. V tom prípade môže útočník pomocou tejto spravodajskej techniky rýchlo načrtnúť cestu do uzavretej siete:
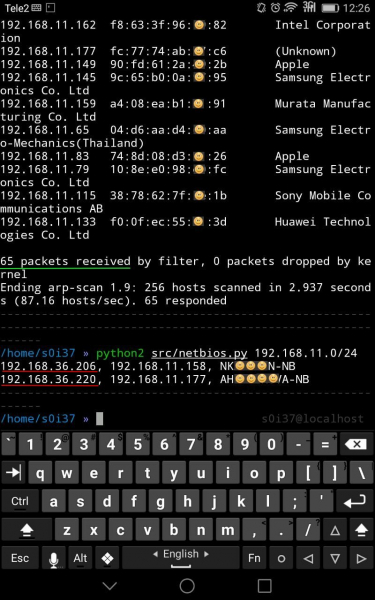
V tomto prípade medzi 65 klientmi verejného Wi-Fi boli dve pracovné stanice, ktoré majú ďalší rozhranie, pravdepodobne patríce k firemnej sieti.
Ak sa niekedy medzi sieťovými segmentmi alebo priamo na pracovných staniciach pozoruje filtrácia prevádzky na porte 445/tcp, brániaca vzdialenému prístupu do systému (vzdialenému vykonávaniu kódu), tak v tomto prípade sa na rozlíšenie mien používa NetBIOS port 137/udp, ktorého vedomé blokovanie je takmer neobvyklé, pretože by to výrazne znížilo pohodlie práce v sieti, ako napríklad by sa mohlo stratiť sieťové prostredie atď.
Ako sa hovorí, enumerácia je kľúč
Existuje pred tým nejaká ochrana? Nie je, pretože to nie je zraniteľnosť. To je len štandardná funkcia toho, čo je predvoleného u windows (v linux správanie sa trochu líši). A ak by ste sa náhodne, obchádzajúc pravidlá sieťového smerovania, pripojili do uzavretého segmentu, útočník vás určite nájde a to veľmi rýchlo.
Zdroj: habr.com
