

Prebehlo vydanie ľahkého http-servera lighttpd 1.4.64. V novej verzii je zahrnutých 95 zmien, vrátane vykonania predtým plánovaných zmien predvolených hodnôt a vyčistenia od zastaraných funkcií:
- Predvolený časový limit pre operácie graceful restart/shutdown bol znížený z nekonečna na 8 sekúnd. Časový limit je možné nastaviť pomocou voľby „server.graceful-shutdown-timeout“.
- Prešlo sa na používanie zostavy s knižnicou PCRE2 (—with-pcre2); pre návrat k starej verzii PCRE je možné použiť možnosť „—with-pcre“.
- Odinštalované boli moduly, ktoré boli predtým označené ako zastarané:
- mod_geoip (je potrebné použiť mod_maxminddb),
- mod_authn_mysql (je potrebné použiť mod_authn_dbi),
- mod_mysql_vhost (je potrebné použiť mod_vhostdb_dbi),
- mod_cml (je potrebné použiť mod_magnet),
- mod_flv_streaming (stratil zmysel po ukončení životnosti Adobe Flash),
- mod_trigger_b4_dl (je potrebné použiť náhradu za Lua).
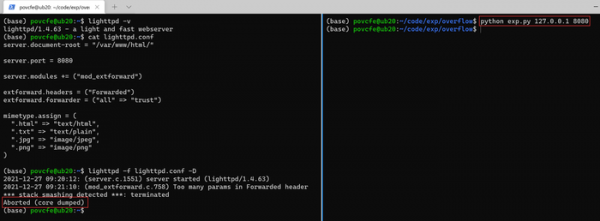
V lighttpd 1.4.64 bola tiež odstránená zraniteľnosť (CVE-2022-22707) v module mod_extforward, ktorá vedie k pretečeniu zásobníka o 4 bajty pri spracovaní údajov v HTTP hlavičke Forwarded. Podľa názorov vývojárov je problém obmedzený na zamietnutie služby a umožňuje diaľkové iniciovanie havarijného ukončenia pozadia procesu. Zraniteľnosť sa môže prejaviť iba pri zapnutí spracovateľa hlavičky Forwarded a neprejavuje sa v predvolenej konfigurácii.
Zdroj: opennet.ru
